
合規顧問服務
歐盟 GDPR

為在歐盟擁有客戶、合作夥伴或使用者的企業,提供一站式 GDPR 合規顧問:差距分析、建立 RoPA、DPIA、SCC 及文件體系,協助企業避免裁罰風險,並穩固與歐盟夥伴的合約。
合規顧問服務  歐盟 GDPR
72h個資事故通報時限
6合規導入步驟
2–4導入期程(月)

什麼是 GDPR?

GDPR(General Data Protection Regulation,一般資料保護規則)是歐盟的個人資料保護法規,自 2018 年 5 月 25 日起正式施行,目前被視為全球最嚴格、影響最廣泛的隱私法律框架。Musk-IS 的 GDPR 合規顧問服務,協助企業確認其適用範圍,並完善相應的合規文件。


GDPR 規範組織與企業如何蒐集、利用、儲存、分享、傳輸及銷毀位於歐洲經濟區(EEA)之個人的個人資料,同時賦予當事人一系列可直接向企業行使的權利。


GDPR 的效力及於歐盟境外。依 GDPR 第 3 條,未在歐盟/EEA 設立據點的企業,若有下列情形仍可能受其規範:向歐盟/EEA 境內的個人提供商品或服務(即使不收費);監控歐盟/EEA 使用者的行為(Cookie、分析工具、再行銷、行為評分、內容個人化);或以處理者身分代表歐盟客戶、合作夥伴處理個人資料(軟體委外開發、雲端服務、BPO、客服中心、人資薪資服務)。


需要釐清的是:GDPR 並非由政府機關核發的驗證。GDPR 合規是企業自身的自我證明義務(accountability),展現在政策、程序、紀錄及運作佐證體系中。Musk-IS 的角色是陪伴企業建立、運作並維持這套合規佐證體系。

哪些企業需要關注 GDPR?

GDPR 的效力及於歐盟境外:未在歐盟/EEA 設立據點的企業,若提供商品、服務給歐盟/EEA 境內的個人,或處理其個人資料,仍受其規範。
哪些企業需要關注 GDPR?

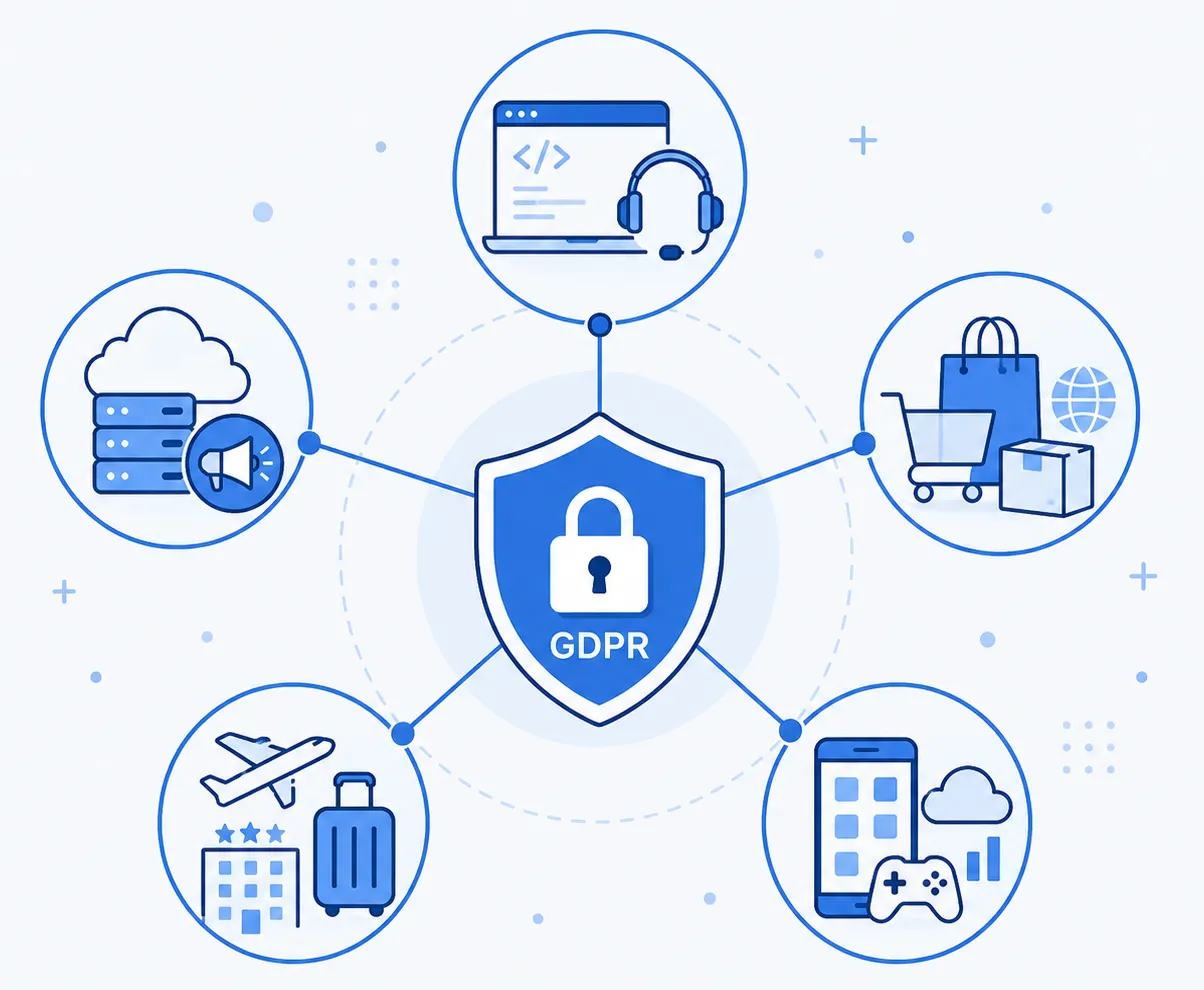
軟體委外開發、IT 委外、BPO、客服中心

在歐洲擁有客戶或專案,以處理者身分處理受 GDPR 規範的個人資料。

電子商務、零售、出口企業

向歐盟/EEA 境內的個人提供商品或服務,即使未直接向使用者收費亦同。

SaaS 公司、行動應用程式、數位平台、遊戲

擁有歐盟使用者,並透過 Cookie、分析工具、再行銷或內容個人化蒐集行為資料。

旅遊、旅行社、飯店、航空業

為位於歐盟/EEA 的客戶提供服務,並有屬 GDPR 範圍的個人資料處理活動。

雲端服務、資料中心、行銷代理商

代表客戶、合作夥伴處理或分析歐盟使用者資料,須接受資安與隱私監督。

導入 GDPR 合規前的自我檢視

Musk-IS 協助檢視企業自評 GDPR 合規時最常遺漏的 5 項強制要求。符合項目越多,合規路徑越短。

2–4 個月範圍明確的中小企業
更長多據點、多系統、敏感資料
01

資料處理活動紀錄(RoPA)

已依第 30 條繪製個人資料流向,確認目的、法律依據及保存期限

02

資料處理協議(DPA)

已與代表企業處理個人資料的供應商、合作夥伴簽署 DPA

03

資料保護影響評估(DPIA)

已依第 35 條針對高風險處理活動執行 DPIA

04

從設計階段即保護資料

已依第 25 條將隱私設計及預設隱私(Privacy by Design and by Default)落實於產品與系統

05

歐盟代表及 DPO

已確認是否屬於必須指定歐盟代表(第 27 條)及資料保護長(第 37 條)的情形

尚未全部符合也能開始導入——企業無須先完備全部 5 項要素。請留意兩項須立即符合的法定時限:1 個月內回應當事人存取請求(DSAR),以及 72 小時內通報個資外洩事故。
查看 6 大步驟

落實 GDPR 合規的效益

落實 GDPR 合規不僅能避免高額罰款,更能為企業營運及國際市場地位帶來實際價值。

避免最高 2,000 萬歐元的罰款

  • 降低遭處以最高全球營業額 4% 行政罰款的風險
  • 避免遭要求暫停、限制處理或跨境傳輸資料
  • 監管機關要求時能主動證明合規

穩固與歐盟夥伴的合約

  • 通過供應商盡職調查(vendor due diligence)
  • 避免因缺乏合規佐證而被排除於專案或供應鏈之外
  • 縮短合約中資料保護條款的協商時間

降低法律與訴訟風險

  • 降低遭當事人提告求償的風險
  • 具備明確的 72 小時事故應變程序
  • 減少突發的補救與調查成本

標準化個人資料治理

  • 具備完整且持續更新的資料處理活動紀錄(RoPA)
  • 嚴格管控第三方的資料處理活動
  • 在全組織一致落實 DSAR、DPIA 程序

拓展歐盟商機

  • 具備向歐盟/EEA 客戶提供商品、服務的資格
  • 參與國際投標時取得競爭優勢
  • 為拓展至具類似法規的市場做好準備

提升內部意識

  • 訓練員工了解個人資料保護責任
  • 在企業內部建立資安與隱私保護文化
  • 降低資訊處理的人為疏失

為什麼選擇 Musk-IS?

Musk-IS 團隊熟悉 GDPR、ISO/IEC 27701、ISO/IEC 27001 及多國個人資料保護法規,從初期現況調查到長期合規維運,全程陪伴企業。

01. 經驗豐富的專家團隊

深入掌握 GDPR 及國際個人資料保護法規,並具備為各產業企業實際導入的經驗。
  • 熟悉國際法規要求與企業實際營運
  • 跨產業顧問經驗:SaaS、金融、製造、委外服務
  • 持續掌握 EDPB 指引及相關判例
  • 提供合適、可行且能立即落地的解決方案

01. 經驗豐富的專家團隊

02. 專業的顧問流程

從範圍調查到合規維運,6 大步驟路徑清楚,讓企業掌握時程與預算。

  • 現況調查與合規範圍界定
  • 個資盤點、建立 RoPA 及差距分析
  • 風險評估,執行 DPIA 及 TIA
  • 文件建置、教育訓練與合規維運

02. 專業的顧問流程

03. 建置完整的合規文件體系

協助企業建置、檢視並完善證明 GDPR 合規的完整文件體系,在歐洲客戶要求佐證時即可提出。
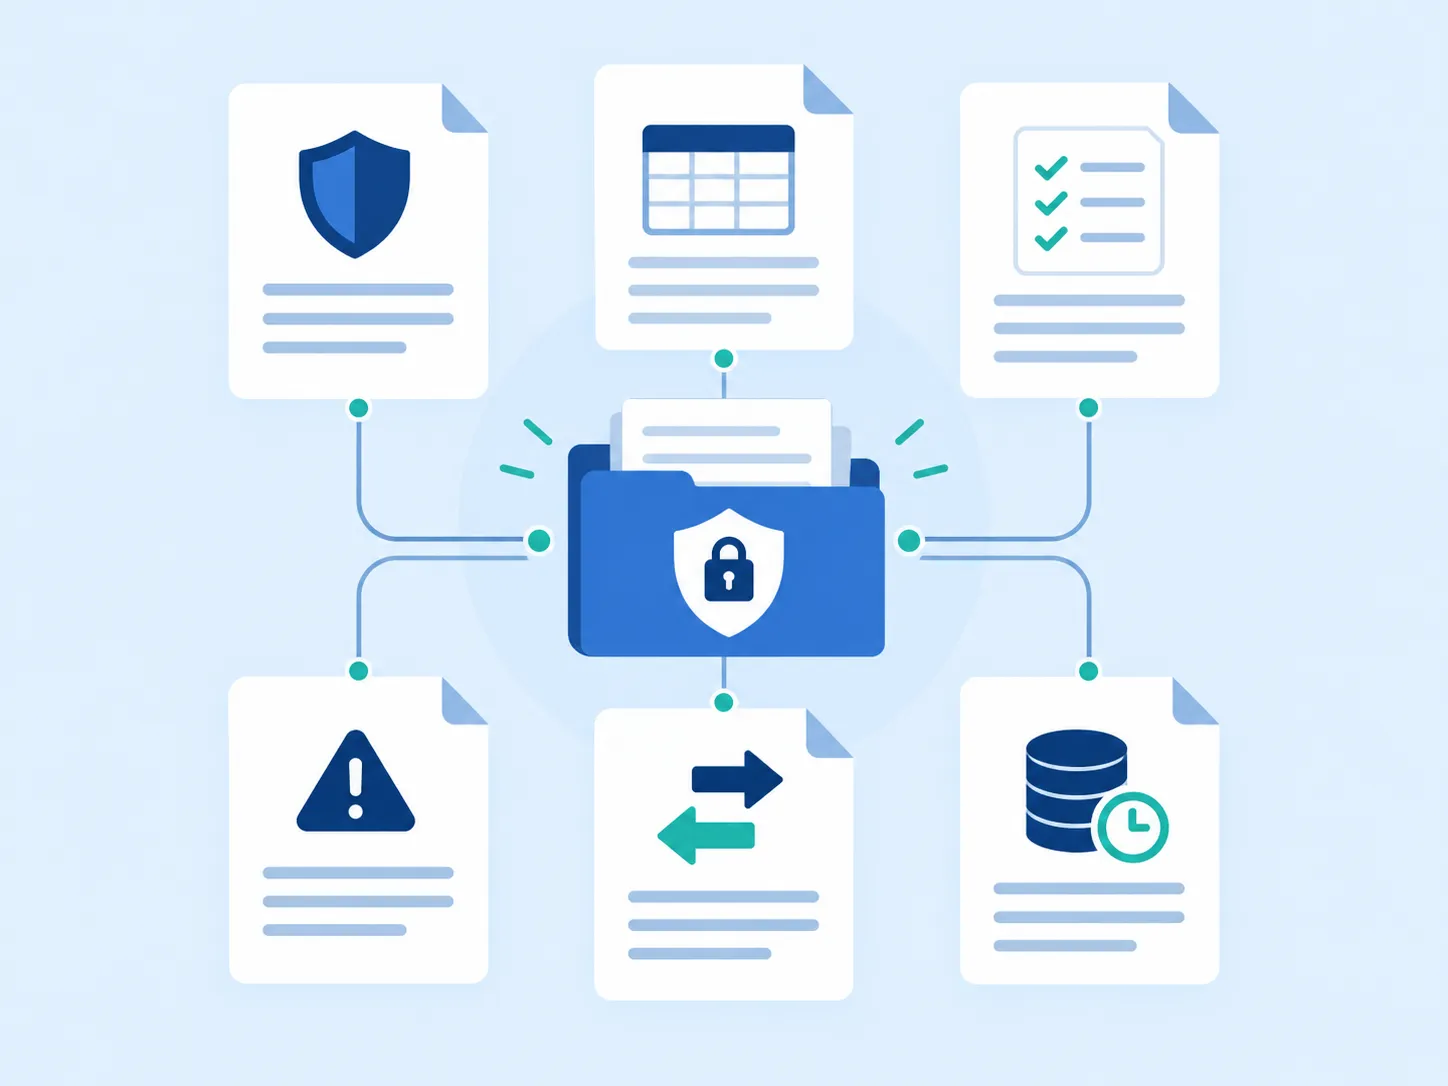
  • 資料保護政策及隱私權聲明
  • RoPA、DSAR 程序及 72 小時事故應變程序
  • DPA、SCC 範本及資料傳輸影響評估(TIA)文件
  • 資料保存、銷毀及匿名化政策

03. 建置完整的合規文件體系

04. 專案結束後的合規維運支援

GDPR 合規不是一次性工作。制度建置完成後,Musk-IS 仍持續陪伴企業。
  • 企業組織或系統異動時同步更新文件
  • 掌握 EDPB 最新規定及相關判例
  • 定期執行內部稽核與複訓
  • 視需要延伸至 ISO/IEC 27701、BS 10012

04. 專案結束後的合規維運支援

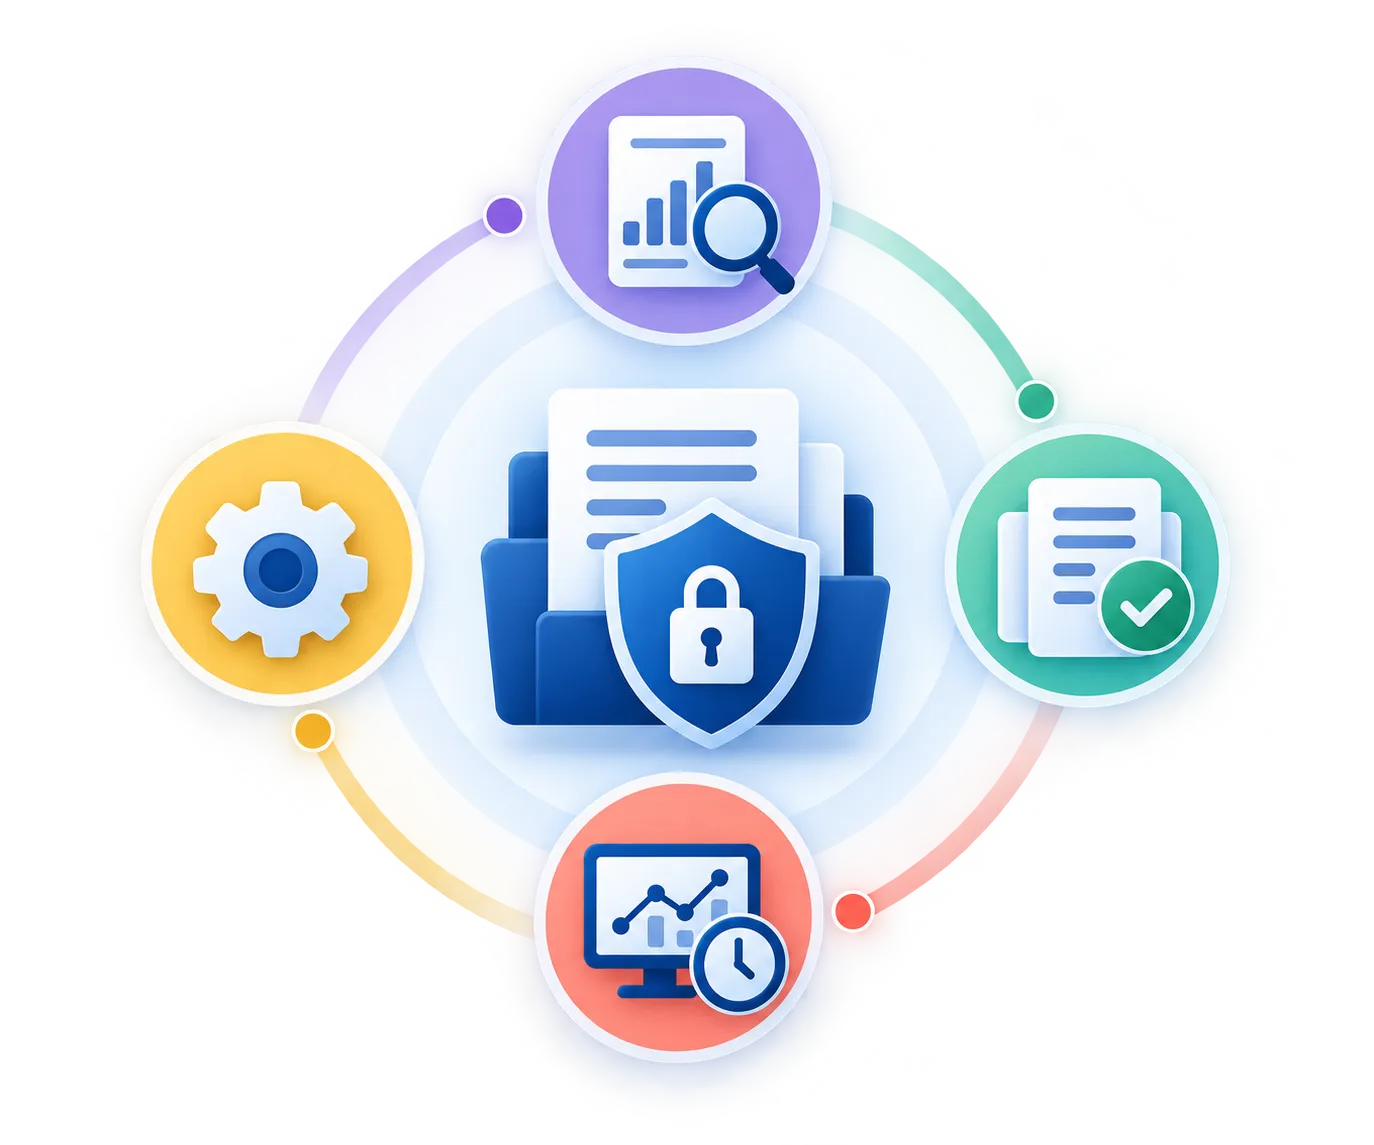
GDPR 合規維運生命週期

GDPR 合規不會隨顧問專案結案而結束——政策與程序體系須隨法規與營運變化持續檢視、更新。
01

評估 – GAP ASSESSMENT

  • 檢視個人資料蒐集、處理現況
  • 逐條對照 GDPR 條文
  • 找出未符合項目及其風險程度
  • 出具差距分析報告及改善路徑

02

建置 – BUILD

  • 個資盤點、建立 RoPA 並執行 DPIA
  • 撰擬政策、程序及合規文件
  • 建立同意(consent)管理機制
  • 與相關供應商、合作夥伴簽署 DPA

04

運作 – OPERATE

  • 將政策落實於日常營運
  • 意識訓練及事故應變演練
  • 於 1 個月內處理當事人存取請求(DSAR)
  • 發生個資外洩時於 72 小時內通報

03

維運 – MAINTAIN

  • 異動時檢視並更新文件
  • 掌握 EDPB 最新指引及相關判例
  • 定期內部稽核與複訓
  • 協助因應歐洲客戶、合作夥伴的審查

GDPR 合規維運生命週期

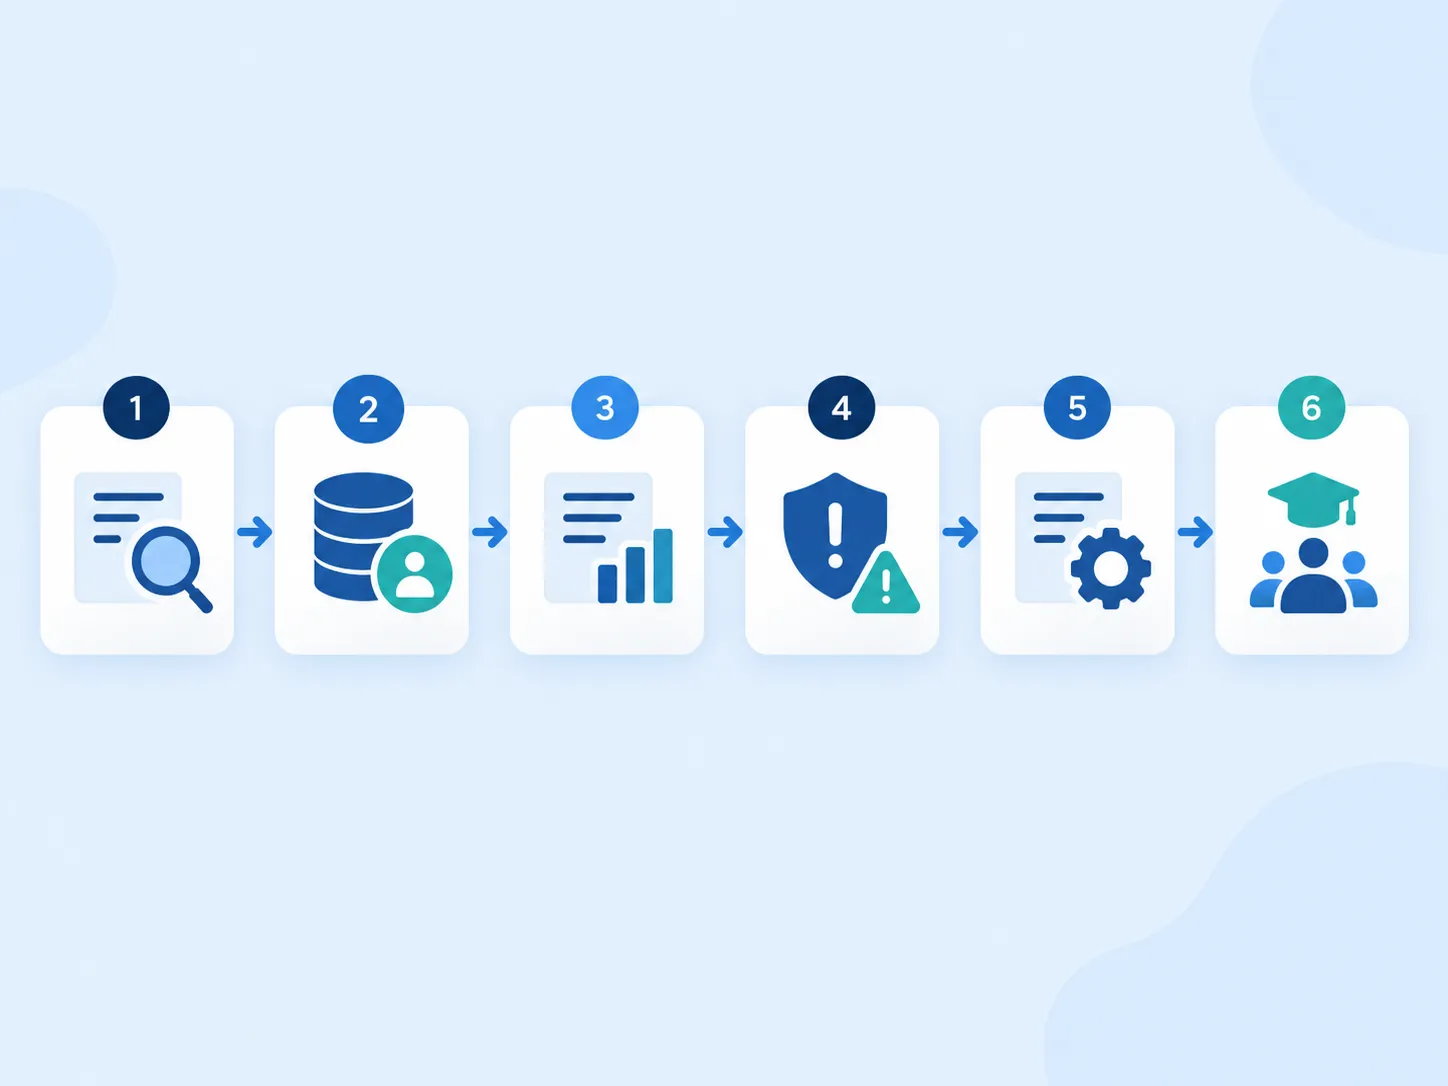
6 大顧問服務步驟

Musk-IS 導入 GDPR 合規的路徑,從範圍調查到長期合規維運。

步驟 1:現況調查 & 合規範圍界定

確認企業是否受 GDPR 規範,以及屬於控制者或處理者角色。

企業需配合:提供在歐盟/EEA 的市場、客戶、合作夥伴及商業模式等資訊。

階段成果:確認適用範圍及企業的法律角色。

步驟 2:個資盤點 & 差距分析

繪製個人資料流向、建立 RoPA,並逐項對照 GDPR 要求與現況。

企業需配合:各部門指派窗口,並提供系統及供應商清單。

階段成果:RoPA 及對照 GDPR 的差距分析報告。

步驟 3:風險評估 & 隱私影響評估

針對高風險活動執行 DPIA,並針對傳輸至歐盟/EEA 境外的資料流執行資料傳輸影響評估(TIA)。

企業需配合:確認各處理活動的目的及敏感程度。

階段成果:高風險活動的 DPIA,以及傳輸至歐盟/EEA 境外資料流的 TIA。

步驟 4:建置政策、程序 & 文件體系

撰擬完整的 GDPR 合規文件體系,檢視並調整與客戶、供應商的合約。

企業需配合:提供與客戶及供應商的現行合約。

階段成果:整套合規文件及調整後的合約條款。

步驟 5:導入輔導 & 教育訓練

輔導將政策落實於日常營運,並提供一般意識訓練,以及針對處理 GDPR 當事人請求部門的進階訓練。

企業需配合:安排人員參訓,並指定 DSAR 請求受理人。

階段成果:政策正式上線運作,具備 DSAR 處理程序及訓練紀錄。

步驟 6:內部稽核 & 合規維運

執行內部稽核,協助回覆歐洲客戶的審查,並建立定期檢視機制。

企業需配合:轉交歐洲客戶、合作夥伴的審查要求。

階段成果:內部稽核紀錄及定期檢視機制。

客戶怎麼說

來自在 Musk-IS 協助下建置 GDPR 合規制度之企業的回饋。

Musk-IS 協助我們釐清是否受 GDPR 規範,接著建立 RoPA 及具體的改善路徑。顧問過程清楚、容易掌握,也十分貼近企業實務。
合規管理
合規管理
GDPR 合規顧問服務客戶

Musk-IS 團隊協助我們完善隱私權政策、DSAR 程序及 72 小時事故應變程序。GDPR 的各項要求都解說得清楚易懂,也方便實際執行。
個資保護負責人
個資保護負責人
GDPR 合規顧問服務客戶

Musk-IS 從差距分析、執行 DPIA 一路陪伴到協助與歐盟夥伴協商資料保護條款。明確的路徑讓我們團隊在每個階段都更能掌握進度。
專案管理代表
專案管理代表
GDPR 合規顧問服務客戶

不只著重合規文件,Musk-IS 也協助我們了解專案結束後如何運作與維持制度。在 EDPB 規定持續更新的情況下,這一點非常有幫助。
資訊部門主管
資訊部門主管
GDPR 合規顧問服務客戶

GDPR 常見問題

解答關於 GDPR 合規顧問費用、期程與流程的常見疑問。

相關顧問服務

企業在落實 GDPR 合規的同時或之後,常一併導入的服務。

驗證輔導ISO 27701

隱私資訊管理系統,可直接對應 GDPR 要求的第三方佐證

PIMS企業

服務項目DPO 委外

為尚無合適人選的企業提供委外資料保護長

DPO企業

顧問跨境資料傳輸

建立資料傳輸影響評估(TIA)文件並採用標準契約條款(SCC)

SCC / TIA企業

合規顧問台灣個資法

協助有相關業務的企業遵循台灣《個人資料保護法》

PDPA企業