
雲端服務提供者:IaaS、PaaS、SaaS、代管雲端、主機代管
雲端平台或應用程式供應商、提供雲端服務的資料中心,需要向企業客戶證明其資安能力。
ISO/IEC 27017:2026 導入顧問——專為雲端運算服務(Cloud)制定的資訊安全控制國際標準,協助企業釐清雲端服務提供者(Cloud Provider)與雲端服務客戶(Cloud Customer)之間的共同責任模型(Shared Responsibility),標準化雲端安全控制措施(Cloud Security Controls),並整合至現有的 ISO/IEC 27001 系統。
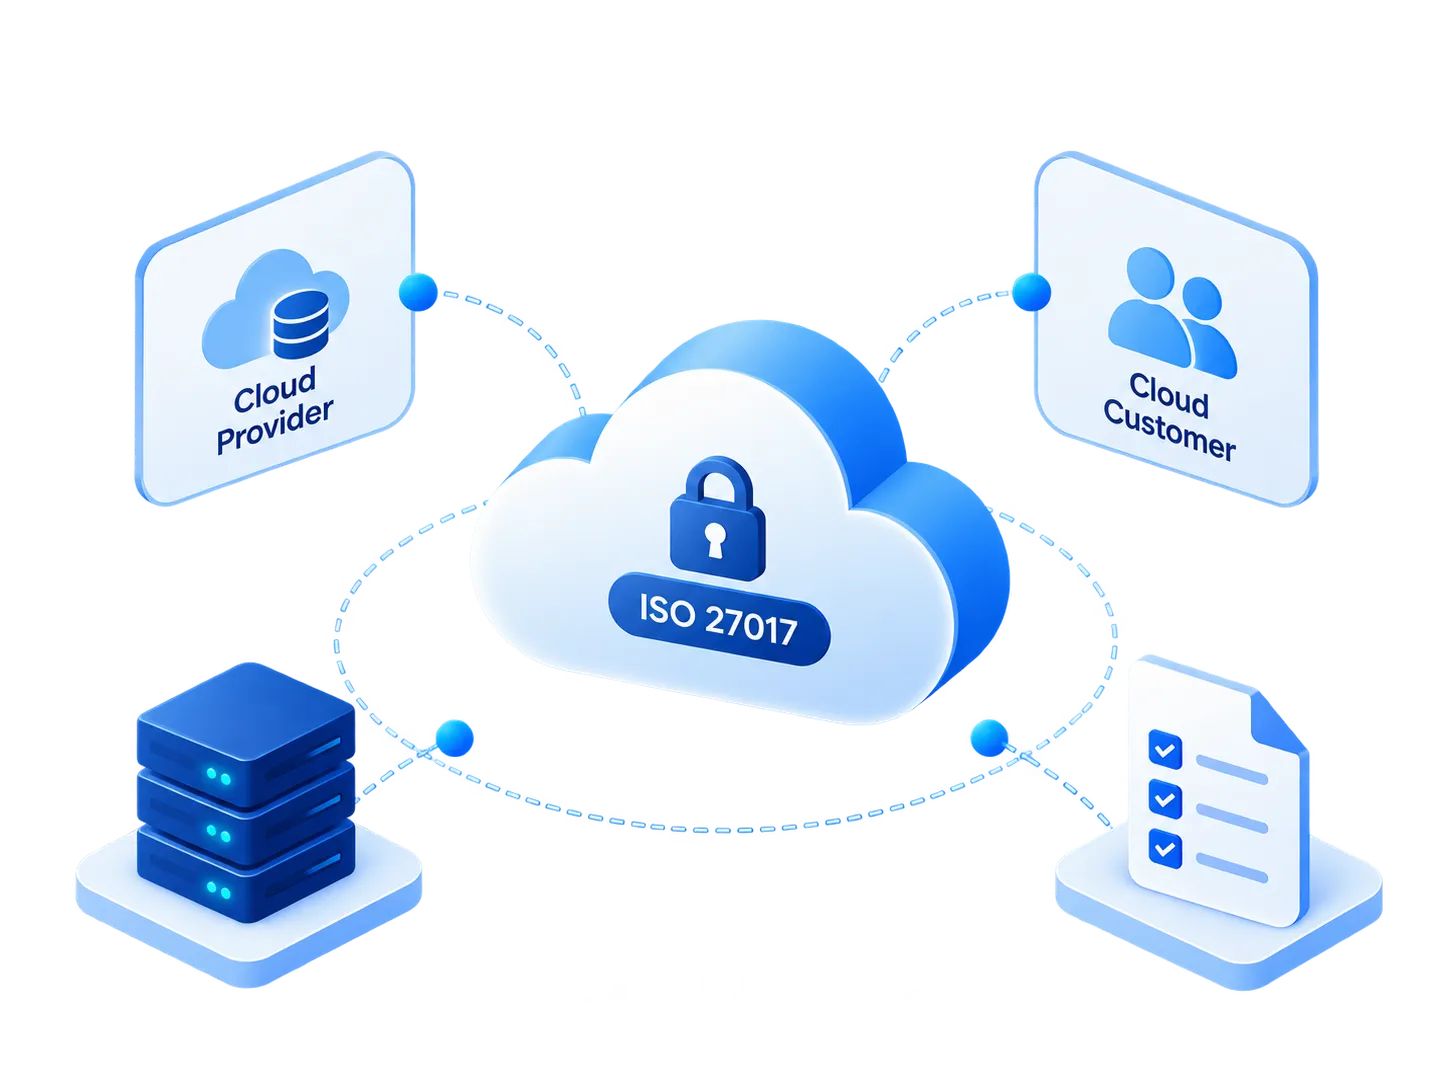
ISO/IEC 27017 是國際標準,針對雲端運算服務(Cloud Services)的提供與使用,提供專屬資訊安全控制措施的實施指引。現行版本為 ISO/IEC 27017:2026,由 ISO 於 2026 年 7 月發布,取代 ISO/IEC 27017:2015。Musk-IS 的 ISO 27017 驗證輔導服務,協助企業正確界定其雲端角色,並導入相應的控制措施。
ISO/IEC 27017 以 ISO/IEC 27002:2022 為基礎,增加雲端相關控制措施的實施指引、雲端環境專屬的附加控制措施、雲端服務客戶(Cloud Service Customer)與雲端服務提供者(Cloud Service Provider)之間的責任劃分指引,以及因共同責任模型而衍生之風險的管理措施。
此標準同時適用於雲端服務提供者(CSP)與雲端服務客戶(CSC),並可應用於公有雲、私有雲、混合雲、多雲,以及單位間有責任劃分的內部雲端模式。在基礎架構、管理權限、資料及安全責任由多方共同承擔的環境中,ISO/IEC 27017 尤其實用。
ISO/IEC 27017 同時適用於提供雲端服務的企業(CSP)與使用雲端服務的企業(CSC),特別是由多方共同承擔安全責任的環境。
權限過高、未啟用 MFA、存取金鑰(Access Key)未更新
儲存空間公開、防火牆開放過寬、未加密
缺少稽核日誌(Audit Log),無異常警示
與雲端服務提供者之間的安全分工尚不明確
缺乏復原機制,尚無退場策略(Exit Strategy)
使用雲端大幅改變了資訊安全的治理模式。ISO/IEC 27017 協助企業標準化雲端安全,並減少共同責任模型所產生的缺口。
導入 ISO/IEC 27017 需要同時了解標準與雲端模型、共同責任、IAM、日誌記錄、備份及供應商管理(Supplier Management)。Musk-IS 以實際現況為基礎,不製作流於形式的文件。
正確界定範圍,可避免範圍過廣推高成本,或範圍過窄導致控制體系無法反映實際服務。
針對各類控制措施,明確劃分參與提供與使用雲端服務各方的責任。
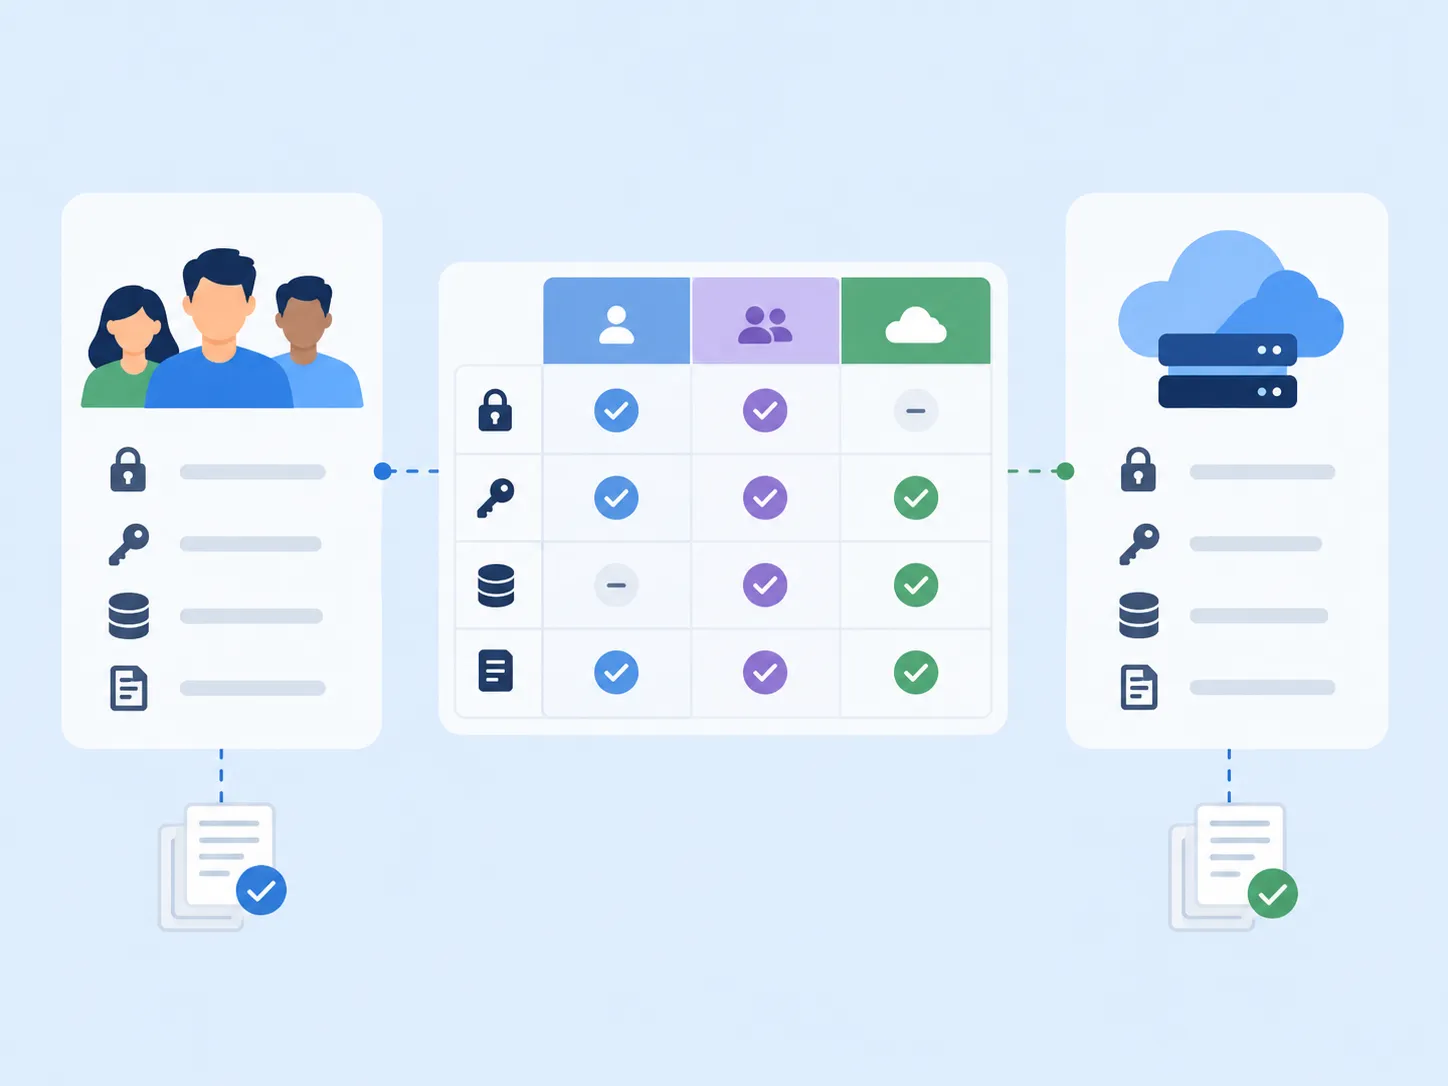
對已導入 ISO/IEC 27001 的企業,Musk-IS 優先沿用現有系統,而非另建重複的文件體系。
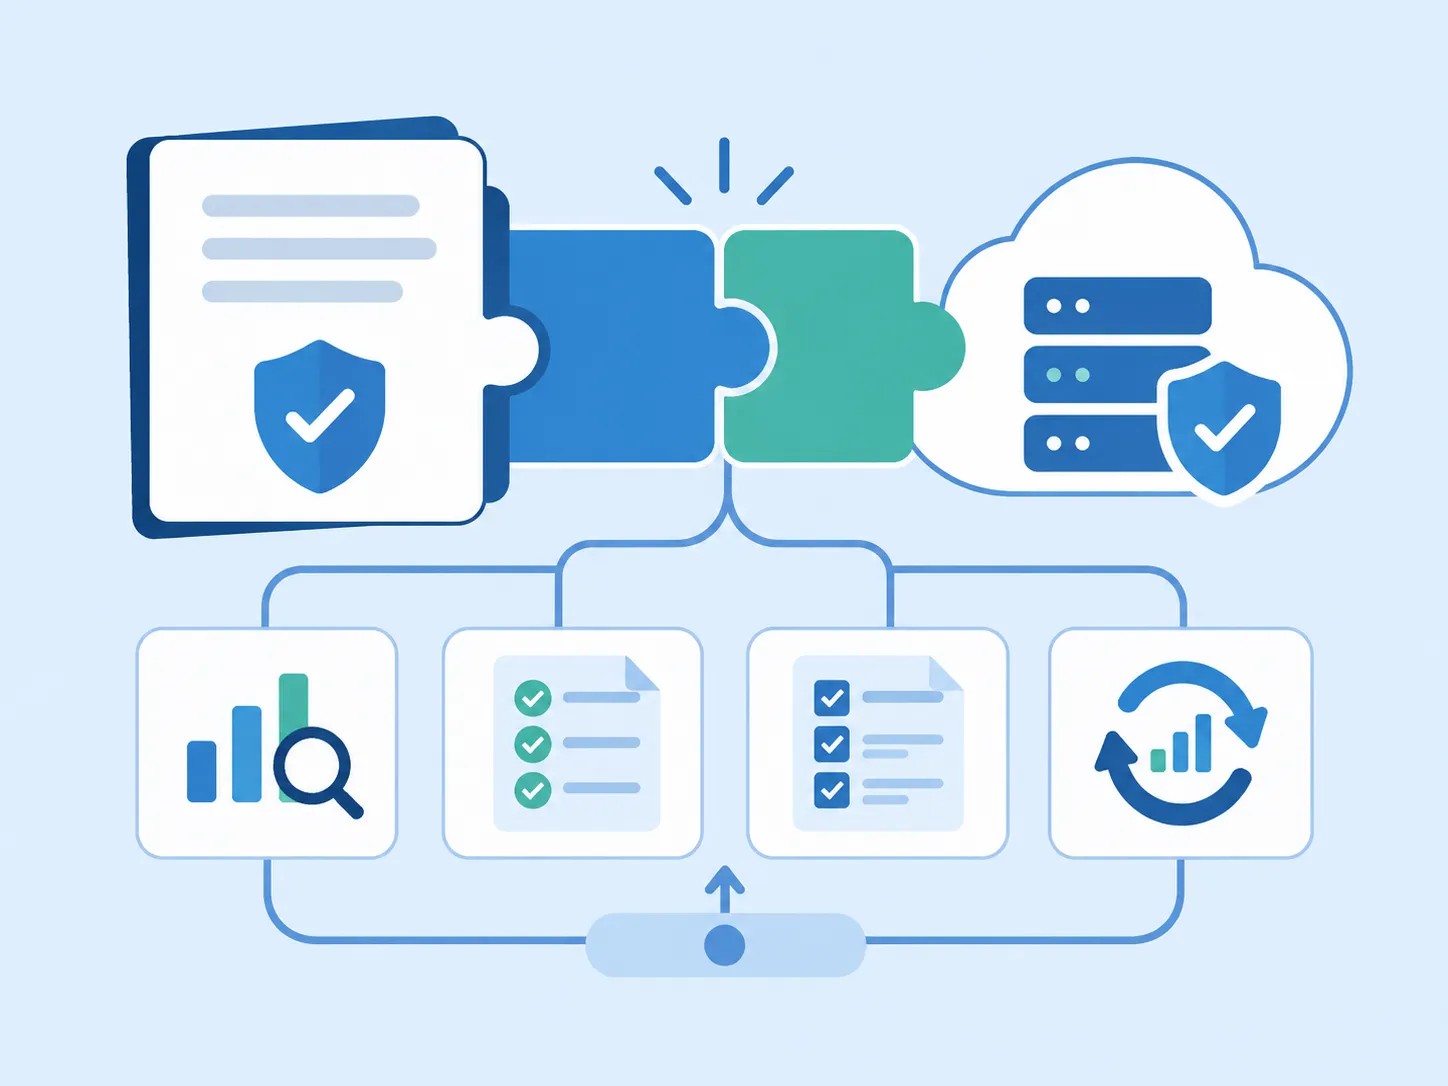
在導入過程中即準備佐證,並陪同企業與獨立驗證機構溝通。
Musk-IS 獲准公開的 ISO/IEC 27017、雲端安全或含雲端範圍之 ISO/IEC 27001 專案,不包含組態細節、帳號 ID 或客戶的敏感資訊。
雲端環境持續變動,因此 ISO/IEC 27017 控制體系需要持續維護與更新,不會在專案完成後就停止。
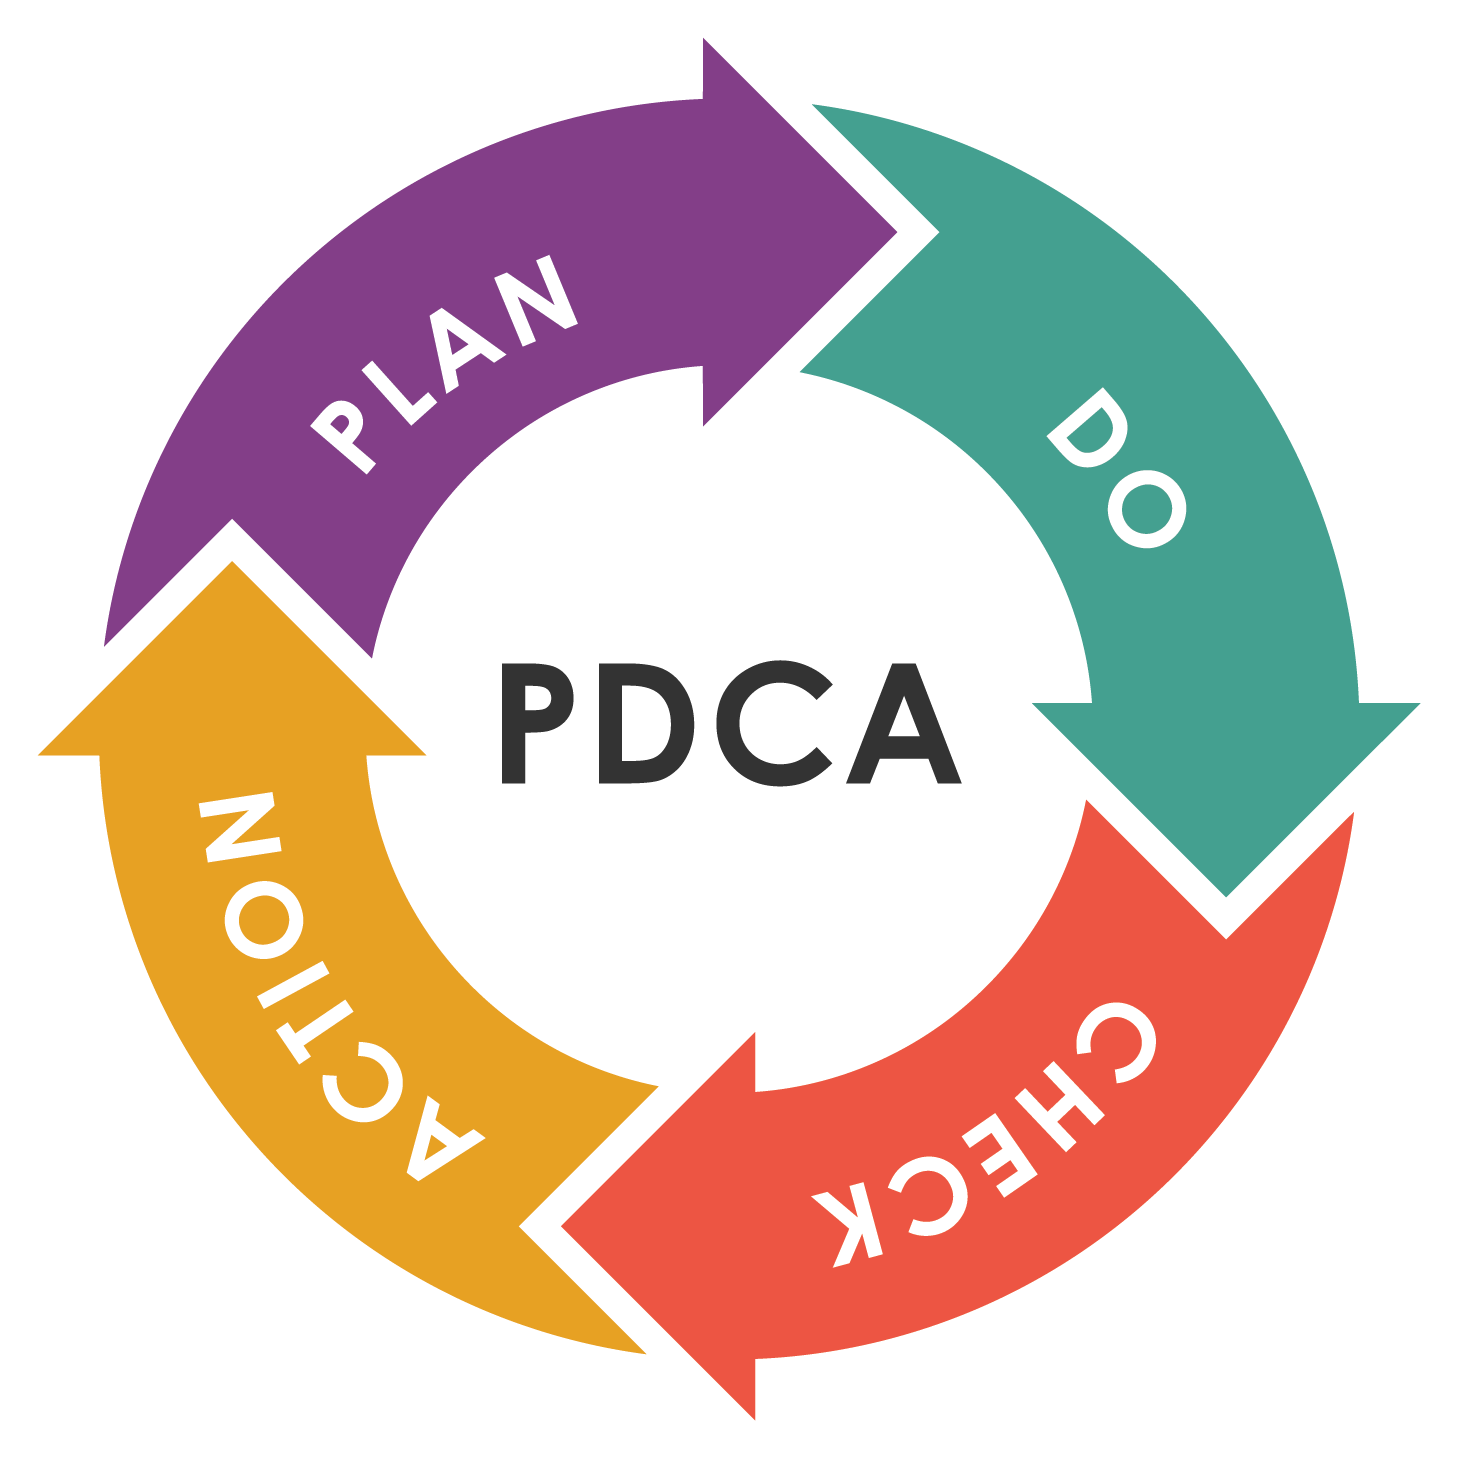
Musk-IS 導入 ISO/IEC 27017 的路徑,從雲端範圍調查到協助驗證稽核。
企業需配合:提供雲端服務架構、使用中平台清單,以及 ISO/IEC 27001 驗證(如有)。
階段成果:確認 CSP 或 CSC 角色及驗證範圍。
企業需配合:與雲端服務提供者確認責任界線。
階段成果:差距表、共同責任矩陣及導入路徑。
企業需配合:開放必要程度的組態權限,並安排維運團隊配合。
階段成果:完成雲端控制措施的設計與導入。
企業需配合:審閱、核准文件,並確認所蒐集的佐證。
階段成果:文件體系、風險登錄表及佐證紀錄簿。
企業需配合:依新程序運作並保存佐證。
階段成果:內部稽核報告、矯正措施及模擬稽核結果。
企業需配合:選定驗證機構,並安排人員參與稽核。
階段成果:文件準備就緒,並獲協助直到不符合事項處理完畢。
來自在 Musk-IS 陪伴下導入 ISO/IEC 27017 並標準化雲端安全之企業的回饋。
Musk-IS 協助我們與雲端服務提供者建立明確的共同責任矩陣,不再像過去那樣假設雲端服務提供者要負起全部的安全責任。
Musk-IS 團隊發現部分安全群組(Security Group)開放過寬、管理帳號尚未啟用 MFA,並在驗證稽核前協助我們及時改善。
Musk-IS 將 ISO/IEC 27017 整合進我們既有的 ISO/IEC 27001 系統,無須從頭重建,大幅節省時間與成本。
不只著重驗證文件,Musk-IS 還協助我們的 IT 團隊有系統地了解如何在雲端運作日誌記錄、監控及事故應變。
解答關於 ISO/IEC 27017 標準版本、驗證及顧問流程的常見疑問。
本網站使用 Cookie Cookie 設定
本網站使用 Cookie 以提升您的瀏覽體驗。您可以選擇要接受的 Cookie 類型。 了解更多