
蒐集、處理個人資料的企業
金融、電子商務、醫療保健、零售通路——對 ISO 27001 驗證需求最普遍的產業。
ISO/IEC 27001:2022 是規範資訊安全管理系統(ISMS)要求的國際標準,協助企業有系統地建置並運作資訊安全體系,全面涵蓋人員、流程與技術,降低資料遺失或外洩的風險。
ISO/IEC 27001:2022 是規範資訊安全管理系統(ISMS)要求的國際標準,協助企業有系統且有效地建置並運作資訊安全體系。此標準不僅著重於技術,更全面涵蓋人員、流程與技術,以降低組織內資料遺失或外洩的風險。Musk-IS 的 ISO 27001 驗證輔導服務,從差距分析、建置 ISMS 到取得驗證,全程陪伴企業。
ISO 27001 標準在協助企業建立並實施資訊安全管理系統上扮演核心角色;能識別、評估並控管資訊安全風險,同時持續監督並改善系統。
透過系統化的管理措施,ISO 27001 協助企業確保資訊安全的三大核心要素(CIA):機密性(Confidentiality)、完整性(Integrity)與可用性(Availability)。此標準協助企業有效管理並因應資訊威脅與風險,同時向合作夥伴、客戶、員工及股東證明企業符合資訊安全與安全管理要求,進而提升信任、強化競爭力、建立內部風險控管機制,並在全企業建立一致的資訊安全意識。
下列產業的企業,可能被要求取得 ISO 27001 驗證,才能符合投標資格、產業要求或與國際夥伴合作。建議及早準備與導入,以維持競爭優勢。
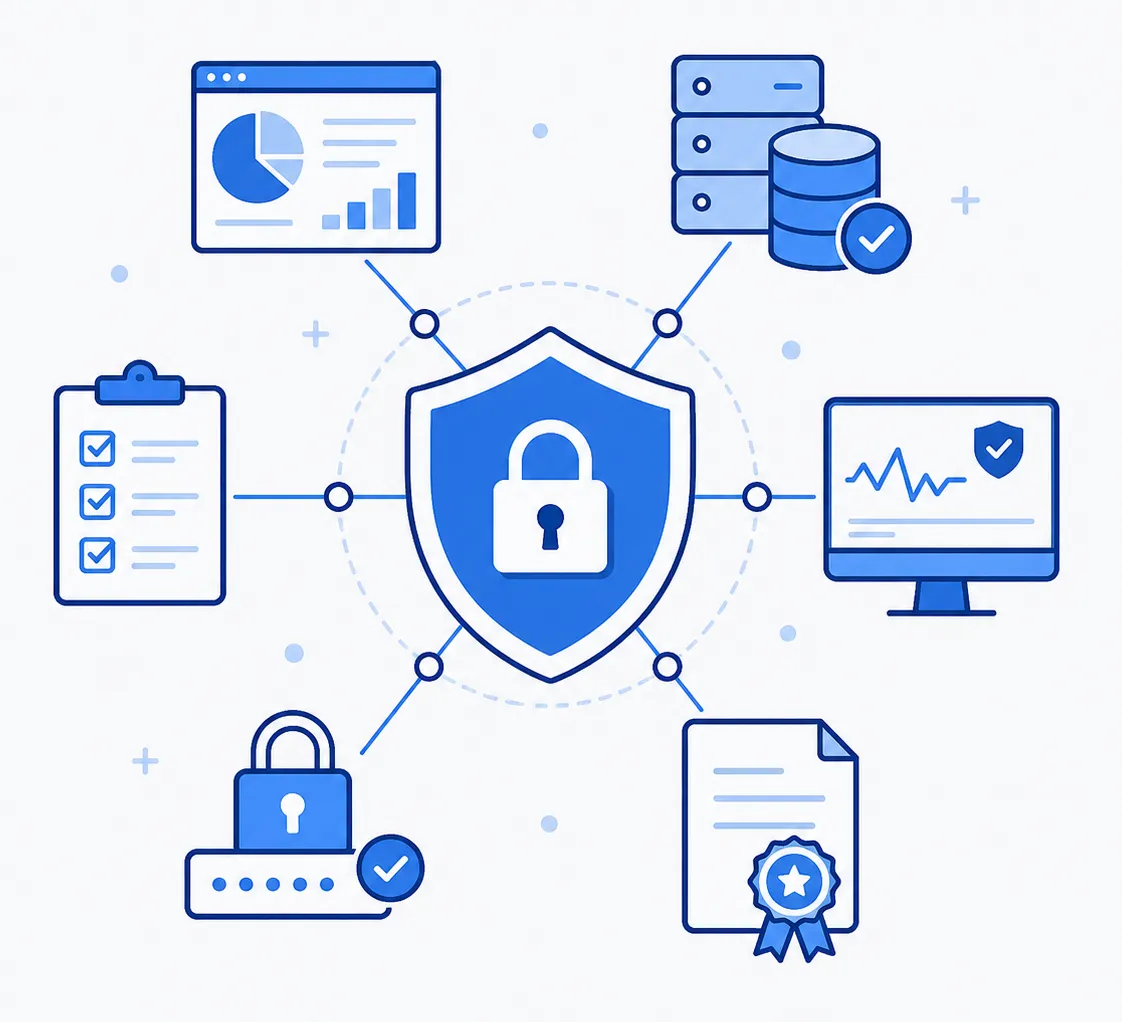
已盤點並分類資產
已訂有密碼、存取、設備相關規定
依角色授權,權限核發與收回明確
定期備份,並有事故處理程序
已識別風險,並有書面處理方案
ISO 27001 協助企業有效管理並因應資訊威脅與風險,同時向合作夥伴、客戶、員工及股東證明其資安能力。
Musk-IS 的顧問專家深入掌握 ISO/IEC 27001,並具備多年為各產業企業導入的經驗。
顧問專家深入掌握 ISO/IEC 27001,並具備多年為各產業企業導入的經驗。
依 PDCA 方法導入,從現況評估、建置 ISMS、教育訓練、內部稽核,到協助企業取得驗證,全程陪伴。
協助企業依 ISO/IEC 27001 標準要求,建置、檢視並完善整套文件體系。
Musk-IS 在整個導入過程中陪伴企業,與驗證機構溝通協調,並於取得驗證後協助維持系統運作。
從建置資訊安全管理系統到準備並取得驗證,Musk-IS 依各組織的實際需求執行每一個 ISO/IEC 27001 專案。
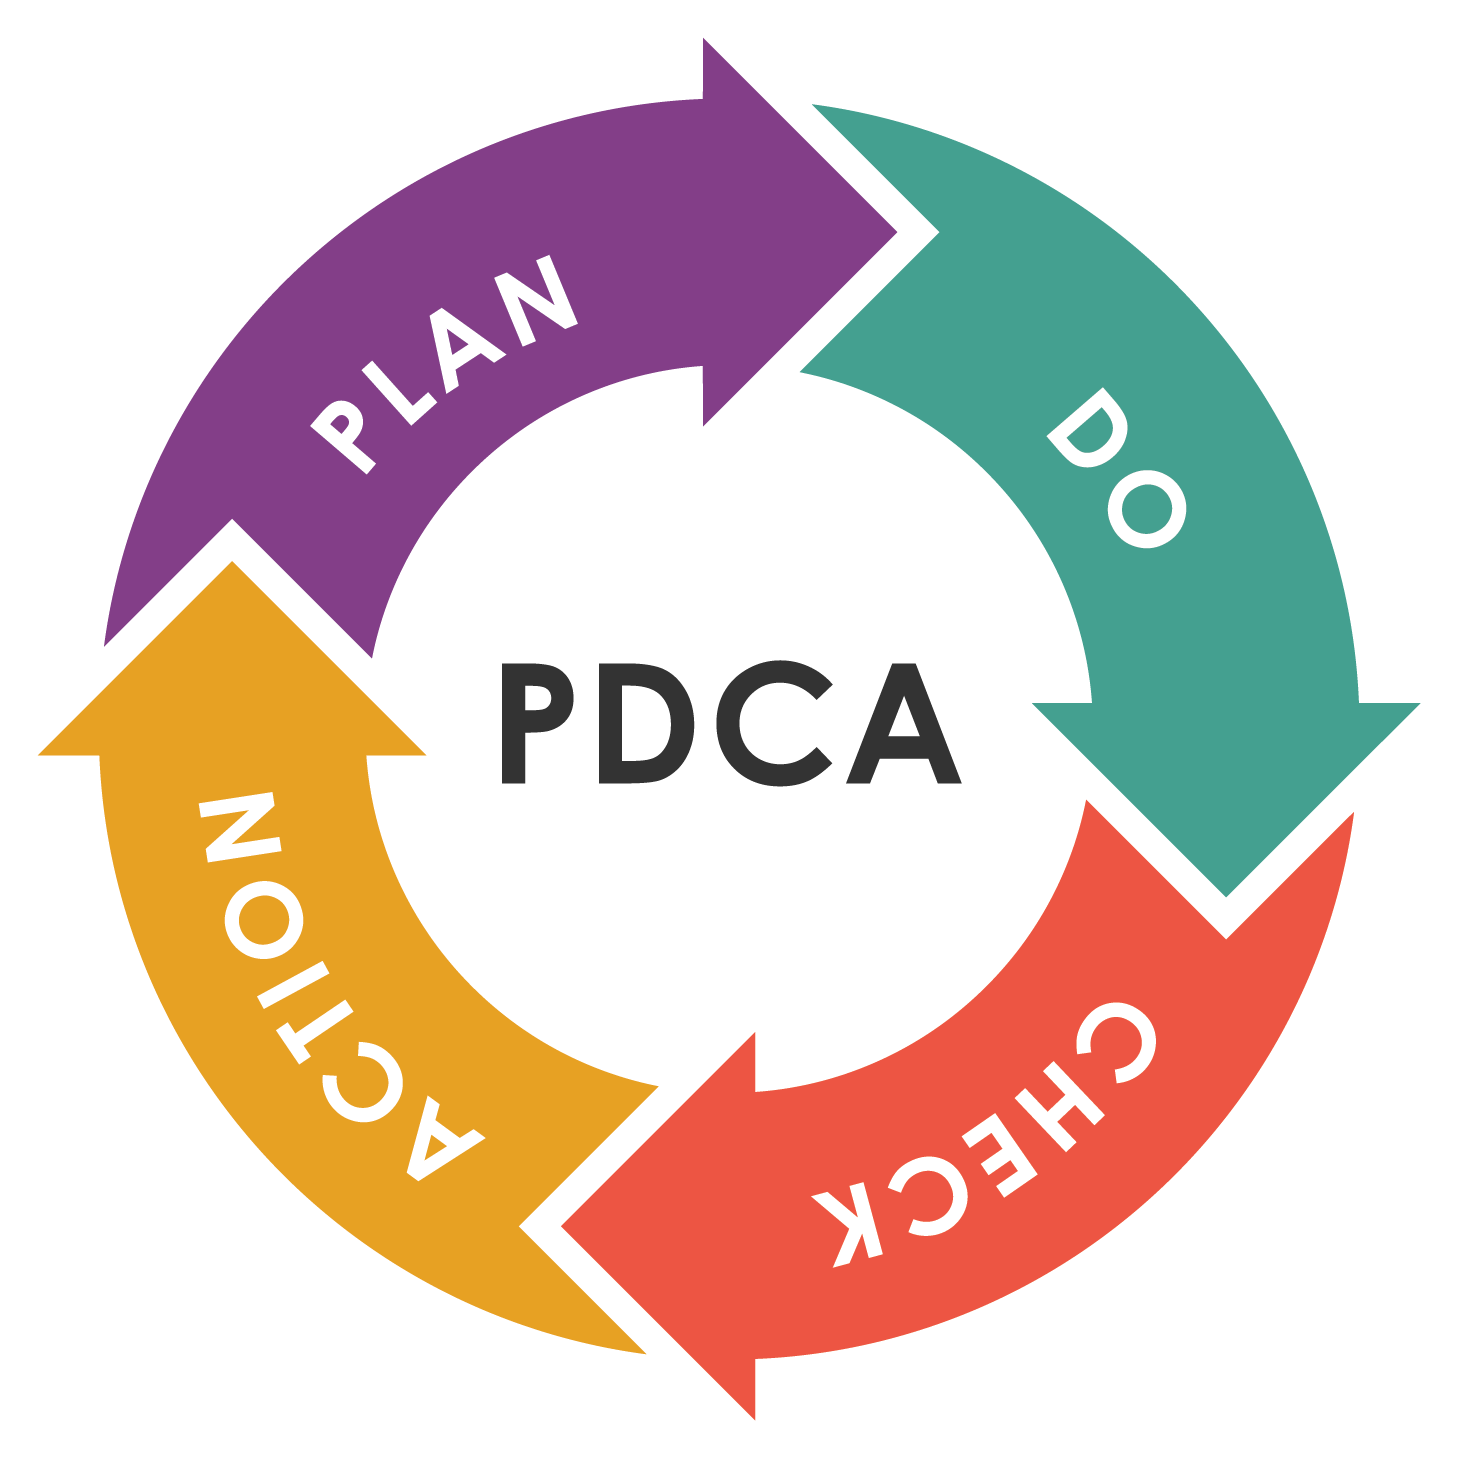
Musk-IS 依國際標準的 PDCA 管理循環導入 ISO/IEC 27001——ISMS 不會在取得驗證時畫下句點,而是持續檢視與改善。
Musk-IS 導入 ISO/IEC 27001 的路徑,從專案規劃到企業取得獨立驗證機構的驗證。
企業需配合:指派專案小組,提供組織與系統資訊,並確認 ISMS 範圍。
階段成果:雙方確認 ISMS 範圍與導入計畫。
企業需配合:提供現行的政策、程序、文件及控制措施。
階段成果:差距分析報告及 ISMS 完善路徑。
企業需配合:提供資產、系統、業務流程及現有控制措施等資訊。
階段成果:風險評鑑紀錄、風險處理計畫及 SoA。
企業需配合:審閱、核准文件,並配合落實控制措施。
階段成果:完整的 ISMS 文件體系,各項控制措施正式上線運作。
企業需配合:依程序運作、保存紀錄,並安排人員參與稽核。
階段成果:內部稽核報告、管理審查結果及矯正措施紀錄。
企業需配合:選定驗證機構,並安排人員參與稽核。
階段成果:完成稽核程序,符合要求後取得 ISO/IEC 27001 驗證。
來自在 Musk-IS 陪伴下建置 ISMS 並取得 ISO 27001 驗證之企業的回饋。
Musk-IS 在規劃階段就協助我們明確界定 ISMS 範圍,避免範圍過度擴大而推高導入成本與時間。
Musk-IS 團隊協助我們完成風險評鑑、適用性聲明,以及依國際標準架構撰寫的全套三階 ISMS 文件。
Musk-IS 從內部稽核一路陪伴到驗證機構的正式稽核,及時協助說明不符合事項,讓我們如期取得驗證。
不只是取得驗證,Musk-IS 還指導我們有計畫、主動地在每年的追查稽核中維持 ISMS 運作。
解答關於驗證適用對象、期程、費用及 Musk-IS 支援服務的常見疑問。
本網站使用 Cookie Cookie 設定
本網站使用 Cookie 以提升您的瀏覽體驗。您可以選擇要接受的 Cookie 類型。 了解更多