
服務
弱點掃描(Vulnerability Scanning)

Musk-IS 提供弱點掃描(Vulnerability Scanning)服務,協助企業發現、分析並管理基礎架構、網路及應用程式上的資安弱點——結合專業工具與專家的分析驗證,排除誤報(False Positive),並依優先順序提出修補建議。
6評估執行步驟
CVE/CVSS風險分析與分級
Re-scan修補後複掃確認

什麼是弱點掃描(Vulnerability Scanning)?

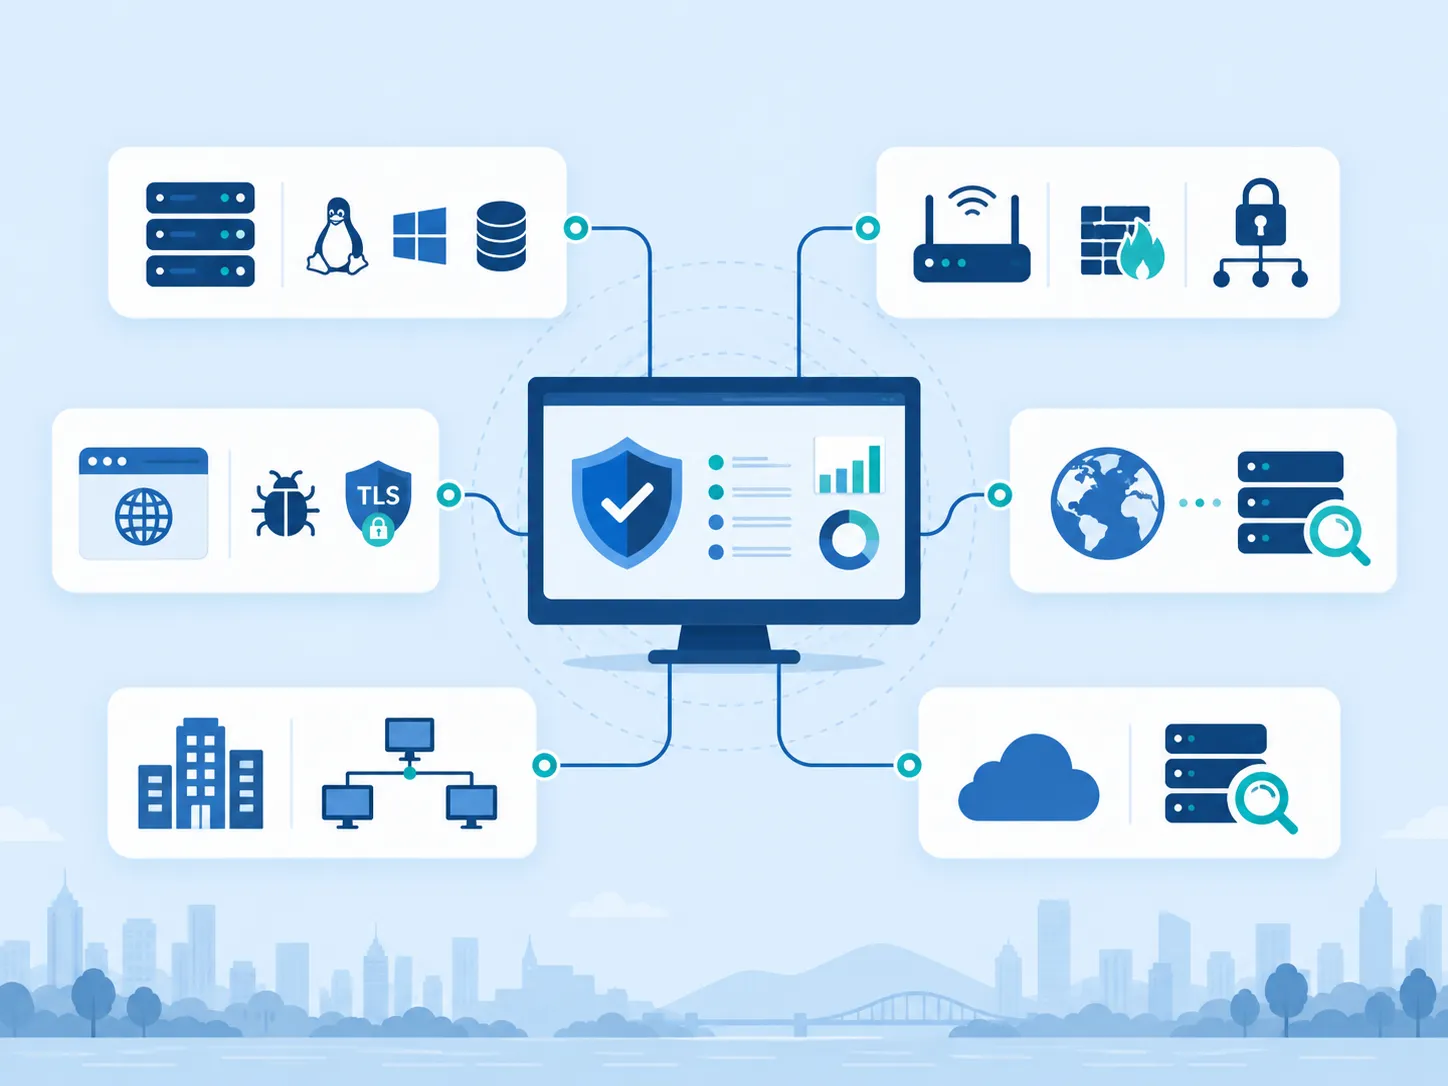
弱點掃描是一項資訊安全評估作業,運用專業工具並結合專家的分析與驗證,找出企業資訊系統中的弱點、過時的軟體版本、不安全的組態設定及已知缺陷。掃描範圍可包括實體與虛擬伺服器、Windows 及 Linux 作業系統、網路設備、防火牆、公有與私有 IP 位址、網站、Web 應用程式、資料庫、中介軟體及端點設備。


與滲透測試(Penetration Testing)不同,弱點掃描主要著重於大範圍找出已知的弱點與缺陷,而非深入利用弱點以模擬真實攻擊。弱點掃描通常是弱點管理(Vulnerability Management)的重要環節,協助企業在系統的整個生命週期中持續追蹤、處理並控管弱點。


可發現的問題包括:已公開並編有 CVE 編號的弱點、過時的作業系統或軟體版本、尚未安裝的安全性修補程式、具已知弱點的網路服務、不必要對外開放的連接埠或服務、已不安全的通訊協定或加密演算法、不當的數位憑證或 TLS 設定,以及部分不安全的系統或 Web 應用程式組態。掃描結果會依風險程度進行分析與分級,協助企業判斷哪些問題需要優先處理。

哪些企業應優先進行弱點掃描?

弱點掃描適用於大多數擁有資訊系統的企業,特別是具有對外網路(Internet-facing)資產或正處於基礎架構變動階段的企業。
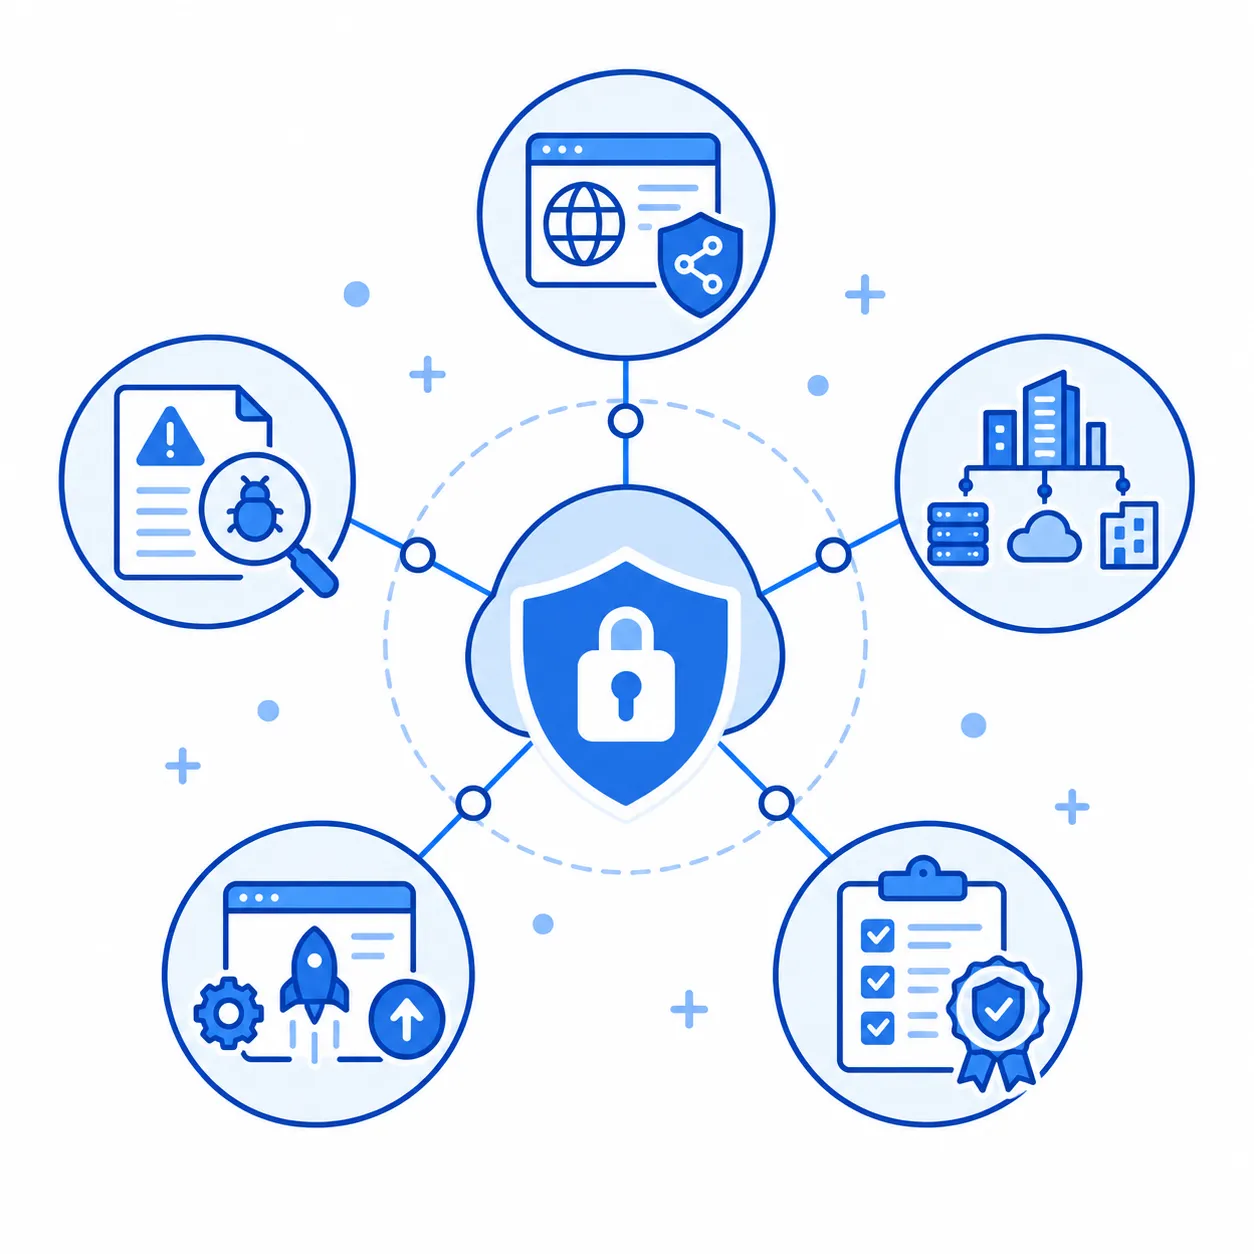
哪些企業應優先進行弱點掃描?

透過網際網路提供服務的網站、應用程式業者

擁有多個公有 IP、運作大量伺服器,需要在遭攻擊利用前縮小攻擊面(Attack Surface)。

使用 ERP、CRM 或重要內部應用程式的企業

擁有多個據點、運作混合 IT 環境,需要在大範圍系統中控管風險。

經常導入或更新系統的企業

準備將網站、新應用程式上線至正式環境(Production),或剛經歷重大基礎架構變更。

曾發生資安事故的企業

需要全面重新評估系統,並建立持續的弱點管理循環,避免事故再次發生。

導入 ISO/IEC 27001 或加入國際供應鏈的企業

經常收到客戶的資安問卷(Security Questionnaire),需要定期評估的佐證以因應稽核。

未定期進行弱點掃描的後果

Musk-IS 協助在弱點遭利用前,辨識系統未定期掃描所帶來的 5 大風險。

每季一般系統
更頻繁重要系統或有重大變更
01

未修補的弱點

軟體已停止支援,容易遭利用

02

服務暴露於網際網路

攻擊面擴大,容易遭入侵

03

憑感覺修補

不清楚哪個系統風險最高

04

難以因應稽核

缺乏定期評估的佐證

05

財務 & 商譽損失

修復成本、營運中斷

除定期週期外,企業在導入新系統、完成重大基礎架構變更,或出現與使用中系統直接相關的重大弱點時,也應進行額外掃描。
查看 6 大評估步驟

為什麼企業需要定期弱點掃描?

資訊系統持續在變動。系統在當下安全,並不代表在接下來的幾個月仍然安全。

在遭利用前主動發現

  • 在已知弱點遭利用前加以發現
  • 找出尚未安裝修補程式的系統或軟體
  • 追蹤攻擊面隨時間的變化

控管對外網路資產

  • 找出高風險的對外網路資產
  • 檢驗修補管理流程的成效
  • 縮短弱點存在於系統中的時間

依實際風險程度排定處理優先順序

  • 依風險程度決定修補的優先順序
  • 協助 IT 團隊管理大量伺服器與設備
  • 支援資訊安全風險管理作業

隨時備妥稽核與合規佐證

  • 準備稽核或客戶、合作夥伴評估所需的佐證
  • 支援 ISO/IEC 27001、PCI DSS 或相關資安要求
  • 回覆客戶與合作夥伴的資安問卷

建立持續的弱點管理

  • 從事故發生後才檢查,轉為持續性的流程
  • 透過每個評估週期追蹤風險趨勢
  • 系統變更時及時重新評估

降低財務與商譽風險

  • 降低因弱點遭利用而導致惡意程式、勒索軟體、資料竊取的風險
  • 降低事故發生時的調查與系統復原成本
  • 降低因未符合客戶資安要求而失去合約的風險

為什麼選擇 Musk-IS?

弱點掃描的成效不只取決於工具。真正的價值在於正確界定範圍、分析結果,並將技術發現轉化為可執行的修補計畫。

01. 全面掃描基礎架構、網路及應用程式

評估範圍涵蓋基礎架構、作業系統、網路設備、網站,乃至外部攻擊面與內部網路。

  • 基礎架構與作業系統掃描(Infrastructure & OS Scanning):CVE、缺少修補程式、停止支援(End-of-Life)軟體
  • 網路弱點掃描(Network Vulnerability Scanning):路由器、交換器、防火牆、VPN 閘道
  • Web 弱點掃描(Web Vulnerability Scanning):安全標頭(Security Header)、TLS/SSL、過時元件
  • 外部攻擊面及內部弱點掃描(Internal Vulnerability Scanning)

01. 全面掃描基礎架構、網路及應用程式

02. 分析並驗證結果,而非只輸出原始報告

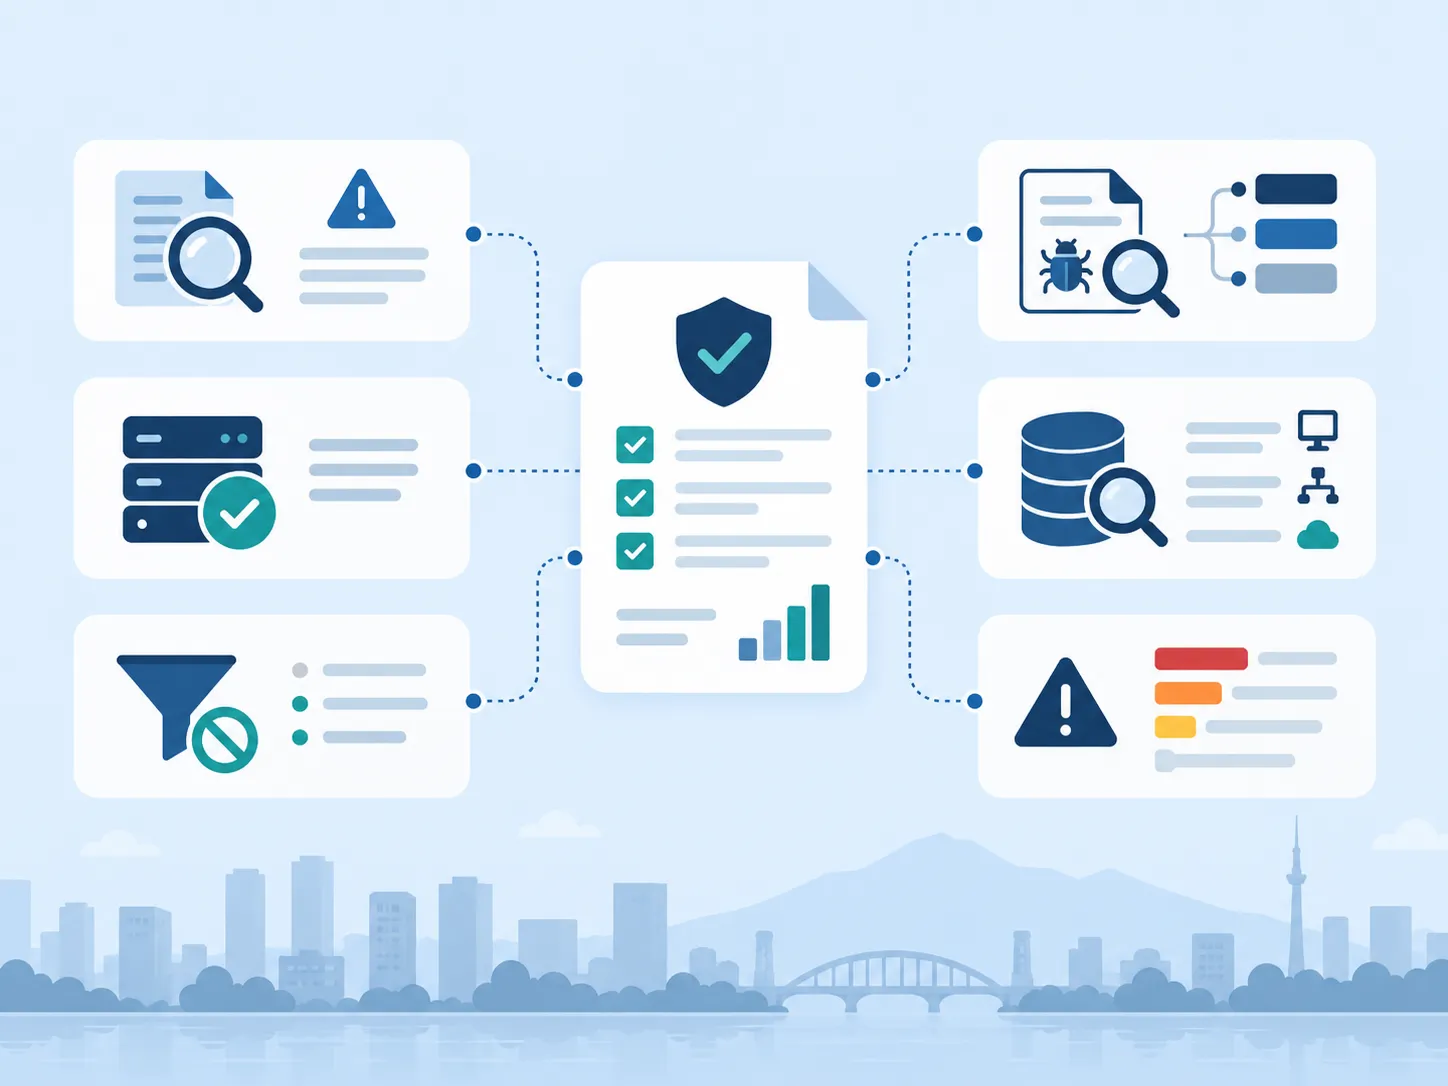
掃描工具的結果會先經過比對與驗證,才成為正式報告,避免誤報浪費修補資源。

  • 比對 CVE 資訊並評估 CVSS
  • 驗證受影響的版本與資產
  • 在具備驗證條件時排除或減少誤報
  • 綜合 CVSS 及資產重要性決定優先順序

02. 分析並驗證結果,而非只輸出原始報告

03. 管理層與技術人員都看得懂的報告

報告分為兩個層次:給管理階層的管理摘要(Executive Summary),以及給技術團隊的詳細技術報告(Technical Report)。
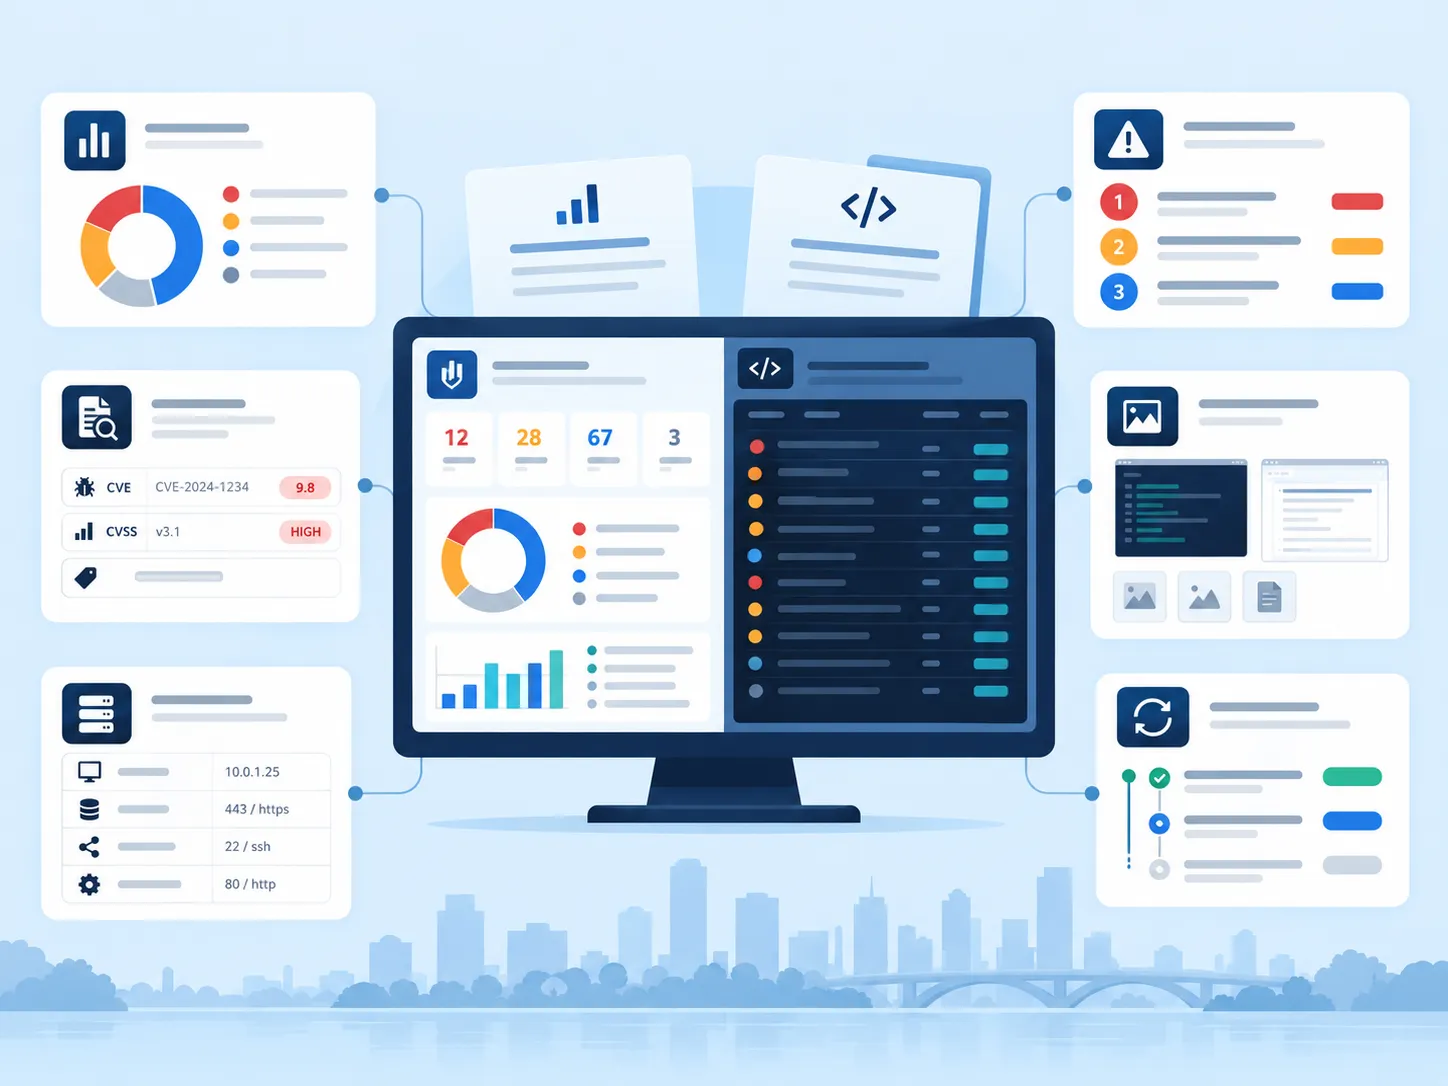
  • 管理摘要:範圍總覽、嚴重程度分布、優先建議
  • 技術報告:CVE、CVSS、資產、連接埠/服務、佐證、修補方式
  • 每項發現的弱點名稱、影響及處理優先順序
  • 將複掃後的狀態更新至最終報告

03. 管理層與技術人員都看得懂的報告

04. 陪伴修補並複掃確認

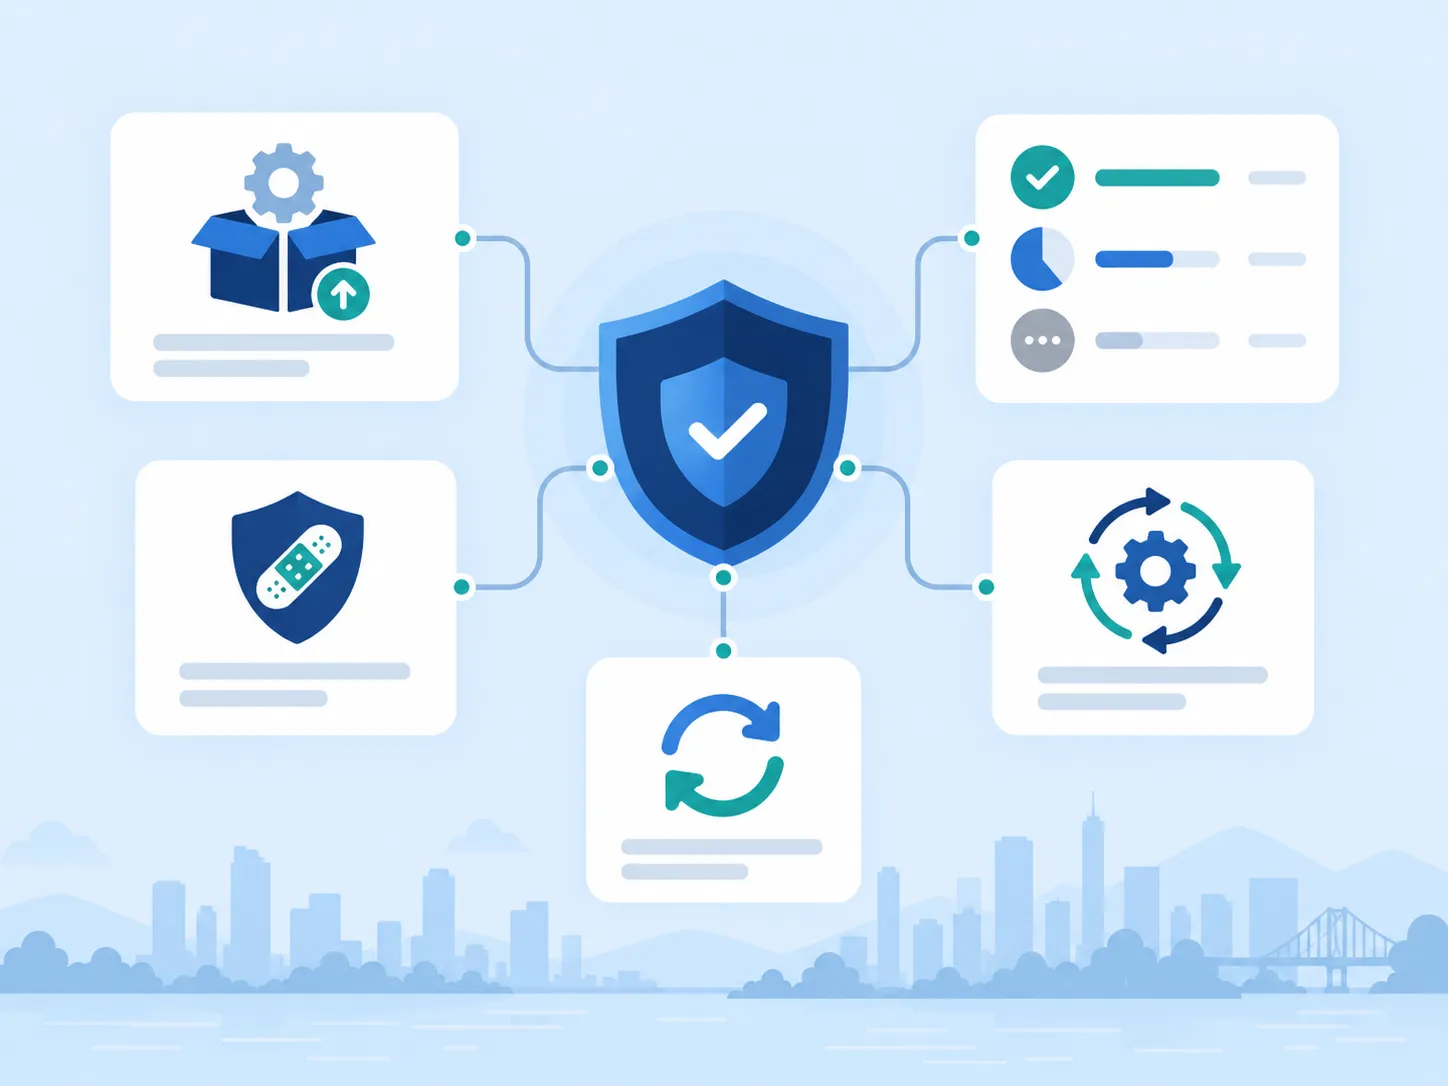
Musk-IS 不止於報告,更持續協助企業進行修補,並確認修補後的結果。

  • 說明成因,建議合適的修補程式或版本升級
  • 無法立即修補時,建議暫時性的緩解措施
  • 複掃確認狀態為已關閉(Closed)或尚存(Remaining)
  • 協助建立定期的弱點管理計畫

04. 陪伴修補並複掃確認

持續的弱點管理生命週期

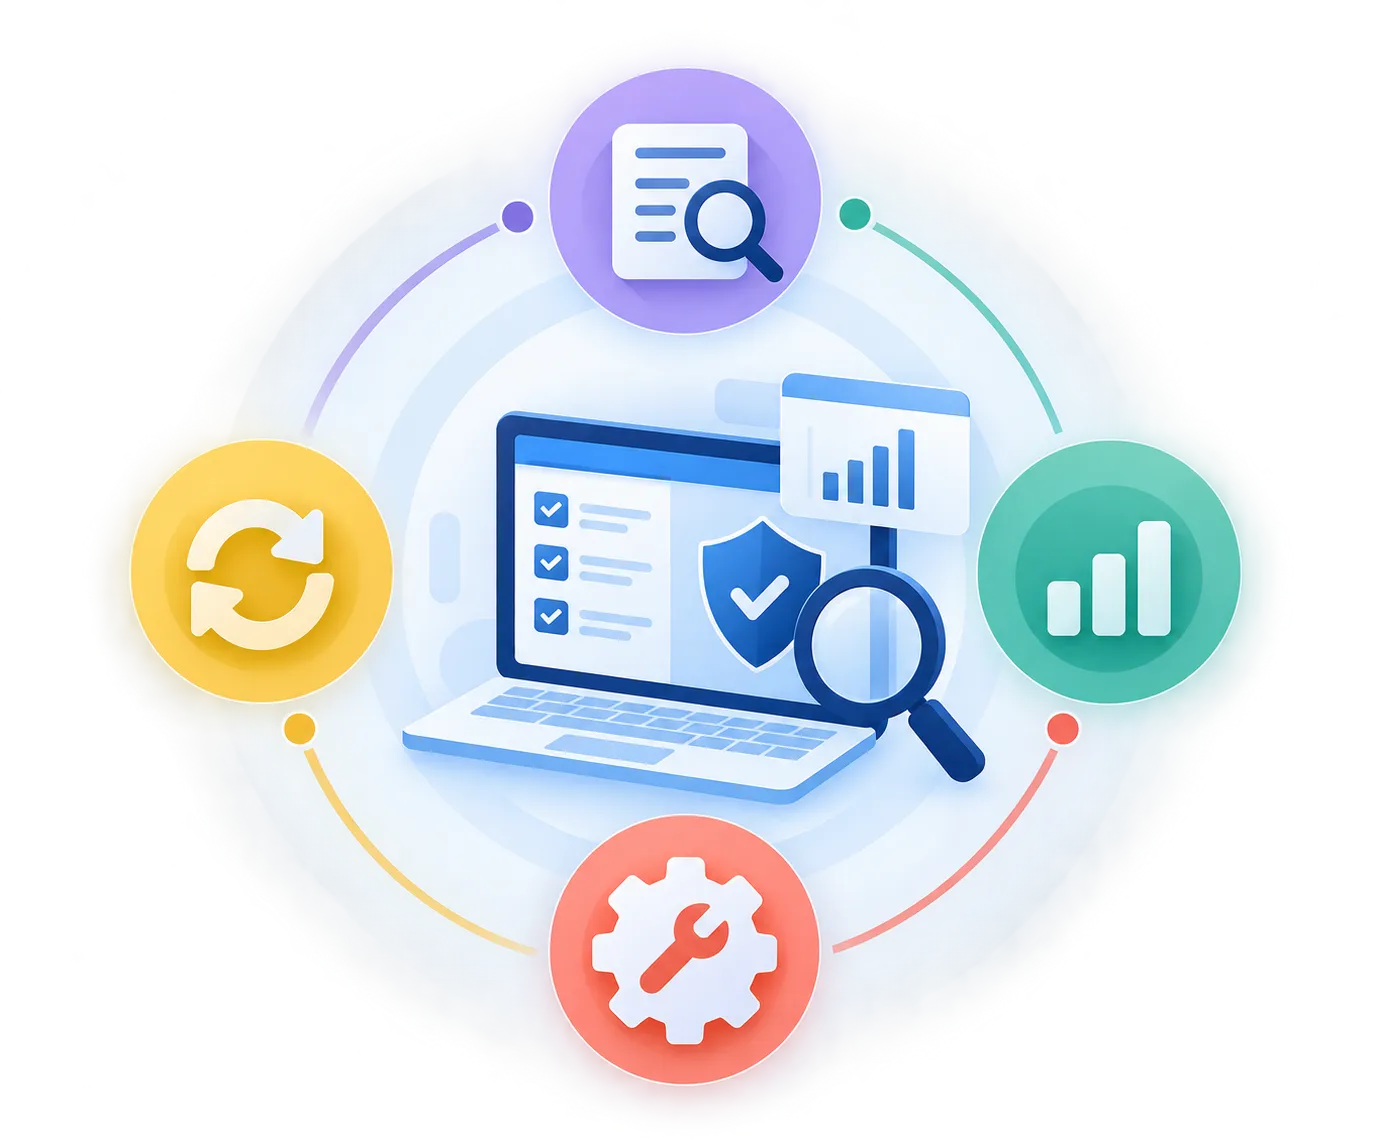
弱點掃描以持續性作業的方式實施時效果最佳,而非只做一次——Musk-IS 協助企業建立可長久運作的弱點管理循環。
01

發現 – SCAN

  • 資產清冊及評估範圍界定
  • 定期執行弱點掃描
  • 依約定範圍進行外部及內部掃描
  • 蒐集專業掃描工具的結果

02

分析 – ANALYZE

  • 比對 CVE、評估 CVSS、排除誤報
  • 依嚴重程度及受影響資產進行風險排序(Risk Prioritization)
  • 撰寫管理摘要及技術報告
  • 提出具體的修補建議

04

修補 – REMEDIATE

  • 與內部 IT 團隊共同追蹤修補進度
  • 建議修補程式、版本升級或組態調整
  • 必要時採取暫時性緩解措施
  • 依優先順序追蹤處理進度

03

確認 – RE-SCAN

  • 複掃已修補的資產以確認狀態
  • 依週期更新報告,追蹤風險趨勢
  • 系統有重大變更時重新評估
  • 出現新的重大弱點時進行額外掃描

持續的弱點管理生命週期

評估流程共 6 個步驟

Musk-IS 執行弱點掃描的路徑,從範圍調查到交付報告,並建議下一個評估週期。

步驟 1:調查並界定範圍

確認評估目標、納入範圍的 IP、網域、伺服器、外部或內部掃描,以及需特別注意的敏感系統。

企業需配合:提供 IP、網域、伺服器清單,並標明需特別注意的敏感系統。

階段成果:確定掃描範圍。

步驟 2:準備並執行弱點掃描

依範圍設定掃描工具,執行探測與弱點掃描,並調整掃描速度以降低對系統的影響。

企業需配合:開放必要的存取權限,並確認掃描時段。

階段成果:範圍內的原始掃描資料。

步驟 3:分析並驗證結果

比對 CVE、分析 CVSS、驗證受影響資產、排除誤報並評估嚴重程度。

企業需配合:確認可疑資產的實際狀況。

階段成果:已驗證且排除誤報的弱點清單。

步驟 4:撰寫報告

管理摘要、技術發現、佐證、風險分級、修補建議及優先處理清單。

企業需配合:依業務需求確認各資產的重要程度。

階段成果:附風險分級及優先處理清單的報告。

步驟 5:協助修補

說明各項發現,建議修補程式、版本升級、組態調整,並協助 IT 團隊排定優先順序。

企業需配合:由 IT 團隊執行修補與組態調整。

階段成果:優先順序明確的修補計畫。

步驟 6:複掃與交付

執行確認掃描,更新每項發現的狀態,完成最終報告(Final Report),並建議下一個評估週期。

企業需配合:完成修補後通知以進行複掃。

階段成果:最終報告及下一個評估週期建議。

客戶怎麼說

來自使用 Musk-IS 弱點掃描服務之企業的回饋。

Musk-IS 發現我們多台伺服器仍在執行 IT 團隊未察覺、已停止支援(End-of-Life)的軟體版本,並協助規劃具體的升級路徑。
合規管理
合規管理
弱點掃描服務客戶

Musk-IS 團隊不只輸出工具報告,更仔細驗證每一項發現,排除了大量誤報,讓我們能聚焦在真正需要處理的重點。
資訊安全負責人
資訊安全負責人
弱點掃描服務客戶

Musk-IS 的報告同時提供給管理階層的管理摘要與給 IT 團隊的技術細節,讓雙方都能對處理優先順序達成共識。
專案管理代表
專案管理代表
弱點掃描服務客戶

修補完成後,Musk-IS 進行複掃,確認每個弱點都已處理,讓我們在向管理階層及客戶報告時有明確的佐證。
資訊部門主管
資訊部門主管
弱點掃描服務客戶

弱點掃描常見問題

解答關於弱點掃描範圍、頻率及執行流程的常見疑問。

相關顧問服務

企業常與弱點掃描同時或於其後導入的服務。

服務項目滲透測試

模擬真實攻擊技術,在授權範圍內驗證弱點能否被利用

Pentest企業

服務項目資安健診

針對基礎架構、網路及資訊安全維運流程的全面資安健診(Security Health Check)

Health Check企業

服務項目社交工程演練

社交工程評估,檢驗員工面對詐騙手法時的資安意識

Social Engineering企業

驗證輔導ISO 27001

建置資訊安全管理系統 ISMS,善用弱點掃描結果作為佐證

ISMS企業