
銀行、金融機構、金融科技及第三方支付業者
處理大量交易與金融資料,面臨高度合規壓力,且為網路攻擊的首要目標。
Musk-IS 以受控方式模擬真實攻擊技術,針對 Web、行動應用程式、API 及網路基礎架構執行滲透測試,協助企業驗證弱點能否被利用、分析攻擊路徑(Attack Path),並掌握實際影響程度,而非止於理論上的弱點清單。
滲透測試(Penetration Testing – Pentest)是一項資訊安全評估作業,以受控方式模擬真實攻擊技術,判斷系統、應用程式或基礎架構中的弱點是否可能被利用,進而對企業造成影響。
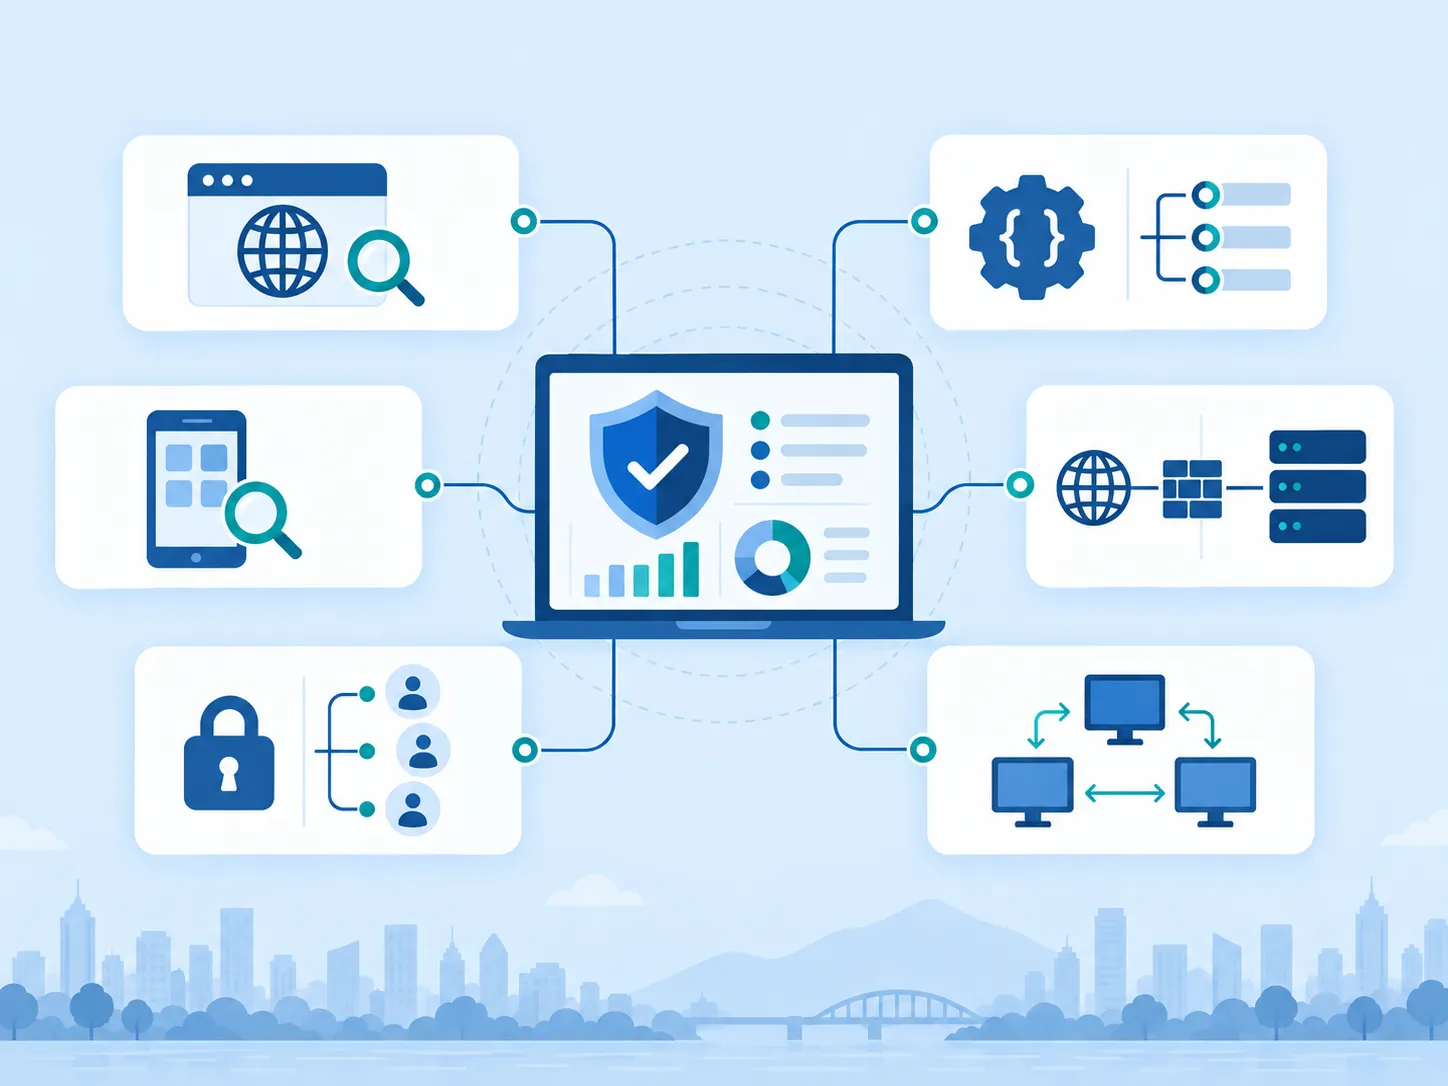
與主要著重於大範圍找出已知弱點的弱點掃描(Vulnerability Scanning)不同,滲透測試會更深入地在企業授權範圍內驗證弱點能否被利用、分析攻擊路徑,並評估實際影響程度。依約定範圍,滲透測試可涵蓋 Web 應用程式、行動應用程式、API、外部網路、內部網路、伺服器與基礎架構、雲端環境及無線網路。
在測試過程中,專家可評估繞過身分驗證機制的可能性、權限控管缺陷、未經授權存取資料的可能性、權限提升的可能性、業務邏輯漏洞、組態弱點,以及可串連成攻擊鏈的多個弱點。Musk-IS 依事先與客戶確認的範圍及測試規範(Rules of Engagement)執行滲透測試,協助企業清楚了解哪些才是真正可能影響系統與營運的風險。
滲透測試特別適合擁有重要系統或直接為客戶提供服務的企業,因為一旦弱點遭利用,就可能對營運造成嚴重影響。
權限提升、業務邏輯漏洞
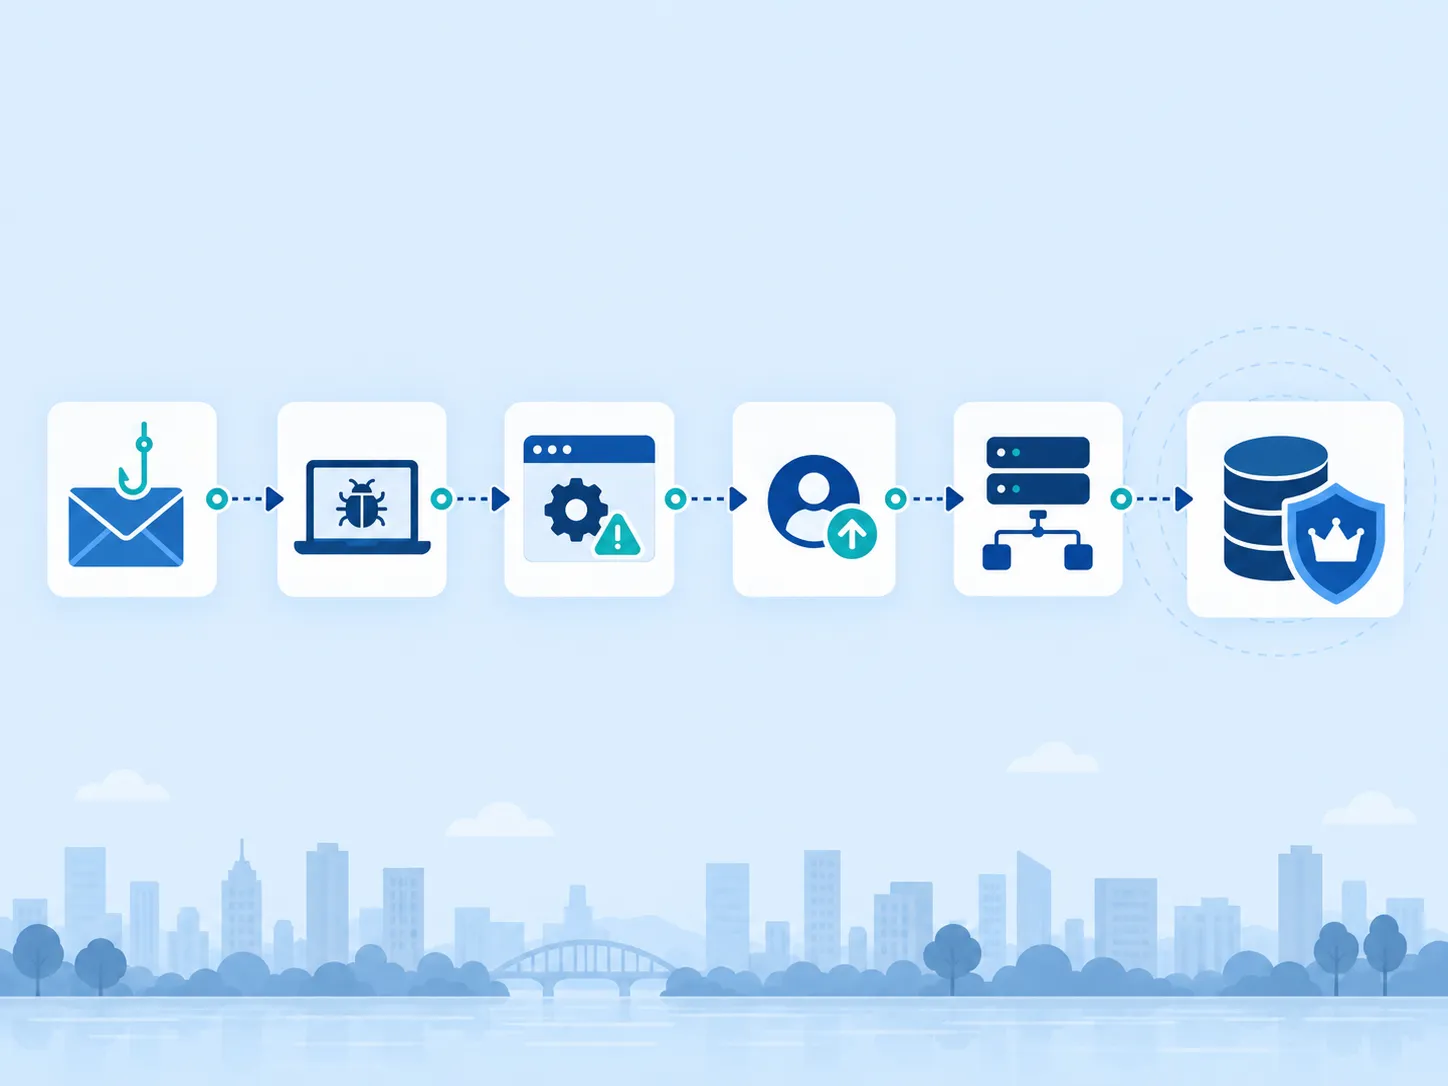
小缺陷串連導致深度入侵
無法符合 ISO 27001、PCI DSS 及合作夥伴要求
嚴重漏洞在上線前夕或上線後才曝光
資料外洩、服務中斷、商譽受損
自動化掃描工具能發現許多已知弱點,但不一定能確認弱點是否真的可被利用,或在實際情境中的影響程度。
滲透測試專案的品質不只取決於工具,更取決於專家的經驗、範圍界定方式、邏輯分析能力、弱點驗證,以及在實際情境中評估影響程度的能力。
測試範圍涵蓋應用程式至基礎架構,並依系統類型參考 OWASP、PTES 及 NIST SP 800-115 等常用方法。
Musk-IS 依企業的目標、範圍及所需的保證程度(assurance),建議採用黑箱、灰箱或白箱測試。
Musk-IS 的滲透測試會檢視多個弱點串連成更高影響攻擊情境的可能性。
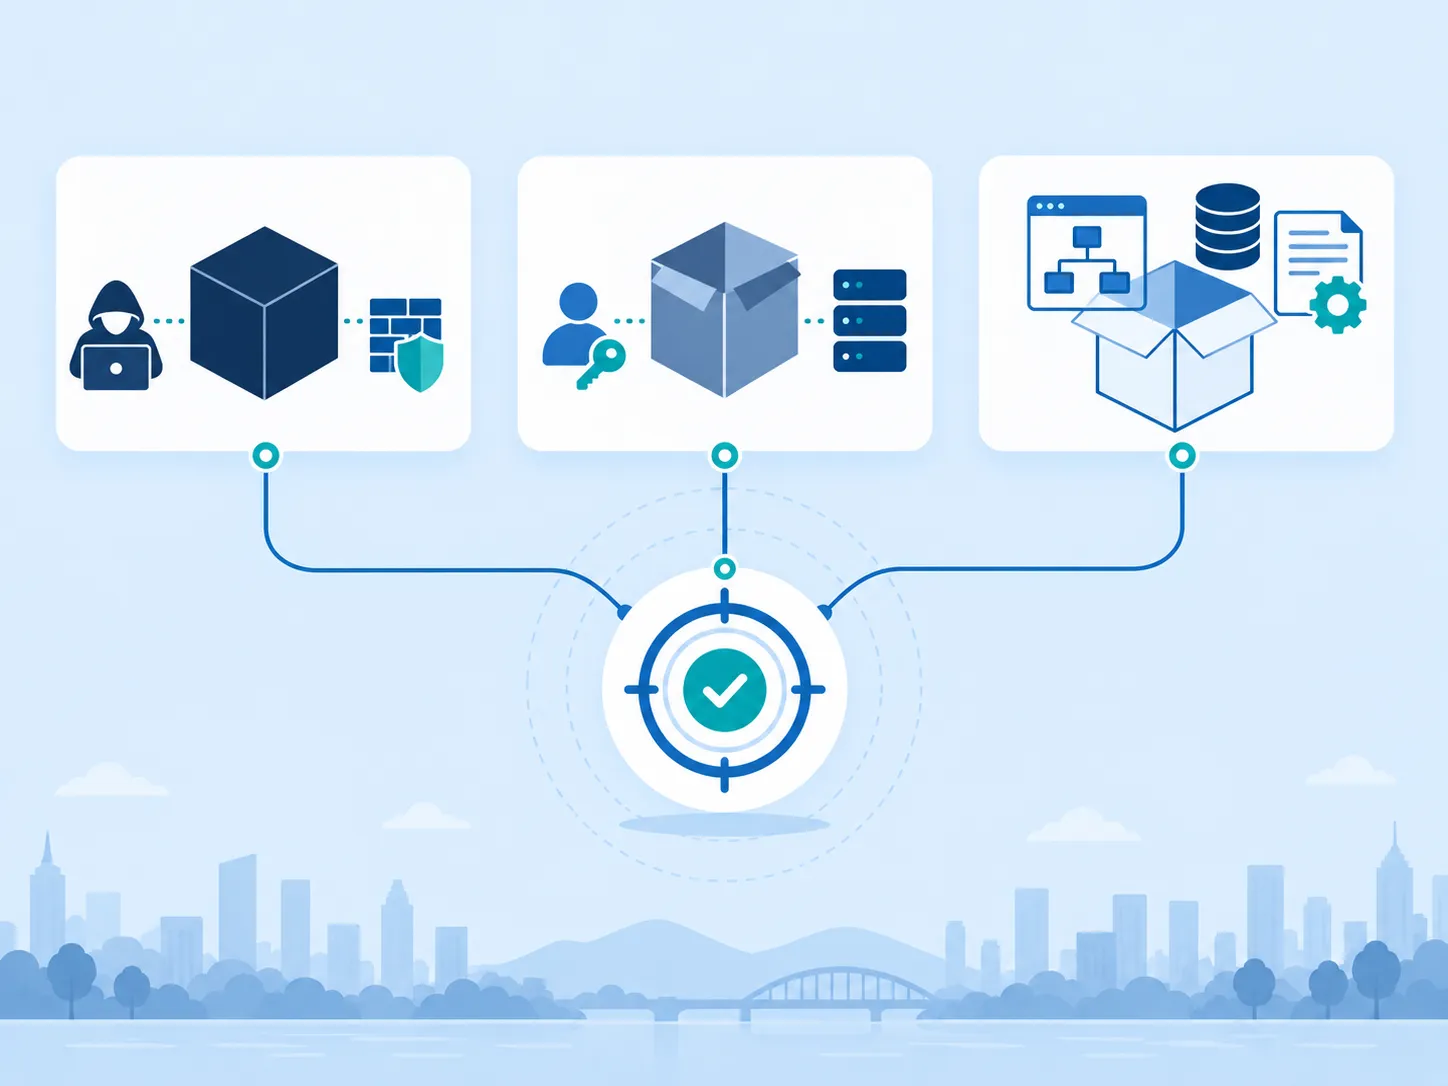
執行前即明確約定測試範圍與限制,在整個過程中降低對正式環境的風險。
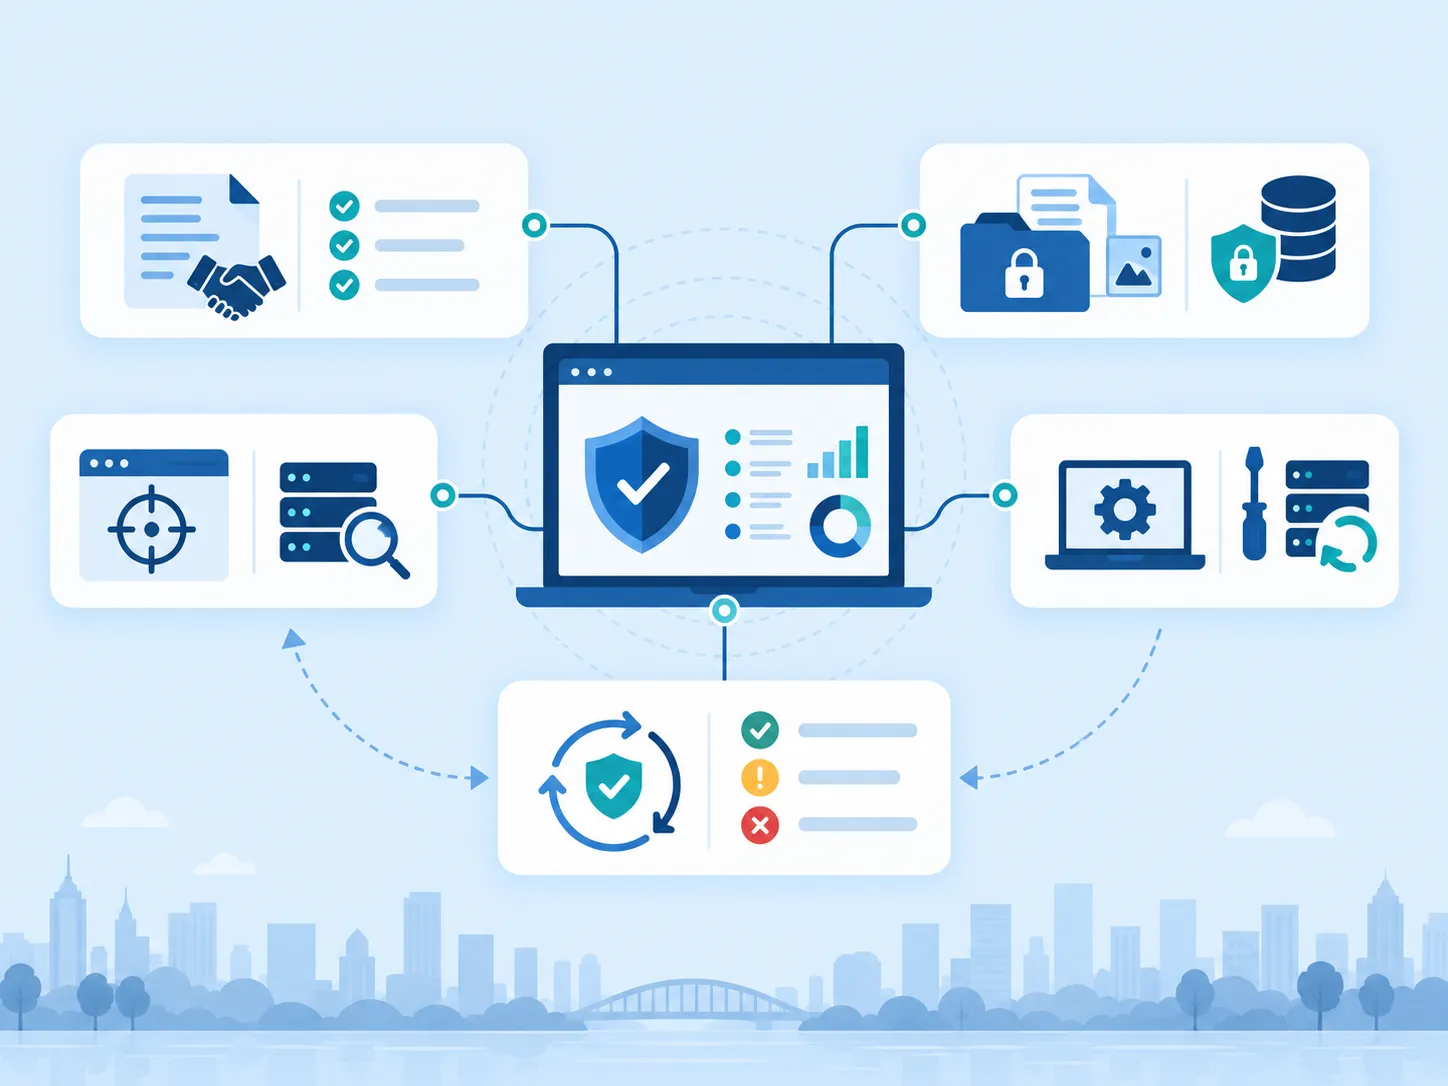
Musk-IS 獲准公開的滲透測試專案,不包含具體 IP、攻擊酬載(Payload)、憑證或客戶系統架構的敏感資訊。
滲透測試不止於發現弱點——真正的價值在於分析影響程度,並陪伴企業直到問題徹底解決。
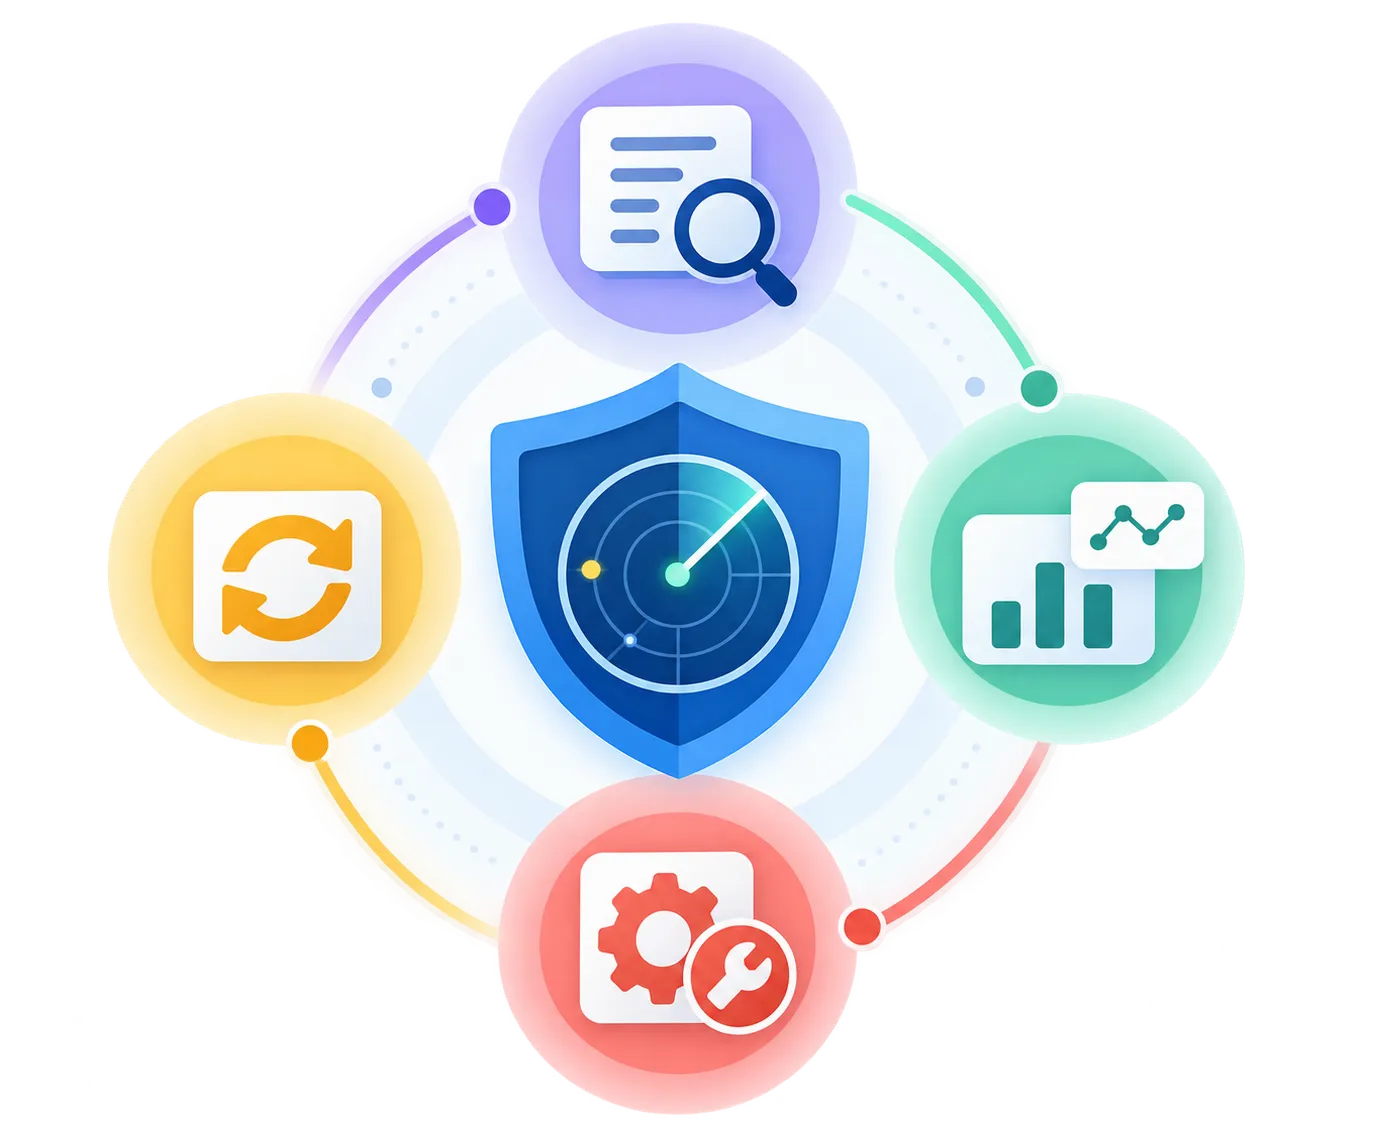
Musk-IS 執行滲透測試的路徑,從界定範圍與測試規範,到複測並交付最終報告。
企業需配合:提供目標系統清單、環境資訊,並以書面核准測試規範。
階段成果:確定測試範圍與方法。
企業需配合:若選擇灰箱或白箱方法,提供測試帳號。
階段成果:授權範圍內的攻擊面地圖。
企業需配合:測試期間安排技術窗口待命。
階段成果:已發現的弱點清單,待驗證可利用性。
企業需配合:確認允許進行利用的時段及停止門檻。
階段成果:附佐證及實際影響程度的已驗證發現。
企業需配合:確認系統的重要程度,以校正嚴重程度評級。
階段成果:包含管理摘要、技術發現及攻擊鏈的報告。
企業需配合:執行修補,並於準備好複測時通知。
階段成果:更新各項發現狀態的最終報告。
來自使用 Musk-IS 滲透測試服務之企業的回饋。
Musk-IS 在我們的 Web 應用程式上發現一個權限控管漏洞,先前的自動化掃描工具完全沒有示警,並清楚說明可能通往客戶資料的攻擊鏈。
Musk-IS 團隊完全依約定的測試規範執行滲透測試,整個測試過程都沒有造成正式環境中斷。
Musk-IS 的滲透測試報告清楚說明為何多個小弱點串連後可能形成嚴重的攻擊鏈,讓我們的管理階層正確理解處理的優先順序。
修補完成後,Musk-IS 進行複測並確認每項發現皆已處理,讓我們在客戶要求證明已完成資安測試時,擁有完整的佐證。
解答關於滲透測試方法、範圍及執行流程的常見疑問。
本網站使用 Cookie Cookie 設定
本網站使用 Cookie 以提升您的瀏覽體驗。您可以選擇要接受的 Cookie 類型。 了解更多