
從未進行整體資安評估的企業
資訊系統已發展多年,卻尚未建立明確的資安架構,在持續投資前需要掌握整體全貌。
Musk-IS 從技術、人員與流程等多個面向,全面檢視企業的網路安全現況,回答系統存在哪些缺口、哪些風險需要優先處理、應該投資在哪裡,而不只是檢查單一系統或個別弱點類型。
資安健診(Security Health Check)是全面檢視企業資安現況的服務,涵蓋網路基礎架構、伺服器、雲端、Microsoft 365、帳號與權限、備份、監控、資訊安全政策及員工意識。不同於只檢查單一網站或伺服器,此服務讓企業掌握整個組織的安全程度與弱點全貌。
弱點掃描只找技術缺陷,滲透測試只檢驗可利用性;資安健診則指出企業的缺口在哪裡、哪些風險需要優先處理,以及資安投資應該放在哪裡。Musk-IS 以獨立評估單位的角色,將結果轉化為短期、中期及長期的改善路徑,排定優先順序並符合實際資源。
資安健診適合希望全面掌握網路安全程度的企業,對於系統已發展多年、卻尚未建立明確資安架構的企業尤其有幫助。
防火牆規則冗餘,內部服務外露
舊帳號仍存在,未啟用 MFA
缺乏日誌,事故發現緩慢
未測試還原,RPO/RTO 不明確
不清楚哪些風險需優先投資
企業往往在不同時期導入多項資安方案,卻不一定清楚這些方案是否已構成有效的防禦體系。
資安健診要求評估單位能同時從技術、治理與營運風險的角度審視系統。
Musk-IS 同時檢視多層控制措施,而非只聚焦於工具,協助看清系統與部門之間相互關聯的缺口。
結果依優先順序分類,讓企業清楚知道應先處理什麼、後處理什麼,而非收到一份沒有分級的問題清單。
評分模型協助企業比較各領域、找出弱項,並在多次評估中追蹤改善進度。
報告會轉化為依時程劃分的具體行動計畫,Musk-IS 並持續在修補過程中協助企業。
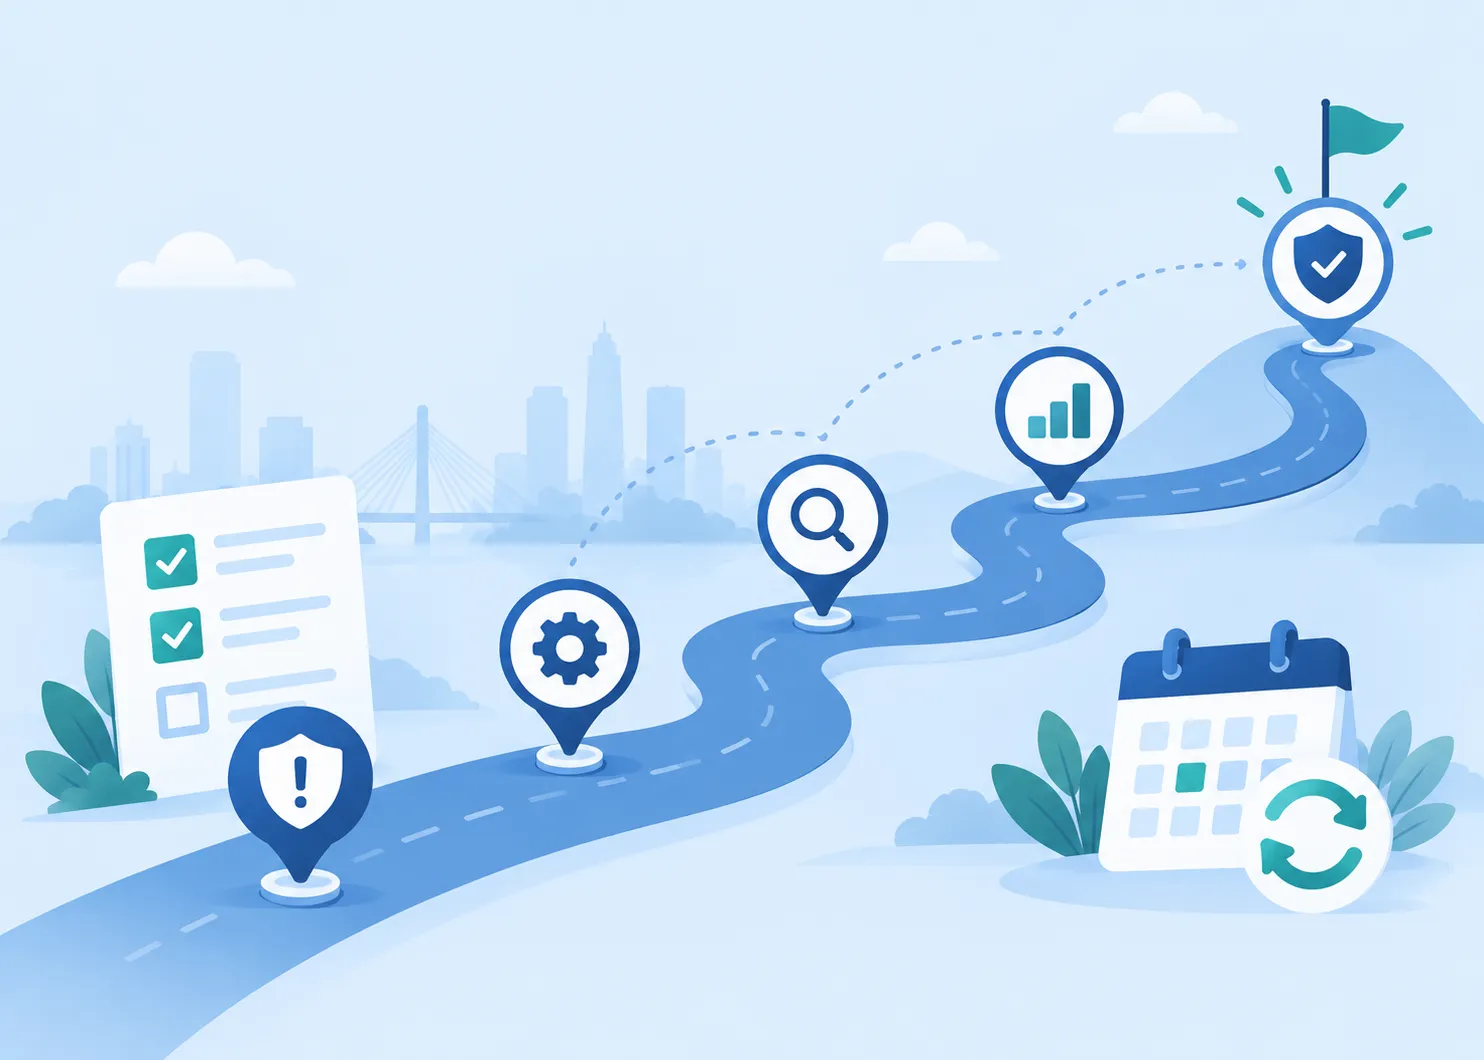
Musk-IS 獲准公開的資安健診或網路安全評估專案,不包含 IP、憑證、尚未處理之重大弱點細節或客戶的敏感架構。
資安健診不會在交付報告時結束——真正的價值在於追蹤路徑進度,並在系統變動時定期重新評估。
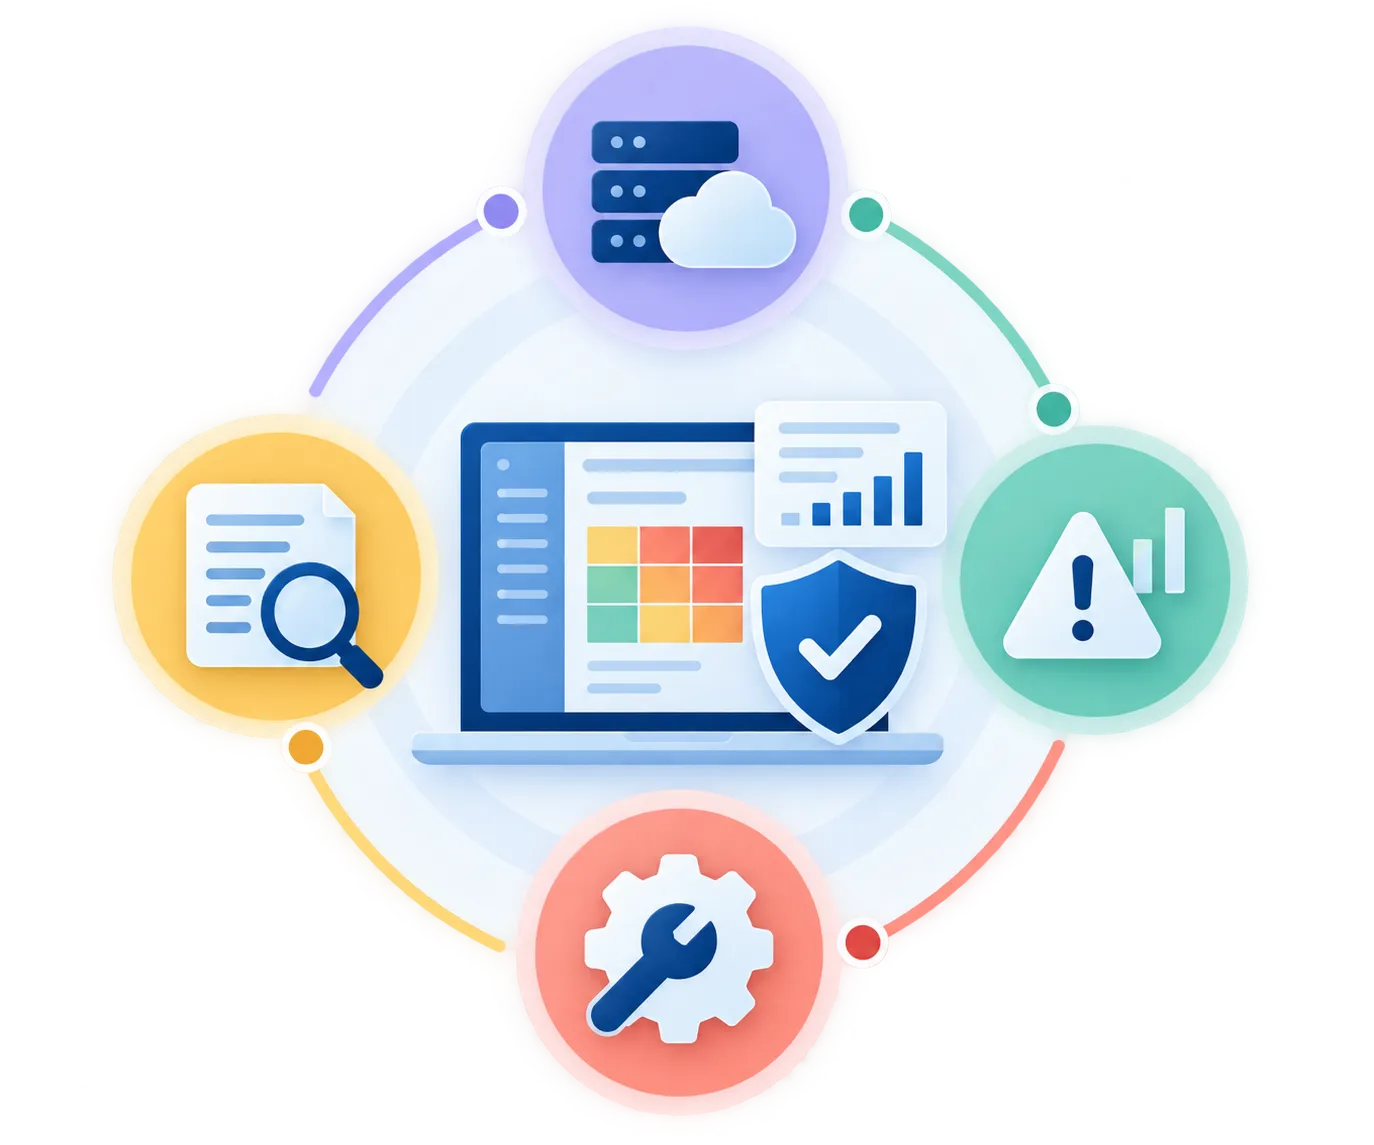
Musk-IS 執行資安健診的路徑,從專案啟動到報告及規劃改善路徑。
企業需配合:指定專案窗口,確認納入範圍的單位、據點及關鍵系統清單。
階段成果:雙方以書面確認範圍及專案計畫。
企業需配合:提供網路架構圖、資產清冊、系統清單、資訊安全政策及現行程序。
階段成果:足以進行技術檢視的現況資料。
企業需配合:提供唯讀層級的存取權限,並安排技術人員待命協助。
階段成果:附佐證的技術發現清單。
企業需配合:安排 IT、資安、系統及網路團隊的訪談時程。
階段成果:文件與實際運作的對照表,明確標示差距。
企業需配合:從業務角度確認各系統的重要程度。
階段成果:已分類嚴重程度的發現表,附快速改善項目及優先順序。
企業需配合:安排向管理階層及技術團隊簡報的會議。
階段成果:完整報告及短期、中期、長期路徑。
來自使用 Musk-IS 資安健診服務之企業的回饋。
Musk-IS 讓我們看到過去只能零散拼湊的整體全貌——從網路、帳號到備份流程——並正確找出需要投資的先後順序。
Musk-IS 團隊發現我們雖有備份,卻從未實際測試還原,並隨即協助建立定期復原測試流程。
各領域的安全分數讓我們的管理階層能輕鬆把預算分配到對的地方,不再像過去那樣分散投資。
Musk-IS 規劃的路徑非常務實,依我們的資源分為短期與長期各階段,沒有提出不可能達成的要求清單。
解答關於資安健診服務範圍、方法及成果的常見疑問。
本網站使用 Cookie Cookie 設定
本網站使用 Cookie 以提升您的瀏覽體驗。您可以選擇要接受的 Cookie 類型。 了解更多