
銀行、金融、金融科技及保險業
經常與合作夥伴進行匯款交易,是商業電子郵件詐騙(BEC)及冒充主管詐騙的首要目標。
Musk-IS 在企業核准的範圍內,以受控方式模擬網路釣魚(Phishing)、語音釣魚(Vishing)、簡訊釣魚(Smishing)等社交工程情境,協助企業衡量實際的人為風險,並依員工的實際行為(而非通用理論)建立資安意識(Security Awareness)計畫。
社交工程(Social Engineering)是一種著重利用人為因素的攻擊手法,透過心理操弄、冒用身分或營造具說服力的情境,誘使使用者做出不安全的行為。攻擊者不一定直接利用技術弱點,而可能設法讓員工點擊偽造連結、提供登入資訊、洩漏內部資訊、分享驗證碼,或執行匯款、變更付款資訊等要求。
常見手法包括電子郵件網路釣魚、魚叉式網路釣魚(Spear Phishing)、商業電子郵件詐騙(Business Email Compromise,BEC)、簡訊釣魚(Smishing)、電話語音釣魚(Vishing)、假託(Pretexting)、冒名(Impersonation)、誘餌(Baiting)、QR Code 釣魚、實體社交工程及尾隨(Tailgating)。
Musk-IS 的社交工程演練服務,在企業核准的範圍內以受控方式模擬社交工程情境,評估員工面對實際詐騙情境時的辨識、反應與通報能力。目的不是找出個人來究責,而是找出意識、流程及控制機制上的缺口,讓企業能擬定合適的改善計畫。
社交工程評估(Social Engineering Assessment)適用於大多數員工會使用電子郵件、網際網路或參與處理重要資訊的企業。
攻擊者取得初始存取權限
冒充主管、合作夥伴(BEC)
合約、客戶及人事資訊外流
缺乏敏感要求的驗證流程
無法衡量成效,不知道誰需要優先加強
企業可能已投資防火牆、EDR、MFA、SIEM 等多項技術方案,但攻擊者仍可能透過直接影響人員來突破各層防護。
社交工程評估不只是寄送模擬郵件。有效的計畫需要設計符合企業環境的情境、控管風險、保護員工資料,並將結果轉化為具體的改善行動。
Musk-IS 依企業背景設計模擬演練,從電子郵件網路釣魚到語音釣魚、簡訊釣魚及實體社交工程。
每次演練皆以明確指標衡量,讓企業能隨時間追蹤人為風險,而非只得到籠統的評語。
攻擊者常利用公開資訊設計極具說服力的情境——Musk-IS 協助企業預先看清攻擊者可能利用的內容。
Musk-IS 著重於評估、衡量並提升組織的防禦能力,而不是找出犯錯的個人。
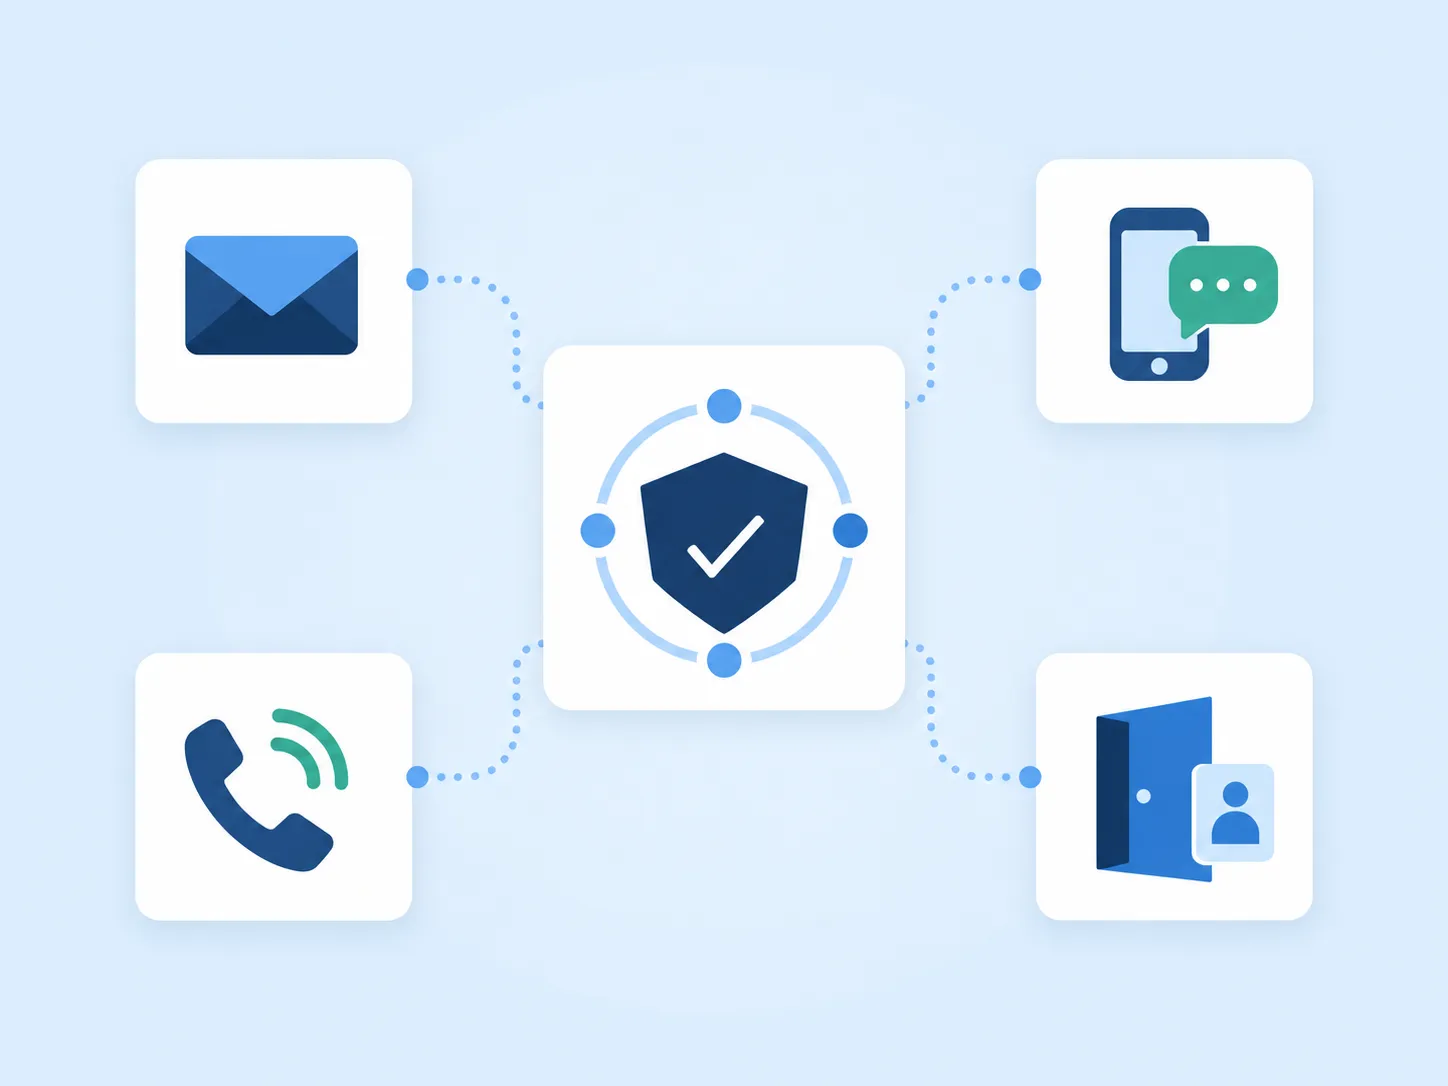
Musk-IS 獲准公開的社交工程或資安意識專案,不包含上鉤員工的身分、個人電子郵件、憑證或影響參與者隱私的資料。
社交工程評估若結合訓練計畫與定期評估,效果會更好,能從一次性的活動轉變為可衡量的持續改善循環。
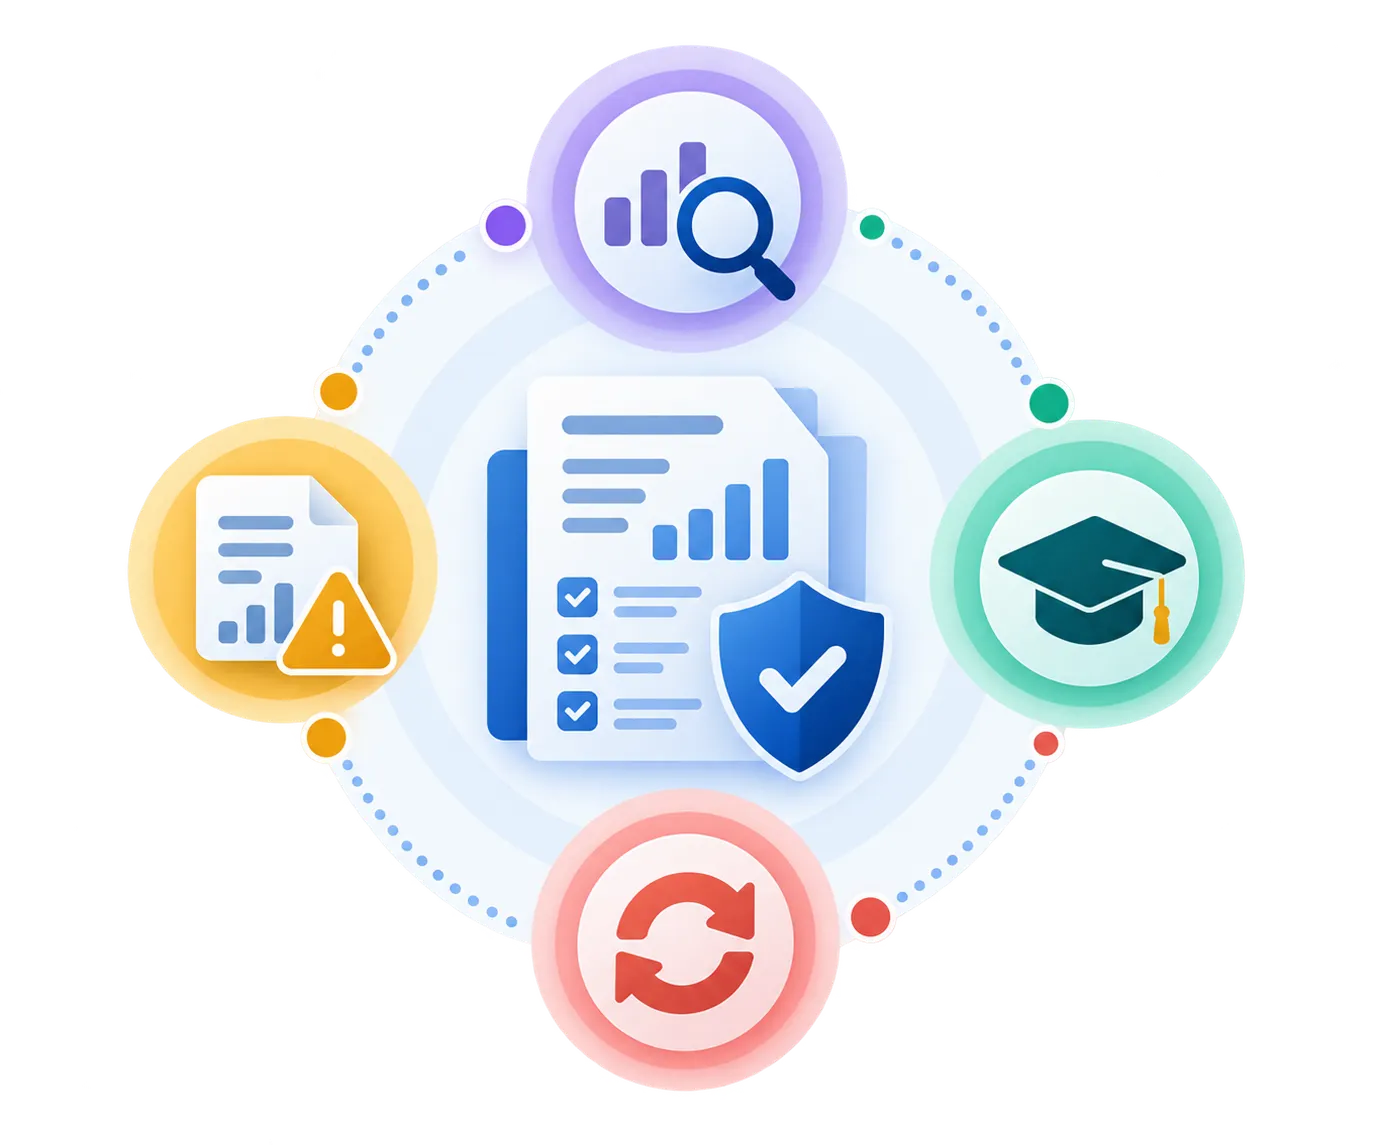
Musk-IS 執行社交工程演練的路徑,從界定範圍到報告、訓練及改善計畫。
企業需配合:提供參與員工族群名單,並核准測試規範。
階段成果:確定範圍、模擬管道及衡量指標。
企業需配合:提供營運模式及部門架構資訊。
階段成果:高風險族群清單及風險情境。
企業需配合:執行前以書面核准情境。
階段成果:情境已核准,演練準備就緒。
企業需配合:指定知悉演練資訊的窗口,以處理非預期狀況。
階段成果:整個演練的互動資料。
企業需配合:確認族群架構,以便依部門分析結果。
階段成果:依族群分類的指標表,明確標示需改善的缺口。
企業需配合:安排訓練時程及結果簡報會議。
階段成果:報告、訓練內容及後續追蹤計畫。
來自使用 Musk-IS 社交工程演練服務之企業的回饋。
Musk-IS 設計的網路釣魚演練非常貼近我們的實際工作情境,精準找出需要優先訓練的人員族群,而非籠統的評估。
Musk-IS 團隊承諾不蒐集真實密碼,並以改善為導向、不追究個人責任的方式簡報結果,讓員工更正面地接受這項計畫。
Musk-IS 發現我們的會計部門容易受到冒名緊急付款要求的情境影響,並立即建議建立獨立驗證流程加以改善。
經過後續追蹤演練,我們主動通報可疑郵件的員工比例相較首次演練明顯提升,證明訓練計畫確實有效。
解答關於社交工程評估範圍、隱私及執行流程的常見疑問。
本網站使用 Cookie Cookie 設定
本網站使用 Cookie 以提升您的瀏覽體驗。您可以選擇要接受的 Cookie 類型。 了解更多