
教育訓練
資安意識訓練

Musk-IS 設計並執行貼近企業實務的資安意識訓練計畫,讓每位員工都成為主動保護資料、帳號及資訊系統的一環——資安不再只是 IT 部門的責任。

4培訓執行步驟
1–3每堂課時數(小時)
教育訓練依產業特性客製

什麼是資訊安全教育訓練?

資訊安全教育訓練是讓員工具備必要知識與技能的過程,使其能辨識、防範並處理與企業資料、帳號及資訊系統相關的風險。Musk-IS 的資安意識訓練服務,依各企業的營運特性量身設計。


在現今的工作環境中,每位員工都可能是保護企業資訊的重要一環。因此,資訊安全不只是 IT 部門的責任,而是全體員工的責任。Musk-IS 以實際案例、示範影片及日常工作中的常見行為設計訓練課程,讓各職位的員工——即使沒有技術背景——都能輕鬆吸收並應用。

哪些企業需要資訊安全教育訓練?

任何使用電子郵件、電腦、網際網路及資料系統的企業都面臨遭受攻擊的風險。教育訓練是由內而外主動保護企業的務實做法。

哪些企業需要資訊安全教育訓練?

擁有客戶資料的企業

保存個人資訊、檔案及客戶資料,需要提升資料保護能力並防範資訊外洩。
金融、銀行業

處理交易與財務資訊,是網路攻擊的常見目標,需要具備必要的資安知識。

科技與電子商務企業

網站、線上系統及技術平台潛藏風險,訓練能幫助員工主動辨識與防範。

員工人數眾多的企業

員工越多,因人為因素引發事故的風險越高,需要建立一致的資安意識與習慣。

需遵循 ISO 27001 等法規與標準的企業

需要訓練員工,以協助符合管理要求並維持資訊安全管理系統。

規劃訓練計畫前的評估

Musk-IS 調查 5 項要素,設計貼近各企業實際風險的訓練計畫。

1–3 小時每堂課程時數
依產業特性醫療、教育、金融…
01

參訓對象

部門、職級、人數

02

產業特性

選擇貼近營運領域的內容

03

辦理形式

實體或線上

04

課後測驗

是否需要測驗、評量

05

合規目標

支援 ISO 27001 或相關法規

企業只需提供產業別、參訓對象及訓練需求等基本資訊——顧問團隊會據此建議合適的內容與形式。
查看 4 大訓練步驟

資訊安全教育訓練的效益

資訊安全教育訓練不僅能保護資料,更能在全企業建立資訊安全文化。

保護企業資料

  • 員工懂得如何保護並安全使用客戶資料、內部文件、合約及財務資料
  • 降低重要商業資訊外洩的風險
  • 提升每位員工保護資料的責任感

防範詐騙與網路攻擊

  • 辨識偽冒郵件、網路釣魚、惡意程式、密碼竊取
  • 發現異常跡象時能正確處理
  • 降低成為日益精密之詐騙手法受害者的風險

降低人為疏失的風險

  • 減少誤開檔案、點擊不安全連結等高風險操作
  • 養成使用高強度安全密碼的習慣
  • 降低小疏失所造成的不必要風險與損失

保護帳號與系統

  • 懂得建立並保護密碼,使用多因子驗證(MFA)
  • 依工作需要管理存取權限
  • 在辦公室或遠距工作時保護設備

遵循資安法規與標準

  • 符合法律要求及 ISO 27001 等標準
  • 降低資訊安全違規所衍生的法律風險
  • 提升在客戶與合作夥伴心中的信譽

建立資訊安全文化

  • 有效的資訊安全不只仰賴技術
  • 每位員工都了解自身角色並主動保護資訊
  • 在全企業養成一致的資安習慣

選擇 Musk-IS 擔任資安教育訓練單位的理由

Musk-IS 顧問團隊在資訊安全領域經驗豐富,曾為多種不同組織提供顧問與協助,並熟悉相關管理系統與驗證。

01. 經驗豐富的顧問團隊

Musk-IS 資安顧問團隊成員皆具備豐富實務經驗,曾為多種不同組織提供顧問與協助。
  • 具備為各類型組織提供顧問與協助的經驗
  • 熟悉資訊安全相關的管理系統與驗證
  • 提供貼近客戶實際需求的最佳解決方案

01. 經驗豐富的顧問團隊

02. 依需求規劃訓練計畫

顧問團隊熟悉法律要求與相關規定,並具備豐富的資訊安全實務授課經驗。

  • 課程透過實際案例與經驗分享進行
  • 幫助員工輕鬆理解並具體想像問題
  • 課程內容依法律要求及組織需求調整

02. 依需求規劃訓練計畫

03. 提升員工的實務知識

課程以影片及日常生活中的常見行為進行訓練與說明。

  • 學員透過簡單操作直接演練
  • 降低個人資訊與隱私外洩的風險
  • 內容直觀易懂,適合各種職位

03. 提升員工的實務知識

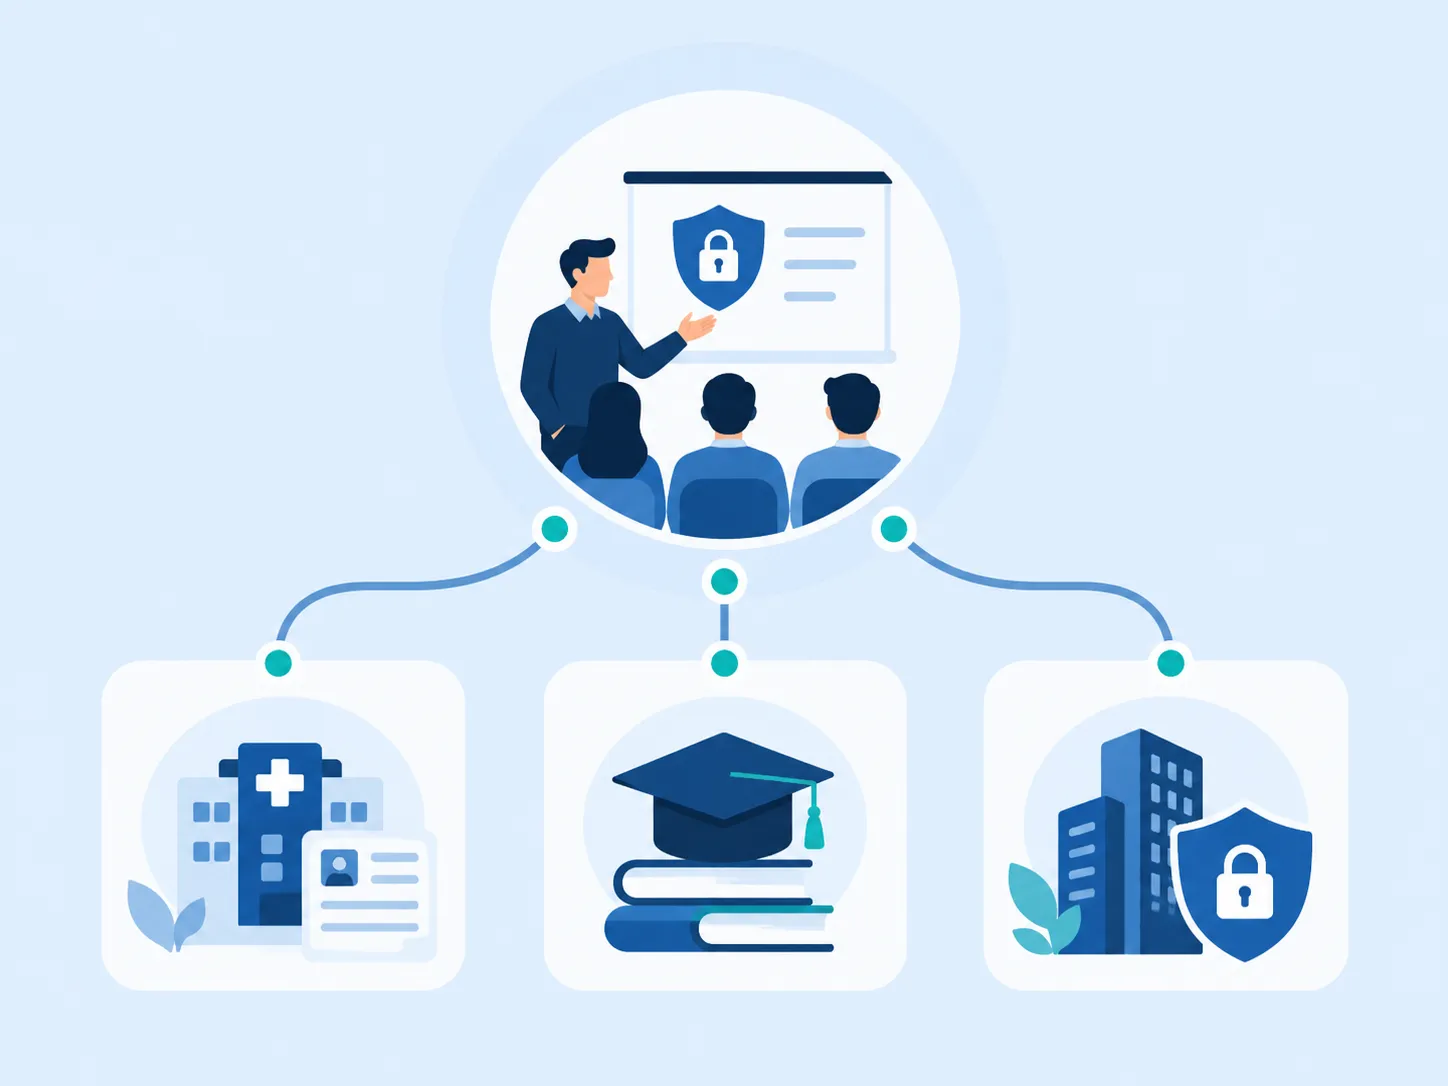
04. 依產業特性設計的訓練課程

Musk-IS 提供依企業所屬產業特性專門設計的訓練課程。

  • 醫療業的病歷資料保密
  • 教育業的學生資料保護
  • 大型企業的資安演練

04. 依產業特性設計的訓練課程

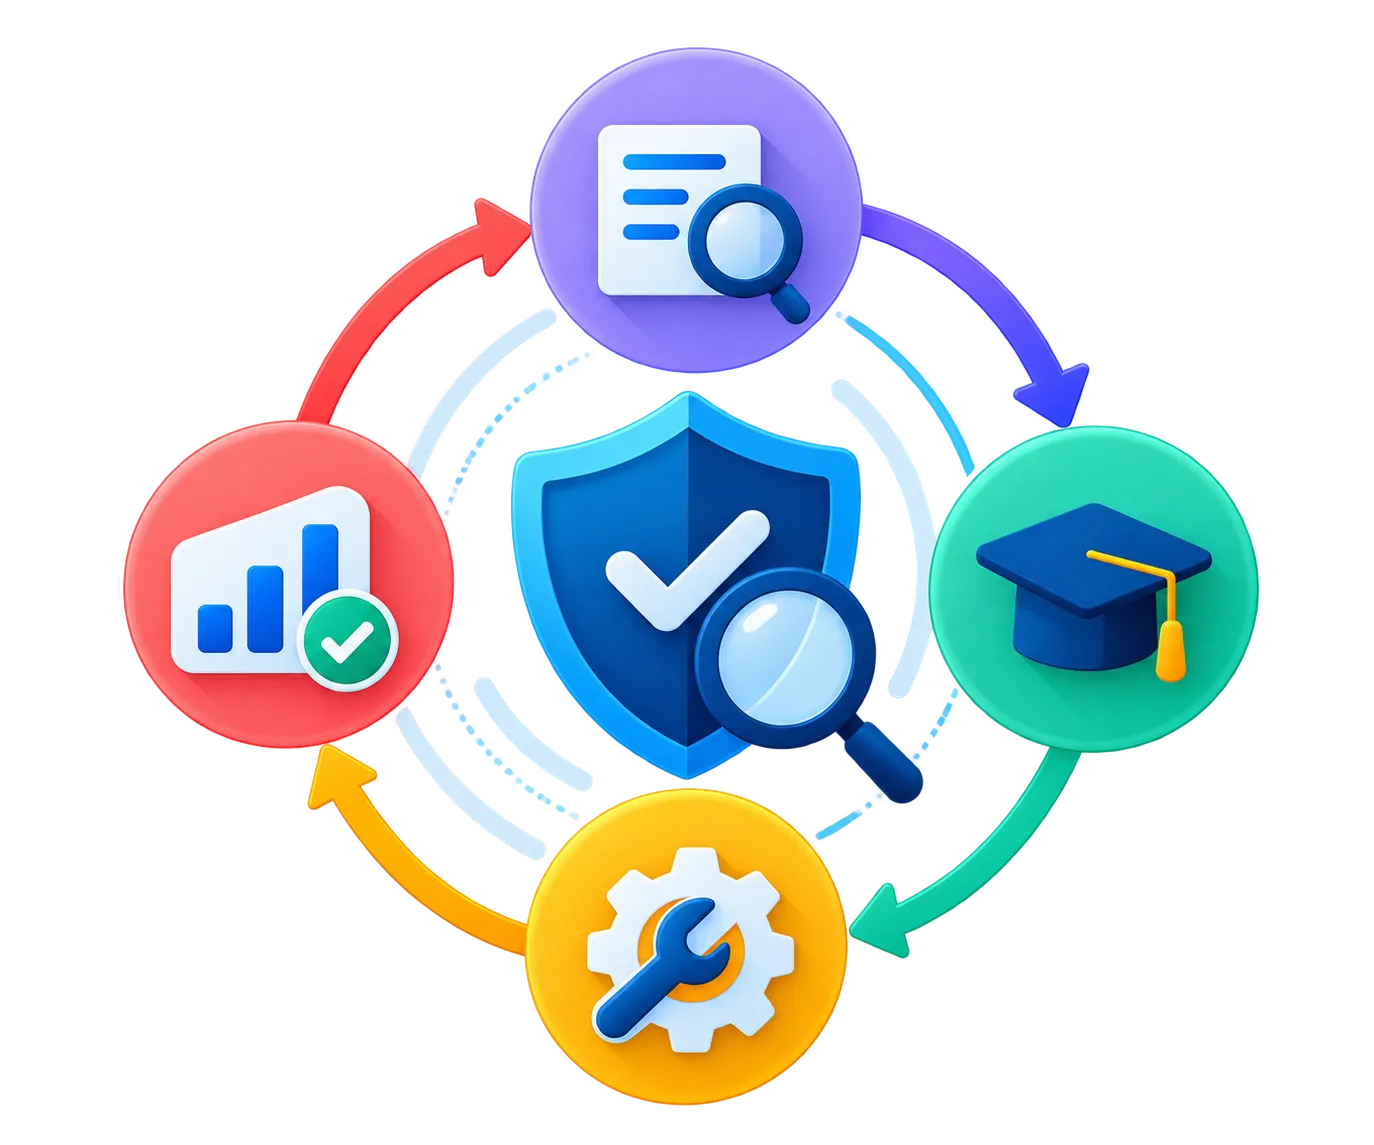
資安意識建立生命週期

資訊安全教育訓練以持續循環的方式維持時效果最佳,而不是上完一堂課就結束。

01

調查 – ASSESS

  • 確認產業別、參訓對象及訓練需求
  • 確認相關法律與規定要求
  • 確認 ISO/IEC 27001 等合規目標(如有)
  • 建議合適的內容與形式

02

訓練 – TRAIN

  • 以實際案例、示範影片進行課程
  • 於企業現場或線上授課
  • 透過簡單操作演練,養成安全習慣
  • 必要時採用依產業特性客製的課程

04

測驗 – EVALUATE

  • 設計課後測驗或評量題目
  • 衡量員工的吸收程度與資安意識
  • 記錄結果作為訓練活動的佐證
  • 找出需要加強訓練的族群

03

維運 – SUSTAIN

  • 定期為新進員工及全企業進行複訓
  • 依新型詐騙手法更新內容
  • 在日常營運中維持資訊安全文化
  • 協助維持 ISO/IEC 27001 系統中的訓練要求

資安意識建立生命週期

專業訓練流程共 4 個步驟

Musk-IS 執行資安意識訓練計畫的路徑,從擬定課程大綱到辦理課程。

步驟 1:選定課程大綱與訓練時數

依法律要求及組織需求規劃合適的課程。顧問團隊會與您討論課程大綱、內容及時數。

企業需配合:說明適用的法律要求、參訓對象及訓練目標。

階段成果:確定課程大綱與時數。

步驟 2:編撰訓練教材與試題

依課程主題,結合資訊安全時事議題與實務內容,編撰教材及試題。

企業需配合:提供希望納入課程的案例、事故或內部規定。

階段成果:訓練教材及試題草稿。

步驟 3:提供教材供客戶審閱

將顧問團隊編撰的教材提供給客戶的主管或負責人審閱,再正式執行。

企業需配合:指派負責人於約定期限內審閱並回覆。

階段成果:教材核准,準備授課。

步驟 4:安排訓練日期、時間與地點

依需求安排日期、時間、地點及訓練相關的行政事務。

企業需配合:確認日期時間、地點、學員名單及教室設備。

階段成果:確定訓練時程,完成相關行政事務。

客戶怎麼說

來自與 Musk-IS 合作執行資安意識訓練計畫之組織的回饋。

Musk-IS 以非常貼近生活的實際案例設計訓練內容,即使沒有技術背景的員工也能輕鬆吸收,並立即應用在日常工作中。
合規管理
合規管理
資安意識訓練客戶

Musk-IS 團隊為我們醫療產業的特性量身設計課程,聚焦於病歷資料保密,而非籠統的內容。
資訊安全負責人
資訊安全負責人
資安意識訓練客戶

我們能在正式執行前預覽全部訓練教材,確保內容符合公司文化與內部規定。

專案管理代表
專案管理代表
資安意識訓練客戶

課後測驗讓我們能衡量各部門實際的吸收程度,而不是為了辦訓練而辦訓練。

資訊部門主管
資訊部門主管
資安意識訓練客戶

資訊安全教育訓練常見問題

解答關於資安意識訓練計畫形式、費用及內容的常見疑問。

相關顧問服務

企業常與資安意識訓練同時或於其後導入的服務。

服務項目社交工程演練

模擬網路釣魚、語音釣魚,以員工的實際行為衡量訓練成效

Social Engineering企業

驗證輔導ISO 27001

建置資訊安全管理系統 ISMS,其中意識訓練是強制要求

ISMS企業

服務項目資安健診

資安健診同時評估人員、流程與技術層面

Health Check企業

顧問越南第 91 號法

越南《個人資料保護法》合規顧問,其中人員訓練是強制義務

第 91/2025 號法企業