
驗證輔導服務
ISO 27701

依 ISO/IEC 27701 輔導建置隱私資訊管理系統(PIMS),協助企業保護個人資料、符合法規要求,並提升客戶與合作夥伴的信賴。

驗證輔導服務  ISO 27701
PIMS隱私資訊管理系統
6導入階段
4–6導入期程(月)

什麼是 ISO 27701?

ISO/IEC 27701 是隱私資訊管理系統(PIMS – Privacy Information Management System)的國際標準,規範企業如何在個人資料的整個生命週期中進行控管:從蒐集、利用、儲存、分享到刪除。Musk-IS 的 ISO 27701 驗證輔導服務,從現況檢視一路陪伴到 PIMS 準備好接受驗證稽核。


ISO 27701 的內容包括界定 PIMS 範圍、繪製個人資料處理活動地圖、評估隱私風險、建立政策與程序,以及回應當事人權利的機制。


ISO 27701 明確區分個人資料處理的兩種角色:控制者是決定蒐集哪些資料、用於何種目的的一方,處理者則是代表控制者執行處理的一方。每種角色在責任、文件及個人資料保護措施上各有其要求。


ISO/IEC 27701:2025 版允許獨立導入,尚未取得 ISO 27001 的企業也能建置 PIMS 並取得驗證。若已運作 ISO 27001,大部分基礎已經具備,ISO 27701 的工作量與導入時間都能大幅減少。

適合導入 ISO 27701 的對象

ISO 27701 適用於所有蒐集、處理或儲存客戶、員工及合作夥伴個人資料的組織。企業持有的個人資料量越大,建置 PIMS 的必要性就越高。

適合導入 ISO 27701 的對象

蒐集客戶資料的企業

使用 CRM、進行行銷活動或經營電子商務的公司,持有大量需要控管的聯絡資訊與使用者行為資料。
科技、軟體、SaaS & 雲端公司

代表客戶儲存及處理資料的企業,常在簽約前被要求證明其隱私保護能力。

銀行、金融 & 保險

處理身分識別資訊、帳戶及交易紀錄等敏感資料的機構,須接受嚴格的合規監理要求。

與國際夥伴合作的企業

與歐盟、美國、日本夥伴合作或出口服務的公司,通常須符合 GDPR 及跨境資料傳輸相關規定。

參與投標、大型專案的組織

需要具國際驗證的能力證明文件,以通過供應商評選並領先競爭對手的單位。

醫院、診所 & 教育機構

保存健康紀錄、學生資料的機構——屬最敏感的資料類型,一旦外洩,法律風險極高。

導入 ISO 27701 前的自我檢視

Musk-IS 協助檢視決定 ISO 27701 導入期程的 5 項要素。符合項目越多,PIMS 建置路徑越短。

4–6 個月已有基礎
6–8 個月從零開始建置
01

ISO 27001 基礎

已有 ISMS,整合 PIMS 更快速

02

資料處理角色

確認為控制者或處理者

03

資料處理活動

清楚掌握蒐集什麼、存放何處、分享給誰

04

隱私權政策

已發布並於內部實施

05

隱私風險評鑑

已識別風險,並有處理方案

尚未全部符合也能開始導入——企業無須先完備全部 5 項要素。上述期程為系統建置階段的參考範圍,不含驗證機構 4–8 週的稽核時間。
查看 6 大導入階段

取得 ISO 27701 驗證的效益

ISO 27701 驗證能為企業的內部運作與市場地位同時帶來價值。

強化法規遵循

  • 符合國內外個人資料保護法規
  • 降低因隱私問題遭裁罰或產生爭議的風險
  • 主管機關要求時,能隨時提出合規佐證

提升企業信譽

  • 以國際驗證證明企業保護資料的承諾
  • 縮短大型客戶與合作夥伴的審查流程
  • 在產業中建立專業形象

降低個人資料風險

  • 降低資料外洩、遺失或遭不當利用的風險
  • 在隱私事故擴大前及早發現並處理
  • 嚴格控管第三方的資料處理活動

標準化資訊管理

  • 建立明確且文件化的個人資料處理流程
  • 具體劃分各部門的權責
  • 穩定運作且可量測的 PIMS

提升競爭優勢

  • 通過投標時的供應商評選
  • 符合與歐盟、美國、日本夥伴合作的資格
  • 拓展要求驗證之市場的商機

提升內部意識

  • 訓練員工了解個人資料保護責任
  • 在企業內部建立資安與隱私保護文化
  • 降低資訊處理的人為疏失

為什麼選擇 Musk-IS?

Musk-IS 擁有逾 10 年資訊安全管理系統顧問經驗,從第一次現況檢視到取得驗證後的追查稽核,全程陪伴。

01. 有系統地建置 PIMS

Musk-IS 團隊依各企業的規模、資料處理活動及實際營運,建置 ISO 27701 文件體系。
  • 檢視現況並界定 PIMS 範圍
  • 建立必要的政策、程序及表單
  • 標準化導入文件與紀錄
  • 建立個人資料風險控制措施

01. 有系統地建置 PIMS

02. 全程導入顧問

Musk-IS 專家緊跟每個階段,即時處理衍生問題,確保專案依承諾進度推進。
  • 依各專案階段提供直接顧問服務
  • 解答導入過程中的要求與衍生問題
  • 輔導將文件落實於實際營運
  • 追蹤進度並提出改善方案

02. 全程導入顧問

03. ISO 27701 驗證稽核支援

Musk-IS 在驗證機構稽核前,檢查企業的準備程度、完善文件並做好各項準備。
  • 稽核前檢視文件與紀錄
  • 改善不符合事項
  • 準備稽核所需文件
  • 在整個稽核期間陪伴企業

03. ISO 27701 驗證稽核支援

04. 驗證後持續陪伴

取得 ISO 27701 驗證後,Musk-IS 持續協助企業維持並改善 PIMS,順利通過定期追查稽核。
  • 定期檢視並更新文件體系
  • 協助內部稽核及改善不符合事項
  • 準備追查稽核
  • 維持並提升 PIMS 成效

04. 驗證後持續陪伴

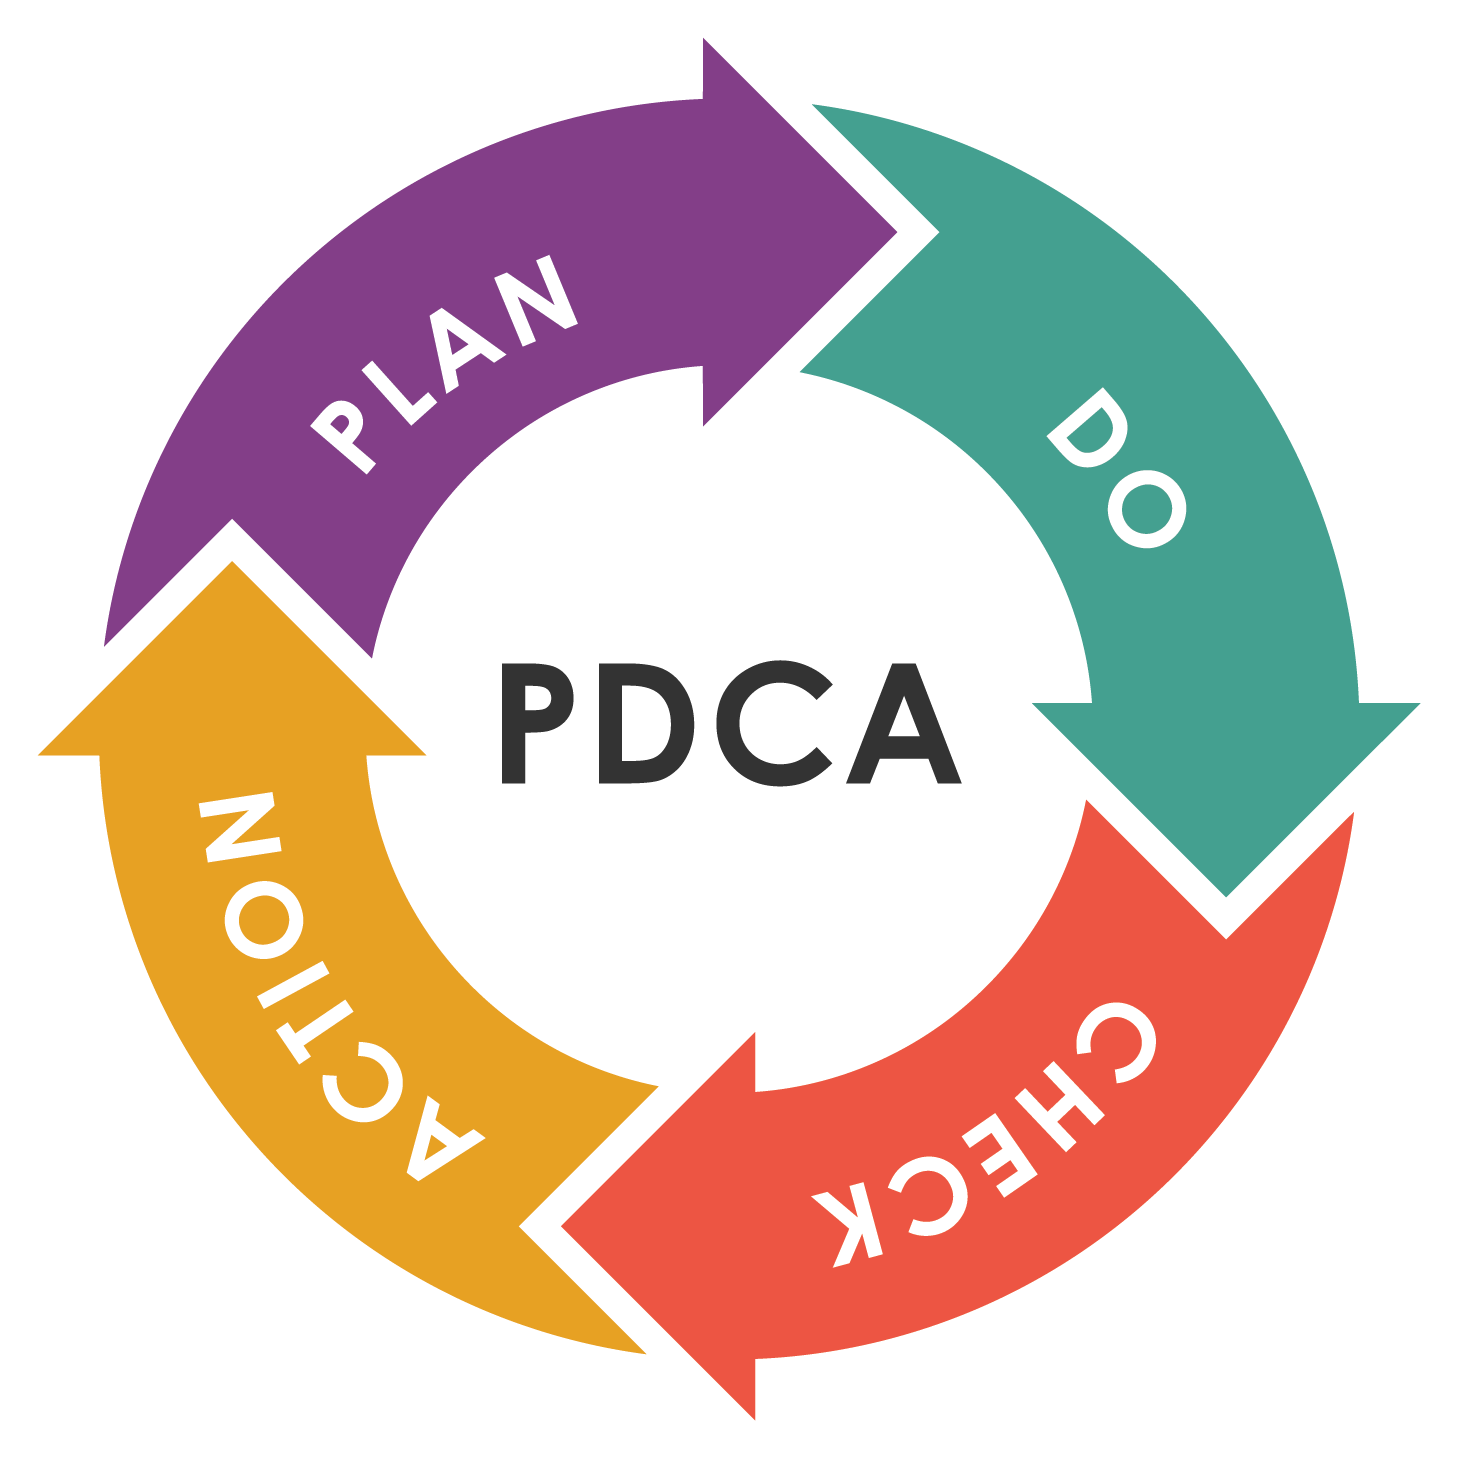
依 PDCA 循環運作的 ISO 27701

ISO 27701 依 PDCA 循環運作——PIMS 不會在取得驗證時畫下句點,而是在每個循環中持續檢視與改善。
01

PLAN – 規劃

  • 確認組織背景、範圍及利害關係人
  • 識別個人資料處理活動
  • 評估隱私風險
  • 擬定 PIMS 導入計畫

02

DO – 導入

  • 建立 PIMS 政策、程序及文件
  • 實施隱私控制措施
  • 訓練員工個人資料保護知識
  • 讓 PIMS 正式上線運作

04

ACT – 改善

  • 找出不符合事項
  • 矯正並處理衍生風險
  • 更新文件與控制措施
  • 為下一個循環改善系統

03

CHECK – 檢查

  • 監督並量測 PIMS 成效
  • 執行內部稽核
  • 檢視對 ISO 27701 的符合程度
  • 向管理階層報告結果

依 PDCA 循環運作的 ISO 27701

導入流程共 6 個階段

Musk-IS 依 ISO/IEC 27701 導入 PIMS 的路徑,從界定範圍到企業取得驗證。

階段 1:專案啟動 & 界定範圍

確認目標、PIMS 適用範圍、利害關係人、執行職責,以及適合企業的導入計畫。

企業需配合:指派專案小組,確認 PIMS 範圍及利害關係人。

階段成果:雙方確認導入計畫。

階段 2:現況評估 & 差距分析

檢視現行管理體系,對照 ISO/IEC 27701 要求,找出需補足或改善的差距。

企業需配合:提供現有管理體系文件,已有 ISO/IEC 27001 者一併提供。

階段成果:對照 ISO/IEC 27701 要求的差距分析報告。

階段 3:風險評鑑 & 文件建置

識別與個人資料相關的風險,評估影響程度,並建立必要的政策、程序及表單。

企業需配合:提供個人資料流向資訊,以及各處理活動中的角色。

階段成果:風險評鑑紀錄及整套政策、程序、表單。

階段 4:系統導入 & 教育訓練

將 PIMS 政策與程序落實於實際營運,並對員工進行個人資料保護與隱私教育訓練。

企業需配合:將程序落實於營運,並安排人員參與訓練。

階段成果:PIMS 實際運作並留有紀錄。

階段 5:內部稽核 & 完善

執行內部稽核、召開管理審查、記錄不符合事項並採取矯正措施。

企業需配合:保存運作紀錄,並參與管理審查會議。

階段成果:內部稽核報告及矯正措施。

階段 6:ISO 27701 稽核 & 驗證

陪同企業與驗證機構溝通,處理不符合事項,並完成驗證稽核程序。

企業需配合:選定驗證機構,並安排人員參與稽核。

階段成果:取得 ISO/IEC 27701 驗證。

客戶怎麼說

來自在 Musk-IS 陪伴下建置 PIMS 並取得 ISO 27701 驗證之企業的回饋。

Musk-IS 協助我們明確界定 ISO 27701 的導入範圍、檢視不足之處,並規劃合適的路徑。顧問過程清楚、容易掌握,也十分貼近企業實務。
合規管理
合規管理
ISO 27701 驗證輔導客戶

Musk-IS 團隊協助我們標準化隱私資訊管理系統,完善政策及各項必要程序。ISO 27701 的要求都解說得清楚易懂,也方便實際執行。
個資保護負責人
個資保護負責人
ISO 27701 驗證輔導客戶

Musk-IS 從現況評估、文件建置到驗證前的內部稽核全程陪伴。導入方式有具體路徑,讓我們團隊在每個階段都更能掌握進度。
專案管理代表
專案管理代表
ISO 27701 驗證輔導客戶

除了驗證文件,Musk-IS 也協助我們了解導入後如何運作與維持 PIMS。這對系統的長期持續改善非常有幫助。
資訊部門主管
資訊部門主管
ISO 27701 驗證輔導客戶

ISO 27701 常見問題

解答關於 ISO/IEC 27701 驗證輔導費用、期程與流程的常見疑問。

相關顧問服務

企業常與 ISO 27701 同時或於其後導入的標準。

驗證輔導ISO 27001

依國際標準建置資訊安全管理系統 ISMS

ISMS企業

驗證輔導ISO 27017

強化雲端服務的資訊安全控制

Cloud Security企業

驗證輔導ISO 27018

保護公有雲平台上的個人可識別資訊(PII)

Data Privacy企業

驗證輔導BS 10012

個人資料管理 PIMS,符合越南第 13/2023/NĐ-CP 號議定

PIMS企業