
ISO 42001 驗證輔導服務
AI 管理系統

ISO/IEC 42001:2023 是人工智慧管理系統(AIMS)的國際標準。Musk-IS 協助企業建立 AI 治理制度、評估風險與影響、落實負責任的 AI 開發及應用,並參考臺灣《人工智慧基本法》及相關法規,做好第三方驗證準備。
ISO 42001 驗證輔導服務  AI 管理系統
38附錄 A 參考控制措施
6輔導導入階段
4–6預估導入月數

什麼是 ISO 42001?

ISO/IEC 42001:2023 由 ISO 與 IEC 於 2023 年 12 月發布,規範人工智慧管理系統(Artificial Intelligence Management System,AIMS)的建立、實施、維持及持續改善。此標準適用於開發、提供或使用 AI 產品與服務的各類組織,不受企業規模或產業限制。臺灣企業可直接以 ISO/IEC 42001:2023 國際標準作為導入與第三方驗證的依據。

ISO 42001 採用與 ISO 27001、ISO 9001 相容的管理系統協調架構,條款 4 至 10 涵蓋組織處境、領導、規劃、支援、運作、績效評估與改善。除了管理流程,標準也重視 AI 風險評估,以及 AI 系統對個人、群體與社會的影響評估。

附錄 A 列出 9 個控制目標類別、共 38 項參考控制措施,包含 AI 政策、組織資源、影響評估、AI 系統生命週期、資料管理、利害關係人資訊、AI 使用與第三方關係。企業應根據自身風險選用適當措施並記錄於適用性聲明(SoA)。Musk-IS 提供從差距分析、AIMS 建置到驗證稽核準備的完整輔導。

哪些企業適合導入 ISO 42001?

臺灣《人工智慧基本法》於 2026 年 1 月 14 日公布施行,確立以人為本、隱私與資料治理、資安、透明、公平及問責等治理原則,並要求主管機關推動風險分類架構與產業管理規範。下列企業可透過 ISO 42001 主動建立 AIMS,向客戶、合作夥伴與利害關係人展現 AI 治理能力。
哪些企業適合導入 ISO 42001?

AI 產品與模型開發業者

軟體公司、AI 新創及開發機器學習、生成式 AI、聊天機器人與資料平台的企業,可透過制度化流程管理開發及部署風險。

整合 AI 的 SaaS 與雲端服務供應商

企業客戶在採購與供應商審查時,可能要求提供 AI 風險管理、資料治理及安全控制的相關證據。

金融、保險與電子商務業

運用 AI 進行信用評估、詐欺偵測、產品推薦或客服自動化時,宜特別關注公平性、透明性與人員監督。

醫療、教育及其他高影響領域

涉及健康、學習或個人重要權益的 AI 應用,宜依實際風險加強資料保護、人工監督與影響評估;適用的具體義務須依相關主管機關法規判斷。

跨國企業與國際供應鏈廠商

服務歐盟或跨國客戶的臺灣企業,可藉由 AIMS 支援跨境合規評估與供應商審查;是否適用 EU AI Act 仍須個別判斷。

導入 ISO 42001 前的準備度檢視

Musk-IS 從 5 個面向評估企業現況,協助規劃適合的 AIMS 導入時程。

4–6 個月已有管理基礎
6–8 個月從零開始建置
01

AI 系統清冊

已盤點正在開發、提供或使用的 AI 系統

02

AI 政策與權責

已訂定 AI 政策並指定管理權責

03

AI 資料治理

已管理資料來源、品質與合法使用權限

04

AI 監控與事件處理

已建立模型監控、紀錄與異常處理機制

05

AI 風險與影響評估

已辨識風險、評估影響並留下文件紀錄

即使尚未具備全部條件,仍可開始導入;已建置 ISO 27001 的企業可善用既有管理流程。時程僅供規劃參考,依實際範圍及驗證機構安排調整。
查看六階段導入流程

取得 ISO/IEC 42001 驗證的效益

透過 AIMS 管理 AI 風險與影響,展現企業在負責任 AI、風險治理與持續改善方面的管理能力。

落實負責任且透明的 AI 治理

  • 建立明確的 AI 政策、角色分工與問責機制
  • 提升 AI 系統資訊透明度與可解釋性
  • 依風險規劃人員監督與介入機制

提升客戶與合作夥伴信任

  • 以國際管理系統標準展現 AI 治理能力
  • 支援客戶與大型企業供應商審查
  • 強化投資人及使用者對 AI 管理的信心

強化市場競爭力

  • 支援投標與企業採購中的 AI 管理要求
  • 提升參與大型企業供應鏈的準備度
  • 展現持續改進 AI 管理的承諾

管理 AI 風險與影響

  • 辨識、評估並處理 AI 全生命週期風險
  • 降低偏見、錯誤、資料外洩與不當使用風險
  • 建立衡量、內部稽核及持續改善機制

支持臺灣 AI 治理與法規遵循

  • 參考臺灣《人工智慧基本法》第 4 條的治理原則,建立內部管理基礎
  • 配合適用法規與主管機關要求,準備風險評估、管理紀錄及必要文件
  • 可與 ISO 27001、ISO 27701 等既有管理系統整合;驗證不等於法規遵循保證

建立全企業負責任 AI 文化

  • 提升員工安全且合乎倫理使用 AI 的認知
  • 訓練人員辨識並回應 AI 風險
  • 管理員工使用外部生成式 AI 工具的情形

為什麼選擇 Musk-IS ISO/IEC 42001 輔導?

Musk-IS 結合資訊安全、隱私保護及 AI 治理的管理系統實務,協助企業依營運需求建立可落實的 AIMS。

01. 跨領域管理系統專業

顧問協助整合 ISO/IEC 42001、ISO/IEC 27001 與既有管理流程。
  • 理解國際標準要求與實務運作
  • 依產業與企業規模規劃做法
  • 考量資源限制,設計可執行的方案
  • 協調 IT、資料、法務及營運部門
01. 跨領域管理系統專業

02. 依 PDCA 推動導入

從現況盤點、AIMS 建置與教育訓練,到內部稽核及驗證準備。

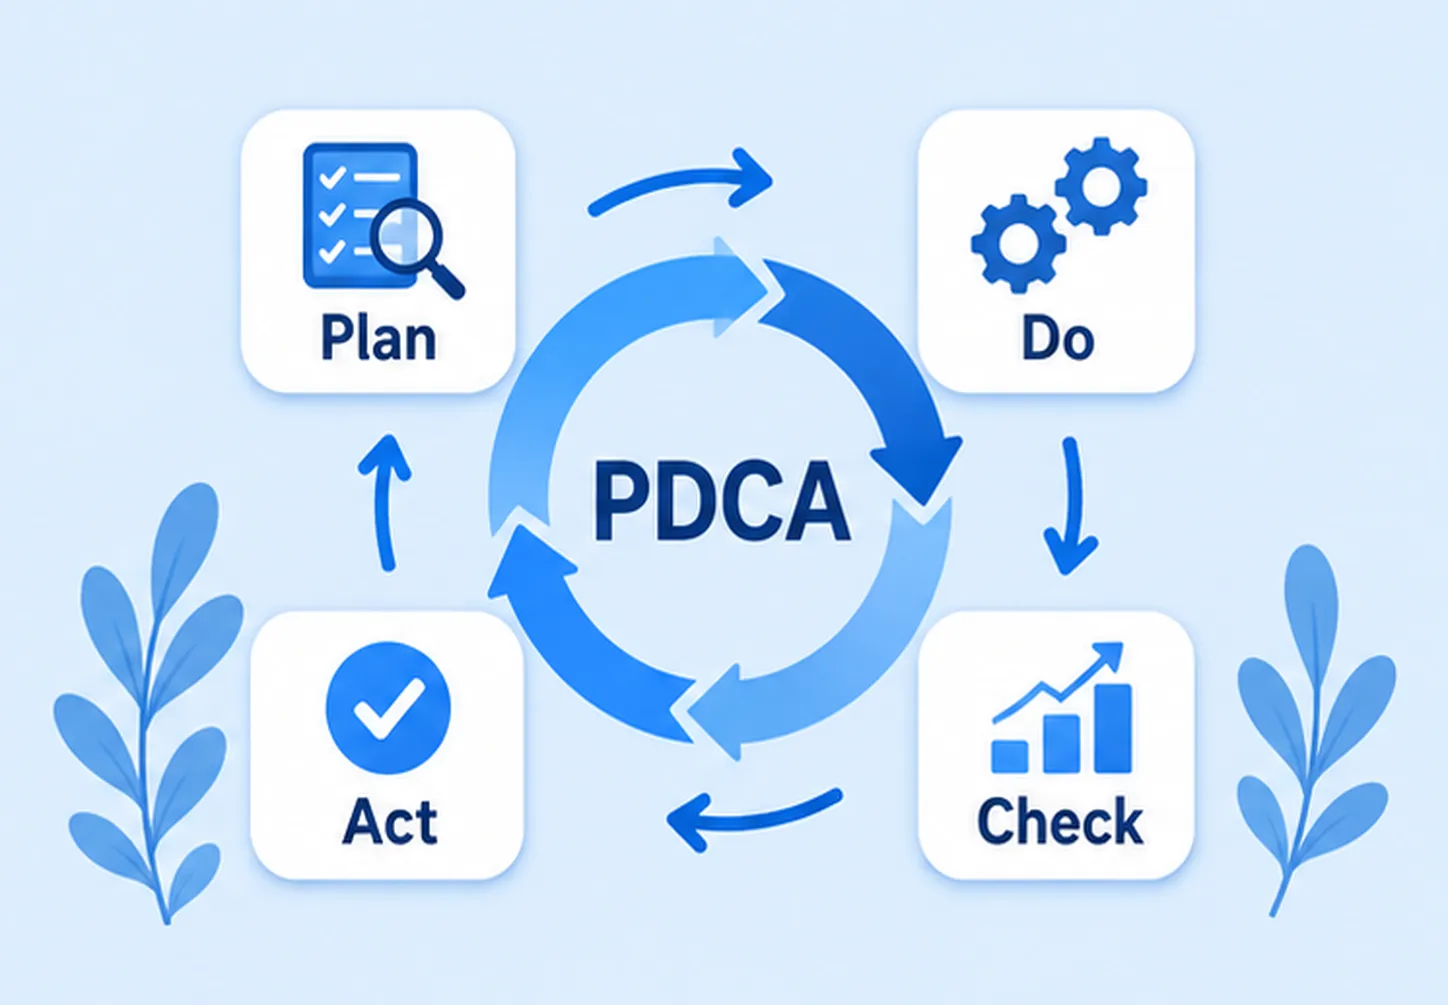
  • Plan:確立範圍、目標、風險及影響評估
  • Do:建立政策與控制措施並落實訓練
  • Check:監控、內部稽核與管理審查
  • Act:矯正不符合事項並持續改善
02. 依 PDCA 推動導入

03. 建立完整 AIMS 文件

協助企業依 ISO/IEC 42001 要求建置與維護必要文件。

  • AI 政策、目標、作業程序與管理指引
  • AI 系統清冊、風險及影響評估紀錄
  • 依附錄 A 參考控制措施編製適用性聲明(SoA)
  • 讓文件貼近企業實際運作與稽核需求
03. 建立完整 AIMS 文件

04. 驗證前後持續支援

協助對接獨立第三方驗證機構,並規劃後續維護。

  • 文件審查與正式稽核前預評估
  • 協助評估適合的 ISO 42001 驗證機構
  • 支援回覆稽核發現及改善不符合事項
  • 協助年度監督與重新驗證準備
04. 驗證前後持續支援

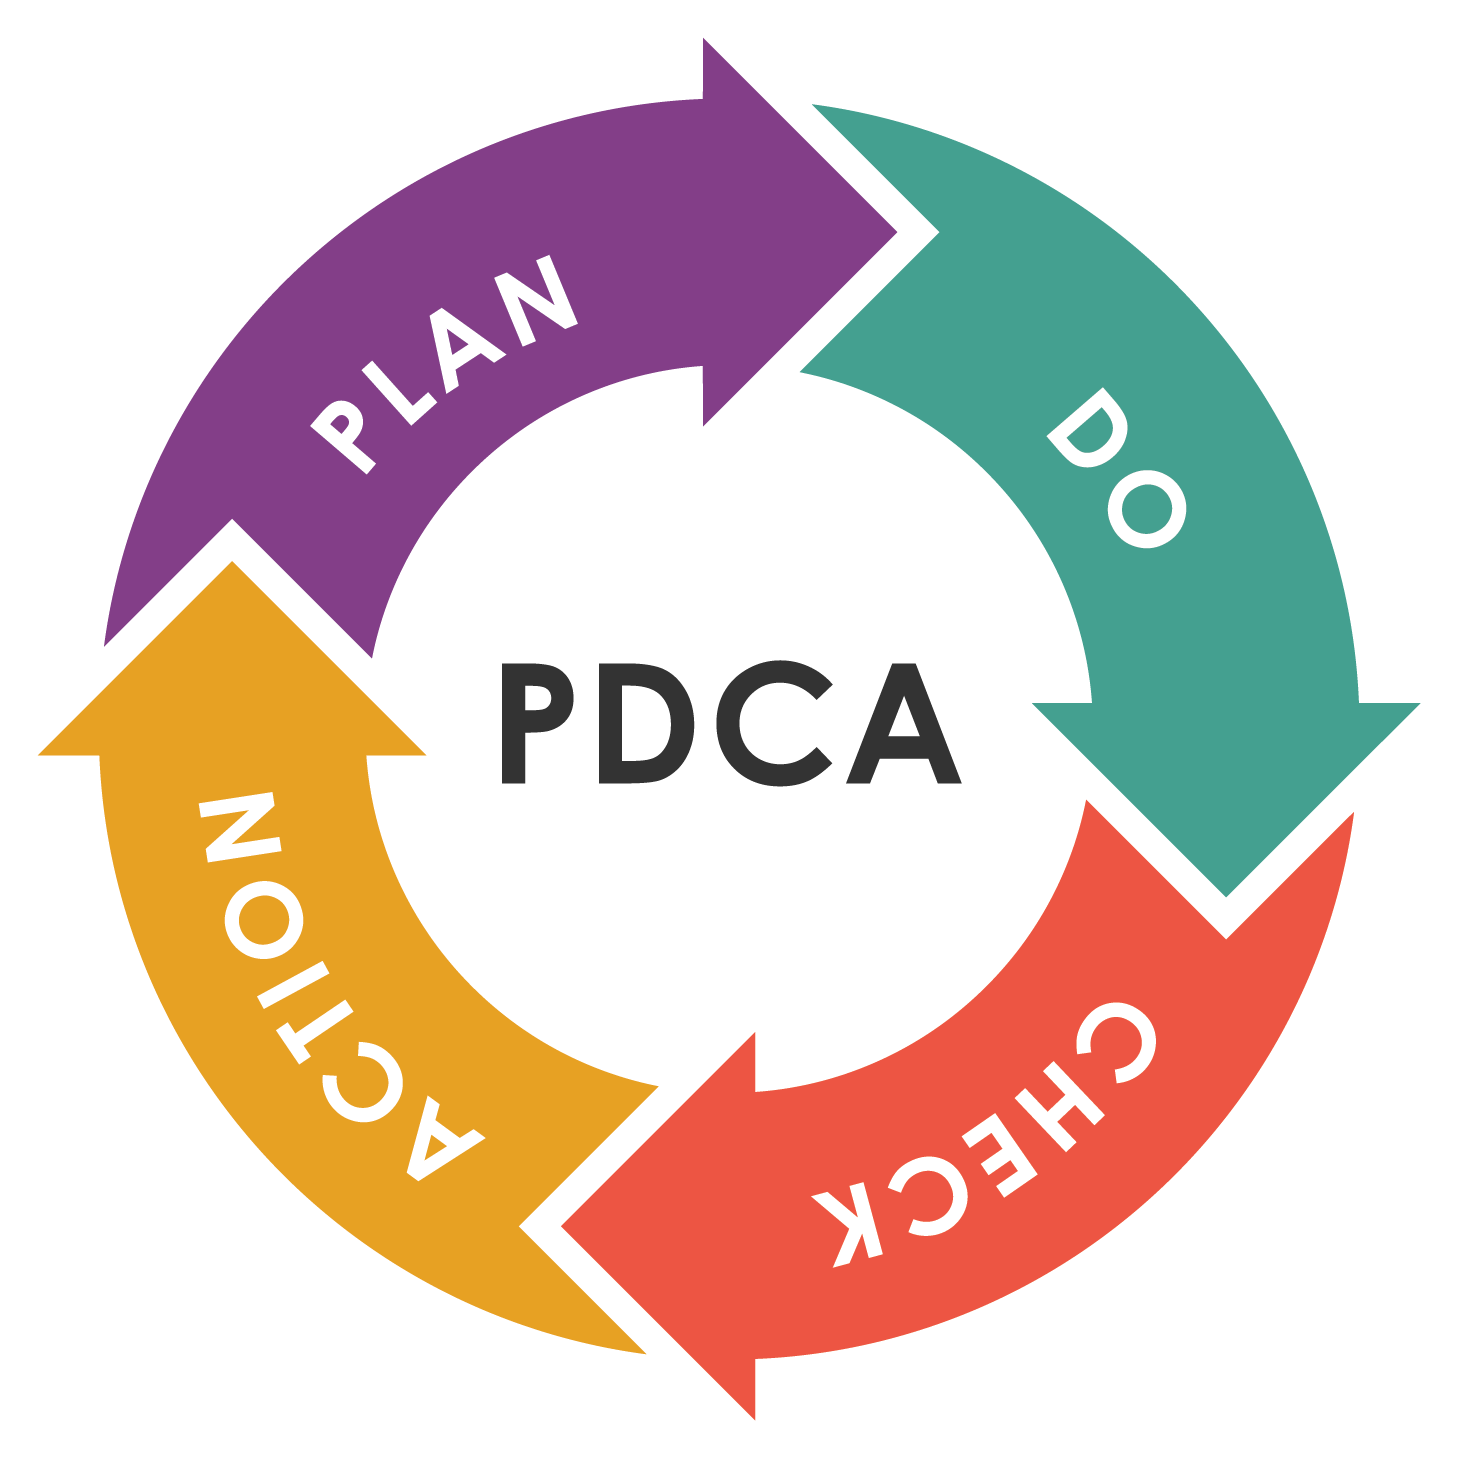
ISO 42001 的 PDCA 管理循環

Musk-IS 以 PDCA 循環導入 ISO/IEC 42001,使 AIMS 在驗證後仍持續監測、檢討與改善,以因應 AI 模型、資料及法規環境的變化。
01

PLAN-規劃

  • 確認組織處境、AIMS 範圍及 AI 角色
  • 執行 AI 風險與系統影響評估
  • 選定控制措施並編製適用性聲明
02

DO-執行

  • 發布 AI 政策與治理程序
  • 管理資料與 AI 系統生命週期
  • 管理 AI 供應商及第三方
  • 辦理人員教育訓練
03

CHECK-查核

  • 監控 AI 系統表現與行為
  • 執行 AIMS 內部稽核
  • 進行管理審查
04

ACT-改善

  • 處理不符合事項及 AI 事件
  • 因應模型或資料變更更新風險評估
  • 持續改善管理系統
ISO 42001 的 PDCA 管理循環

ISO 42001 驗證輔導六大階段

Musk-IS 從專案啟動到獨立第三方驗證稽核,分階段協助企業建置 AIMS。

第一階段:啟動專案與界定範圍

確認導入目標、AIMS 適用範圍、企業在 AI 系統中的角色、利害關係人及專案計畫。

企業需指定專案窗口,提供組織及 AI 系統資訊並確認範圍。

產出:雙方確認的 AIMS 範圍與導入計畫。

第二階段:現況與差距分析

檢視現有 AI 管理作法,對照 ISO/IEC 42001 要求及附錄 A 參考控制措施,確認待改善事項。

企業需提供政策、流程、技術文件及現有控制資訊。

產出:差距分析報告與改善計畫。

第三階段:風險、影響評估與 SoA

盤點 AI 系統及相關資料,評估 AI 風險與對個人及社會的影響,規劃處理措施並建立適用性聲明(SoA)。

企業需提供 AI 使用目的、資料、業務流程與現有控制資訊。

產出:風險與影響評估、處理計畫及 SoA。

第四階段:建立並實施 AIMS

建置 AI 政策、程序、紀錄表單與必要控制措施,協助融入實際營運流程。

企業需審核文件並協調部門執行相關措施。

產出:可運作的 AIMS 文件與控制流程。

第五階段:內部稽核與改善

辦理教育訓練、蒐集運作證據、內部稽核與管理審查,處理不符合事項。

企業需保留紀錄並安排相關人員參與。

產出:內部稽核、管理審查及矯正措施紀錄。

第六階段:第三方驗證稽核

協助準備第一階段及第二階段驗證稽核資料,並支援說明與改善缺失。

企業需選擇驗證機構並安排稽核參與人員。

產出:完成驗證稽核;通過審查後由獨立機構核發證書。

ISO/IEC 42001 常見問題

整理適用對象、時程、費用、臺灣《人工智慧基本法》與 Musk-IS 輔導服務等常見疑問。

相關顧問服務

可與 ISO 42001 搭配導入或整合的管理系統及安全標準。

驗證輔導ISO 27001

資訊安全管理系統(ISMS),可與 AIMS 整合

ISMS企業

驗證輔導ISO 27701

隱私資訊管理系統(PIMS),協助管理 AI 相關個人資料

PIMS企業

驗證輔導ISO 27017

雲端服務資訊安全控制指引

Cloud Security企業

驗證輔導ISO 27018

公有雲個人識別資訊(PII)保護

Data Privacy企業