ISO 27017 是什麼?雲端服務資訊安全標準與導入重點
ISO 27017(ISO/IEC 27017)是針對雲端服務的資訊安全控制國際標準,以 ISO/IEC 27002:2022 為基礎,補充雲端專屬的控制措施與實施指引,並說明雲端服務提供者(CSP)與雲端服務客戶(CSC)各自該負責什麼。現行版本是 2026 年 7 月發布的 ISO/IEC 27017:2026,已取代 2015 年版。
對台灣的 SaaS 業者與雲端服務商來說,ISO 27017 最實際的用途,是回答企業客戶的資安問卷:「雲端上的資料由誰保護?出事時誰負責?」這篇整理 ISO 27017 的定位、2026 年版的雲端專屬控制、責任分工與導入流程。想直接規劃驗證,可以參考我們的 ISO 27017 驗證輔導。
重點整理 – ISO/IEC 27017:2026 以 ISO/IEC 27002:2022 為基礎,新增 4 項雲端專屬控制措施(CLD),2015 年版則有 7 項。 – 它同時適用於雲端服務提供者與雲端服務客戶,核心是把雙方的資安責任寫清楚。 – ISO 27017 本身是指引,驗證通常建立在有效的 ISO 27001 證書之上。 – 個資保護方面,公有雲業者可再搭配 ISO/IEC 27018:2025。
ISO 27017 是什麼?
ISO 27017 是 ISO 與 IEC 共同發布的雲端服務資訊安全控制標準,全名為「以 ISO/IEC 27002 為基礎的雲端服務資訊安全控制措施」。依 2026 年版的適用範圍,它提供兩類內容:針對 ISO/IEC 27002:2022 相關控制措施的雲端補充指引,以及專屬於雲端服務的附加控制措施。
這份標準由 ISO/IEC JTC 1/SC 27 與國際電信聯盟(ITU-T,對應 X.1631)共同制定。它適用於所有雲端部署模式,包括私有雲;標準特別說明,用在私有雲時,控制措施仍然適用,但需要依內部各部門之間的關係調整。
| 項目 | ISO/IEC 27017:2015 | ISO/IEC 27017:2026 |
|---|---|---|
| 狀態 | 已廢止 | 現行版本(第 2 版,2026 年 7 月) |
| 依據的 27002 版本 | ISO/IEC 27002:2013 | ISO/IEC 27002:2022 |
| 雲端專屬控制(CLD) | 7 項,列於附錄 A | 4 項,併入主文 |
| 控制措施呈現方式 | 依 27002:2013 條款 | 依 27002:2022 的四大主題與屬性 |
依 2026 年版前言,主要改變是:標題與範圍修訂、改用與 ISO/IEC 27002:2022 相同的主題與屬性架構,以及部分控制措施合併、刪除,並新增數項控制措施。
ISO 27017 和 ISO 27001 有什麼關係?
ISO 27001 是可以驗證的資訊安全管理系統(ISMS)要求標準,ISO 27017 則是雲端環境的控制措施指引,兩者是「管理系統」與「雲端控制補充」的關係。企業依 ISO 27001 做風險評鑑後,再參考 ISO 27017 選擇與實施雲端相關的控制措施,並納入適用性聲明(SoA)。
在風險管理上,ISO 27017:2026 指出雲端服務提供者與客戶都應建立資訊安全風險管理流程,並可參考 ISO 27001 的要求與 ISO/IEC 27005 的指引。
ISO 27017 和 ISO 27018 差在哪?
兩者的差別在於:ISO 27017 處理雲端服務的整體資訊安全,ISO/IEC 27018 則專注於公有雲業者作為個資處理者時的個資保護,現行版本是 2025 年 8 月發布的 ISO/IEC 27018:2025。替企業客戶處理個資的 SaaS 業者,常同時導入兩者;若要建立完整的隱私管理制度,則可再看 ISO 27701。
| 標準 | 重點 | 適用對象 |
|---|---|---|
| ISO 27001 | 資訊安全管理系統要求,可驗證 | 所有組織 |
| ISO 27017 | 雲端服務的資安控制與責任分工 | 雲端服務提供者與客戶 |
| ISO 27018 | 公有雲中的個資保護 | 作為個資處理者的公有雲業者 |
| ISO 27701 | 隱私資訊管理系統,可驗證 | 處理個資的組織 |
ISO 27017 有哪些雲端專屬控制措施?
ISO 27017:2026 在 ISO/IEC 27002:2022 的 93 項控制措施之外,新增 4 項以「CLD」標示的雲端專屬控制措施,用來處理雲端服務在技術與營運上的特有風險。其餘控制措施,則在需要時加上「雲端服務指引」。
| 條號 | 雲端專屬控制措施 | 要處理的問題 |
|---|---|---|
| 5.38 | 雲端環境中的共同角色與責任 | 提供者與客戶各自負責哪些資安工作 |
| 5.39 | 雲端服務夥伴角色與責任的協議 | 參與服務的雲端服務夥伴,角色與責任要在協議中講清楚 |
| 8.35 | 虛擬運算環境的隔離 | 不同客戶共用基礎架構時,彼此資料與資源要隔離 |
| 8.36 | 偵測與防止未經授權使用雲端服務 | 發現並防止雲端服務被未經授權使用 |
雲端指引分成兩種寫法:提供者與客戶分別有不同指引,或兩者適用同一指引。附錄 B 另外說明雲端服務的監控。2015 年版的 7 項 CLD 控制中,虛擬機強化、管理者作業安全、客戶資產移除與雲端服務監控等,已不再列為 CLD 控制;新舊版本的條號對照,列在 2026 年版附錄 A。
雲端服務提供者與客戶,責任怎麼分?
ISO 27017:2026 說明,雲端服務的提供與使用需要客戶與提供者協作,包括雙方共同的角色與責任,細節規定在第 5.38 條。提供者應提供客戶滿足資安要求所需的資訊與技術支援;若提供者的控制是預設且客戶無法變更,客戶可能需要自行加上額外控制。
實務上,責任界線會隨服務模式移動:IaaS 的客戶要管理的範圍最大,SaaS 的客戶最小,但帳號、存取權限與資料本身,通常不論哪種模式都屬於客戶的責任。下表是一般常見的分工,實際以合約與服務說明為準。
| 控制項目 | IaaS | PaaS | SaaS |
|---|---|---|---|
| 實體機房與硬體 | 提供者 | 提供者 | 提供者 |
| 虛擬化與租戶隔離 | 提供者 | 提供者 | 提供者 |
| 作業系統修補 | 客戶 | 提供者 | 提供者 |
| 網路與防火牆組態 | 客戶 | 共同 | 提供者 |
| 應用程式安全 | 客戶 | 客戶 | 提供者 |
| 帳號、權限與 MFA | 客戶 | 客戶 | 客戶 |
| 資料分類、備份與加密設定 | 客戶 | 客戶 | 共同 |
| 日誌與監控 | 共同 | 共同 | 共同 |
雲端服務商也常同時是另一家雲端的客戶。ISO 27017:2026 舉的例子是:在 IaaS 之上提供應用服務的業者,對 IaaS 是客戶、對自己的用戶則是提供者,兩種角色的控制都要考慮。台灣許多架在 AWS、Azure 或 Google Cloud 上的 SaaS 業者,就屬於這種情況。
哪些企業適合導入 ISO 27017?
最需要 ISO 27017 的,是要向企業客戶證明雲端資安能力的雲端服務提供者,以及把核心系統搬上公有雲、需要釐清自身責任的雲端服務客戶。標準同時適用於兩種角色,所以客戶端也能導入與驗證。
| 企業類型 | 常見情境 |
|---|---|
| SaaS 業者與新創 | 企業客戶送來資安問卷,詢問雲端責任分工與資料保護 |
| IaaS、PaaS、代管與資料中心業者 | 需要向客戶說明租戶隔離與營運安全 |
| 金融業與電商 | 核心系統上公有雲,要向主管機關與客戶說明控管 |
| 多雲或混合雲企業 | 多家雲端服務之間的責任與設定難以統一 |
| 已有 ISO 27001 的企業 | 想把雲端控制納入既有 ISMS,而不是另建一套制度 |
台灣的例子是國泰證券:BSI 於 2026 年 5 月發布新聞,國泰證券的公有雲環境通過 ISO/IEC 27017 驗證,是繼國泰世華銀行之後,國內金融業第二家、證券業第一家取得 BSI 這項證書的業者。這也說明使用公有雲的客戶,同樣可以就自己負責的部分取得驗證。
ISO 27017 導入流程:6 個步驟
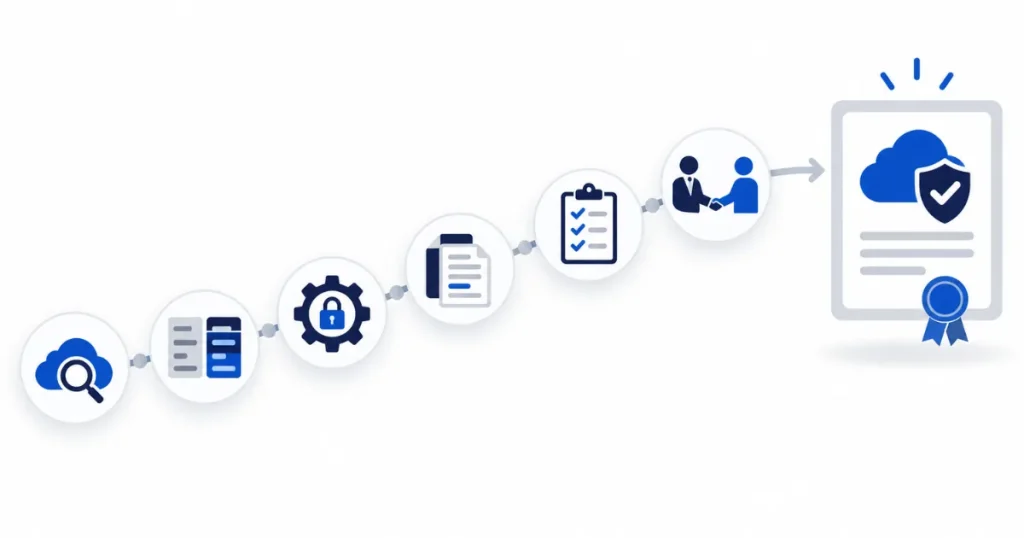
ISO 27017 的導入可以分成 6 個步驟,從界定雲端範圍與角色開始,到驗證稽核結束。已有 ISO 27001 的企業,多數工作是在既有制度上補充雲端控制,而不是重建文件。
| 步驟 | 主要工作 | 產出 |
|---|---|---|
| 1. 現況調查與界定範圍 | 確認雲端服務、平台,以及公司是提供者、客戶或兩者兼具 | 角色與驗證範圍 |
| 2. 差距分析與雲端風險評鑑 | 對照 ISO 27017,與雲端服務提供者確認責任界線 | 差距表、共同責任矩陣、導入路徑 |
| 3. 設計與完善控制 | 權限管理、網路、組態、日誌、備份、事故應變、供應商管理 | 雲端控制措施 |
| 4. 政策、程序與佐證 | 控制措施對照、更新風險登錄表與 SoA | 文件體系與佐證紀錄 |
| 5. 運作與內部稽核 | 教育訓練、蒐集佐證、內部稽核、矯正措施 | 內部稽核報告 |
| 6. 驗證稽核 | 準備文件、與驗證機構溝通、處理不符合事項 | 驗證結果 |
實務上常見的缺口,往往不在文件,而在雲端組態本身:管理帳號未啟用 MFA、存取金鑰長期未更換、儲存空間設成公開,或稽核日誌沒有開啟。導入費用的組成可參考 ISO 27001 費用 一文,雲端範圍越大,稽核人天與內部工作量也越多。
已有 ISO 27001 的雲端服務商,下一步做什麼?
已有 ISO 27001 的雲端服務商,下一步是先畫出自己的共同責任矩陣:列出每項控制由誰負責、依據哪份合約或服務說明,並對照 ISO 27017:2026 的 4 項 CLD 控制找出缺口。先確認目前的驗證機構是否已能依 2026 年版稽核,再決定時程。
想知道現有 ISMS 補上雲端控制還差多少,可以參考我們的 ISO 27017 驗證輔導,或 預約一次免費諮詢。
ISO 27017 常見問題
ISO 27017 可以單獨驗證嗎?
通常不行。ISO 27017 是控制措施指引,驗證一般建立在 ISO 27001 的管理系統之上。以 TÜV SÜD 的說明為例,ISO/IEC 27017 證書的有效性必須依附於有效的 ISO/IEC 27001 證書,並且每年接受監督稽核。實際作法以各驗證機構的規定為準。
雲端客戶也需要 ISO 27017 嗎?
不一定需要驗證,但很適合參考。ISO 27017 同時為雲端服務客戶提供指引,例如在選擇雲端服務前評估資安能力落差、管理帳號與組態,並在提供者的控制無法調整時自行補強。核心系統上公有雲、需要向主管機關或客戶說明控管的企業,可以考慮取得驗證。
SaaS 一定要有 ISO 27017 嗎?
法規沒有強制。是否需要,主要看客戶要求:企業客戶或採購案指定 ISO 27017 時就需要;客戶只要求 ISO 27001 時,可以先把雲端控制納入 ISO 27001 的風險評鑑與 SoA,之後再擴大驗證範圍。
ISO 27017 課程考試和企業驗證一樣嗎?
不一樣。ISO 27017 相關課程與考試,是個人取得的訓練證書,證明學員了解標準內容;企業的 ISO 27017 驗證,則是由驗證機構稽核整個組織的雲端控制後核發。個人證書可以協助內部導入,但不能取代企業驗證。
ISO 27017 有免費 PDF 嗎?
ISO 27017 是 ISO 的付費標準,正式版本需向 ISO 或各國標準機構購買。ISO 官網提供標準介紹與部分預覽;導入時應以 2026 年版原文為準,坊間流傳的 2015 年版內容已不是現行版本。
參考資料
- ISO/IEC 27017:2026 – 以 ISO/IEC 27002 為基礎的雲端服務資訊安全控制。ISO · 2026 年 7 月
- ISO/IEC 27018:2025 – 公有雲作為個資處理者的個資保護指引。ISO · 2025 年 8 月
- ITU-T X.1631 (07/2015) – 與 ISO/IEC 27017:2015 相同內容,列出 7 項雲端專屬控制。ITU-T · 2015 年
- 國泰證券取得 BSI ISO/IEC 27017 雲端服務資訊安全管理驗證 – 台灣金融業公有雲驗證案例。BSI · 2026 年 5 月