GDPR 是什麼?台灣企業必須知道的歐盟個資法重點與罰則
GDPR(General Data Protection Regulation,歐盟一般資料保護規則)是歐盟規範個人資料處理的法規,編號 Regulation (EU) 2016/679,自 2018 年 5 月 25 日起適用。它不只管歐盟境內的公司:只要台灣企業向歐盟境內的人提供商品或服務,或監控他們在歐盟境內的行為,就可能直接受到 GDPR 規範。
很多台灣企業以為「沒有在歐洲設公司就與 GDPR 無關」,等到歐洲客戶寄來資料處理協議、要求簽標準契約條款時才發現問題。這篇依 GDPR 條文說明適用範圍、七大原則、資料主體權利、紀錄與評估義務、罰則與真實案例,並提供一個三題判斷流程,幫助您先確認自己是否在範圍內。需要協助建置 RoPA 或 DPIA,可參考我們的 GDPR 合規顧問。
重點整理
- GDPR(Regulation (EU) 2016/679)自 2018 年 5 月 25 日起適用;台灣企業向歐盟境內的人提供商品或服務,或監控其行為,就可能直接適用(第 3 條)。
- 罰款分兩級,最高為 2,000 萬歐元或全球年營業額 4%,兩者取其高(第 83 條)。
- 知悉個資外洩後,須在 72 小時內通報主管機關(第 33 條)。
- 台灣目前不在歐盟適足性認定名單上,歐盟個資傳回台灣通常需簽訂標準契約條款(SCC)。
GDPR 是什麼?
GDPR 是歐盟統一適用的個人資料保護規則,以「規則(Regulation)」的形式直接適用於所有成員國,不需要各國再轉換成國內法。它規定企業處理歐盟境內個人的資料時,必須有合法依據、遵守處理原則、尊重資料主體的權利,並為違規負擔高額罰款。
GDPR 所稱的「個人資料」,是任何與已識別或可識別自然人有關的資訊,範圍和台灣個資法相近,但在實務上涵蓋得更廣,例如線上識別碼、IP 位址、Cookie 識別碼等都可能落在範圍內。對經營跨境電商、SaaS 或會員網站的台灣企業來說,網站追蹤資料往往是最先碰到 GDPR 的地方。
台灣企業什麼情況要遵守 GDPR?
依 GDPR 第 3 條,台灣企業在兩種情況下會受 GDPR 規範:一是在歐盟設有據點(子公司、分公司、辦事處),在該據點活動範圍內處理個資;二是在歐盟沒有據點,但向歐盟境內的人提供商品或服務,或監控他們在歐盟境內的行為。
第二種情況最容易誤判。依 GDPR 立法理由第 23 點,只是網站在歐盟可以瀏覽、留了電子郵件,或使用台灣常用的語言,不足以認定企業有意向歐盟提供服務;但如果使用歐盟成員國的語言或貨幣並可下單,或明確提到歐盟的客戶或使用者,就可能被認定是「鎖定」歐盟市場。
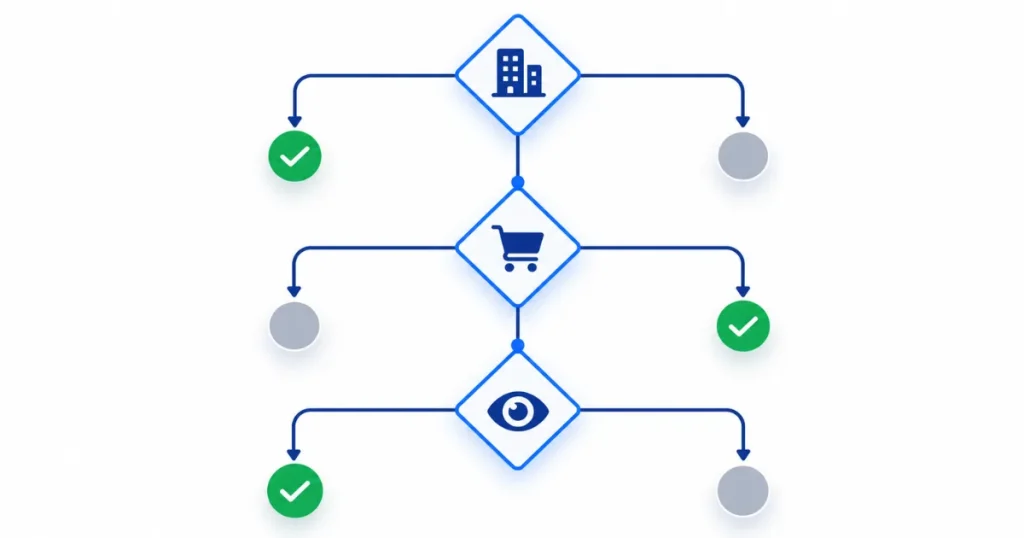
下面三個問題可以幫助您初步判斷:
| 問題 | 回答「是」代表什麼 |
|---|---|
| 1. 公司在歐盟有子公司、分公司或辦事處嗎? | 該據點活動相關的個資處理適用 GDPR(第 3 條第 1 項) |
| 2. 公司有針對歐盟境內的人提供商品或服務嗎?例如歐元報價、歐洲語言版本、可寄送到歐盟 | 即使在歐盟沒有據點,也可能適用 GDPR(第 3 條第 2 項 a 款) |
| 3. 公司有追蹤歐盟境內使用者的線上行為嗎?例如廣告追蹤、行為分析、建立使用者輪廓 | 可能構成「監控行為」,適用 GDPR(第 3 條第 2 項 b 款) |
三題都回答「否」,多數情況下不直接適用;但若您是歐盟企業的供應商或處理者,客戶仍可能透過合約要求您遵守 GDPR 的標準,這在 B2B 合作中相當常見。
GDPR 的 7 大處理原則
第 5 條規定了所有個資處理都必須遵守的原則,第 1 項列出六項,第 2 項再加上「當責」,合稱七大原則。這七項是主管機關判斷企業是否違規的基礎,也是罰款等級最高的違規類型之一。
| 原則 | 意思 | 企業實務 |
|---|---|---|
| 合法、公平、透明 | 有合法依據,並清楚告知 | 隱私權政策寫清楚用途與依據 |
| 目的限制 | 為特定、明確且正當的目的蒐集 | 不把客服資料任意挪作其他用途 |
| 資料最小化 | 只蒐集必要的資料 | 表單刪掉用不到的欄位 |
| 正確性 | 保持正確、必要時更新 | 提供更正管道 |
| 儲存限制 | 只保存必要的期間 | 訂定保存期限與刪除機制 |
| 完整性與機密性 | 以適當措施確保安全 | 存取控管、加密、備份 |
| 當責 | 企業須能證明自己遵守上述原則 | 保存紀錄、政策與評估文件 |
最後一項「當責」最常被忽略。它的意思是,主管機關不需要先證明企業違規,企業必須自己拿出文件證明有做到,這也是為什麼 RoPA、DPIA 等紀錄如此重要。
資料主體的 8 項權利
第 13 條至第 22 條賦予資料主體一系列權利,實務上常歸納為 8 項。企業必須依第 12 條,以簡潔、透明、易懂的方式回應這些請求。
| 權利 | 條文 | 企業要做什麼 |
|---|---|---|
| 知情權 | 第 13、14 條 | 蒐集時提供處理目的、依據、保存期限等資訊 |
| 近用權 | 第 15 條 | 提供當事人其個資的副本與處理資訊 |
| 更正權 | 第 16 條 | 更正不正確的資料 |
| 刪除權(被遺忘權) | 第 17 條 | 符合條件時刪除資料 |
| 限制處理權 | 第 18 條 | 在爭議期間暫停處理 |
| 資料可攜權 | 第 20 條 | 以結構化、通用格式提供資料 |
| 反對權 | 第 21 條 | 當事人反對時停止處理,直效行銷須立即停止 |
| 不受自動化決策拘束的權利 | 第 22 條 | 對完全自動化的重大決策提供人工介入 |
和台灣個資法相比,資料可攜權與自動化決策相關權利是台灣企業較陌生的部分。若公司使用演算法自動審核申請或評分,建議優先檢查第 22 條的適用情形。
RoPA、DPIA、DPO、歐盟代理人:哪些企業需要?
歐盟規則中有四項常被問到的制度義務,但不是每家企業都需要全部做。下表整理各項的條文依據與適用條件。
| 義務 | 條文 | 什麼情況需要 |
|---|---|---|
| 處理活動紀錄(RoPA) | 第 30 條 | 原則上控制者與處理者都要;員工未滿 250 人可豁免,但若處理可能對當事人造成風險、處理非偶發,或涉及特殊類型個資、犯罪資料,仍須建立 |
| 資料保護影響評估(DPIA) | 第 35 條 | 處理可能對當事人權利自由造成高風險時,處理前必須執行,例如大規模自動化評估、大規模處理特殊類型個資 |
| 資料保護長(DPO) | 第 37 條 | 公務機關;核心活動需要大規模、定期且系統性監控資料主體;核心活動為大規模處理特殊類型個資或犯罪資料 |
| 歐盟代理人 | 第 27 條 | 在歐盟沒有據點、但依第 3 條第 2 項適用 GDPR 的企業須書面指定;偶發、非大規模處理特殊類型個資且風險低者等情形可例外 |
「員工未滿 250 人可豁免 RoPA」是常見的誤解。只要處理不是偶發的,例如持續經營的會員系統,就不適用豁免,所以多數有歐盟客戶的中小企業實際上仍須建立紀錄。
GDPR 罰則與重大裁罰案例
歐盟的行政罰款分兩級,依第 83 條:較輕的違規最高 1,000 萬歐元或企業前一會計年度全球年營業額的 2%,較重的違規最高 2,000 萬歐元或全球年營業額的 4%,兩者取其高。
| 級距 | 最高罰款 | 違規類型(舉例) |
|---|---|---|
| 第一級 | 1,000 萬歐元或全球年營業額 2%,取其高 | 控制者與處理者義務,例如第 25~39 條的設計保護、處理者、紀錄、資安、外洩通報、DPIA、DPO |
| 第二級 | 2,000 萬歐元或全球年營業額 4%,取其高 | 處理原則與同意(第 5、6、7、9 條)、資料主體權利(第 12~22 條)、跨境傳輸(第 44~49 條) |
近年最大的兩筆罰款都和跨境傳輸有關。2023 年 5 月,愛爾蘭資料保護委員會(DPC)對 Meta 處以 12 億歐元罰款,原因是其將歐盟使用者資料傳輸至美國的機制不符合要求,並命其停止後續傳輸;2025 年 5 月,同一機關又因 TikTok 將歐洲使用者資料傳輸至中國,且未充分告知使用者,處以 5.3 億歐元罰款。
這兩個案例對台灣企業的意義在於:把歐盟客戶或員工資料傳回台灣,也是跨境傳輸。截至目前,台灣並不在歐盟執委會公布的適足性認定名單上,傳輸時通常需要依第 46 條採取適當保護措施,最常見的是簽訂標準契約條款(SCC)。另外,南韓已取得歐盟適足性認定,同時在台灣與南韓營運的企業,兩地的傳輸要求並不相同。
GDPR 與台灣個資法有什麼不同?
GDPR 與台灣個資法的保護目標相近,但在適用範圍、罰款計算與企業制度義務上差異很大。同時受兩部法規範的企業,通常要以較嚴格的一方作為內部制度的基準。
| 項目 | 歐盟 GDPR | 台灣個資法(現行) |
|---|---|---|
| 境外適用 | 向歐盟境內的人提供商品服務或監控其行為即適用(第 3 條) | 在境外處理中華民國人民個資時亦適用(第 51 條) |
| 當事人權利 | 常歸納為 8 項,含資料可攜權、反對權、不受自動化決策拘束 | 5 項:查詢閱覽、複製、補充更正、停止處理利用、刪除(第 3 條) |
| 處理活動紀錄 | 第 30 條明定 RoPA | 法律本身沒有對應的明文規定 |
| 資料保護長 | 符合第 37 條條件須指定 | 法律本身沒有指定義務 |
| 外洩通報 | 知悉後 72 小時內通報主管機關(第 33 條) | 查明後通知當事人(第 12 條);通報主管機關規定在尚未施行的修正條文 |
| 罰款 | 最高 2,000 萬歐元或全球年營業額 4% | 固定金額,非公務機關最高 1,500 萬元新臺幣 |
台灣企業 GDPR 合規步驟
對多數台灣企業而言,合規不必一次做到滿分,可以依風險排出先後順序。以下六個步驟是我們建議的起點。
- 確認適用範圍:用上面三個問題判斷哪些業務、哪些資料受 GDPR 規範。
- 盤點個資並建立 RoPA:列出處理目的、資料類別、當事人類別、接收者、跨境傳輸與保存期限。
- 確認合法依據並更新告知:逐項確認第 6 條的依據,更新隱私權政策與 Cookie 同意機制。
- 建立資料主體請求與外洩通報流程:回應存取、刪除等請求,並能在知悉外洩後 72 小時內向主管機關通報(第 33 條)。
- 處理跨境傳輸:與歐盟客戶、子公司或供應商簽訂 SCC,並評估傳輸風險。
- 判斷是否需要 DPIA、DPO 與歐盟代理人:依前面的表格逐項確認。
從實務經驗來看,台灣企業最常卡在第 5 步。很多公司其實早就把歐盟資料存放在台灣或其他國家的伺服器,卻沒有任何傳輸文件,一旦歐洲客戶進行供應商稽核,就會被要求限期補齊。
企業該從哪裡開始?
如果只能先做一件事,請先回答前面的三個適用問題,並把答案寫下來。這份判斷本身就是第 5 條「當責」要求的第一份證據,也決定了後續要投入多少資源。
台灣企業同時面對個資法、GDPR,若有韓國或越南業務,還有南韓 PIPA 與越南個資法。想用一套可驗證的管理系統同時對應這些要求,可以參考 ISO 27701 隱私資訊管理系統。Musk-IS 的顧問與合作律師團隊熟悉這些法域的差異,可以用一套制度對應多地要求。歐盟部分請參考 GDPR 合規顧問,台灣部分可參考 個資法顧問,也歡迎 從一場 30 分鐘的諮詢開始。
GDPR 常見問題
台灣公司需要遵守 GDPR 嗎?
視情況而定。依 GDPR 第 3 條,台灣公司若在歐盟設有據點,或在歐盟沒有據點但向歐盟境內的人提供商品或服務、監控其在歐盟境內的行為,就需要遵守。只是網站可在歐盟瀏覽並不足以構成,但以歐元報價、提供歐洲語言下單,就可能被認定鎖定歐盟市場。
GDPR 最高罰多少?
依 GDPR 第 83 條,最高可處 2,000 萬歐元或企業前一會計年度全球年營業額的 4%,兩者取其高,適用於違反處理原則、資料主體權利或跨境傳輸規定等較重的違規;其他義務的違規最高為 1,000 萬歐元或全球年營業額的 2%。
GDPR 和台灣個資法差在哪?
GDPR 的適用範圍可延伸到歐盟境外,罰款依全球營業額計算,並要求企業建立 RoPA、DPIA 與資料外洩 72 小時通報等制度;台灣個資法現行版本的罰鍰以固定金額計算,主管機關通報義務則規定在尚未施行的 2025 年修正條文中。同時受兩部法規範的企業,通常以較嚴格的要求為設計基準。
GDPR 的中文名稱是什麼?
GDPR 的全名是 General Data Protection Regulation,中文常譯為「歐盟一般資料保護規則」或「一般資料保護規範」,正式編號為 Regulation (EU) 2016/679,自 2018 年 5 月 25 日起適用。
歐盟資料傳回台灣合法嗎?
可以,但需要合法的傳輸機制。台灣目前不在歐盟執委會的適足性認定名單上,企業通常需要依 GDPR 第 46 條採取適當保護措施,最常見的是簽訂歐盟執委會公布的標準契約條款(SCC),並評估傳輸後的資料保護風險。
參考資料
- Regulation (EU) 2016/679(GDPR) – 歐盟一般資料保護規則全文。歐盟 · 2016 年 4 月 27 日通過,2018 年 5 月 25 日適用
- GDPR 條文與立法理由(gdpr-info.eu) – 第 3、5、27、30、33、35、37、83 條與立法理由第 23 點。條文彙編
- Adequacy decisions – 歐盟執委會適足性認定國家與地區名單。European Commission
- DPC 對 Meta 資料傳輸調查決定 – 12 億歐元罰款決定。愛爾蘭資料保護委員會 · 2023 年 5 月