導入 ISO 27001 的好處:對業務、客戶與營運的 7 個實際效益
導入 ISO 27001 最直接的好處,是讓企業能用一張國際公認的證書,回答客戶與合作夥伴「你們的資安做得如何」這個問題;更深一層的效益,則是把資安從零散的 IT 工作,變成有人負責、有指標、會定期檢討的管理制度。談 ISO 27001 好處,不能只看證書本身,而要看它替公司省下了哪些時間、擋掉了哪些風險。
這篇把效益拆成 7 項,各配上可量測的指標,並說明哪些公司其實不急著做。若想先了解標準本身的條文與驗證流程,可以參考 ISO 27001 是什麼;想評估貴公司的導入方式,可以看我們的 ISO 27001 驗證輔導。
ISO 27001 好處有哪些?7 個實際效益一次看
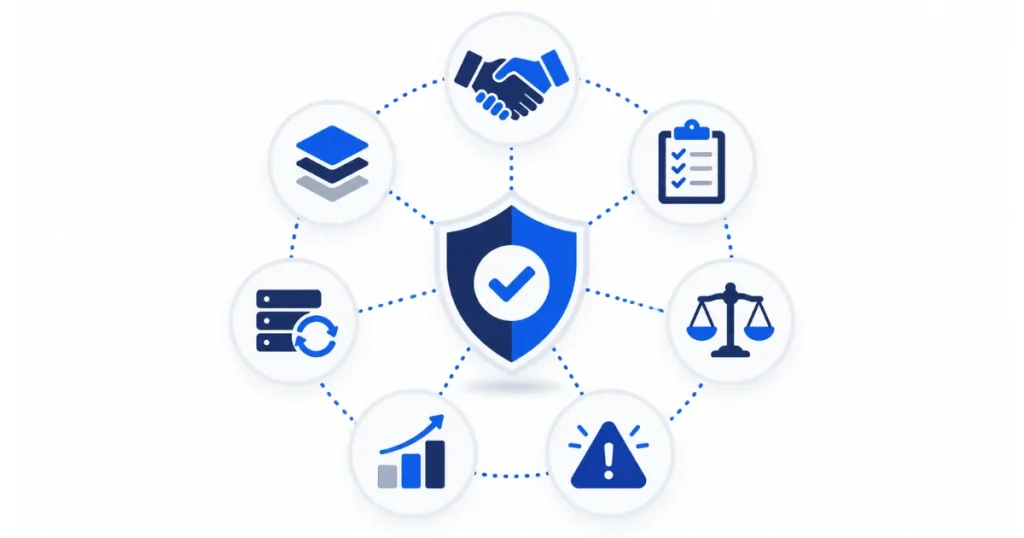
ISO 27001 的效益可以分成業務、法規與營運三類:業務面是贏得客戶信任、縮短供應商稽核;法規面是更容易說明自己已採取適當的安全措施;營運面則是事件變少、處理更快,管理層也看得到風險。下表把 7 項效益和可以追蹤的指標放在一起,導入前後各量一次,就知道值不值得。
| 效益 | 可以量測的指標 | 最有感的企業 |
|---|---|---|
| 1. 客戶與合作夥伴的信任 | 因資安要求而卡關的案件數 | SaaS、系統整合商、委外服務商 |
| 2. 縮短客戶資安稽核與問卷 | 每份資安問卷的回覆天數、客戶稽核天數 | 供應商、保險經紀與代理 |
| 3. 符合供應鏈與合約要求 | 合約中資安條款能直接引用的比例 | 半導體與製造業供應鏈 |
| 4. 法規要求更容易對應 | 法規查核或客戶提問時,備妥佐證所需時間 | 特定非公務機關、處理大量個資的企業 |
| 5. 資安事件變少、處理變快 | 事件數、從發現到結案的平均天數 | 所有企業 |
| 6. 營運不中斷 | 備份還原演練的成功率與復原時間 | 電商、醫療、學校 |
| 7. 管理層看得到風險 | 管理審查中追蹤的風險項目與改善完成率 | 跨國經營、多據點企業 |
指標挑 2 到 3 個最相關的就好,例如軟體公司最在意第 2 項,學校與醫療院所多半先看第 6 項。
對業務:接單與客戶稽核
對 B2B 企業來說,ISO 27001 的好處最先反映在縮短「被客戶審查」的時間。大型企業、金融業與海外客戶在挑選供應商時,常會寄來數十題到上百題的資安問卷,或直接派人到場稽核;已取得驗證的公司,可以用證書、適用性聲明與制度文件回答大部分問題。部分美國客戶則會改要求 SOC 2 報告,兩者的差別與選擇方式可以另外比較。
常見的情況是,沒有制度的公司每次回覆問卷,都要臨時找 IT、法務、人資拼湊答案;導入後,同樣的問題對應到固定的文件與紀錄,回覆變成「查資料」,而不是「生答案」。
證書的另一個作用是可以被查證。客戶可在 IAF CertSearch 等資料庫或驗證機構官網查詢證書,確認驗證範圍與效期,這比口頭保證更有說服力。
客戶也會看驗證範圍:證書若只涵蓋總公司 IT 部門,客戶在意的服務卻不在範圍內,說服力就會打折。
對營運:資安事件與管理
ISO 27001 在營運上的好處,是讓資安事件有固定的處理流程與檢討機制。ISO/IEC 27001:2022 附錄 A 的 93 項控制措施中,5.24 到 5.28 專門規範事件管理,從準備、評估、應變、學習到蒐證都有要求,8.13 則要求資訊備份並定期測試。
第二個營運效益是管理層「看得到」資安。標準第 9.2 條要求內部稽核,第 9.3 條要求管理階層定期審查制度,實務上多半每年至少一次,讓高階主管看到風險清單、事件統計與改善進度。導入後,風險有了負責人與期限,改善項目不會一直被往後推。
至於法規,ISO 27001 本身不是法律,但能幫企業備妥佐證。以資通安全責任等級分級辦法為例,民國 115 年(2026 年)1 月 7 日修正後的附表規定,A 級與 B 級的公務機關及特定非公務機關,核心資通系統須導入 CNS 27001 或 ISO 27001 等標準,並完成公正第三方驗證。對一般企業,個資法要求採取適當的安全措施,ISMS 的風險評鑑與控制紀錄,正好能說明「做了什麼」;但取得證書不等於個資法合規。
成本與效益怎麼評估
衡量 ISO 27001 的好處,最簡單的方法是把三年總成本,對照上表中和公司最相關的 2 到 3 個指標。成本主要有三塊:顧問輔導費、驗證機構的稽核費,以及最常被低估的內部人力;證書效期三年,期間每年還有一次追查稽核。若打算委外輔導,挑選時可以參考ISO 27001 顧問公司的 7 個評估重點。各項費用的計算方式,可以參考ISO 27001 費用一文。
時程也是成本。依我們的輔導經驗,已有資安基礎的企業約 4 到 6 個月可取得證書,從零開始約 6 到 8 個月,內部至少要有一位專責窗口。若同時考慮個資管理,可以評估一併導入 ISO 27701,風險評鑑與內部稽核共用一套機制,比日後分開做省力。兩者差在哪、該先做哪一個,可以參考 ISO 27701 vs 27001 的比較。
一個實用的判斷方式是問自己三個問題:過去一年有沒有因為資安要求而丟單或延遲簽約?每年要回覆幾份客戶資安問卷?主管能不能說出公司前三大資安風險?三題中有兩題答案讓人不安,導入的效益通常會很明顯。
哪些公司不急著導入 ISO 27001?
並不是每家公司都需要馬上導入 ISO 27001。客戶與合約沒有要求、公司規模很小、也不處理大量個資或客戶機敏資料時,先把基本防護做好,投資報酬率往往更高。
若帳號權限、備份與端點防護都還沒到位,更務實的做法是先做一次 資安健診服務,補上最大的缺口;等客戶開始要求,或準備進入大型企業供應鏈,再導入 ISO 27001,制度會建得更快、更貼近需要。
準備導入 ISO 27001,先做哪件事?
最好的起點,是先確認「誰在要求」以及「要涵蓋哪些服務」。把近一年的客戶問卷與合約資安條款列出來,就能決定驗證範圍,避免一開始就把整家公司納入、拉長時程與成本。
如果已有初步方向,可以參考我們的 ISO 27001 驗證輔導 服務內容,或 預約一次免費諮詢,先釐清範圍、時程與內部要投入的人力。
ISO 27001 好處常見問題
ISO 27001 對中小企業有用嗎?
有沒有用,取決於客戶與合約是否要求。以軟體公司或委外服務商為例,客戶在簽約前常要求出示驗證或回覆資安問卷,這時 ISO 27001 能直接縮短審查時間。若客戶沒有要求、公司也不處理大量個資,可以先從資安健診與基本防護做起,等業務需要時再導入。
拿到 ISO 27001 證書就代表公司很安全嗎?
不代表。證書證明的是企業建立了一套管理資安風險的制度,並且在驗證範圍內確實運作,而不是保證不會被攻擊。效果取決於風險評鑑是否誠實、控制措施是否落實,以及管理層是否持續改善。
ISO 27001 可以幫公司接單嗎?
可以提高接單機會,但不是保證。對要求供應商具備資安能力的客戶,例如金融業、大型企業與海外品牌,證書能讓企業通過初步篩選,並減少資安問卷與稽核的往返時間;最後能否成交,仍要看產品、價格與服務本身。
參考資料
- ISO/IEC 27001:2022 Information security management systems — Requirements – 資訊安全管理系統要求事項,含附錄 A 93 項控制措施。ISO/IEC · 2022 年
- 資通安全責任等級分級辦法 – 附表規定 A、B 級機關核心資通系統導入 ISMS 並完成第三方驗證。全國法規資料庫 · 民國 115 年 1 月 7 日修正
- IAF CertSearch – 查詢經認證之管理系統驗證證書的資料庫。International Accreditation Forum