多因子驗證(MFA)是什麼?2FA 與 MFA 差異與導入方式
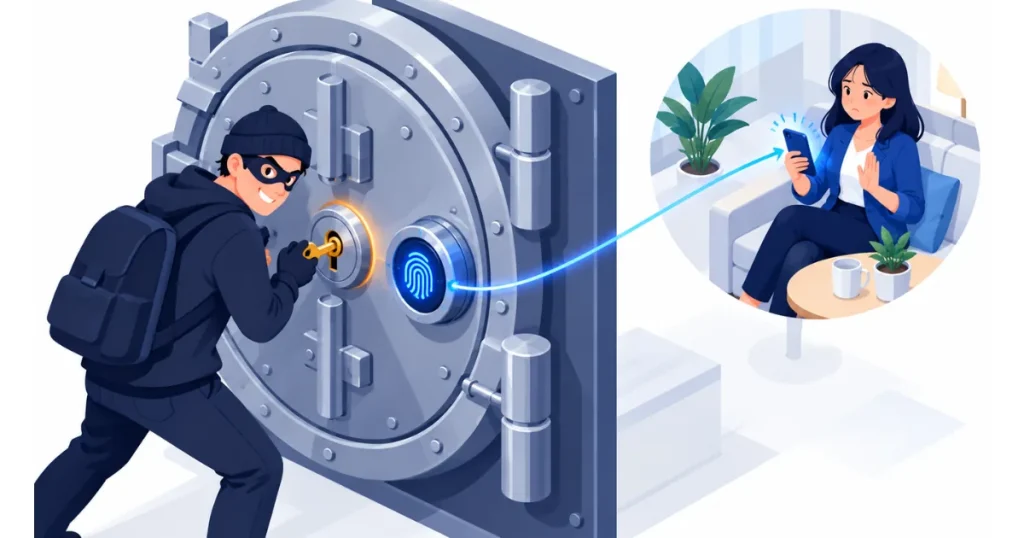
多因子驗證(Multi-Factor Authentication,MFA)是登入時要求使用者提出兩種以上「不同類型」證明的機制,例如密碼加上手機 App 確認,或密碼加上實體金鑰。密碼外洩後,攻擊者缺少第二樣東西,帳號仍然進不去。
很多 IT 主管知道該開 MFA,卡住的是兩件事:不確定簡訊、App、硬體金鑰該選哪一種,也擔心一開下去員工天天抱怨。以下整理兩者差異、各方式強弱、MFA 擋不住的攻擊,以及我們在資安健診服務中常用的導入順序。
一句話結論:2FA 是 MFA 中「剛好兩種因子」的情況,一般員工用驗證器 App 的 2FA 就夠;管理者、遠端連線與財務帳號,應升級到防釣魚的硬體金鑰或通行金鑰。
多因子驗證(MFA)是什麼?三種因子怎麼分
多因子驗證是要求使用者提出至少兩種不同類別驗證因子才能登入的機制。美國國家標準暨技術研究院(NIST)SP 800-63B 將因子分成三類:你知道的(密碼、PIN)、你擁有的(手機、硬體金鑰),以及你本身的特徵(指紋、臉部)。
關鍵在「不同類別」。密碼加上安全提問都屬於「你知道的」,回答兩次也不算 MFA。盤點帳號時,我們常看到系統標示「雙重驗證」,實際上是驗證碼寄到同一個只靠密碼保護的信箱,繞一圈仍是單一因子。
2FA 與 MFA 差異:兩步驟、兩因子、多因子不一樣
2FA(雙因素認證)是 MFA 的一種,剛好使用兩種不同類別的因子;MFA 則是兩種以上的統稱。真正要分清楚的,是「兩步驟」和「兩因子」。
| 名稱 | 定義 | 例子 | 算多因子驗證嗎 |
|---|---|---|---|
| 兩步驟驗證 | 登入分兩步,因子類別不一定不同 | 密碼+安全提問 | 同類別就不算 |
| 2FA 雙因素認證 | 剛好兩種不同類別因子 | 密碼+驗證器 App | 是 |
| MFA 多因子驗證 | 兩種以上不同類別因子 | 密碼+硬體金鑰+指紋 | 是 |
多一個因子不代表更安全。密碼加防釣魚金鑰,往往比密碼、簡訊、安全提問三層更難突破,因為後兩者能在同一個假網站被騙走。
簡訊、App、硬體金鑰:驗證方式比較表
簡訊最方便也最弱,驗證器 App 是多數企業的平衡點,FIDO2 硬體金鑰與通行金鑰(Passkey)是少數能擋釣魚網站的方式。NIST 在 2025 年 7 月定稿的 SP 800-63B-4 把簡訊與語音驗證列為「受限制」方式,並要求 AAL2 服務至少提供一種防釣魚選項。
| 驗證方式 | 防釣魚網站 | 主要風險 | 適合對象 |
|---|---|---|---|
| 簡訊/語音驗證碼 | 不能 | SIM 卡掉包、驗證碼被騙 | 過渡期、外部客戶 |
| 驗證器 App 動態密碼(TOTP) | 不能 | 驗證碼在假網站被即時轉用 | 一般員工 |
| App 推播(含數字比對) | 不能 | 推播轟炸、誤按同意 | 一般員工 |
| FIDO2 硬體金鑰/通行金鑰 | 能 | 遺失,需備援金鑰 | 管理者、財務、遠端連線 |
SIM 卡掉包並非理論風險。美國聯邦調查局(FBI)2022 年 2 月公告,2021 年收到 1,611 件相關申訴,損失超過 6,800 萬美元。美國 CISA 的指引也直說:目前普遍可用的防釣魚驗證只有 FIDO/WebAuthn。
MFA 能擋什麼、擋不住什麼?MFA 疲勞攻擊實例
MFA 最能擋「攻擊者只有密碼」的情境,例如撞庫攻擊。OWASP 將 MFA 列為對付撞庫最有效的方法;英國資訊專員辦公室 2025 年 6 月對 23andMe 開罰 231 萬英鎊,缺失之一就是沒有強制啟用 MFA。
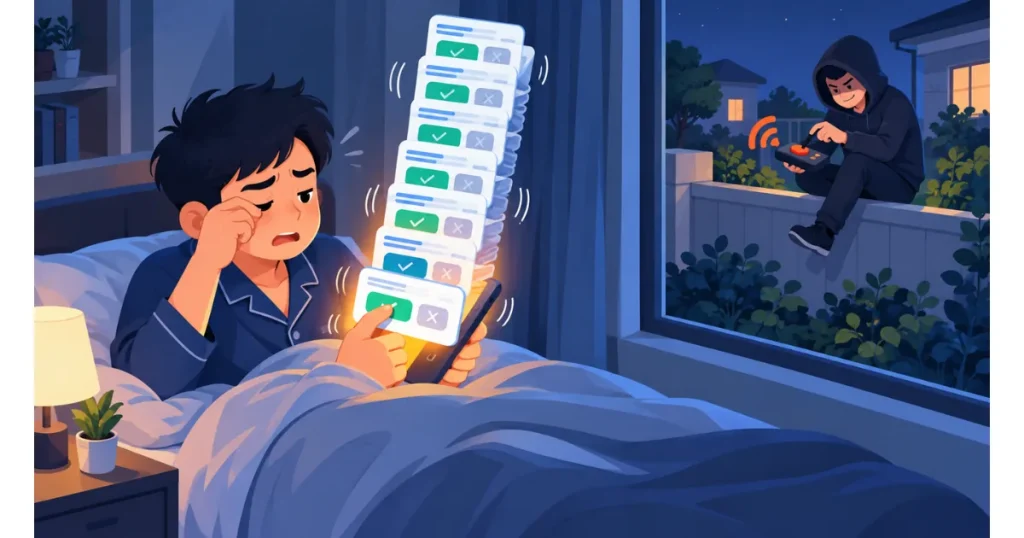
擋不住的第一類是 MFA 疲勞攻擊,又稱推播轟炸:攻擊者反覆登入,讓員工手機不停跳出確認,直到對方誤按同意。Uber 向美國證管會提交的 2022 年 9 月事件說明指出,外包人員的個人電腦感染惡意程式,公司密碼很可能因此流到暗網;攻擊者每次登入都觸發確認請求,起初都沒通過,最後對方還是按下同意。
第二類是中間人釣魚(AiTM):假網站把員工輸入的密碼和驗證碼即時轉給真網站,連工作階段 Cookie 一起取走。對策是推播改為輸入畫面數字(Microsoft Authenticator 已全面啟用數字比對)、限制推播次數,重要帳號改用防釣魚金鑰。
企業導入多因子驗證的 5 個步驟
多因子驗證不必一次全開,依風險排順序即可;實務上中小企業約 1 至 3 個月可完成,視帳號與系統數量而定。
- 盤點所有對外登入入口:郵件、VPN、遠端桌面、雲端後台、網域註冊商帳號。
- 管理者與財務帳號先上線,配發硬體金鑰,每人登記兩把,一把備用。
- 一般員工改用驗證器 App,推播開啟數字比對,關閉不支援 MFA 的舊式登入協定。
- 訂好手機遺失與換機的重設流程,須視訊或當面核對身分。
- 每季檢查例外名單,逾期例外由主管簽核延長。
第 4 步最常被忽略:攻擊者打電話給客服說「手機掉了」,往往比破解 MFA 快。屬於資通安全管理法(資安法)特定非公務機關的企業,另須注意《資通安全責任等級分級辦法》附表十:防護需求「高」的資通系統,存取應採取多因子鑑別技術;即使是「普」級系統,也須在登入失敗五次後鎖定至少十五分鐘。
一般帳號與管理帳號分層:2FA、MFA 怎麼搭配
多數企業最後會分層:一般帳號用 2FA,高權限帳號用更強的 MFA。下表是我們盤點帳號時常用的分法。
| 帳號/情境 | 建議驗證方式 | 理由 |
|---|---|---|
| 一般員工郵件、協作工具 | 驗證器 App+數字比對 | 成本低,擋住多數撞庫 |
| 系統管理者、雲端後台 | FIDO2 硬體金鑰 | 被盜影響全公司 |
| 財務、付款核准 | 硬體金鑰或通行金鑰 | 商務郵件詐騙主要目標 |
| VPN、遠端桌面 | App 或金鑰,加裝置條件 | 直通內網 |
| 會員、外部客戶 | 簡訊或 App,另提供通行金鑰 | 兼顧使用門檻 |
以保險業為例,業務員常外出拜訪,金鑰容易遺失,App 推播較務實;能調閱大量保戶資料的核保系統管理者,就值得多花一把金鑰的錢。
員工反彈怎麼辦?MFA 導入的溝通重點
員工抗拒 MFA,多半是怕麻煩、怕手機被公司管,而不是反對資安。只發一封「下週起強制啟用」的公告,通常換來一堆例外申請。
我們的觀察是,高階主管第一批啟用,阻力會明顯變小;最常見的失敗反而是老闆自己要求例外。其次,說明驗證器 App 不會讀取私人照片與訊息,不願安裝的人改發硬體金鑰。最後只教一件事:沒在登入卻收到確認通知,一律拒絕並回報 IT。
這週就想開始導入 MFA,第一步該做什麼?
先花半天列出所有能從外部登入的帳號與系統,確認三件事:有沒有開多因子驗證、用哪一種方式、有沒有例外帳號。這份清單通常會找出幾個沒人記得的管理帳號,它們就是第一批要處理的對象。
想了解 MFA 在帳號與權限管理中的落差,可參考資安健診會檢查哪些項目;需要協助排出導入順序,歡迎預約一次免費諮詢。
多因子驗證常見問題
簡訊驗證碼安全嗎?
比只有密碼安全,但是最弱的多因子驗證方式。驗證碼可能因 SIM 卡掉包被攔截,也會在假網站被騙走。NIST SP 800-63B-4 將簡訊列為「受限制」方式,使用時須提供替代選項。建議當過渡方案,逐步改用驗證器 App。
MFA 會被繞過嗎?
會。常見手法有推播轟炸、中間人釣魚網站即時轉用驗證碼與 Cookie,以及冒充員工請客服重設 MFA。對策是推播啟用數字比對、高權限帳號改用 FIDO2 金鑰,重設流程改為當面或視訊核對身分。
全部系統都要開 MFA 嗎?
能從網際網路登入的系統都應該開,順序是管理者帳號、郵件、VPN 與遠端桌面、雲端後台,再到一般業務系統。不支援 MFA 的老系統,可限制只能從內網存取,再由加上 MFA 的 VPN 或單一登入入口進入。
參考資料
- NIST SP 800-63B-4 Digital Identity Guidelines: Authentication and Authenticator Management – 驗證因子分類、簡訊受限制、AAL2 須提供防釣魚選項。NIST · 2025 年 7 月
- Implementing Phishing-Resistant MFA – 防釣魚 MFA 與 FIDO/WebAuthn 說明。CISA · 2022 年 10 月
- 資通安全責任等級分級辦法 – 附表十資通系統防護基準「識別與鑑別」。數位發展部 · 民國 115 年 1 月 7 日修正
- Criminals Increasing SIM Swap Schemes to Steal Millions of Dollars from US Public – 2021 年 SIM 卡掉包申訴與損失統計。FBI IC3 · 2022 年 2 月 8 日
- Uber Security Update(Form 8-K Exhibit 99.1) – 外包人員密碼外洩與多次登入確認請求經過。Uber · 2022 年 9 月 19 日
- How number matching works in MFA push notifications for Authenticator – 推播數字比對機制。Microsoft