營運持續計畫(BCP)怎麼做?與 ISO 27001 的關係
營運持續計畫(Business Continuity Plan,BCP)是企業在停電、勒索軟體或系統中斷時,讓關鍵業務維持或盡快恢復的書面計畫。做法可分為 6 步:界定範圍、營運衝擊分析、訂定 RTO 與 RPO、選擇復原策略、撰寫計畫、實際演練。
BCP 不只是 IT 的事,因為決定「訂單能停多久」的是業務單位。它和 ISO 27001 的關係也常被誤解:ISO 27001 要求中斷期間的資安與 ICT 備妥,但完整的營運持續管理是 ISO 22301 的範圍。已在規劃驗證的企業,可以參考我們的 ISO 27001 驗證輔導。
BCP 是什麼?和 DRP、事件應變差在哪?
BCP 關注的是業務流程能否持續,DRP 關注的是資訊系統能否復原,事件應變計畫則處理資安攻擊本身。依美國 NIST SP 800-34 Rev.1 的說明,BCP 聚焦於中斷期間與之後維持業務流程,例如薪資或客服;災難復原計畫(DRP)則是以資訊系統為中心,在主要設施無法使用時,於替代地點恢復系統。
三者通常互相配合。舉例來說,勒索軟體發生時,先依 資安事件處理流程 隔離與調查,再由 DRP 恢復系統,BCP 則決定這段期間業務怎麼繼續,例如客服改用人工登記訂單。NIST 也提到,事件應變計畫可以作為 BCP 的附件。
第 1 步:界定範圍與負責人
BCP 不需要一次涵蓋全公司,可以先針對優先業務撰寫。NIST 也說明 BCP 可以只處理被列為優先的功能,所以第一版鎖定最影響營收或客戶的流程即可。
這一步要決定三件事:涵蓋哪些業務與據點、誰有權宣告啟動計畫,以及誰負責維護。實務上最常見的錯誤是把 BCP 全交給 IT 部門寫,結果計畫裡全是系統,沒有人知道業務單位當下該做什麼。
第 2 步:營運衝擊分析(BIA)
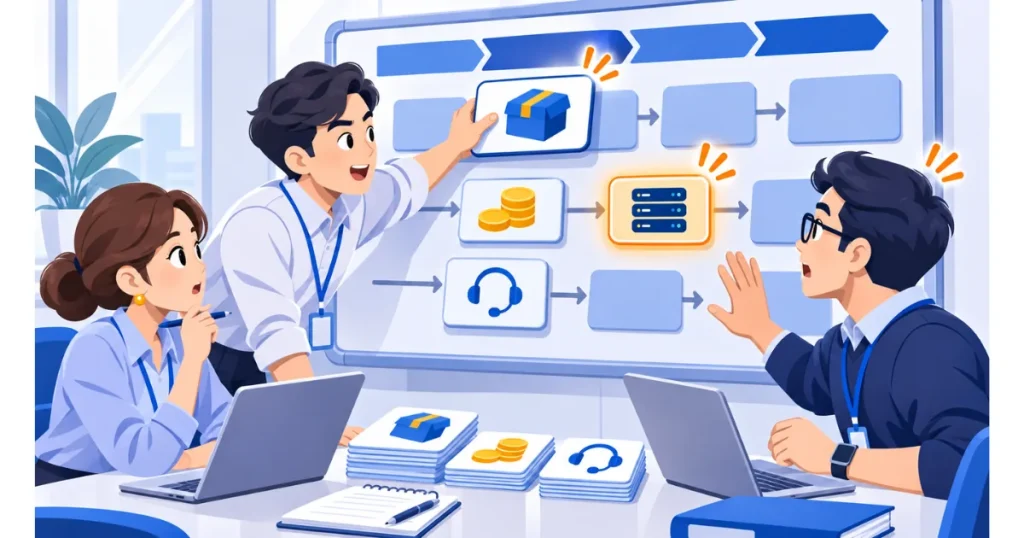
營運衝擊分析(Business Impact Analysis,BIA)是評估各業務流程中斷後的影響,並排出復原優先順序。它要回答的是「如果這個流程停了,多久會造成無法接受的後果」,而不是「這個系統重不重要」。
可以用下表訪談各部門。內容是舉例說明,實際數字要由您的業務單位決定:
| 業務流程 | 中斷的影響 | 最長可忍受 | 依賴的系統與廠商 | 優先順序 |
|---|---|---|---|---|
| 線上訂單 | 營收中斷、客戶抱怨 | 8 小時 | 電商平台、金流、ERP | 高 |
| 客服 | 客訴累積 | 1 個工作天 | 電話系統、CRM | 中 |
| 月結薪資 | 僅發薪日前有時效壓力 | 視日期而定 | 人資系統 | 依時間變動 |
有兩個細節值得留意:一是影響會隨時間改變,薪資平時不急,發薪日前就很急;二是要列出外部依賴。如果訂單依賴的廠商當天也出事,再好的內部備援也沒有用。
第 3 步:訂定 RTO 與 RPO
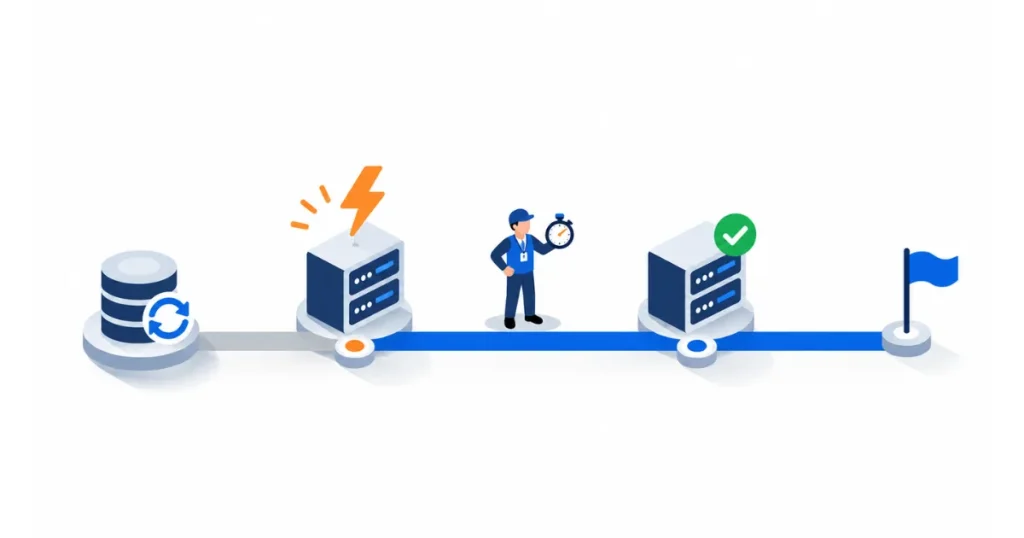
RTO(復原時間目標)是系統最長可以停多久,RPO(復原點目標)是最多可以損失多少時間的資料。兩者加上 MTD(最長可忍受中斷時間),是整份 BCP 最核心的三個數字。
| 指標 | 回答的問題 | 影響什麼決策 |
|---|---|---|
| MTD | 業務最多能中斷多久? | 由業務單位決定,是其他數字的上限 |
| RTO | 系統最慢多久要恢復? | 備援架構與復原方式 |
| RPO | 最多可以遺失多久的資料? | 備份頻率 |
NIST SP 800-34 指出,RTO 通常要短於 MTD,因為系統恢復後還要補處理資料。舉例來說,訂單流程的 MTD 是 8 小時,系統恢復後要花 2 小時補單,RTO 最多就是 6 小時。RPO 則和 MTD 無關,只問能承受多少資料損失:如果 RPO 是 1 小時,至少每小時要有一份可用的備份。
實務上常見的情況是所有系統都填「RTO 零、RPO 零」。這些數字會直接換算成備援成本,所以要讓業務單位看到成本後再定案。
第 4 步:選擇復原策略
復原策略要能在 RTO 內把業務帶回來,而且不一定都是技術方案。人工作業、替代供應商與遠距辦公,往往比買第二套系統便宜。
針對人員、場地、系統、資料與供應商這五類資源,各問一次「它不能用時怎麼辦」。例如主要廠商中斷時的替代方案,或關鍵人員休假時誰能接手。備份要特別注意勒索軟體情境:備份如果和正式環境在同一個網路,可能一起被加密。
第 5 步:撰寫營運持續計畫
計畫要能在壓力下快速查閱,不是寫給稽核員看的長篇文件。下面是實務上常用的 BCP 範本架構,可以直接拿來改:
| 章節 | 內容 |
|---|---|
| 目的與範圍 | 涵蓋的業務、據點、適用情境 |
| 啟動條件 | 什麼情況啟動、誰有權宣告 |
| 組織與聯絡清單 | 決策者、技術、對外窗口,含備援人員 |
| 溝通計畫 | 對員工、客戶、主管機關的訊息與管道 |
| 復原程序 | 依優先順序列出步驟、負責人、目標時間 |
| 人工替代作業 | 系統不能用時,業務如何繼續 |
| 外部依賴 | 廠商窗口、合約 SLA、替代方案 |
| 回復正常 | 切回主系統、補登資料的方式 |
| 演練與維護 | 頻率、紀錄、更新時機 |
別把計畫只放在公司內網或共用雲端。資安署《資安事件應變處理行動指引》也提醒要準備備用溝通管道;系統被加密時,計畫與聯絡清單要在別的地方拿得到。
第 6 步:演練與維護
沒演練過的計畫,通常在第一次真正使用時才會發現問題。資安署指引建議每年至少一次營運持續計畫演練;屬資通安全管理法的單位則有明確頻率。
依《資通安全責任等級分級辦法》,特定非公務機關的營運持續計畫演練,A 級每年 1 次,B、C 級每 2 年 1 次。實務上可以從成本最低的桌上推演開始,再進到實際切換:
| 演練方式 | 做法 | 適合時機 |
|---|---|---|
| 桌上推演 | 相關人員依情境討論每一步 | 第一次、計畫剛更新 |
| 功能演練 | 實際執行部分步驟,例如還原備份 | 驗證 RTO、RPO |
| 全面演練 | 實際切換到備援環境 | 計畫已成熟的關鍵系統 |
演練一定要留下紀錄,包括實際花費的時間與 RTO 的差距、發現的問題與改善期限。人員異動、系統更換或換廠商時,也要同步更新計畫。
營運持續計畫與 ISO 27001、資安法的關係
ISO 27001 不要求建立完整的營運持續管理系統,但要求資訊安全在中斷期間仍受到維持,並確保 ICT 備妥。ISO 22301 才是專門的營運持續管理系統標準。
在 2022 年版附錄 A 中,5.29 談中斷期間的資訊安全,5.30 談營運持續之 ICT 備妥性(新增項目),後者實務上通常要對應到 RTO 與 RPO。稽核時常會看 BIA、計畫與演練紀錄,這些也可以放進 ISO 27001 導入流程 一起規劃。
專門的標準 ISO 22301:2019 則是可獨立驗證的管理系統。一般企業不一定要取得,通常是金融、關鍵基礎設施或客戶明確要求時才考慮;已有 ISO 27001 的企業,文件與管理流程可以共用一部分。
資通系統防護基準(分級辦法附表十)也有「營運持續計畫」構面,依系統防護需求等級而不同:
| 等級 | 系統備份 | 系統備援 |
|---|---|---|
| 普 | 訂定資料可容忍損失之時間要求,並執行備份 | 訂定最大可容忍中斷時間要求 |
| 中 | 加上定期測試備份的可靠性與完整性 | 加上定期測試備援能否在時限內取代服務 |
| 高 | 加上備份還原納入演練、建立異地備份 | 加上備援啟動納入演練 |
第一版 BCP 要從哪裡開始?
先挑一個最不能停的業務流程,花半天和業務、IT 一起填完 BIA 表,定出 MTD、RTO、RPO,再做一次桌上推演。這樣就有了可用的第一版,之後再逐步擴大。
若需要把 BCP 與 ISMS 一起建置,可以了解我們的 ISO 27001 顧問 服務,或 從一場 30 分鐘的諮詢開始。
營運持續計畫常見問題
BCP 和 DRP 差在哪?
BCP 處理的是業務如何持續,範圍包含人員、流程、場地與供應商;DRP 處理的是資訊系統如何復原,通常是 BCP 的一部分。系統恢復不等於業務恢復,例如系統好了,但訂單還要補登、客戶還要通知,這些都屬於 BCP。
營運持續計畫多久演練一次?
一般企業可以比照資安署指引,每年至少一次。特定非公務機關依分級辦法,A 級每年 1 次,B、C 級每 2 年 1 次。系統或組織有重大變動時,建議再加做一次,至少用桌上推演確認計畫仍然可行。
小公司需要 BCP 嗎?
需要,但不必做成厚厚一本。小公司可以用幾頁文件寫清楚關鍵業務、備份在哪裡、誰負責、怎麼聯絡客戶與廠商,並實際測試一次還原。先確認基本防護是否到位,可以參考 中小企業資安 的自我檢查清單。
參考資料
- ISO 22301:2019 Business continuity management systems – 營運持續管理系統標準。ISO · 2019 年
- NIST SP 800-34 Rev. 1 Contingency Planning Guide – BCP、DRP 定義與 MTD、RTO、RPO。NIST · 2010 年
- 資通安全責任等級分級辦法 – 附表二、四、六演練頻率,附表十防護基準。全國法規資料庫 · 民國 115 年 1 月 7 日修正
- 資安事件應變處理行動指引 – 備用溝通管道與營運持續計畫演練建議。數位發展部資通安全署 · 民國 115 年 7 月