中小企業資安自我檢查清單 20 項
中小企業資安可以從 20 個是非題開始檢查:帳號密碼、設備更新、資料備份、郵件安全與人員流程五個面向,每題答「是」得 1 分,總分低於 10 分代表有明顯破口。這份清單參考數位發展部資通安全署 2026 年 3 月發布的《中小企業基本資安防護指引》,並補上台灣中小企業最常被詐騙的郵件與匯款流程。
沒有專職 IT 的公司、補習班或協會,也能在 30 分鐘內做完。做完後若想請專業人員實際檢查網路與電腦,可以參考我們的 資安健診服務。
為什麼中小企業常成為攻擊目標?
中小企業常成為目標,不是因為資料特別值錢,而是防護較少、比較容易得手。勒索軟體、帳號盜用與商業郵件詐騙多半是自動化或大量投遞的攻擊,攻擊者不挑公司大小,只挑密碼最弱、更新最慢、驗證流程最鬆的對象。
資安署的指引從三個面向切入:帳號管理、設備與資料管理、資安意識,並附上 16 項是非題自檢表。我們把它整理成下面 20 題,多出的題目來自實務上中小企業最常出事的地方:共用帳號、匯款確認與委外廠商。
中小企業資安自我檢查清單 20 項
每題答「是」得 1 分,答「否」或「不確定」得 0 分。不確定的題目,通常就是需要優先處理的地方。
| 面向 | 檢查項目 | 是 |
|---|---|---|
| 帳號 | 1. 每位員工使用自己的帳號,不共用 | ☐ |
| 帳號 | 2. 密碼至少 15 碼,或使用密碼管理工具,不同系統不重複 | ☐ |
| 帳號 | 3. 電子郵件、雲端硬碟、網路銀行已啟用雙重驗證 | ☐ |
| 帳號 | 4. 員工離職當天停用所有帳號 | ☐ |
| 帳號 | 5. 系統管理員權限只給少數必要人員 | ☐ |
| 設備 | 6. 電腦作業系統與常用軟體開啟自動更新 | ☐ |
| 設備 | 7. 每台電腦都有防毒或端點防護,且保持更新 | ☐ |
| 設備 | 8. 筆電啟用全碟加密 | ☐ |
| 設備 | 9. 路由器與網路設備已改掉預設密碼並更新韌體 | ☐ |
| 資料 | 10. 重要資料依 3-2-1 原則備份:3 份資料、2 種媒介、1 份離線或異地 | ☐ |
| 資料 | 11. 至少每季實際測試一次備份能還原 | ☐ |
| 資料 | 12. 知道客戶資料、財務資料存在哪些電腦與雲端服務 | ☐ |
| 資料 | 13. 定期檢查雲端硬碟的公開分享連結 | ☐ |
| 郵件 | 14. 公司網域已設定 SPF、DKIM、DMARC | ☐ |
| 郵件 | 15. 匯款或變更收款帳號前,一律電話回撥確認 | ☐ |
| 郵件 | 16. 訪客 Wi-Fi 與公司內部網路分開 | ☐ |
| 人員 | 17. 員工每年至少接受一次資安宣導或訓練 | ☐ |
| 人員 | 18. 有明確的人負責資安,即使是兼任 | ☐ |
| 人員 | 19. 員工知道發現可疑狀況時要通知誰 | ☐ |
| 人員 | 20. 委外 IT 廠商的合約有寫保密與資安責任 | ☐ |
第 2 題的 15 碼與第 10 題的 3-2-1 備份,都是資安署指引的建議。第 2 題做不到時,最直接的風險是 撞庫攻擊:員工在其他網站外洩的密碼,被拿來登入公司信箱。
分數怎麼看?
總分可以分成三個區間判讀,但比總分更重要的是哪幾題答「否」。第 3、10、11、15 題任何一題答否,都應優先處理,因為它們對應帳號被盜、勒索軟體與匯款詐騙這三種損失最大的情境。
| 分數 | 判讀 | 建議 |
|---|---|---|
| 16~20 分 | 基本防護到位 | 每半年重做一次,並考慮做一次外部檢測 |
| 10~15 分 | 有明顯破口 | 一個月內補齊答「否」的題目,從最優先的 5 件事開始 |
| 0~9 分 | 風險偏高 | 立即處理雙重驗證、備份與匯款確認,並尋求外部協助 |
分數區間是我們依實務經驗設計的參考,不是法規標準。不同產業的重點也不同,例如補習班與診所要特別注意第 12 題,因為學生、病患資料通常散落在多台電腦。
最優先的 5 件事
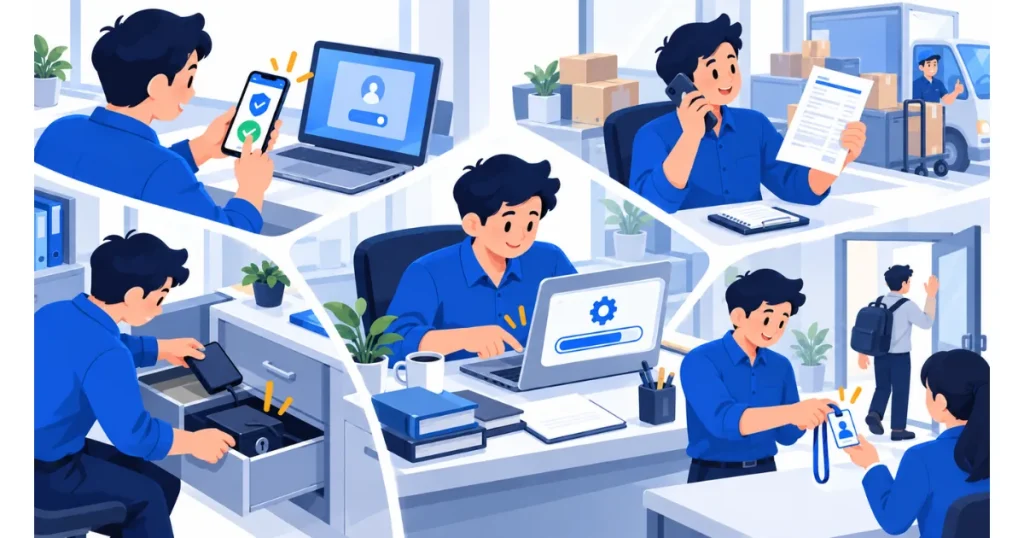
如果時間只夠做 5 件事,依投入少、效果大的順序是:啟用雙重驗證、建立離線備份並測試還原、開啟自動更新、建立匯款電話回撥規則、離職當天停用帳號。這 5 件事幾乎不用買新設備,主要花的是設定時間。
雙重驗證能擋住大部分利用外洩密碼的登入;離線備份是勒索軟體發生時唯一不用付贖金的方法;自動更新能關上多數已知漏洞,減少 惡意程式 的入侵機會;電話回撥則直接對付最常見的冒名匯款詐騙。
低成本的改善方法有哪些?
中小企業資安的多數改善,只需要用好現有工具:Microsoft 365 與 Google Workspace 都內建雙重驗證與郵件安全設定,Windows 與 macOS 內建全碟加密,雲端硬碟可以查詢對外分享的檔案。真正要花錢的,通常只有外接備份硬碟與密碼管理工具。
政府也有免費資源可用。資安署設有「馬上辦服務中心」,提供 0800-280-280 免付費諮詢專線,並推動實地資安健檢;《中小企業基本資安防護指引》與自檢表可以在資安署與 TWCERT/CC 網站下載。
什麼時候需要外部協助?
出現下列情況時,建議找外部專業協助:分數低於 10 分且公司沒有人能處理、客戶或主管機關要求提供資安檢測報告、曾經發生帳號被盜或疑似中毒卻不確定是否清乾淨,或公司準備導入電子商務、會員系統等會處理大量個資的服務。
外部協助不一定是長期合約。一次 資安健診 可以檢查網路架構、電腦惡意活動與設定,交付一份依風險排序的改善清單,適合想知道「現在到底安不安全」的公司。
做完清單,下一步做什麼?
把中小企業資安檢查中答「否」的題目列成清單,每題寫上負責人與完成日期,一個月後再做一次檢查,比較分數變化。半年後全員重做一次,新進員工也加入,資安意識就會慢慢成為日常習慣。
如果想由顧問陪同檢視結果、排出改善順序,可以 直接與顧問聊聊貴公司的狀況。
中小企業資安常見問題
小公司也會被駭嗎?
會。勒索軟體、帳號盜用與冒名匯款詐騙多半是自動化或大量投遞的攻擊,不挑公司規模,只挑防護最弱的對象。小公司往往沒有專職 IT、密碼重複使用、備份不完整,被攻擊後也比較難復原,因此更需要先把雙重驗證、備份與匯款確認做好。
沒有 IT 人員怎麼做?
可以先指定一位兼任的資安負責人,依本文清單逐項設定,多數項目在 Microsoft 365、Google Workspace 與作業系統中都有內建功能。遇到不會設定的地方,可以詢問資安署馬上辦服務中心的免付費專線,或請委外 IT 廠商協助,並在合約中寫明保密與資安責任。
參考資料
- 資安署發布中小企業基本資安防護指引 – 三大面向、16 項自檢表、密碼 15 碼與 3-2-1 備份。數位發展部資通安全署 · 民國 115 年 4 月 16 日
- 資安署三大策略協助中小企業 – 馬上辦服務中心 0800-280-280 與實地資安健檢。數位發展部資通安全署 · 民國 115 年 3 月 31 日