資訊安全政策怎麼寫?架構與範本重點
資訊安全政策是組織最高層級的資安文件,由高階主管核定,說明公司為什麼要做資安、要達成什麼目標、誰負責,以及承諾遵守法規與持續改善。它通常只有 1 到 2 頁;密碼、存取、備份等具體規定,則寫在下一層的分項政策與程序裡。
很多公司的資安政策寫了十幾頁,把所有規定塞進一份文件。結果員工不看,稽核員也挑得出問題。下面依撰寫順序說明政策的角色、必要內容、可直接套用的架構,以及最常見的錯誤。若正在準備 ISO 27001 驗證輔導,這份政策是稽核第一天就會被調閱的文件。
資安政策的角色:為什麼要分兩層寫?
政策在管理系統中的角色,是「方向與承諾」,不是「操作手冊」。ISO/IEC 27002:2022 控制措施 5.1 把政策分成兩層:一份最高層級的資訊安全政策,加上依主題訂定的分項政策,例如存取控制、備份、資產管理、事件管理、網路安全與安全開發。
分兩層的好處很實際。最高層政策由總經理或董事會核定,內容穩定,幾年改一次;分項政策由資訊或相關部門維護,技術或流程變了就能更新,不必每次都送高層簽核。台灣企業常見的「資訊安全管理辦法」,其實就是把兩層混在一起寫,才會又長又難改。
台灣的法規也用同樣的思路。《資通安全管理法施行細則》第 9 條規定,資通安全維護計畫應包括「資通安全政策及目標」,位置在資通安全推動組織、風險管理與防護措施之前,政策是其他內容的起點。
資訊安全政策的必要內容有哪些?
一份合格的政策至少要回答 6 件事:資訊安全的定義、目標或訂定目標的框架、指導原則、遵守法規與契約要求的承諾、持續改善的承諾,以及資安權責的分配。這些項目對應 ISO/IEC 27001:2022 第 5.2 條與 ISO/IEC 27002:2022 控制措施 5.1 的指引。
撰寫時要考慮三個來源:公司的營運策略、適用的法規與合約,以及目前與預期的資安風險。對台灣企業而言,法規通常包括《個人資料保護法》、《營業秘密法》,受《資通安全管理法》規範的特定非公務機關還要加上主管機關的要求;有海外客戶的企業,則要把客戶合約中的資安條款納入。
政策核定後,ISO 27001 第 5.2 條要求它以文件化資訊保存、在組織內傳達,並視情況提供給利害關係人。實務上,越來越多上市櫃公司把政策公開在官網的公司治理頁面,這也是客戶搜尋「某某公司 資訊安全政策」時看到的內容。
資訊安全政策架構範例:一頁就夠的目錄
最高層政策用 7 個段落就能涵蓋必要內容,篇幅控制在 1 到 2 頁。下表是可直接改寫的目錄與範例句型:
| 段落 | 要寫什麼 | 範例句型 |
|---|---|---|
| 1. 目的 | 為什麼要做資安 | 為確保本公司資訊資產之機密性、完整性與可用性,保障客戶與員工權益,特訂定本政策。 |
| 2. 適用範圍 | 涵蓋哪些公司、據點、人員與委外廠商 | 本政策適用於本公司及所屬子公司全體員工、派遣人員及接觸本公司資訊之委外廠商。 |
| 3. 資安目標 | 可量測的目標或訂定目標的方式 | 每年由資訊安全委員會訂定可量測之資安目標,並於管理審查中檢討達成情形。 |
| 4. 指導原則 | 3 到 5 條核心原則 | 以風險為基礎選擇控制措施;依職務給予最小必要權限;資安事件應即時通報。 |
| 5. 權責 | 誰核定、誰推動、誰執行 | 總經理為本政策核定者;資訊安全長負責推動;各部門主管負責所屬人員遵循。 |
| 6. 承諾 | 遵守法規與持續改善 | 本公司承諾遵循相關法令與契約要求,並持續改善資訊安全管理制度。 |
| 7. 分項政策與檢討 | 下一層文件清單、檢討頻率、違反處理 | 本政策每年至少檢討一次;分項政策另訂之;違反者依人事規章處理。 |
證交所公司治理中心發布的年報「資通安全管理之資訊揭露」最佳實務範例,也以類似的寫法呈現資通安全政策:用四句話說明指導準則,再交代管理架構與 PDCA 循環。上市櫃公司依年報準則第 18 條需揭露資通安全政策,政策可以直接作為年報與官網揭露的基礎。
撰寫資安政策最常見的 4 個錯誤
資安政策最常見的錯誤,是把它寫成「什麼都有、什麼都做不到」的文件。我們在協助客戶準備 ISO 27001 驗證時,最常看到下列 4 種狀況。
第一是寫成操作手冊:把密碼長度、備份頻率寫進最高層政策,技術一改就要重新簽核。第二是目標無法量測:「全面提升資安水準」無法檢討,改成「核心系統全年可用率不低於某個百分比」或「每年完成一次全員資安訓練」,管理審查才有東西可看。第三是照抄範本:連「本公司已通過 ISO 27001 驗證」都照抄,或寫了公司根本沒有的資訊安全委員會,稽核時第一個被問倒。第四是只放在共用資料夾:員工不知道政策存在,等於沒有傳達。
範本可以參考,但每一句都要問:「我們真的這樣做嗎?」政策寫的承諾,稽核員會要求看到對應的紀錄。像生成式 AI 的使用規範這類新議題,適合寫成分項政策,內容可參考 AI 資安風險 的管理建議,而不是塞進最高層政策。
核准與宣導:政策怎麼讓員工真的知道?
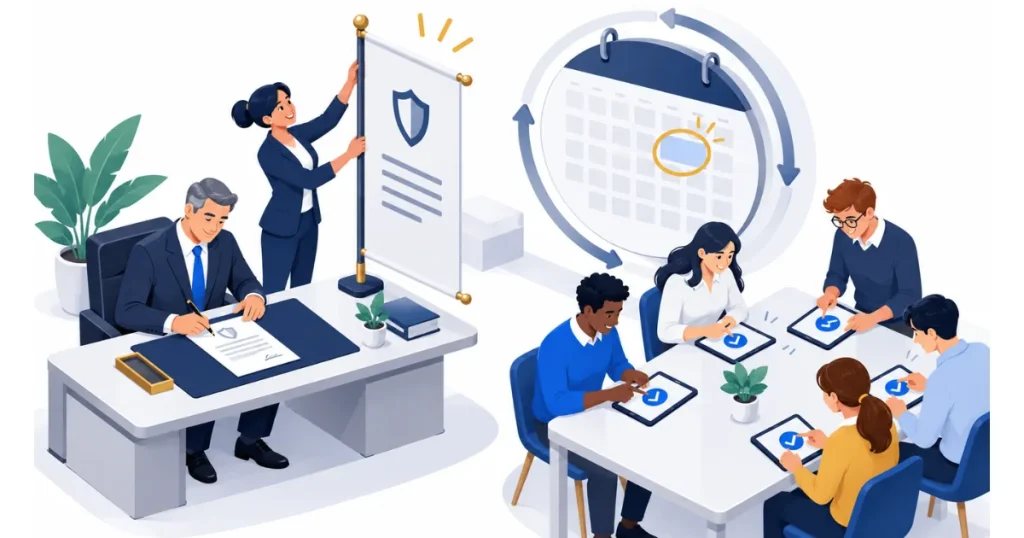
政策必須由高階主管核准、發布、傳達給相關人員與利害關係人,並取得人員的確認;之後在預定期間或發生重大變更時檢討。這是 ISO/IEC 27002:2022 控制措施 5.1 的要求,稽核時會抽查核准紀錄與傳達證據。
宣導可以分三個時點做:新進人員報到時簽署確認、每年資安教育訓練時重新說明重點、政策修訂後以公告通知並保留已讀紀錄。供應商與委外廠商則在合約或保密協議中引用。檢討的觸發條件要寫清楚,例如組織重組、導入雲端服務、發生重大資安事件,或法規修正。
把政策濃縮成員工記得住的幾句話,比發一份文件有效。例如把政策的核心原則對應到 資安是什麼 所說的機密性、完整性與可用性,再各舉一個日常例子,訓練時員工更容易理解自己該做什麼。
從零開始寫資安政策,第一週先做什麼?
第一週先做三件事:列出公司適用的法規與客戶合約資安條款、確認由誰核定政策與誰擔任資安推動者、盤點現有的規定與辦法哪些屬於分項政策。這三份清單整理好,最高層政策通常一天就能完成初稿。
若想確認政策與整套文件能否通過 ISO 27001 稽核,可以 直接與顧問聊聊貴公司的狀況。
資訊安全政策常見問題
資訊安全政策要寫多長?
最高層政策一般 1 到 2 頁就足夠,內容是目的、範圍、目標、原則、權責、承諾與檢討方式。具體的技術與作業規定,例如密碼、存取控制、備份、加密,應寫在分項政策或程序中。政策越短,越容易讓高階主管核定、員工讀完,也越少因技術變更而需要重新簽核。
資訊安全政策多久要更新?
依 ISO/IEC 27002:2022 控制措施 5.1,政策應在預定期間檢討,並在發生重大變更時檢討。實務上多數企業設定每年至少檢討一次,通常排在管理審查會議中;組織重組、導入新的雲端服務、發生重大資安事件或法規修正時,則應提前檢討。檢討後即使沒有修改,也要保留檢討紀錄。
參考資料
- ISO/IEC 27001:2022 Information security management systems — Requirements – 第 5.2 條資訊安全政策。ISO · 2022 年 10 月
- ISO/IEC 27002:2022 Information security controls – 控制措施 5.1 資訊安全政策與分項政策。ISO · 2022 年 2 月
- 資通安全管理法施行細則 – 第 9 條:資通安全維護計畫應包括資通安全政策及目標。數位發展部 · 民國 115 年 1 月 5 日修正
- 年報最佳實務參考範例「資通安全管理之資訊揭露」 – 資通安全政策揭露範例。臺灣證券交易所公司治理中心 · 2025 年 12 月