AI 資安風險有哪些?企業使用 ChatGPT 等生成式 AI 的 7 大風險與管理政策
AI 資安風險,是指企業使用 ChatGPT 等生成式 AI 時,可能造成資料外洩、遭到攻擊或做出錯誤決策的風險。其中最常見的是員工把客戶資料、程式碼或合約貼進 AI 工具,資料一旦離開公司,就很難收回或刪除。
AI 本身不是問題,問題在於沒有規則。多數台灣企業的員工早已在用 ChatGPT 寫信、翻譯、整理會議紀錄,公司卻還沒有決定哪些資料可以輸入、哪些工具可以使用。這篇整理企業最常遇到的 7 大風險、真實事件,以及一份可以直接套用的 AI 使用政策框架。想把 AI 使用規則納入整體資安管理,可以參考我們的 ISO 27001 驗證輔導。
重點整理
- 生成式 AI 的 7 大風險:資料外洩、提示注入、幻覺、著作權、模型投毒、影子 AI 與帳號安全,其中資料外洩最常見。
- 2023 年 Samsung 員工把內部程式碼貼進 ChatGPT 後,公司禁止員工使用生成式 AI;同年 ChatGPT 也因程式錯誤,讓部分用戶看到他人的對話標題。
- AI 使用政策至少要寫清楚三件事:哪些用途允許、哪些資料禁止輸入,以及哪些情況需要事先核准。
- 台灣《人工智慧基本法》已於民國 115 年(2026 年)1 月 14 日公布施行,但目前以原則為主,企業的具體規則仍要自己訂。
AI 資安風險是什麼?
AI 資安風險,是企業在使用或開發 AI 時,可能影響資料機密性、完整性與可用性的風險。對一般企業來說,風險主要來自「使用」AI:輸入的資料會傳到外部服務,產出的內容可能不正確,帳號與工具也可能被濫用。
國際上最常被引用的分類,是 OWASP 在 2024 年 11 月發布的《OWASP Top 10 for LLM Applications 2025》,第 1 名是提示注入,第 2 名是敏感資訊揭露。這份清單偏向開發者視角,以下改從企業「使用」AI 的角度整理。
生成式 AI 的 7 大資安風險
企業使用 ChatGPT 等生成式 AI,最需要管理的風險有 7 項。前兩項最常發生,後兩項最容易被忽略。
| 風險 | 怎麼發生 | 常見情境 |
|---|---|---|
| 1. 資料外洩 | 員工把機密或個資輸入外部 AI 服務 | 貼上客戶名單請 AI 整理、上傳合約請 AI 摘要 |
| 2. 提示注入 | 攻擊者在網頁、文件或郵件中藏指令,誘導 AI 執行 | AI 助理讀取外部文件後,洩漏資料或執行錯誤動作 |
| 3. 幻覺 | AI 產出看似正確、實際錯誤的內容 | 引用不存在的法條、捏造數據 |
| 4. 著作權 | 產出內容可能侵害他人著作,或無法主張權利 | 直接使用 AI 生成的圖片與文案做廣告 |
| 5. 模型投毒 | 訓練資料或知識庫被放入惡意內容 | 企業自建的 AI 客服讀到被竄改的文件 |
| 6. 影子 AI | 員工使用公司未核准、未盤點的 AI 工具 | 業務自行安裝 AI 外掛、用個人帳號處理公事 |
| 7. 帳號安全 | 共用帳號、未啟用多因子驗證,對話紀錄跟著外流 | 帳號被盜後,歷史對話中的資料一併曝光 |
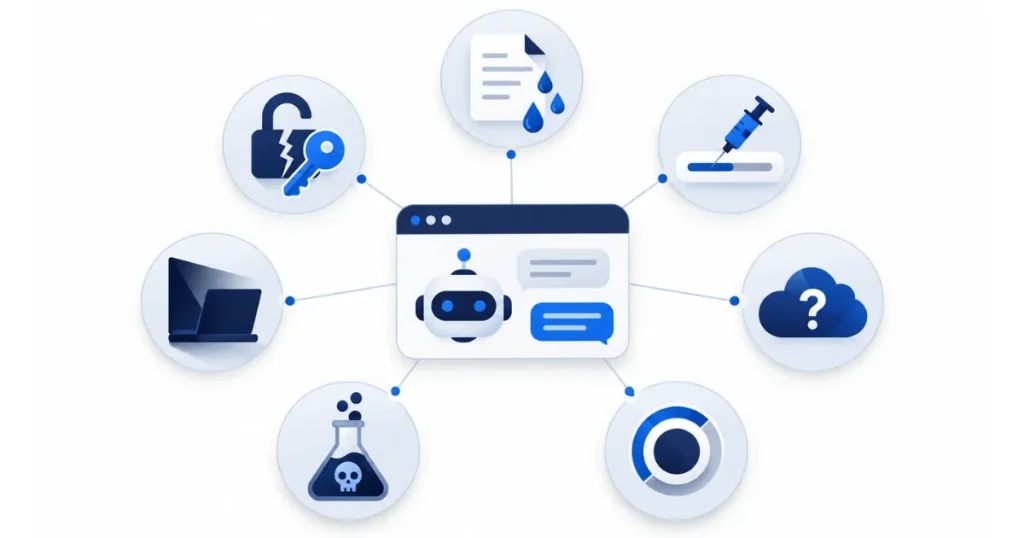
資料外洩之所以排第一,是因為它不需要任何攻擊者。員工只是想把工作做快,就可能把客戶資料交給外部服務。對台灣企業來說,這也牽涉法律責任:依個資法第 20 條,民間企業利用個資應在蒐集的特定目的必要範圍內,把客戶資料丟進未經評估的 AI 工具,很難說明符合原本的目的。
著作權也常被低估:依經濟部智慧財產局過去的說明,單純由 AI 生成、沒有人類創作投入的內容,原則上不受著作權法保護,對外發布前最好經過人工修改。
風險也來自另一端:攻擊者同樣在用生成式 AI,自動產生更逼真的釣魚郵件,或以深偽影音假冒主管下指令,降低了社交工程的門檻。企業若開始導入能自動執行動作的 AI 代理(AI agent),還要留意 OWASP 列出的「過度授權」風險:給 AI 的系統權限越大,一旦被提示注入操控,造成的損害也越大。
真實事件與教訓
2023 年有兩起事件,最常被拿來說明 AI 資安風險:一起是員工把資料交出去,另一起是 AI 服務商自己出錯。
第一起是 Samsung。依 Bloomberg 2023 年 5 月 2 日的報導,Samsung 發現員工把內部敏感程式碼上傳到 ChatGPT 後,禁止員工在公司設備上使用 ChatGPT 等生成式 AI。內部備忘錄指出,資料存放在外部伺服器,很難取回或刪除。
第二起是 ChatGPT 本身。依 OpenAI 2023 年 3 月 24 日的說明,一個開源程式庫的錯誤,讓部分使用者看到其他人的對話標題;特定 9 小時內活躍的 ChatGPT Plus 訂閱者中,約 1.2% 的姓名、電子郵件與信用卡末四碼等付款資訊可能被他人看到。
兩起事件的教訓是:就算員工小心使用,資料只要送進外部服務,就要承擔對方出錯的風險。所以政策的重點不是「相信哪個工具」,而是「哪些資料根本不該送出去」。
企業 AI 使用政策該寫什麼?
要降低 AI 資安風險,企業 AI 使用政策至少要回答三個問題:員工可以用 AI 做什麼、哪些資料絕對不能輸入、哪些情況要先經過核准。下面是一份可以直接套用的框架,各家公司再依產業與資料敏感度調整。
| 類別 | 內容 | 例子 |
|---|---|---|
| 允許 | 不含機密與個資的一般工作 | 潤飾公開文案、翻譯已公開的資料、整理通用知識 |
| 禁止 | 輸入機密、個資或受合約保護的資料 | 客戶名單、病歷與成績、原始碼、未公開財報、合約全文 |
| 禁止 | 未經查證就把 AI 產出當成最終結果 | 直接引用 AI 提供的法條、數據或結論 |
| 需事先核准 | 使用新的 AI 工具或外掛 | 安裝瀏覽器 AI 外掛、串接 AI 到公司系統 |
| 需事先核准 | 對外發布 AI 生成的內容 | 廣告圖片、官網文章、對客戶的正式回覆 |
| 需事先核准 | 用公司資料建置 AI 應用 | 以內部文件建立 AI 客服或知識庫 |
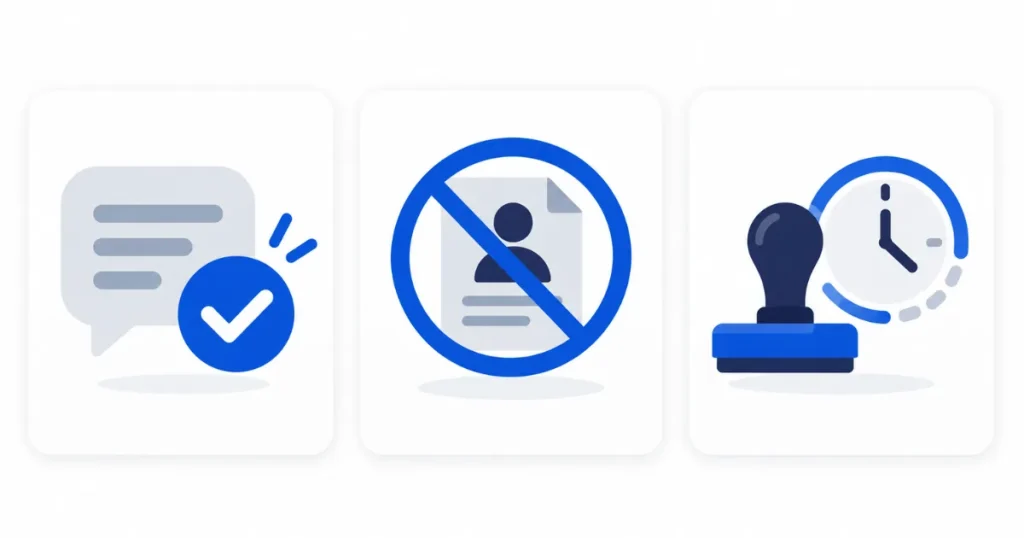
政府機關的做法可以參考。行政院於民國 112 年 8 月 31 日通過的《行政院及所屬機關(構)使用生成式 AI 參考指引》規定,機密文書應由承辦人親自撰寫,禁止使用生成式 AI;也不得向 AI 提供應保密、個人資料或未經同意公開的資訊,使用 AI 輔助業務時應適當揭露。民間企業雖不受這份指引約束,但這幾條很適合直接寫進公司政策。
政策訂好後,最重要的是讓員工知道。建議把 AI 使用規則加進年度的 資安教育訓練,用實際案例說明哪些資料不能貼。
技術控管:資料分類、DLP、帳號與權限
只靠政策擋不住誤用,還需要技術控管。最基本的三項是:先做資料分類、用 DLP 偵測敏感資料外流,以及統一管理 AI 帳號與權限。
- 資料分類:把資料分成公開、內部、機密等級,政策才知道「哪些不能輸入」。這對應 ISO 27001 附錄 A 的 5.12 資訊分類。
- 資料外洩防護(DLP):在瀏覽器或網路閘道偵測身分證字號、信用卡號、客戶名單等內容,送往 AI 網站前先警示或阻擋,對應附錄 A 的 8.12。
- 帳號與權限:統一採購企業版 AI 服務,以公司帳號登入並啟用多因子驗證,離職時一併停用。
- 核准工具清單:列出公司允許使用的 AI 服務與外掛,其他一律需要申請,降低影子 AI。
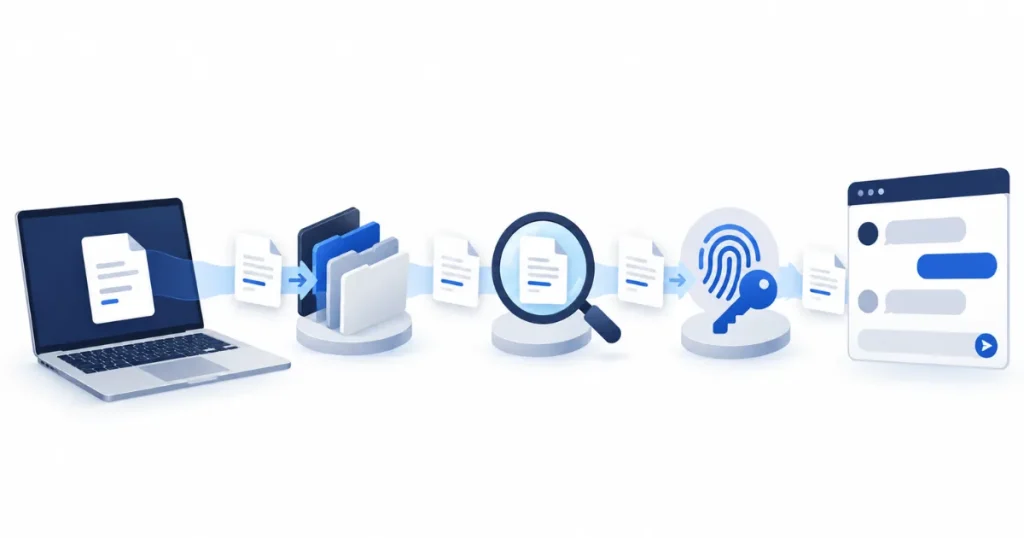
實際導入時,企業最常卡在資料分類:沒有分類,DLP 不知道要擋什麼。建議先從客戶個資、原始碼與財務資料三類開始。
相關標準:ISO 42001 與 ISO 27001
管理 AI 風險,目前最常用的兩個國際標準是 ISO/IEC 42001 與 ISO/IEC 27001。ISO 42001 是 2023 年發布、全球第一個 AI 管理系統標準;一般企業使用 AI 的資安風險,多數可以先在 ISO 27001 的框架內處理。
| 比較項目 | ISO/IEC 27001 | ISO/IEC 42001 |
|---|---|---|
| 管理對象 | 資訊安全 | AI 系統的開發、提供與使用 |
| 適合誰 | 所有需要保護資訊的企業 | 開發或提供 AI 產品、大量導入 AI 決策的企業 |
| 和 AI 使用的關係 | 資料分類、供應商與雲端服務、DLP、教育訓練等控制措施 | AI 風險評估、AI 影響評估、透明度與責任 |
ISO 27001 附錄 A 中,5.10 可接受使用、5.19 供應商關係、5.23 雲端服務資訊安全與 6.3 資安意識與訓練,都可以直接延伸到 AI 工具管理。已經導入 ISO 27001 的企業,把 AI 服務當成雲端供應商納入評估,就是很好的起點;想了解導入後的實際效益,可以參考 ISO 27001 好處 的整理。
法規方面,台灣《人工智慧基本法》於民國 115 年 1 月 14 日公布施行,第 4 條把隱私保護與資料治理、資安與安全列為基本原則,第 16 條由數位發展部推動 AI 風險分類框架,再由各目的事業主管機關訂定管理規範。金融業則可參考金管會民國 113 年 6 月發布的《金融業運用人工智慧(AI)指引》。這些規範目前以原則為主,個資法與資安法仍是企業最直接的法律依據。
公司想讓員工用 AI,先做哪三件事?
第一步是盤點員工實際在用哪些 AI 工具、用來做什麼,再寫一頁的 AI 使用政策。接著依序做三件事:把客戶個資與原始碼列為禁止輸入的資料、統一採購企業版並啟用多因子驗證、在下一次教育訓練加入 AI 案例。如果公司正在規劃 ISO 27001,或想把 AI 使用規則納入既有的資安管理制度,可以參考我們的 ISO 27001 驗證輔導,或 先請顧問看一下現況。
AI 資安風險常見問題
員工可以把客戶資料丟進 ChatGPT 嗎?
不建議。客戶資料多半屬於個資,依個資法第 20 條,民間企業利用個資應在蒐集的特定目的必要範圍內;輸入外部 AI 服務後,資料也很難取回或刪除。若業務確實需要,應改用公司核准、有合約保障的企業版服務,並先去除可識別個人的資訊。
企業版 ChatGPT 比較安全嗎?
相對安全,但不是零風險。依 OpenAI 的說明,ChatGPT Enterprise、Business 與 API 的資料預設不會用來訓練模型,個人版則可能用於改善模型,除非使用者關閉設定。企業版仍會把資料傳到外部服務,所以禁止輸入的資料類型、帳號管理與多因子驗證仍要照做。
AI 使用政策要怎麼開始寫?
先盤點員工實際使用的 AI 工具與用途,再依「允許、禁止、需事先核准」三類寫成一頁規則。禁止項目至少包括客戶個資、原始碼、未公開財務資料與合約全文。政策發布後要納入教育訓練,並每半年依新工具與新用途檢討一次。
ChatGPT 有哪些資安設定可以先做?
最基本的是啟用多因子驗證、不要共用帳號,並在個人版的資料控制設定中關閉「用於改善模型」的選項。企業版則由管理者統一管理帳號、設定資料保存期間,並限制可用的外掛與連接器。
參考資料
- 人工智慧基本法 – 第 4、14、16 條隱私、資安與風險分類框架。總統府公報 · 民國 115 年 1 月 14 日
- 行政院及所屬機關(構)使用生成式 AI 參考指引 – 機密文書、個資與揭露規定。行政院 · 民國 112 年 8 月 31 日
- OWASP Top 10 for LLM Applications 2025 – 提示注入、敏感資訊揭露等 10 大風險。OWASP · 2024 年 11 月
- March 20 ChatGPT outage: Here’s what happened – ChatGPT 2023 年資料曝露事件說明。OpenAI · 2023 年 3 月 24 日
- ISO/IEC 42001:2023 – AI 管理系統標準。ISO · 2023 年