ISO 27701 vs 27001 差異:企業該先導入哪一個?
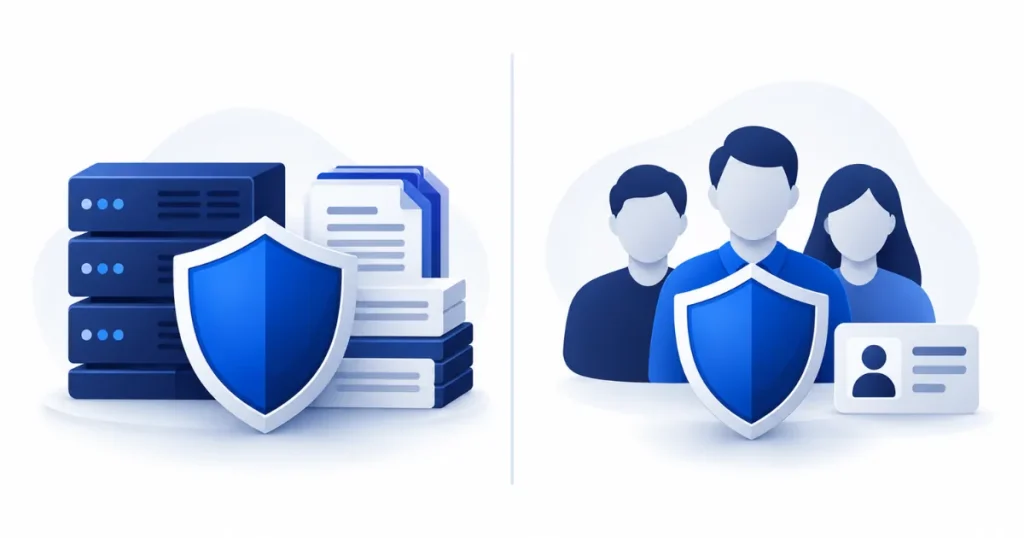
ISO 27701 vs 27001 最大的差異在保護對象:ISO 27001 保護的是公司的資訊資產,ISO 27701 保護的是資料背後的「人」,也就是個人資料的蒐集、處理與利用。要先做哪一個,取決於客戶要的是資安證明,還是個資處理的證明。
這題的答案在 2025 年改變了。ISO/IEC 27701:2025 發布後,它不再是 ISO 27001 的延伸,可以單獨導入、單獨驗證;但網路上不少比較文章仍停在 2019 年版的說法。這篇用一張比較表、一個依資料類型判斷的決策框架,以及成本與時程的對照,幫您決定導入順序。想直接評估貴公司的做法,可以參考我們的 ISO 27001 驗證輔導。
重點整理
- ISO 27001 是資訊安全管理系統(ISMS),保護資訊的機密性、完整性與可用性;ISO 27701 是隱私資訊管理系統(PIMS),管理個人資料的處理方式。
- 2025 年 10 月發布的 ISO/IEC 27701:2025 可單獨驗證,不再以 ISO 27001 為前提;2019 年版證書須於 2028 年 10 月前完成轉版。
- 客戶要求資安證明時先做 ISO 27001;公司本身是個資處理服務商,或客戶與主管機關關心個資處理方式時,考慮直接導入 ISO 27701 或兩者同步。
- 兩者都採用第 4~10 條的管理系統共通架構,一起規劃可共用風險評鑑、內部稽核與管理審查。
一句話看懂 ISO 27701 與 27001 的差異
一句話:ISO 27001 回答「公司的資訊有沒有保護好」,ISO 27701 回答「公司有沒有好好對待別人的個資」。前者防的是外洩、竄改與中斷;後者除了防外洩,還要管告知、同意、使用目的、保存期限、當事人權利與跨境傳輸。
這也說明了為什麼一家公司可能資安做得很好,卻仍在個資上出問題。例如把客服蒐集的資料拿去做行銷分析,系統再安全,用途已經超出當初告知的範圍,這正是 ISO 27701 要管、ISO 27001 不一定管得到的地方。
ISO 27001 與 ISO 27701 差異比較表
差異不只在名稱。下表依 ISO/IEC 27001:2022 與 ISO/IEC 27701:2025 整理兩者的主要差異。其中「前提條件」一列,正是 2025 年改版後最常被寫錯的地方。
| 比較項目 | ISO/IEC 27001:2022 | ISO/IEC 27701:2025 |
|---|---|---|
| 管理系統 | 資訊安全管理系統(ISMS) | 隱私資訊管理系統(PIMS) |
| 保護對象 | 公司所有的資訊資產 | 可識別個人身分的資訊(PII)與當事人權益 |
| 核心問題 | 資訊有沒有被竊取、竄改或中斷 | 個資的蒐集、使用、保存與傳輸是否適當 |
| 條文架構 | 第 4~10 條管理系統共通架構 | 第 4~10 條管理系統共通架構 |
| 控制措施 | 附錄 A 共 93 項,分組織、人員、實體、技術 4 大主題 | 附錄 A 分為控制者、處理者與共通資安控制措施三張表 |
| 角色區分 | 不區分 | 區分 PII 控制者與 PII 處理者,責任不同 |
| 法規對應 | 非針對個資法規設計 | 附有與 GDPR 的對照附錄 |
| 是否須先有另一張證書 | 不需要 | 2025 年版不需要(2019 年版須以 ISO 27001 為基礎) |
什麼情況先做 ISO 27001?
客戶、合約或供應鏈要求的是「資訊安全」證明時,應該先做 ISO 27001。這是目前最普遍被要求的資安證書,委外服務商、系統整合商、製造業供應鏈與金融業的合作夥伴,通常最先被問到的就是它。
另一種情況是公司處理的個資量不大、也不替客戶處理個資,主要風險在系統與營運中斷。這時 ISO 27001 的風險評鑑、存取控制、備份與事件管理,能先解決最大的問題,個資管理可以之後再擴充。導入的實際效益,可以參考 導入 ISO 27001 的好處。
什麼情況要兩者一起做,或直接做 ISO 27701?
當公司本身就是替客戶處理個資的服務商,或客戶與主管機關關心的是個資處理方式時,就該考慮兩者同步,甚至直接導入 ISO 27701。保險、教育、SaaS 與人資薪資外包等產業,常同時被問到資安與個資兩類問題,分開導入反而重工。
下表依公司處理的資料類型與被要求的情況,整理建議的導入順序。
| 公司情況 | 建議 | 理由 |
|---|---|---|
| 客戶要求資安證明,處理的個資不多 | 先做 ISO 27001 | 需求明確,ISO 27001 最常被指定 |
| 大量處理客戶或會員個資(保險、電商、教育) | 兩者同步規劃 | 共用架構,一次建好資安與個資兩套流程 |
| 替企業客戶處理其終端使用者個資(SaaS、外包) | 兩者同步,或先做 ISO 27701 | 客戶審查重點常在處理者責任 |
| 有歐盟客戶或員工,需對應 GDPR | 優先納入 ISO 27701 | 附有與 GDPR 的對照,便於準備客戶問卷 |
| 已持有 ISO 27001 | 在現有 ISMS 上擴充 ISO 27701 | 已有基礎,工作量與時程都較少 |
| 已持有 ISO 27701:2019 證書 | 規劃轉版至 2025 年版 | 須於 2028 年 10 月前完成 |
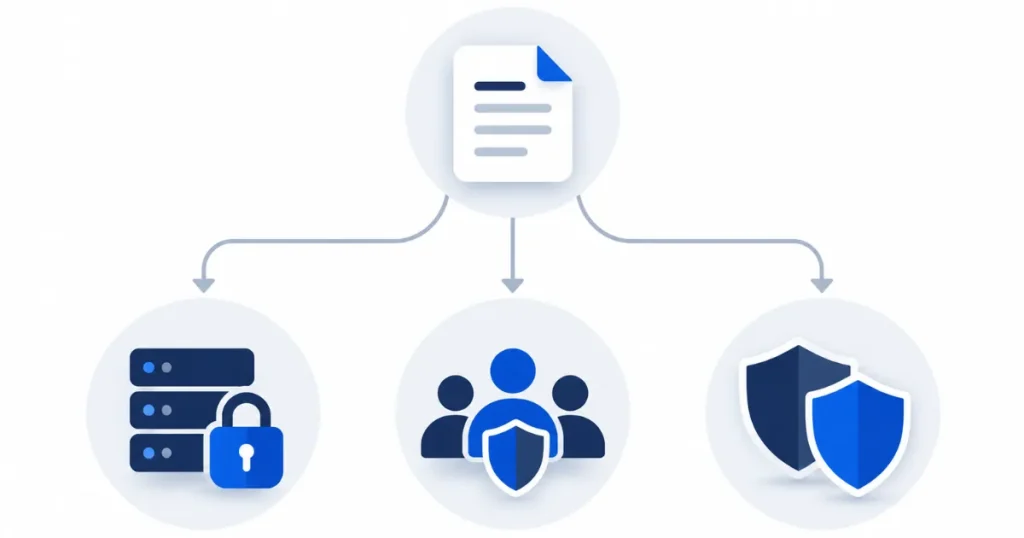
以 SaaS 公司為例:處理自家員工與行銷名單時,它是控制者;替企業客戶保存其使用者資料時,它是處理者。客戶在簽約前想確認的,往往是後者的處理方式,這時單有 ISO 27001 不一定回答得了客戶的問題。
合併導入 ISO 27001 與 ISO 27701 的好處
合併導入最大的好處,是兩套制度共用同一個管理骨架。兩者都採用第 4~10 條的管理系統共通架構,組織全景、領導、風險評鑑方法、文件管理、內部稽核、管理審查與矯正措施,都可以用同一套機制處理,不必建兩次。
真正需要額外投入的,是 ISO 27701 特有的工作:個資盤點、控制者與處理者角色判定,以及告知、同意與當事人權利等流程。實務上,在驗證機構允許的情況下,兩者也可以安排在同一次稽核行程,減少人員重複接受訪談的時間。ISO 27701 的完整要求,可以參考 ISO 27701 是什麼。
ISO 27701 與 27001 的成本與時程比較
比較 ISO 27701 vs 27001 的時程,兩者其實相近。差別在「從哪裡起步」。依我們的輔導經驗,ISO 27001 已有資安基礎的企業約 4 到 6 個月取得證書,從零開始約 6 到 8 個月;ISO 27701 已有 ISO 27001 基礎時約 4 到 6 個月,從零開始建置約 6 到 8 個月。
| 項目 | ISO 27001 | ISO 27701 |
|---|---|---|
| 已有基礎時的時程 | 約 4~6 個月 | 已有 ISO 27001 時約 4~6 個月 |
| 從零開始的時程 | 約 6~8 個月 | 約 6~8 個月 |
| 最花時間的工作 | 範圍界定、風險評鑑、運作紀錄 | 個資盤點、角色判定、告知與同意流程 |
| 成本組成 | 顧問輔導費、驗證稽核費、內部人力 | 同左,另加個資盤點與法務檢視的人力 |
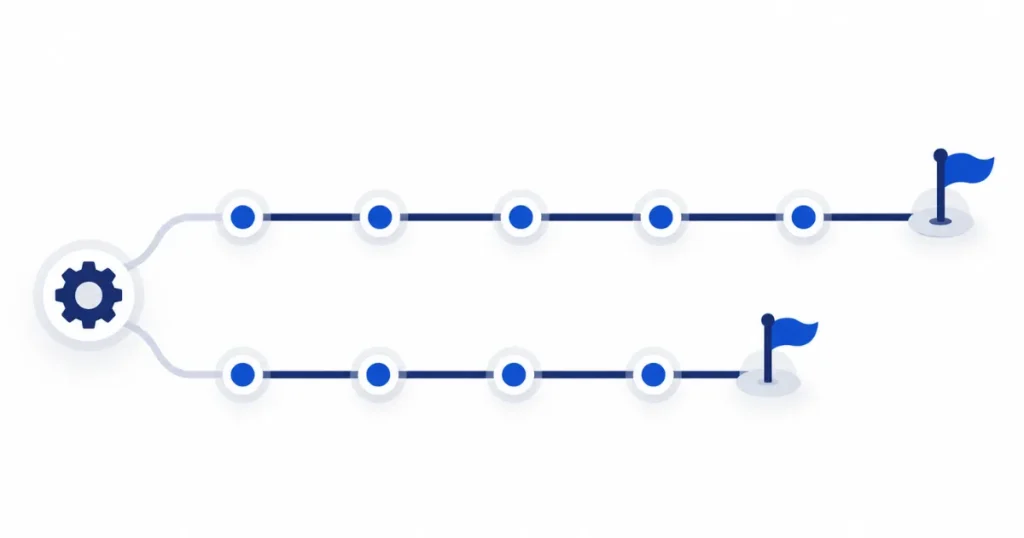
從成本角度看,分兩年各做一次,風險評鑑、內部稽核與管理審查等共用部分要做兩遍,驗證機構的稽核行程也要排兩次。若兩者都已確定需要,同步規劃通常比分開做更省總成本;若只確定需要其中一張,就先把那一張做好,不必為了「一次到位」拉長時程。
還不確定先導入哪一個怎麼辦?
在 ISO 27701 vs 27001 之間做選擇,不必先猜。最簡單的判斷方法,是把近一年客戶問卷、合約條款與主管機關的要求列出來,看清楚對方問的是「資安」還是「個資處理」,再對照上面的決策表。若兩類問題都有,就把兩者放在同一個專案中規劃範圍與時程。
如果想依公司的資料類型與客戶要求排出導入順序,可以參考我們的 ISO 27001 驗證輔導,或 先請顧問看一下現況。
ISO 27701 vs 27001 常見問題
ISO 27701 能取代 ISO 27001 嗎?
不能。兩者管的範圍不同:ISO 27001 涵蓋公司所有資訊資產的安全,ISO 27701 聚焦個人資料的處理。2025 年版的 ISO 27701 雖然可以單獨驗證,但客戶或合約若明確要求 ISO 27001 證書,仍需取得 ISO 27001。
ISO 27001 和 ISO 27701 要分開稽核嗎?
兩張證書是分開核發的,但稽核可以合併安排。實務上,在驗證機構允許的情況下,兩者可以排在同一次稽核行程,共用的管理系統條文一起檢視,ISO 27701 特有的控制措施再另外抽查,能減少人員重複受訪的時間。
ISO 27701 和 ISO 27001 哪個比較難?
難的地方不同。ISO 27001 的挑戰在風險評鑑與累積運作紀錄;ISO 27701 的挑戰在個資盤點,以及判定公司在每類資料中是控制者還是處理者。處理個資種類多、委外關係複雜的企業,通常會覺得 ISO 27701 較費工。
網路上說要先有 ISO 27001 才能做 ISO 27701,對嗎?
這是 2019 年版的規定。ISO/IEC 27701:2019 是 ISO 27001 的延伸,必須以 ISO 27001 為基礎;2025 年 10 月發布的新版已改為獨立的管理系統標準,可以單獨導入與驗證。閱讀比較文章時,先確認它談的是哪一個版本。
參考資料
- ISO/IEC 27001:2022 Information security management systems — Requirements – 資訊安全管理系統要求事項與附錄 A 93 項控制措施。ISO/IEC · 2022 年
- Revision of ISO/IEC 27701 – ISO/IEC 27701:2025 發布日期與獨立標準定位。DNV · 2025 年
- ISO/IEC 27701:2025 主要變更 – 新版不再以 ISO 27001 驗證為前提、附錄結構。BSI 台灣 · 2025 年