資安是什麼?資訊安全三要素(CIA)與企業該做的 5 件事
資安是什麼?資安是「資訊安全」的簡稱,指保護資訊與處理資訊的系統,不被未經授權地存取、竄改、破壞或中斷,確保資訊的機密性、完整性與可用性,也就是常說的 CIA 三要素。簡單說,資安要讓該看的人看得到、不該看的人看不到,資料正確,而且需要時能用。
對企業來說,資安不只是買防火牆和防毒軟體,而是人員、流程與技術一起運作的管理工作。這篇用白話說明資訊安全的定義、CIA 三要素、企業最常遇到的威脅、資安與網路安全和個資保護的差別,並整理企業該先做的 5 件事。想從制度面系統化地做好資安,可以參考我們的 ISO 27001 驗證輔導。
重點整理
- 資安(資訊安全)是保護資訊的機密性、完整性與可用性,台灣資通安全管理法第 3 條也用同樣三個面向定義「資通安全」。
- 企業最常見的資安威脅是釣魚郵件、勒索軟體、帳號盜用與內部疏失,多數事件都從人為操作開始。
- 資安涵蓋所有形式的資訊;網路安全聚焦數位系統與網路;個資保護則以當事人權益為核心。
- 企業可依序做好 5 件事:盤點資產、管好帳號與權限、更新與備份、員工訓練、建立事件應變流程,再視需要導入 ISO 27001。
資安是什麼:資訊安全的定義
資訊安全是指保護資訊的機密性、完整性與可用性。國際標準 ISO/IEC 27000 系列用這三個面向定義資訊安全,台灣的資通安全管理法第 3 條也規定,資通安全是防止資通系統或資訊遭受未經授權的存取、使用、控制、洩漏、破壞、竄改、銷毀,或其他影響其機密性、完整性或可用性的情形。
這裡的「資訊」範圍很廣。它不只是電腦裡的檔案,也包括紙本合約、員工腦中的客戶資料、白板上的會議筆記,甚至電話中透露的內容。所以資安做得好不好,不能只看 IT 部門,業務、人資、財會與每位員工的日常習慣都會影響結果。
CIA 三要素:機密性、完整性、可用性
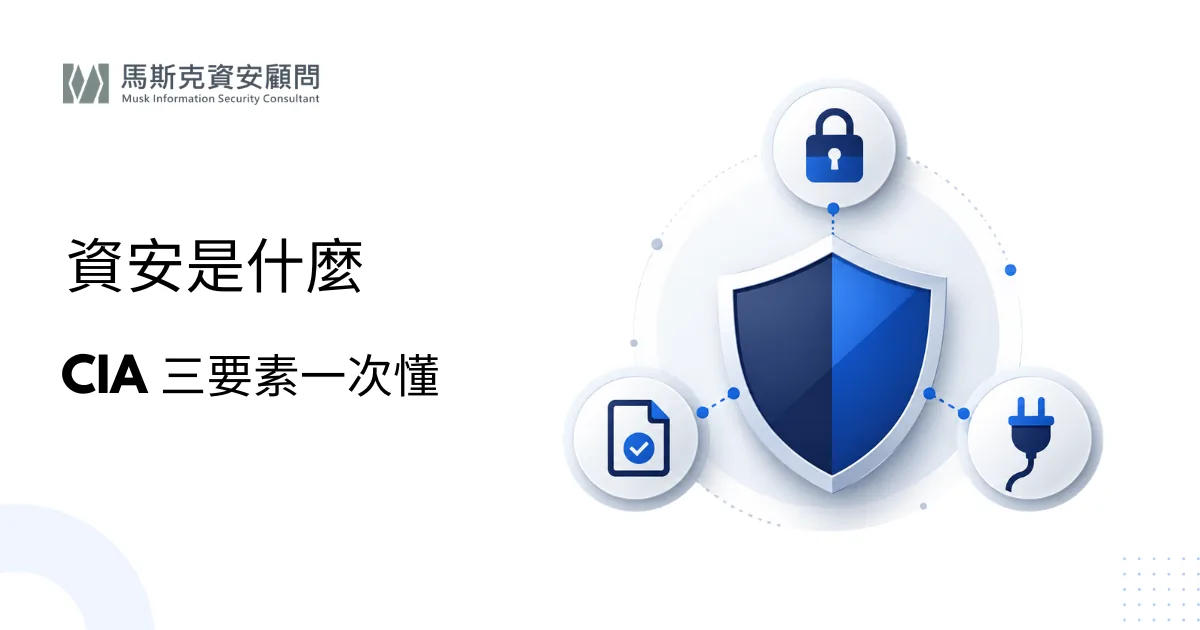
要回答資安是什麼,最核心的就是三要素:機密性(Confidentiality)、完整性(Integrity)與可用性(Availability),合稱 CIA。三者缺一不可:資料保密卻常常打不開,或隨時打得開卻可能被竄改,都不算安全。
下表把每個要素對應到常見的資安事件與基本防護措施,可以拿來快速檢查公司目前的狀況。
| 要素 | 意思 | 常見事件 | 基本防護措施 |
|---|---|---|---|
| 機密性 | 只有被授權的人能存取資訊 | 客戶資料外洩、員工誤寄附件、帳號被盜 | 權限依職務設定、多因子驗證、敏感資料加密 |
| 完整性 | 資訊正確,未被未經授權地修改 | 匯款帳號被竄改、網站被置換、資料被惡意刪除 | 變更須經核准、操作留紀錄、重要資料有版本與檢核 |
| 可用性 | 需要時能正常使用資訊與系統 | 勒索軟體加密檔案、系統當機、服務被癱瘓 | 定期備份並測試還原、修補更新、備援與營運持續計畫 |
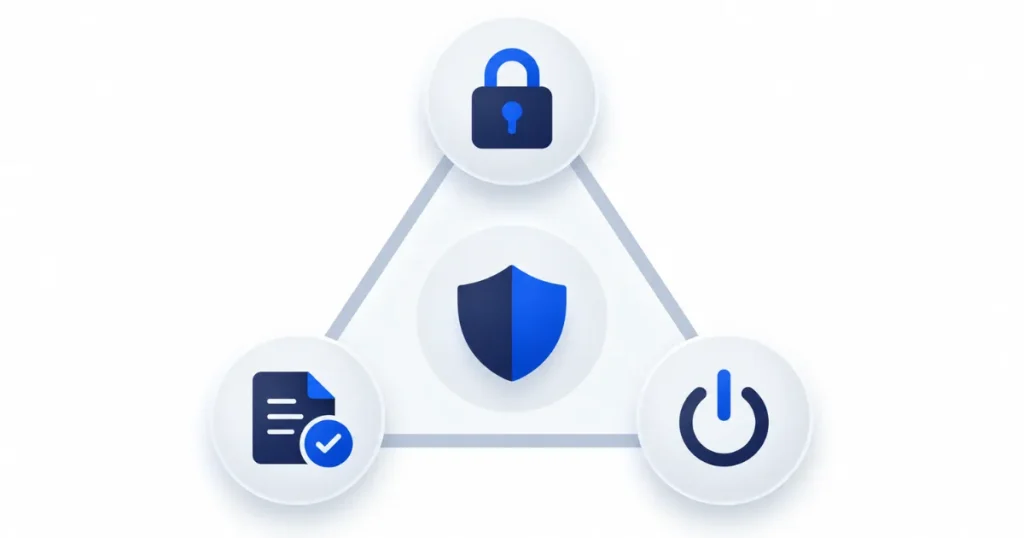
以保險經紀公司為例,客戶的保單與健康資料最在意機密性;電商在意訂單與金流資料的完整性;學校的選課與成績系統在開學期間最怕可用性出問題。先想清楚公司最怕哪一種狀況,防護的優先順序就出來了。
企業最常見的資安威脅
企業最常見的資安威脅,多半不是電影裡的高超駭客,而是利用人性與管理漏洞的攻擊:釣魚郵件與簡訊、勒索軟體、帳號密碼被盜用、委外廠商成為入侵跳板,以及員工的無心疏失。
釣魚郵件常偽裝成快遞通知、發票或主管指示,引誘員工點連結或輸入帳密;勒索軟體則會加密公司檔案,再要求付款解鎖,有些還會威脅公開竊得的資料。帳號盜用常來自重複使用的密碼,駭客拿外洩的帳密到處嘗試登入;供應鏈攻擊則是先入侵防護較弱的廠商,再藉其連線進入目標公司。
另一類問題來自內部:離職員工的帳號沒有停用、把公司檔案放進個人雲端、在公共場所談論客戶資料。這些都不需要駭客技術,卻同樣會造成外洩。從實務經驗來看,企業的第一次 資安健診,最常發現的就是這類帳號與權限管理的缺口。
資安、網路安全與個資保護的差別
資訊安全的範圍最廣,涵蓋所有形式的資訊;網路安全(Cybersecurity)聚焦在數位系統、網路與線上攻擊;個資保護則以「資料背後的人」為核心,除了防外洩,還要管蒐集目的、告知、同意與當事人權利。三者重疊但不相等。
| 比較 | 資訊安全 | 網路安全 | 個資保護 |
|---|---|---|---|
| 保護對象 | 所有資訊,含紙本與口語 | 數位系統、網路與線上服務 | 可識別個人的資料與當事人權益 |
| 核心問題 | 資訊有沒有被看到、改掉或中斷 | 系統與網路有沒有被入侵 | 個資使用是否合法、適當 |
| 常見依據 | ISO 27001、資通安全管理法 | 資通安全管理法、技術防護基準 | 個人資料保護法、GDPR |
常被搜尋的「資通安全與資訊安全差異」,其實在日常使用上差別不大。資通安全是台灣法規的用語,強調資訊與通訊系統;資訊安全則是一般與國際標準常用的說法。對企業而言,兩者要做的事情幾乎相同。
個資保護的完整義務,可以參考 個資法 重點整理。
企業該做的 5 件資安基本功
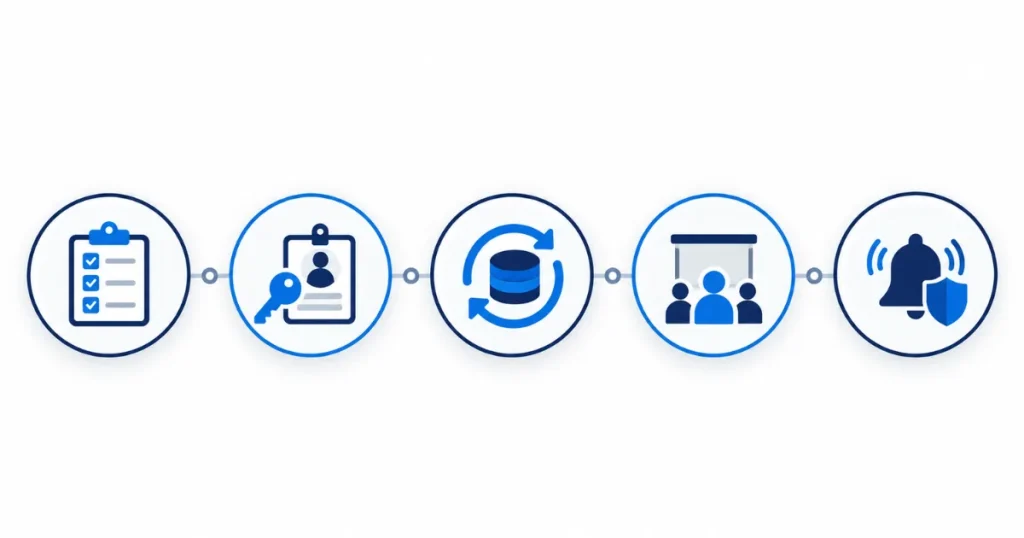
企業不必一開始就買昂貴的設備,先把 5 件基本功做好,就能擋下大部分常見攻擊:盤點資產、管好帳號與權限、更新與備份、員工訓練,以及建立事件應變流程。這 5 件事做完後,再視客戶與法規需求,考慮是否導入管理制度並取得驗證。
- 盤點資訊資產:列出公司有哪些系統、設備、重要資料與存放位置,知道要保護什麼。
- 管好帳號與權限:依職務給權限,啟用多因子驗證,員工離職當天停用帳號。
- 更新與備份:作業系統與軟體定期修補,重要資料定期備份並實際測試還原。
- 員工訓練:教員工辨識釣魚郵件與詐騙電話,並知道發現可疑狀況時要通報給誰。
- 建立事件應變流程:決定誰判斷、誰處理、多久內通知主管與客戶,並保存紀錄。
員工訓練的時數規劃與年度課表,可以參考 資安教育訓練 的整理。
資安相關法規與標準:資安法、個資法、ISO 27001
台灣企業最常接觸的資安規範有三類:資通安全管理法、個人資料保護法,以及 ISO 27001 國際標準。前兩者是法律,後者是自願導入、可由第三方驗證的管理標準。
資通安全管理法的適用對象是公務機關與特定非公務機關,包括關鍵基礎設施提供者、公營事業、特定財團法人,以及受政府控制之事業、團體或機構;被核定等級的單位必須辦理資安健診、教育訓練與驗證等應辦事項。個人資料保護法則適用於所有蒐集、處理或利用個資的企業,要求採取適當的安全措施。
ISO 27001 是國際通用的資訊安全管理系統標準,它把上面提到的 5 件基本功,擴充成一套有風險評鑑、有內部稽核、會持續改善的制度。很多企業導入它,是因為客戶或供應鏈要求出示證書。
中小企業的資安第一步是什麼?
弄清楚資安是什麼之後,下一步可以先找出公司最怕發生的一件事:客戶資料外洩、系統停擺,還是匯款被詐騙。順著這個答案,從上面 5 件基本功中挑出最相關的兩件先做,三個月內就能看到改善。
若想有系統地建立資安制度,或客戶已經要求出示證書,可以參考我們的 ISO 27001 驗證輔導,或 直接與顧問聊聊貴公司的狀況。
資安是什麼常見問題
資安和網路安全一樣嗎?
不完全一樣。資訊安全保護的是所有形式的資訊,包括紙本與口頭傳遞的內容;網路安全聚焦在數位系統、網路與線上攻擊,是資訊安全的一部分。企業在規劃時,兩者通常一起處理,但不要忽略紙本與人員造成的風險。
小公司也需要做資安嗎?
需要。小公司往往沒有專責人員,反而更容易成為釣魚郵件與勒索軟體的目標。好消息是,多因子驗證、定期更新、備份並測試還原,以及簡單的員工提醒,成本都不高,卻能擋下大部分常見攻擊。
資安要花多少錢?
資安投入沒有固定金額,取決於公司規模、系統數量、處理的資料種類,以及客戶或法規的要求。建議先做好低成本的基本功,再依風險決定是否委託資安健診、弱點掃描,或導入 ISO 27001 等制度。
資安是什麼工作?
資安工作涵蓋很多角色,例如負責制度與稽核的資安管理人員、負責監控與事件應變的資安分析人員,以及進行滲透測試與弱點掃描的技術人員。依資通安全責任等級分級辦法,被核定等級的機關還須配置資通安全專職人員。
參考資料
- 資通安全管理法 – 第 3 條資通安全與特定非公務機關之定義。全國法規資料庫 · 民國 114 年 9 月 24 日修正
- ISO/IEC 27001:2022 Information security management systems — Requirements – 資訊安全管理系統要求事項。ISO/IEC · 2022 年
- 個人資料保護法 – 企業蒐集、處理及利用個資之規範。全國法規資料庫