資安教育訓練怎麼做?法規時數要求、課程規劃與成效評估
資安教育訓練是讓每位員工學會辨識與處理資安風險的系統化計畫,內容涵蓋釣魚郵件、密碼與帳號、個資保護與事件通報。做得好的訓練不是一年一次的簽到課,而是依對象分級、有年度課表、搭配演練,並用演練結果與測驗成績檢視成效。
對被核定資通安全責任等級的機關,資安教育訓練還有明確的法定時數;對一般企業,它則是個資法安全措施與 ISO 27001 的必備項目。這篇整理法規時數、課程主題、實體與線上的差別、如何搭配社交工程演練,並提供一份 12 個月的課表範例。想直接規劃貴公司的課程,可以參考我們的 資安教育訓練課程。
重點整理
- 依資通安全責任等級分級辦法,一般使用者及主管每人每年至少 3 小時資通安全通識教育訓練,資通安全專職人員每人每年至少 12 小時專業課程或職能訓練。
- 一般企業雖無法定時數,但個資法施行細則第 12 條把「認知宣導及教育訓練」列為安全措施之一,ISO 27001 也要求人員具備資安認知。
- 有效的訓練要依對象分級、每月一個主題,並搭配社交工程演練,用演練點擊率與通報率檢視成效。
- 課程依需求安排 1 到 3 小時,可實體或線上辦理,關鍵是保留出席、時數與測驗紀錄。
為什麼需要資安教育訓練?
企業需要資安教育訓練,因為多數資安事件都從員工的日常操作開始:點開一封偽冒郵件的附件、在假登入頁輸入帳密,或在電話中把資料告訴冒充 IT 的人。防火牆與防毒擋不住這些「被騙而主動放行」的行為,只有員工能在第一時間識破。企業常見的資安威脅類型,可以先參考 資安是什麼 的整理。
訓練的第二個作用是建立一致的處理方式。員工發現可疑郵件時該不該轉寄、要通報給誰、電腦中毒時先拔網路線還是先關機,這些問題若沒有統一答案,每個人的反應都不同,事件就容易擴大。
以保險經紀公司為例,業務人員每天收發大量客戶資料與附件,正是釣魚郵件最喜歡的目標;學校與非營利組織則常因人員流動快、帳號權限沒有及時收回而出事。這些情境都應該成為課程的主角。
資安教育訓練時數要求:法規怎麼規定?
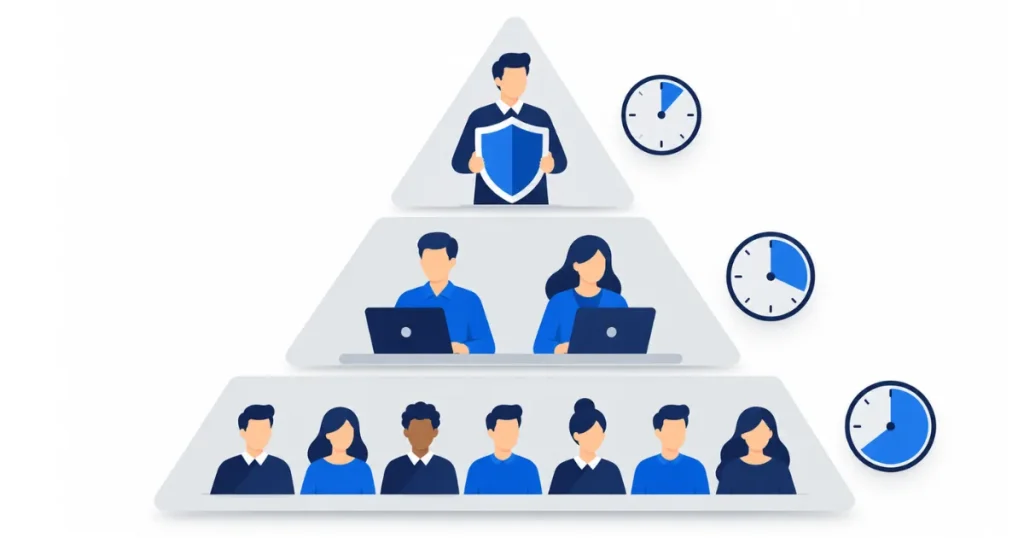
資安教育訓練的法定時數,規定在資通安全責任等級分級辦法的附表中。民國 115 年 1 月 7 日修正後,A、B、C 級特定非公務機關的「資通安全教育訓練」要求相同,依人員角色分成三層。
| 對象 | 法定時數 | 課程類型 |
|---|---|---|
| 資通安全專職人員 | 每人每年 12 小時以上 | 資通安全專業課程或職能訓練 |
| 專職人員以外之資訊人員 | 每人每二年 3 小時以上,且每年 3 小時以上通識 | 專業課程或職能訓練+通識教育訓練 |
| 一般使用者及主管 | 每人每年 3 小時以上 | 資通安全通識教育訓練 |
同一張附表還要求資通安全專職人員持有資通安全專業證照或職能訓練證書,並維持有效性。特定非公務機關依資通安全管理法第 3 條,包括關鍵基礎設施提供者、公營事業、特定財團法人,以及受政府控制之事業、團體或機構。
一般民營企業沒有法定時數,但不代表可以不做。個人資料保護法施行細則第 12 條列出的安全維護措施中,第七款就是「認知宣導及教育訓練」;企業若發生個資外洩,主管機關檢視是否已採取適當安全措施時,訓練紀錄就是佐證之一。個資法的整體義務,可以參考 個資法 重點整理。
資安教育訓練課程主題怎麼規劃?
課程主題應依對象分級:一般員工學「怎麼不被騙、出事找誰」,主管學「怎麼做決策與帶頭遵守」,資訊人員學「怎麼設定與監控」。把所有人放進同一堂課,最常見的結果是技術人員覺得太淺、一般員工聽不懂。
一般員工的核心主題包括釣魚郵件與簡訊辨識、密碼與多因子驗證、個資處理、檔案分享與雲端使用、遠距工作與行動裝置、生成式 AI 工具的使用規範,以及事件通報流程。主管還需要了解假冒主管的商業電子郵件詐騙、權限核准責任,以及資安事件發生時的對外溝通。
為了讓課程延續一整年,可以把主題拆成每月一個,搭配季度演練。下表是一份可直接調整使用的 12 個月課表範例。
| 月份 | 主題 | 形式 | 對象 |
|---|---|---|---|
| 1 月 | 年度資安政策與事件通報流程 | 實體或直播 1 小時 | 全體員工 |
| 2 月 | 密碼管理與多因子驗證 | 線上短課+小測驗 | 全體員工 |
| 3 月 | 釣魚郵件辨識 | 社交工程演練+檢討 | 全體員工 |
| 4 月 | 個資蒐集、使用與保存 | 實體 1~2 小時 | 業務、客服、人資 |
| 5 月 | 檔案分享與雲端服務使用 | 線上短課 | 全體員工 |
| 6 月 | 商業電子郵件詐騙與假冒主管 | 案例研討 | 主管、財會 |
| 7 月 | 遠距工作與行動裝置安全 | 線上短課 | 全體員工 |
| 8 月 | 生成式 AI 工具使用規範 | 實體或直播 1 小時 | 全體員工 |
| 9 月 | 簡訊與電話詐騙 | 社交工程演練+檢討 | 全體員工 |
| 10 月 | 系統設定、修補與日誌監控 | 專業課程 | 資訊人員 |
| 11 月 | 實體安全與清桌政策 | 線上短課 | 全體員工 |
| 12 月 | 年度測驗與成效回顧 | 線上測驗 | 全體員工 |
這份課表一般員工全年約 4 到 6 小時,可以滿足通識 3 小時的最低要求,也留了調整空間。新進員工則應在到職第一個月補上政策、帳號與通報三個基本主題。
實體課程還是線上課程?
實體與線上課程各有優勢:實體課程互動性高,適合案例研討與主管課程;線上課程容易排程、能追蹤完成率,適合人數多、據點分散的企業。多數企業採用混合方式,用實體課建立重點,用線上短課維持頻率。
| 比較項目 | 實體課程 | 線上課程 |
|---|---|---|
| 互動與提問 | 高,能即時討論案例 | 較低,需搭配測驗或討論區 |
| 排程彈性 | 需協調場地與時間 | 員工可自行安排 |
| 紀錄與追蹤 | 簽到表、測驗卷 | 系統自動記錄完成率與分數 |
| 適合情境 | 主管課程、產業案例、新制度宣導 | 年度通識、多據點、輪班制人員 |
分級辦法附表規定的是時數與對象,並未限定實體或線上;重點是能提出出席、時數與測驗紀錄。若單位有特定的認可要求,例如職能訓練證書的取得方式,仍以主管機關公告為準。
搭配社交工程演練,效果差在哪?
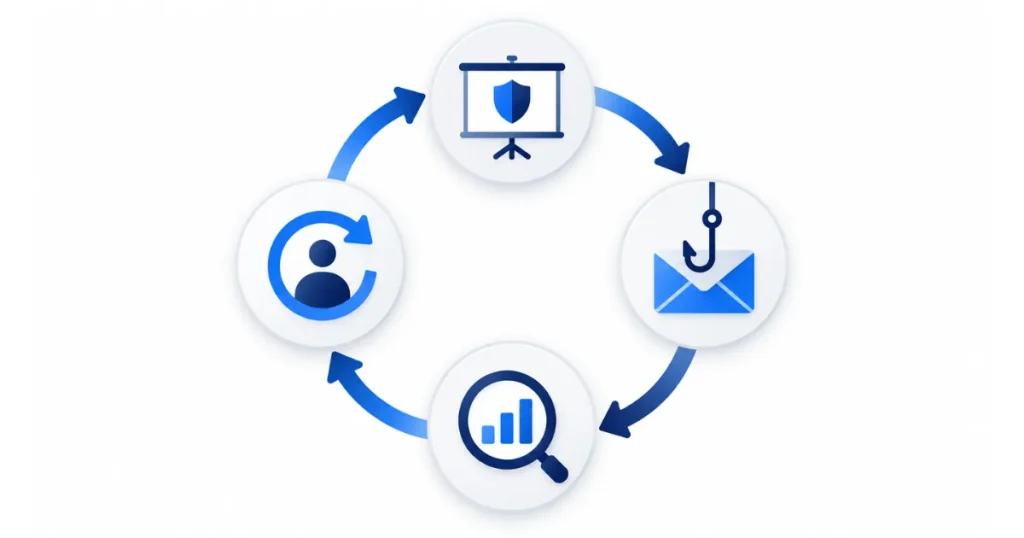
只上課不演練,員工知道釣魚郵件「長什麼樣子」,卻不一定能在忙碌時認出來;社交工程演練則是在受控情況下寄出模擬郵件,直接看員工的真實反應。兩者搭配,課程負責教,演練負責驗證,檢討會再把結果拉回課程。
實務上,演練最好安排在相關課程之後一到兩個月,並在演練結束後辦一場簡短的檢討,公開說明這次的偽裝手法與辨識重點,但不公開點名個人。演練的設計與執行,可以參考我們的 社交工程演練服務。
資安教育訓練成效怎麼評估?
評估資安教育訓練成效,不能只看完訓率,而要看員工行為有沒有改變。最實用的做法,是同時追蹤「學到了沒」與「做到了沒」兩類指標,並和前一次的結果比較。
| 指標 | 看什麼 | 怎麼取得 |
|---|---|---|
| 完訓率 | 應上課人員中,完成時數的比例 | 簽到表、線上平台紀錄 |
| 測驗分數 | 課後是否理解重點 | 課後測驗、年度測驗 |
| 演練點擊率 | 點開模擬郵件連結或附件的比例 | 社交工程演練報告 |
| 演練通報率 | 主動回報可疑郵件的比例 | 社交工程演練報告、通報信箱 |
| 實際事件通報 | 員工主動通報的可疑事件數與速度 | 資安事件紀錄 |
就成效而言,「通報率」比「點擊率」更值得重視。點擊率降到零很難,但只要多數人會在第一時間通報,資安團隊就能在擴散前處理。測驗結果也能找出需要加強的部門,下一輪課程再針對他們調整內容。
ISO/IEC 27001:2022 第 7.2 條要求確保人員具備所需能力並保留佐證,第 7.3 條要求人員具備資安認知,附錄 A 的 6.3 也列有資訊安全認知、教育及訓練的控制措施。上述指標與紀錄,正好就是 ISO 27001 稽核時用來說明訓練有效的佐證。
今年的資安教育訓練,先從哪裡開始?
最好的起點,是先列出三份名單:資安或資訊人員、主管,以及一般員工,並確認公司是否屬於被核定等級的特定非公務機關。有法定時數的單位先排滿最低時數,一般企業則從年度通識課與一次社交工程演練開始,再逐步擴充成每月主題。
如果想依產業特性設計課程,例如醫療業的病歷保密、學校的學生資料保護,可以參考我們的 資安教育訓練課程:課程依需求安排 1 到 3 小時,教材會在正式上課前提供審閱;也可以 先請顧問看一下現況。
資安教育訓練常見問題
資安教育訓練一年要上幾小時?
依資通安全責任等級分級辦法,被核定等級的特定非公務機關,一般使用者及主管每人每年至少 3 小時通識教育訓練,資通安全專職人員每人每年至少 12 小時專業課程或職能訓練,其他資訊人員每二年 3 小時專業課程,另每年 3 小時通識。一般企業沒有法定時數,可參考相同標準規劃。
線上課程可以算進資安教育訓練時數嗎?
分級辦法附表規定的是對象與時數,沒有限定實體或線上形式。採用線上課程時,應保留可證明完成的紀錄,例如完成時數、測驗分數與學員名單。若主管機關對特定課程或職能訓練另有認可要求,應以其公告為準。
主管也需要上資安教育訓練嗎?
需要。分級辦法把「一般使用者及主管」放在同一類,每人每年至少 3 小時通識教育訓練。主管也是假冒主管詐騙與權限核准的關鍵角色,建議另外安排商業電子郵件詐騙與事件應變決策的專題課程。
資安教育訓練的教材從哪裡來?
教材可以自行編撰,也可以委託顧問製作。好的教材應結合近期詐騙手法、公司內部規定與產業案例,並附課後測驗。委外製作時,最好要求在上課前先審閱教材,確認範例貼近員工每天使用的系統與流程。
參考資料
- 資通安全責任等級分級辦法 – 附表規定各等級資通安全教育訓練時數與專業證照要求。全國法規資料庫 · 民國 115 年 1 月 7 日修正
- 個人資料保護法施行細則 – 第 12 條安全維護措施,含認知宣導及教育訓練。全國法規資料庫 · 民國 105 年 3 月 2 日修正
- ISO/IEC 27001:2022 Information security management systems — Requirements – 第 7.2、7.3 條能力與認知要求,附錄 A 6.3 認知、教育及訓練。ISO/IEC · 2022 年