資安事件通報規定:通報時限、分級與流程
資安事件通報的法定時限是「知悉後 1 小時內」:依《資通安全事件通報應變及演練辦法》,公務機關與特定非公務機關不論事件等級,都要在 1 小時內完成通報,事件等級影響的是後續審核、損害控制與復原的時限。一般民間企業不在這套義務內,但涉及個資、上市櫃或受託業務時,另有通報規定。
這部辦法在民國 115 年 1 月 5 日修正時改了名稱,原名《資通安全事件通報及應變辦法》,網路上兩個名稱都還在用。以下整理誰要通報、時限怎麼算、流程怎麼走,以及員工發現異常時的回報門檻。想先確認公司現有防護是否足以應付事件,可以參考我們的 資安健診服務。
哪些單位有資安事件通報義務?
依資通安全管理法,負有法定通報義務的是公務機關與特定非公務機關。特定非公務機關指關鍵基礎設施提供者、公營事業、特定財團法人或受政府控制之事業、團體或機構;民國 114 年 9 月 24 日修正、同年 12 月 1 日施行的新法已不再使用「政府捐助之財團法人」的舊用語。
資安法第 24 條要求特定非公務機關訂定通報及應變機制,知悉事件時向中央目的事業主管機關通報,並提出調查、處理及改善報告。未依規定通報,依第 29 條可處新臺幣 30 萬元以上 1,000 萬元以下罰鍰,並限期改正,屆期未改正按次處罰。
一般企業若是特定非公務機關的委外廠商,同樣要熟悉資安事件通報規定:雖然本身沒有法定義務,但依同法第 25 條,主管機關調查重大事件時可以到受託者處所檢查,委託契約通常也會要求即時通知。
資通安全事件等級怎麼判定?
辦法第 2 條把資通安全事件分為四級,判斷軸是「核心或非核心」「輕微或嚴重」「是否涉及關鍵基礎設施」,第 3、4 級屬於重大資通安全事件。等級決定後續審核與復原的時限,但不影響 1 小時內的初次通報。
| 等級 | 典型情形 | 主管機關審核 | 損害控制或復原 |
|---|---|---|---|
| 第 1 級 | 非核心資訊輕微外洩或竄改;非核心系統中斷但在可容忍時間內恢復 | 8 小時內 | 知悉後 72 小時內 |
| 第 2 級 | 非核心資訊嚴重外洩;或未涉及關鍵基礎設施的核心資訊、系統輕微受害 | 8 小時內 | 知悉後 72 小時內 |
| 第 3 級(重大) | 未涉及關鍵基礎設施的核心資訊、系統嚴重受害;或關鍵基礎設施核心資訊輕微受害 | 2 小時內 | 知悉後 36 小時內 |
| 第 4 級(重大) | 關鍵基礎設施核心資訊、系統嚴重受害;或國家機密外洩、遭竄改 | 2 小時內 | 知悉後 36 小時內 |
一般企業若想自訂內部分級,可以參考 資安事件處理流程 裡的三級簡化版。
資安事件通報時限怎麼算?
所有時限都從「知悉」起算,不是從確認全貌起算。特定非公務機關的時限依辦法第 11 條到第 13 條,整理如下:
- 知悉後 1 小時內:依中央目的事業主管機關指定的方式通報。
- 等級有變更時:依同樣方式續行通報。
- 主管機關審核:第 1、2 級在接獲後 8 小時內,重大事件在 2 小時內完成,並可能調整等級。
- 第 1、2 級在知悉後 72 小時內、重大事件在 36 小時內,完成損害控制或復原並辦理通知。
- 完成損害控制或復原後 1 個月內,提交調查、處理及改善報告;經主管機關同意可延長。
網路上有整理表把第 3、4 級寫成「8 小時或 24 小時內通報」,這與辦法原文不符。初次通報一律是 1 小時,常被誤會的是後面的審核與復原時限。
資安事件通報流程
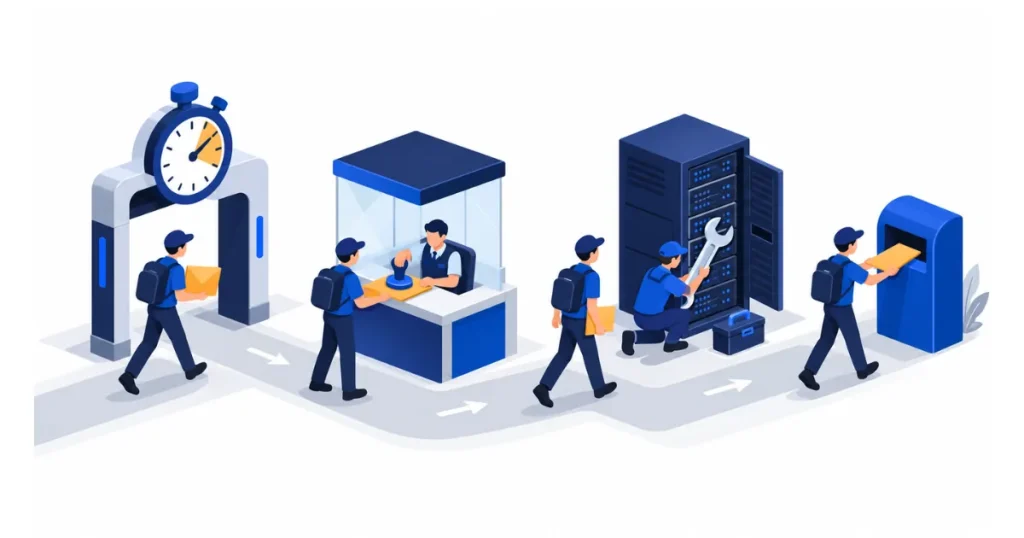
資安事件通報流程可以拆成五步:內部回報、初步判斷等級、對外通報、續報與通知、提交報告。關鍵是事前就知道「用什麼管道、報給誰、填什麼」,事發時才不會把 1 小時花在找聯絡方式。
辦法第 3 條規定,通報內容要包括發生機關、發生或知悉時間、狀況描述、等級評估、已採取的措施、外部支援需求評估與其他事項。建議把這 7 個欄位做成內部通報單,第一時間能填多少就填多少,不確定的先標「評估中」,事後再續報補齊。
若因網路或系統中斷無法用指定方式通報,仍要在 1 小時內改以其他適當方式通報,並註明原因,等狀況解除後再依原方式補行通報。辦法第 4 條也要求各機關訂定通報作業規範,內容包括判定等級的流程與權責、內部通報流程、通報窗口與聯繫方式,並定期演練。
民間企業的資安事件通報實務
一般民間企業沒有資安法的通報義務,但「沒有法定義務」不等於「不用通報」。實務上,多數企業的通報責任來自以下四種情況:
- 涉及個資外洩:依個資法第 12 條查明後通知當事人,所屬產業的安全維護辦法若有規定,還要在期限內通報主管機關,例如數位經濟相關產業與零售業辦法都定有 72 小時。
- 上市櫃公司:系統或官網遭入侵致無法營運,或有個資、內部文件外洩,要依證交所或櫃買中心規定發布重大訊息。
- 受託業務:依委託契約通知委託方,契約常約定比法規更短的時限。
- 涉及犯罪或詐騙匯款:向警察機關報案,涉金流時立即請銀行圈存並撥打 165。
沒有上述義務的企業,也可以向台灣電腦網路危機處理暨協調中心(TWCERT/CC)線上通報,取得情資與處理建議。
員工發現可疑郵件、QR Code 或疑似外洩時,什麼時候要回報?
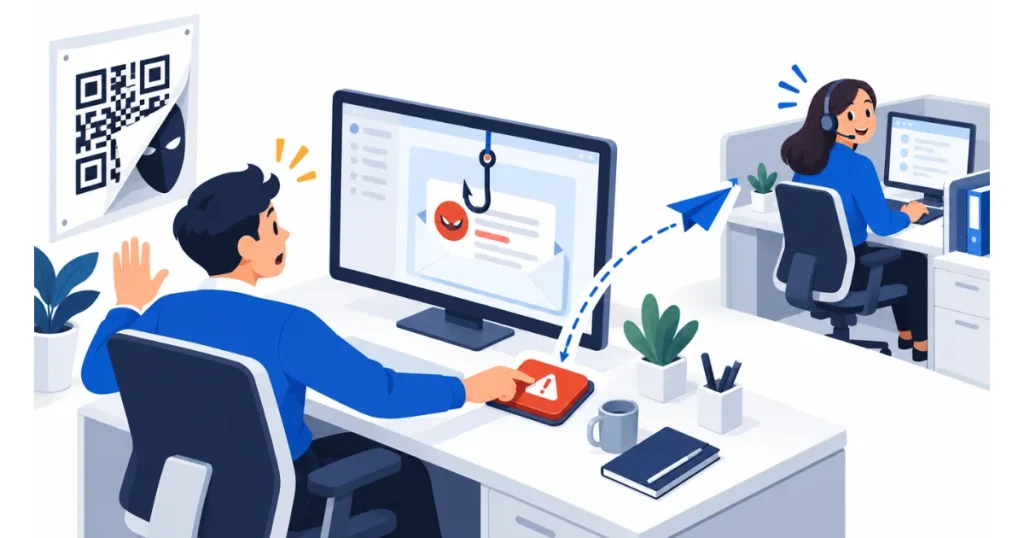
答案是「懷疑就回報,不用等確認」。資安署《資安事件應變處理行動指引》建議,確認或高度懷疑發生事件時,15 分鐘內就要通知資安或資訊窗口,不待查明全貌。法定的 1 小時從「知悉」起算,員工晚一小時回報,公司就已經超時。
下表可以直接放進員工守則:
| 員工遇到的情境 | 要不要回報 | 回報時要說什麼 |
|---|---|---|
| 收到可疑郵件,沒有點開 | 要,轉寄給資訊窗口後刪除 | 寄件者、主旨、收到時間 |
| 點了連結或掃了不明 QR Code,但沒有輸入資料 | 要,立即回報 | 點擊時間、使用的裝置 |
| 在假登入頁輸入了帳號密碼 | 要,立即回報並由 IT 協助改密碼 | 輸入了哪個帳號、時間 |
| 電腦出現異常彈窗、檔案打不開或被改名 | 要,先拔網路線,不要關機 | 畫面現象、發生時間 |
| 發現客戶資料寄錯人或檔案外流 | 要,立即回報主管與個資窗口 | 寄給誰、包含哪些資料 |
最常見的問題不是員工不會判斷,而是怕被責怪而不敢說。公司要明確告訴員工:主動回報不會受罰,隱瞞才是問題。釣魚郵件與假 QR Code 都屬於 社交工程 手法,平常的意識訓練就要把回報管道講清楚。
1 小時夠不夠用?先把這三件事準備好
對多數企業來說,1 小時只夠打幾通電話。資安事件通報能不能準時,取決於事前準備。要在時限內通報,事前要備妥三件事:通報窗口與代理人名單、事先填好基本資料的通報單,以及不依賴公司郵件的備用聯絡管道。每年至少演練一次,從員工回報到對外通報實際走一遍,看看哪一步會卡住。
平時把弱點找出來,也能降低事件發生的機率,資安健診 就是檢查網路架構、端點與伺服器是否已有異常活動的方式之一。想確認通報機制是否到位,可以 預約一次免費諮詢。
資安事件通報常見問題
幾小時內要通報?
公務機關與特定非公務機關在知悉資安事件後 1 小時內要通報,不分等級。之後第 1、2 級要在 72 小時內、第 3、4 級在 36 小時內完成損害控制或復原,並在 1 個月內提交調查與改善報告。
民間企業要通報嗎?
一般民間企業沒有資安法的通報義務,但涉及個資外洩要通知當事人並依產業規定通報,上市櫃公司要發布重大訊息,受託業務要依契約通知委託方;也可以自願向 TWCERT/CC 通報。
等級判斷錯了怎麼辦?
先以當下的判斷通報,等級有變更時再依同樣方式續行通報即可。主管機關收到通報後也會審核,並可能調整等級;不要為了確定等級而延誤 1 小時的通報時限。
參考資料
- 資通安全事件通報應變及演練辦法 – 事件分級、通報時限與流程。全國法規資料庫 · 民國 115 年 1 月 5 日修正
- 資通安全管理法 – 第 24、25、29 條通報義務與罰則。全國法規資料庫 · 民國 114 年 9 月 24 日修正
- 資安事件應變處理行動指引 – 內部通報建議時限與外部通報對象。數位發展部資通安全署 · 民國 115 年 7 月