ISO 20000 與 ISO 27001 差異:IT 服務業該導入哪一個?
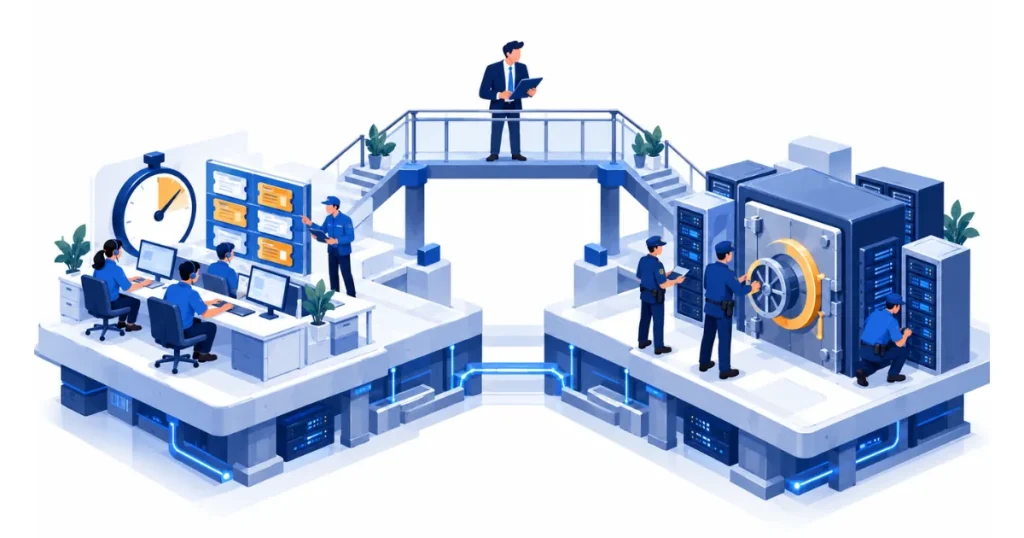
ISO 20000 與 ISO 27001 的差異在管理對象:ISO/IEC 20000-1 是 IT 服務管理系統(SMS)標準,管的是服務能不能穩定、依約交付;ISO/IEC 27001 是資訊安全管理系統(ISMS)標準,管的是資訊的機密性、完整性與可用性。兩者都採用 ISO 管理系統共通的第 4 至 10 條架構,可以合併導入。
一句話結論: 客戶在意的是資料會不會外洩、要求你通過資安稽核,先做 ISO 27001;客戶在意的是服務水準、事件處理時效與維運品質,ISO 20000 才是對應的證明。台灣的系統整合、機房代管、雲端與 MSP 業者,多數是先拿 ISO 27001,再視合約要求加做 ISO 20000。我們提供的是 ISO 27001 驗證輔導,下面的比較也會說明什麼情況其實不需要 ISO 20000。
ISO 20000 與 ISO 27001 各自的定位
國際標準 ISO/IEC 20000-1:2018 規範組織如何建立、實施、維持並持續改善服務管理系統,涵蓋服務的規劃、設計、轉換、交付與改善;ISO/IEC 27001:2022 則規範組織如何透過風險評鑑選擇控制措施,保護範圍內的資訊。前者以服務為中心,後者以資訊與風險為中心。
兩份標準由不同的委員會負責:ISO 20000-1 屬 ISO/IEC JTC 1/SC 40(IT 服務管理與 IT 治理),現行為 2018 年 9 月發布的第 3 版,2023 年經複審確認維持現行;ISO 27001 屬 JTC 1/SC 27(資訊安全)。兩者都在 2024 年發布了「氣候行動」修正案,要求在第 4 條考量氣候變遷議題。
常被混淆的是 ITIL。ITIL 是 IT 服務管理的最佳實務框架,沒有組織驗證;企業若要用第三方證書證明 IT 服務管理能力,對應的是 ISO 20000。
ISO 20000 ISO 27001 差異比較表
搜尋「ISO 20000 ISO 27001 差異」的讀者,最想知道的通常是兩張證書各要做多少事。最大的差異在第 8 條「運作」的內容:ISO 20000-1 第 8 條是 IT 服務的流程要求,ISO 27001 則把具體控制措施放在附錄 A 的 93 項。管理架構相同,實際要做的事情差很多。
| 比較項目 | ISO/IEC 20000-1:2018 | ISO/IEC 27001:2022 |
|---|---|---|
| 管理系統 | 服務管理系統(SMS) | 資訊安全管理系統(ISMS) |
| 核心問題 | 服務是否依約、穩定、可持續交付 | 資訊是否被竊取、竄改或中斷 |
| 適用對象 | 對內或對外提供 IT 服務的組織或部門 | 任何需要保護資訊的組織 |
| 主要要求 | 第 8 條:服務組合、關係與協議、供給與需求、設計建置與轉換、解決與履行、服務保證 6 組流程 | 第 6 條風險評鑑與處理,附錄 A 93 項控制措施 |
| 代表文件 | 服務目錄、服務水準協議(SLA)、事件與問題紀錄、變更紀錄 | 風險評鑑、適用性聲明(SoA)、資安政策與程序 |
| 資安的角色 | 第 8.7.3 條資訊安全管理:資安政策、控制措施與資安事件 | 整套標準的主體 |
| 常見要求來源 | 外包維運、SLA 合約、IT 服務標案 | 客戶資安稽核、供應鏈要求、委外資通安全要求 |
第 8.7.3 條本身就要求資訊安全政策與控制措施,但深度遠不及 ISO 27001。已有 ISO 27001 的企業,這一條通常可以直接引用 ISMS 的文件與紀錄。
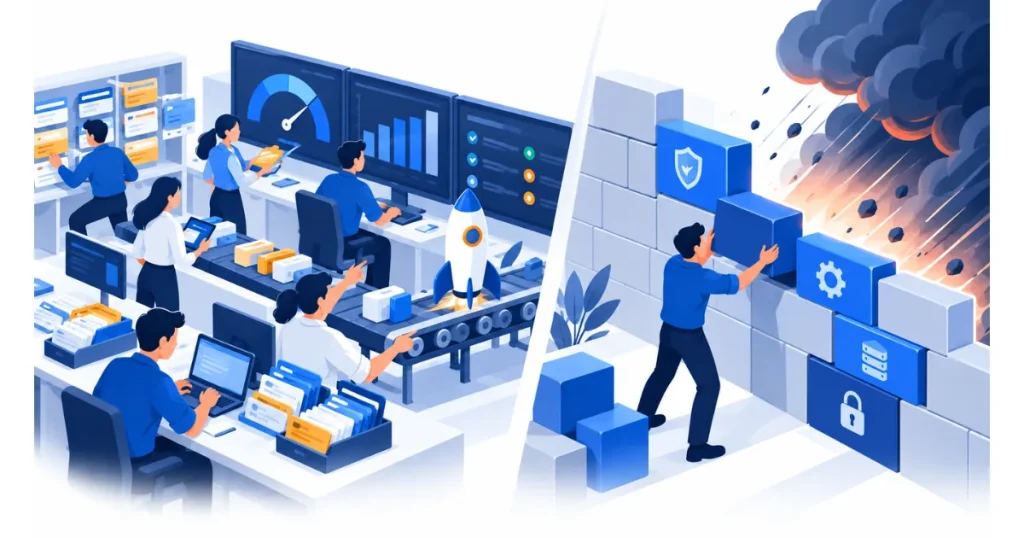
ISO 20000 第 8 條的 6 組流程在管什麼?
ISO 20000-1 第 8 條把 IT 服務拆成 6 組流程,每一組都要有書面程序與運作紀錄。這也是 ISO 20000 導入時工作量最大的部分,和 ISO 27001 的風險評鑑是完全不同的功夫。
服務組合(8.2)處理服務規劃、服務目錄、資產與組態管理;關係與協議(8.3)處理業務關係管理與服務水準管理,SLA 就在這裡;供給與需求(8.4)處理服務的預算與會計、需求管理與容量管理。服務設計、建置與轉換(8.5)涵蓋變更管理、服務設計與轉換、發行與部署;解決與履行(8.6)涵蓋事件管理、服務請求管理與問題管理;服務保證(8.7)則是可用性管理、服務持續管理與資訊安全管理。
實務上,台灣中小型 IT 服務業者最缺的通常是 8.4 與 8.6 的紀錄:容量規劃只存在工程師腦中,問題管理則和事件處理混在一起,沒有追根究柢的紀錄。如果這兩塊目前完全空白,導入 ISO 20000 的時間會明顯拉長。
兩者一起做:整合導入能省下什麼?
兩套標準可以整合成一套管理系統。國際標準 ISO/IEC 27013:2021 就是專門說明兩者如何整合導入的指引,涵蓋三種情境:已有其中一套再加另一套、兩套同時導入,以及整合既有的兩套系統。
能共用的部分很多:管理審查、內部稽核、文件管制、矯正措施,以及事件管理與變更管理。實務上最容易衝突的是事件分類,服務台的「事件」和資安的「資安事件」定義不同,整合時要先講清楚哪些服務事件要升級為資安事件、由誰判斷。
驗證稽核也可以向同一家驗證機構申請合併安排,減少重複訪談。整體的建置步驟,可參考 ISO 27001 導入流程 的 6 個階段,ISO 20000 的部分再加上服務目錄、SLA 與容量管理等流程。
IT 服務業該導入哪一個?依情境選擇
選擇的依據不是哪張證書比較有名,而是客戶合約與標案實際要求什麼。下表是我們協助 IT 服務業者判斷時常用的對照:
| 公司情況 | 建議 | 理由 |
|---|---|---|
| 承接政府或關鍵基礎設施的系統建置、維運 | 先做 ISO 27001 | 資通安全管理法第 10 條要求受託者具備完善的資安管理措施或通過公正第三方驗證 |
| 雲端、SaaS 或資料代管業者 | 先做 ISO 27001 | 客戶的供應商稽核以資安為主,也常一併詢問 SOC 2 |
| 以 SLA 計費的外包維運、服務台、機房代管 | 兩者都做,或先 ISO 20000 | 客戶在意服務水準與事件處理時效 |
| 標案或合約明列 ISO 20000 | 依合約導入 ISO 20000 | 沒有證書可能無法投標 |
| 企業內部 IT 部門,沒有對外服務 | 通常兩者都不急 | 先依風險做好資安基本措施即可 |
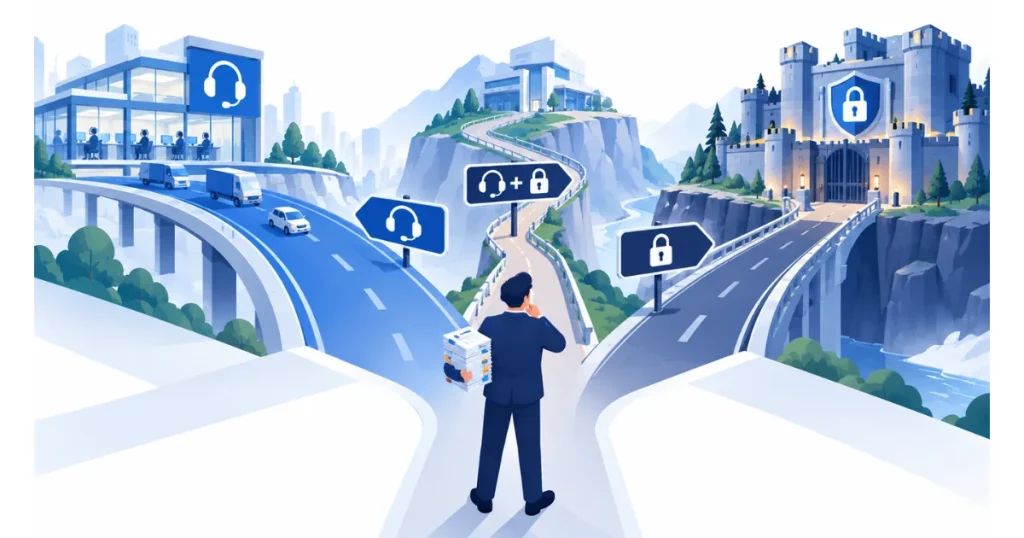
最後一列是我們會直接講的實話:如果沒有客戶或合約要求,內部 IT 部門為了「看起來專業」去拿 ISO 20000,投入的文件與維運成本往往大於效益。
還在猶豫要先做哪一張證書,先確認什麼?
先把近兩年的客戶合約、標案規格與供應商稽核問卷拿出來,看裡面寫的是資安要求、服務水準要求,還是兩者都有。這份清單比任何比較表都準,也能直接決定導入順序。
若結論是先做 ISO 27001,可以 預約一次免費諮詢,由顧問依貴公司的服務範圍評估導入範圍與期程。
ISO 20000 與 ISO 27001 常見問題
ISO 20000 和 ISO 27001 可以一起驗證嗎?
可以。兩者都採用 ISO 管理系統共通的第 4 至 10 條架構,ISO/IEC 27013:2021 也提供整合導入的指引,企業可以向同一家驗證機構申請合併稽核,共用管理審查、內部稽核與矯正措施。前提是驗證機構對兩項標準都具有認證資格,報價前要先確認。
客戶比較常要求 ISO 20000 還是 ISO 27001?
就台灣市場而言,ISO 27001 被要求的頻率明顯較高,因為供應鏈資安稽核與資通安全管理法的委外要求,都以資安管理為重點。ISO 20000 多出現在明確以 SLA 計費的外包維運、機房與服務台合約。實際以手上的合約與標案規格為準。
參考資料
- ISO/IEC 20000-1:2018 Service management system requirements – IT 服務管理系統要求,第 3 版,2023 年確認維持現行。ISO · 2018 年 9 月
- ISO/IEC 27013:2021 Guidance on the integrated implementation of ISO/IEC 27001 and ISO/IEC 20000-1 – 兩套系統整合導入指引。ISO · 2021 年 11 月
- 資通安全管理法 – 第 10 條:委外受託者之資安管理要求。數位發展部