SOC 2 是什麼?Type 1、Type 2 與 ISO 27001 差異
SOC 2 是由美國會計師(CPA)依美國會計師協會(AICPA)的準則,對服務提供者的資安控制所出具的查核報告,評估範圍涵蓋安全性、可用性、處理完整性、機密性與隱私 5 個類別。它是一份報告,不是證書;ISO 27001 則是由驗證機構核發、效期 3 年的管理系統證書。
對台灣的 SaaS、雲端與資料處理業者來說,美國客戶在採購審查時常直接要求 SOC 2 報告,歐洲與亞洲客戶則多問 ISO 27001。這篇說明 SOC 2 的 Type 1 與 Type 2、信任服務準則,以及兩者怎麼選。若目前的目標是取得國際證書,可以參考我們的 ISO 27001 驗證輔導。
重點整理
- SOC 2 由會計師依 AICPA 確信準則執行,產出的是查核報告,市面上說的「SOC 2 認證」其實是取得報告。
- Type 1 評估某一天的控制設計,Type 2 再加上一段期間內的運作有效性,美國企業客戶多半要求 Type 2。
- ISO 27001 驗證的是整套管理制度,證書效期 3 年、每年追查稽核;SOC 2 報告通常每年重新查核。
- 兩者控制措施重疊不少,以 ISO 27001 為底,再補 SOC 2 需要的證據,是常見的雙軌做法。
SOC 2 是什麼?
SOC 2 是 AICPA「系統與組織控制」(System and Organization Controls,SOC)系列中的一種報告,由獨立會計師檢查服務提供者的系統描述與控制措施,讓客戶評估委外服務的風險。依 Microsoft 的合規說明,SOC 2 查核依 AICPA 的確信準則 SSAE 18(AT-C 105、205)、AICPA 的 SOC 2 指引與 2017 年版信任服務準則執行。
SOC 系列有 3 種常見報告:
| 報告 | 關注重點 | 誰能看 |
|---|---|---|
| SOC 1 | 與客戶財務報導有關的內部控制 | 客戶與其會計師 |
| SOC 2 | 資安、可用性、處理完整性、機密性與隱私 | 限定對象,通常需簽保密協議 |
| SOC 3 | 與 SOC 2 相同主題,但細節較少 | 一般公開,可自由散布 |
這類報告屬於限定用途。AWS 的說明就指出,客戶須簽署保密協議才能閱讀其報告;需要公開展示時,業者會另外提供 SOC 3。
SOC 2 Type 1 和 Type 2 差在哪?
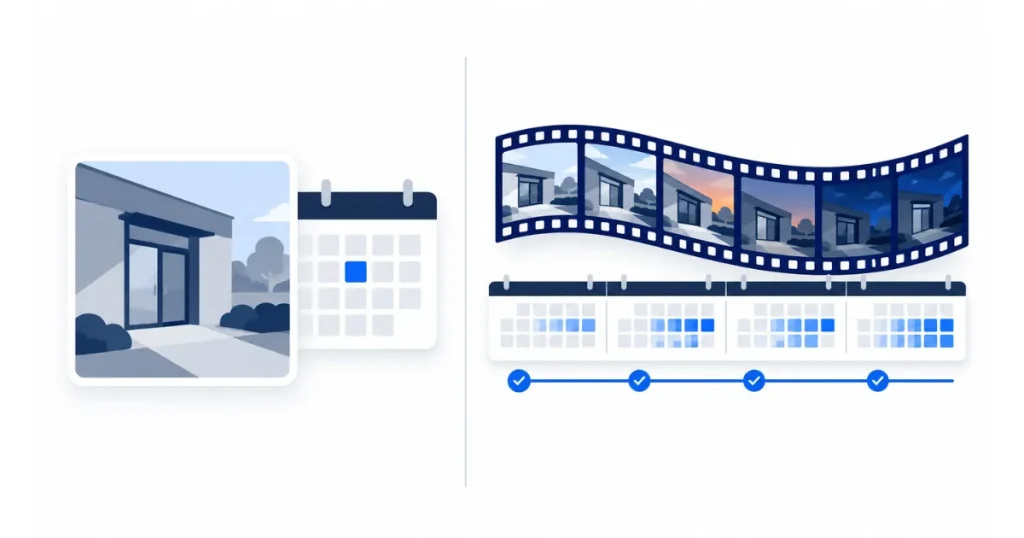
Type 1 評估控制措施在某一個日期是否設計得當並已上線;Type 2 除了設計,還要測試這些控制在一段期間內是否持續有效運作。前者像照片,後者像錄影。
| 比較項目 | SOC 2 Type 1 | SOC 2 Type 2 |
|---|---|---|
| 評估時點 | 特定日期 | 一段查核期間 |
| 評估內容 | 系統描述、控制設計 | 系統描述、控制設計與運作有效性 |
| 會計師做什麼 | 訪談、檢視文件與設定 | 加上依期間抽樣測試紀錄 |
| 準備時間 | 較短 | 須先累積一段期間的運作紀錄 |
| 客戶接受度 | 適合剛上線、先給客戶交代 | 美國企業客戶多半要求 |
查核期間由企業與會計師約定,實務上常見 3 到 12 個月。以 Microsoft 的 Office 365 為例,每年委託 SOC 2 Type 2 查核,期間為 12 個月;對新上線的服務,則先做 Type 1。查核期間結束到下一份報告出來之前,業者常提供橋接信(bridge letter),但那是業者自己的聲明,不是會計師的意見。
SOC 2 信任服務準則有哪些?
信任服務準則(Trust Services Criteria,TSC)是 AICPA 訂定的控制準則,現行版本為 2017 年版(2022 年修訂重點說明),分成 5 個類別。安全性的準則同時是其他類別共用的「共通準則」,實務上每份 SOC 2 都會涵蓋,其餘類別依服務性質選擇。
| 類別 | 問的問題 | 常見於 |
|---|---|---|
| 安全性 | 系統能否防止未經授權的存取 | 所有 SOC 2 |
| 可用性 | 服務能否依承諾維持運作 | 有 SLA 的 SaaS、雲端服務 |
| 處理完整性 | 處理結果是否完整、正確、及時 | 金流、薪資、訂單處理 |
| 機密性 | 被指定為機密的資訊是否受保護 | 處理客戶營業秘密的服務 |
| 隱私 | 個人資料的蒐集、使用與保存是否符合承諾 | 直接處理大量個資的服務 |
類別不必全選。以 AWS 為例,其報告涵蓋安全性、可用性、機密性與隱私 4 類。選太多會拉長準備時間,選太少則可能不符合客戶要求,先問清楚主要客戶要看哪些類別最實際。
SOC 2 與 ISO 27001 有什麼不同?
兩者最大的差別在「產出」:SOC 2 是會計師對控制措施的查核意見,ISO 27001 是驗證機構確認企業的資訊安全管理系統(ISMS)符合標準後核發的證書。目標市場、範圍與更新方式也不同。
| 比較項目 | SOC 2 | ISO 27001 |
|---|---|---|
| 制定者 | 美國會計師協會(AICPA) | ISO 與 IEC |
| 產出 | 查核報告(含會計師意見) | 證書 |
| 執行者 | 會計師事務所 | 經認證的驗證機構 |
| 範圍 | 特定服務或系統 | 整個管理制度與界定的範圍 |
| 控制依據 | 信任服務準則 | 風險評鑑後,以附錄 A 93 項控制措施為參考,寫成適用性聲明 |
| 效期 | 報告涵蓋特定期間,通常每年重做 | 證書 3 年,每年追查稽核 |
| 常見要求者 | 美國企業客戶 | 歐洲、亞洲客戶與政府標案 |
| 能否公開 | 限定用途,SOC 3 才公開 | 證書可公開查詢 |
ISO 27001 不要求企業採用附錄 A 的每一項控制,而是依風險評鑑決定,並在適用性聲明中說明排除理由。這點常被誤解。想先了解標準本身,可以看 ISO 27001 的完整說明;若在比較其他架構,NIST CSF 2.0 與 ISO 27001 的對照也值得一起看。
拿到 SOC 2 報告,要看哪幾段?
不論是自己準備報告,還是審查供應商的報告,都要看四個地方:會計師意見、例外事項、管理階層回應,以及使用者應負責的控制。
- 會計師意見:是否為無保留意見,涵蓋哪些類別與期間。
- 例外事項:哪些控制在測試中出現偏差。Microsoft 也提到,多數查核都會有一些例外,重點是嚴重程度與改善。
- 管理階層回應:業者如何說明與修正例外事項。
- 使用者應負責的控制:客戶端必須自己做好的部分,例如帳號管理。這段沒做,整體控制仍可能失效。
SOC 2 與 ISO 27001 該怎麼選?
先看客戶在哪裡、要什麼:主要客戶在美國、採購問卷明確要 SOC 2,就以 SOC 2 Type 2 為目標;客戶分布在歐洲、亞洲或有政府標案,ISO 27001 的適用面較廣。兩者都要時,先建 ISO 27001 的管理制度,再補 SOC 2 需要的期間紀錄。
| 你的情況 | 建議 |
|---|---|
| 美國客戶為主的 SaaS,採購要求 SOC 2 | 先 Type 1 再 Type 2,或直接累積期間做 Type 2 |
| 客戶在歐洲、日本、台灣,或要投標 | ISO 27001 |
| 同時服務美國與亞洲客戶 | 以 ISO 27001 為底,再做 SOC 2 |
| 處理大量個資,客戶問到隱私 | 加上 ISO 27701 vs 27001 的比較,評估隱私管理 |
雙軌並行時,風險評鑑、存取控制、變更管理、事件應變等紀錄多半可以共用,差在會計師需要整段期間的運作證據,ISO 27001 則重視管理制度的持續改善。
報告品質也要留意。AICPA 的《Journal of Accountancy》在 2026 年 2 月報導,市面上有工具業者標榜「幾週就能拿到 SOC 2」,並透過合作的會計師事務所大量出具報告;AICPA 也聲明,會對未依專業準則執行或未具執照的會計師採取行動。委託前,應確認簽署報告的會計師事務所資格,也別把速度當成唯一標準。
第一次準備 SOC 2,先確認哪三件事?
開始前先確認三件事:主要客戶要的是 Type 1 還是 Type 2、要涵蓋哪些信任服務準則類別,以及現有的資安制度能不能提供整段期間的紀錄。已經有 ISO 27001 的企業,可以直接拿現有的風險評鑑與控制清單對照,找出缺口。
不確定該先做哪一個,可以 直接與顧問聊聊貴公司的狀況。
SOC 2 常見問題
台灣公司可以做 SOC 2 嗎?
可以。這份報告不限美國公司,台灣的 SaaS、雲端與資料處理業者,可以委託能依 AICPA 準則執行 SOC 2 查核的會計師事務所出具報告。委託前要確認事務所與簽署會計師的資格,報告才會被美國客戶接受。
SOC 2 有證書嗎?
沒有。它的產出是會計師的查核報告,所以「SOC 2 認證」是俗稱;需要公開展示時,通常提供 SOC 3 報告,ISO 27001 才有證書。
SOC 2 Type 2 的查核期間要多久?
由企業與會計師約定,實務上常見 3 到 12 個月;持續維持的業者多半每年做一次、期間 12 個月並且前後連續,例如 Microsoft Office 365 的查核期間為每年 10 月 1 日至隔年 9 月 30 日。
已經有 ISO 27001,還需要 SOC 2 嗎?
要看客戶。美國客戶若在合約或採購審查中明確要求 SOC 2,ISO 27001 證書通常無法取代;但兩者控制措施重疊不少,已有 ISO 27001 的企業準備起來會快很多。
參考資料
- System and Organization Controls (SOC) 2 Type 2 – SOC 2 適用的 AICPA 準則、Type 2 評估內容、查核期間、橋接信與例外事項。Microsoft Learn · 2025 年
- SOC FAQs – SOC 2 須簽保密協議閱讀、SOC 3 公開版。Amazon Web Services
- Promises of ‘fast and easy’ threaten SOC credibility – SOC 2 限定用途、快速報告的品質風險。Journal of Accountancy(AICPA)· 2026 年 2 月 1 日
- System and Organization Controls: SOC Suite of Services – AICPA 對 SOC 服務業者與未具執照會計師的聲明。AICPA & CIMA
- 2017 Trust Services Criteria (With Revised Points of Focus – 2022) – 信任服務準則 5 類別。AICPA
- ISO/IEC 27001:2022 – 資訊安全管理系統要求。ISO · 2022 年