資訊資產清冊怎麼建立?ISO 27001 資產分類分級範例
資訊資產清冊是列出組織所有資訊與相關資產的清單,記錄每項資產是什麼、放在哪裡、誰負責,以及需要多高的保護等級。ISO/IEC 27002:2022 控制措施 5.9 要求這份清冊準確、即時、一致,並為每項資產指定擁有者;它也是後續風險評鑑與控制措施的起點。
很多公司第一次做資產盤點,交出來的是財會部門的固定資產清單:每台電腦、每支螢幕都有編號,卻找不到客戶資料庫、雲端 CRM 和委外廠商。下面依撰寫順序說明清冊的作用、資產類別、欄位、分類分級方式與範例;若想由顧問協助把清冊與整套 ISMS 一起建好,可以參考 ISO 27001 驗證輔導。
資訊資產清冊的作用是什麼?
資訊資產清冊的作用,是讓組織知道自己要保護什麼。沒有清冊,就不知道風險評鑑該評哪些東西、漏洞公告出來時哪些系統受影響、員工離職時該收回哪些權限。ISO/IEC 27002:2022 控制措施 5.9 的目的,正是識別組織的資訊與相關資產,以維持其資訊安全,並指定擁有者。
台灣受《資通安全管理法》規範的機關也有明確要求:《資通安全管理法施行細則》第 9 條規定,資通安全維護計畫應包括「資通系統之盤點,並標示核心資通系統及相關資產」。一般企業雖不受此規範,但客戶的資安稽核與 ISO 27001 驗證,第一個要看的通常也是這份清冊。
清冊和固定資產清單最大的差別,在於它關心的是「資訊」而不是「財產」。一台已經折舊完的舊伺服器,在財會帳上價值是零,但如果上面跑著客戶訂單系統,它在資訊資產清冊上就是最重要的項目之一。
資訊資產有哪些類別?
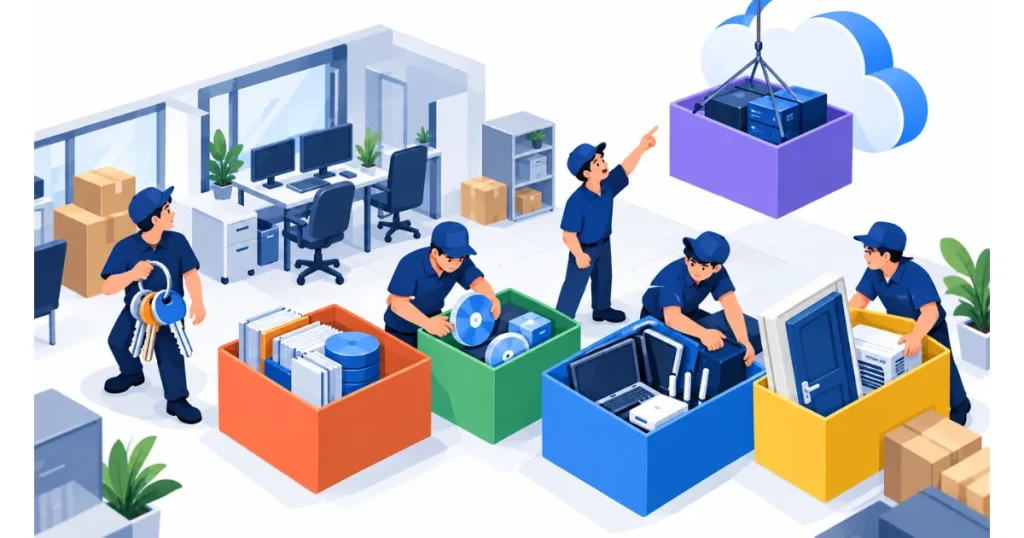
資訊資產一般分成 6 類:資訊與資料、軟體與系統、硬體設備、服務(含雲端與委外)、人員,以及實體環境。分類的目的是避免漏列,尤其是看不到、摸不到的資料與雲端服務。
資訊與資料包括資料庫、檔案、備份、原始碼與紙本機密文件;軟體與系統包括作業系統、ERP、CRM 與自行開發的系統;硬體包括伺服器、筆電、網路設備與儲存媒體;服務包括雲端服務、SaaS、機房代管與委外維運;人員指具有關鍵知識或權限的角色,例如系統管理員;實體環境則是機房、門禁與空調等設施。
台灣企業最常漏列的是第四類。業務部自行申請的雲端工具、行銷部的電子報平台、會計師事務所的線上報稅系統,往往都存有公司資料,卻不在 IT 的清單上。處理個資的資產,可以和 個資盤點 的成果互相對照,避免兩份清單各說各話。
資訊資產清冊要有哪些欄位?
一份可用的資訊資產清冊,至少要回答「是什麼、在哪裡、誰負責、要多少保護」四個問題。ISO/IEC 27002:2022 控制措施 5.9 的指引也提到,清冊應記錄資產位置,並由擁有者負責分類、存取限制、可接受使用,以及安全刪除與移除。
下表是可以直接套用的欄位範本:
| 欄位 | 說明 | 填寫範例 |
|---|---|---|
| 資產編號 | 依單位、類別、流水號編碼 | IT-DA-001 |
| 資產名稱與說明 | 一句話說明用途 | 客戶訂單資料庫,存放訂單與聯絡資料 |
| 類別 | 六大類之一 | 資訊與資料 |
| 擁有者 | 對資產負責的主管或角色 | 業務部經理 |
| 保管與使用單位 | 實際維運與使用的單位 | 資訊部/業務部 |
| 存放位置 | 機房、辦公室或雲端區域 | 雲端東京區域 |
| 相關系統與元件 | 支援它運作的資料庫、儲存與軟體 | ERP 系統、備份伺服器 |
| 是否含個資 | 是或否,含個資時註明類別 | 是,客戶姓名與電話 |
| 機密性、完整性、可用性、法律遵循性 | 各項防護需求等級 | 高/高/中/高 |
| 防護需求等級 | 四項中最高者 | 高 |
| 最後檢視日期 | 上次確認清冊內容的日期 | 2026 年 10 月 |
欄位不必一開始就做到最完整,但「擁有者」與「最後檢視日期」不能省。沒有擁有者的資產沒人負責更新,沒有檢視日期就無法證明清冊是即時的。
資訊資產怎麼分類分級?
資訊資產分級最實用的做法,是依機密性、完整性、可用性與法律遵循性四個構面評估影響,再取最高的一項作為該資產的防護需求等級。這是《資通安全責任等級分級辦法》附表九「資通系統防護需求分級原則」的方法,分為高、中、普三級。
依附表九,資安事件造成未經授權揭露、資訊遭竄改或服務中斷時,對營運、資產或信譽產生「非常嚴重或災難性」影響者為高,「嚴重」影響者為中,「有限」影響者為普;法律遵循性則看違反相關法令時,是否可能導致刑事責任或行政罰。任一構面為高,整體就是高。
除了防護需求等級,資訊本身還要依 ISO/IEC 27002:2022 控制措施 5.12 做資訊分類,例如公開、內部、機密、限閱,並依 5.13 標示。兩者用途不同:防護需求等級決定要套用多強的控制措施,資訊分類則告訴員工這份文件可以給誰看。分級結果接下來會直接用在 ISO 27001 風險評鑑,等級高的資產優先評估。
資訊資產清冊範例
以下是三筆示範資料,分別代表核心資料、分群管理的設備與雲端服務。範例的等級僅供參考,實際要依公司的業務影響判斷。
| 資產 | 類別 | 擁有者 | 位置 | C/I/A/法遵 | 防護需求 | 備註 |
|---|---|---|---|---|---|---|
| 客戶訂單資料庫 | 資訊與資料 | 業務部經理 | 雲端東京區域 | 高/高/中/高 | 高 | 含個資,納入風險評鑑優先處理 |
| 業務部筆電(共 25 台) | 硬體 | 資訊部經理 | 員工攜帶 | 中/中/普/中 | 中 | 以群組列管,全碟加密 |
| 雲端 CRM 服務 | 服務 | 業務部經理 | 服務商資料中心 | 高/中/中/高 | 高 | 合約需約定資料返還與刪除 |
第二筆是實務上最省力的技巧:同規格、同用途、同擁有者的設備可以「分群」列一筆,不必一台一台列。真正需要逐筆列出的,是資料庫、核心系統與雲端服務這類影響大的資產。
建立資產清冊最常見的 4 個錯誤
資訊資產清冊最常見的錯誤,是把它當成一次性的盤點作業。我們在協助客戶準備驗證時,最常看到下列 4 種狀況。
第一是列得太細:滑鼠、鍵盤都有編號,真正重要的資料庫卻只寫一行「伺服器」。第二是只列硬體,漏掉資料與雲端服務。第三是沒有擁有者,或擁有者寫成「資訊部」這種無法問責的單位,資產出問題時找不到人做決定。第四是一年才更新一次,新上線的系統、離職員工的設備都沒反映,稽核員抽一台就對不上。
解決方法是把清冊更新綁進既有流程:新系統上線、設備採購、合約簽訂與人員離職時,都要回頭更新清冊。ISO/IEC 27002:2022 也建議定期比對實際資產與清冊,或在資產安裝、變更、移除時自動更新。
從零開始建清冊,第一週先做什麼?
第一週先做三件事:從採購、財會與 IT 的現有清單拉出硬體與軟體、請各部門主管列出自己使用的雲端服務與委外廠商、決定每類資產的擁有者。有了這三份資料,就能填出清冊的第一版,再依附表九的四個構面評等級;整套建置的時程安排,可參考 ISO 27001 導入流程。
如果想確認現有清冊能否通過 ISO 27001 稽核,可以 從一場 30 分鐘的諮詢開始。
資訊資產清冊常見問題
資產清冊要列多細?
資產清冊的細度以「能支撐風險評鑑與管理決策」為準。資料庫、核心系統、雲端服務等影響大的資產應逐筆列出;同規格、同用途、同擁有者的筆電或印表機可以分群列為一筆,並記錄數量。列得太細會讓清冊難以維護,最後反而沒人更新。
雲端服務算資訊資產嗎?
算。雲端服務、SaaS 與委外處理的服務都屬於資訊資產,因為公司的資料存放在其中,服務中斷或外洩同樣會影響營運。清冊中應記錄服務名稱、擁有者、資料存放區域、是否含個資,以及合約中關於資料返還與刪除的約定。
資訊資產清冊多久更新一次?
清冊應在資產新增、變更或移除時即時更新,並至少每年全面檢視一次,通常排在管理審查或內部稽核之前。ISO/IEC 27002:2022 控制措施 5.9 要求清冊保持準確與即時,可以用定期比對或在變更流程中自動更新的方式達成。
參考資料
- ISO/IEC 27002:2022 Information security controls – 控制措施 5.9 資訊與相關資產清冊、5.12 資訊分類、5.13 資訊標示。ISO · 2022 年 2 月
- 資通安全責任等級分級辦法 – 附表九「資通系統防護需求分級原則」。數位發展部 · 民國 115 年 1 月 7 日修正
- 資通安全管理法施行細則 – 第 9 條:資通系統之盤點並標示核心資通系統及相關資產。數位發展部 · 民國 115 年 1 月 5 日修正