Musk-IS 受邀至考試院 講授資通安全通識教育訓練
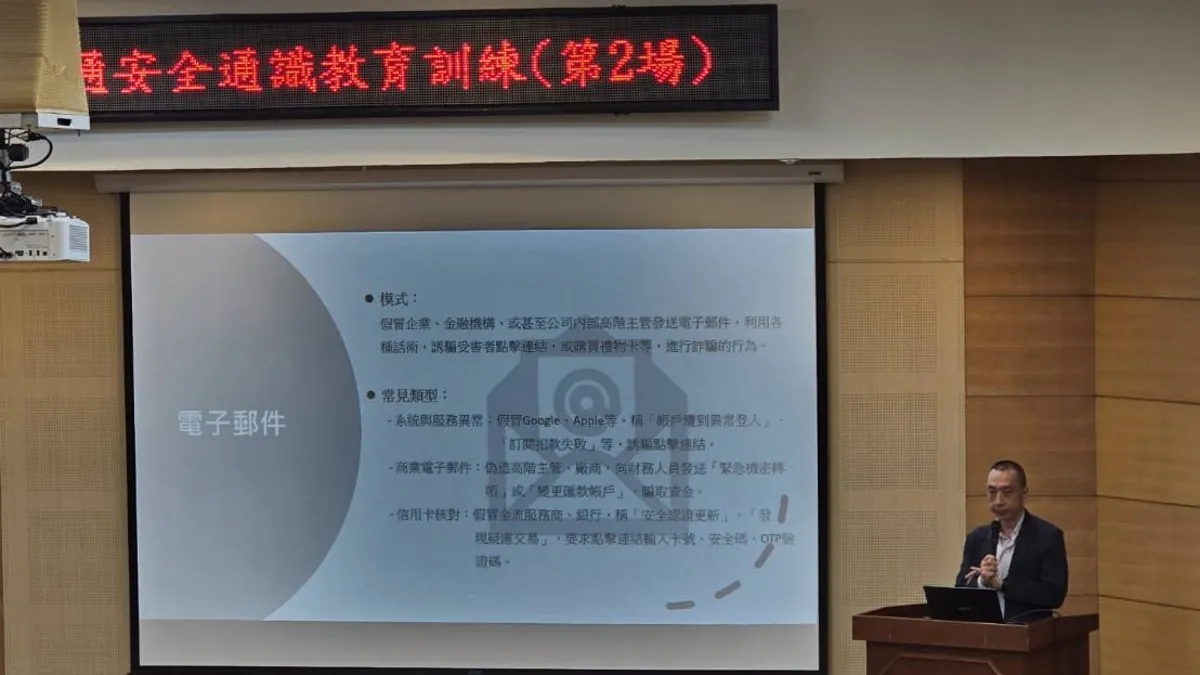
民國 115 年 10 月,Musk-IS 受邀至考試院,為院內同仁講授「資通安全通識教育訓練」。這次課程以「數位生活的資訊安全風險」為主題,從同仁每天都會接觸的電子郵件、簡訊與社群訊息出發,說明常見的社交工程與詐騙手法,並分享辨識可疑訊息的實用技巧,協助同仁在工作與生活中都能多一分警覺。
從日常情境出發的課程設計
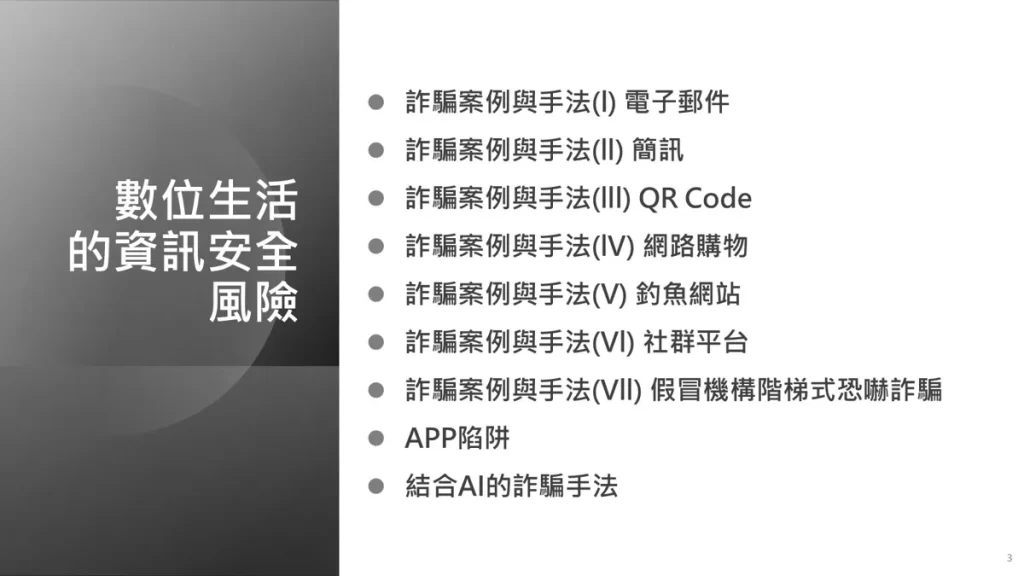
資安教育訓練最常遇到的問題,是內容太技術、聽完就忘。這次課程刻意從同仁熟悉的生活與工作情境切入,依詐騙管道分成幾個單元:電子郵件、簡訊、QR Code、網路購物、釣魚網站、社群平台、假冒機構的恐嚇詐騙,以及 APP 陷阱與結合 AI 的新型手法。
每個單元都以「手法說明、真實案例、辨識重點」的順序進行,讓同仁先理解詐騙集團怎麼設局,再學會從哪些細節看出破綻。
重點一:社交工程郵件的辨識
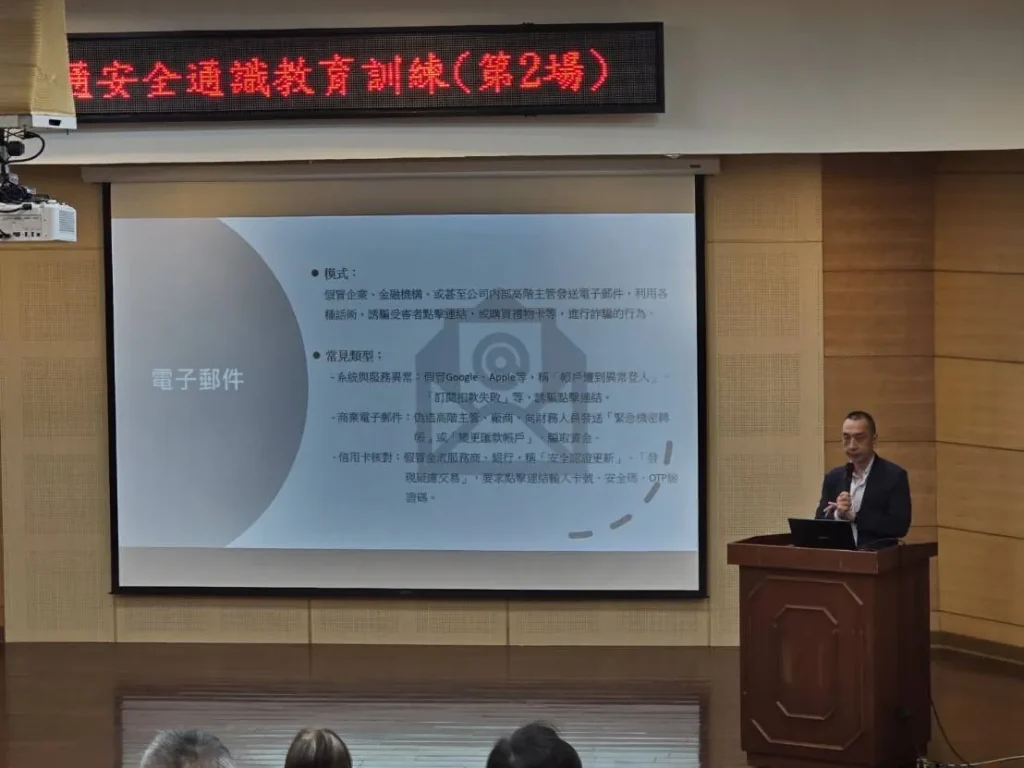
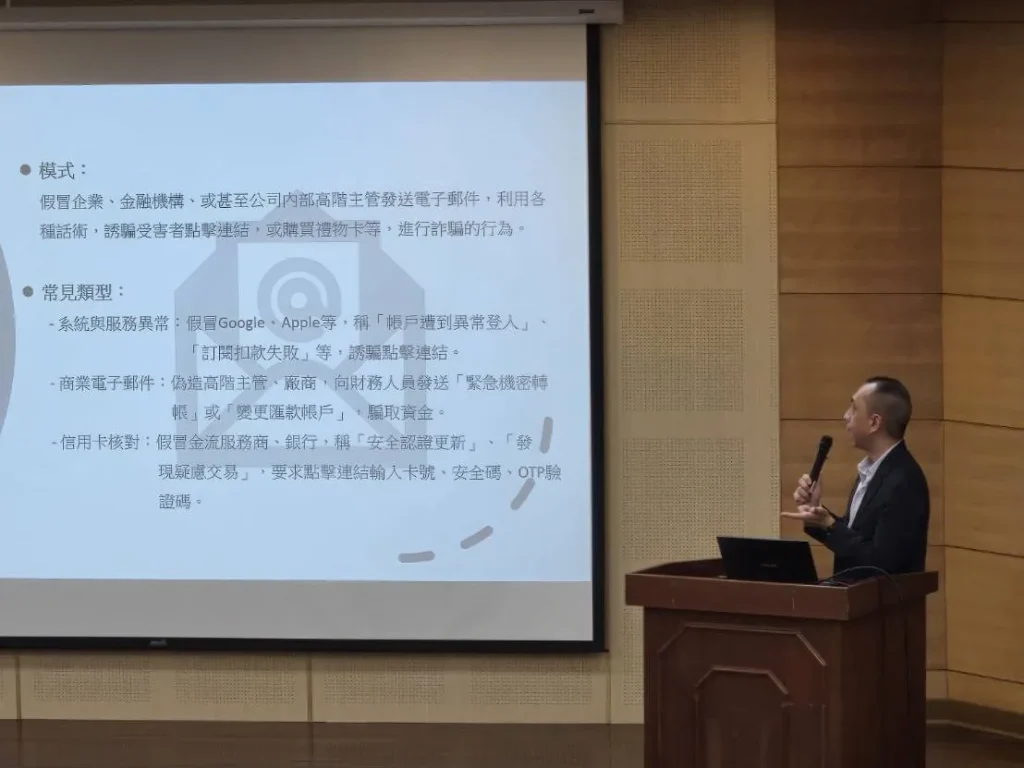
電子郵件是公務環境中最常見的攻擊入口,也是這次課程的重點。講師以實際畫面示範,說明攻擊者如何假冒系統通知、高階主管或往來廠商,利用緊急、恐嚇或利誘的話術,引導收件者點擊連結或開啟附件。
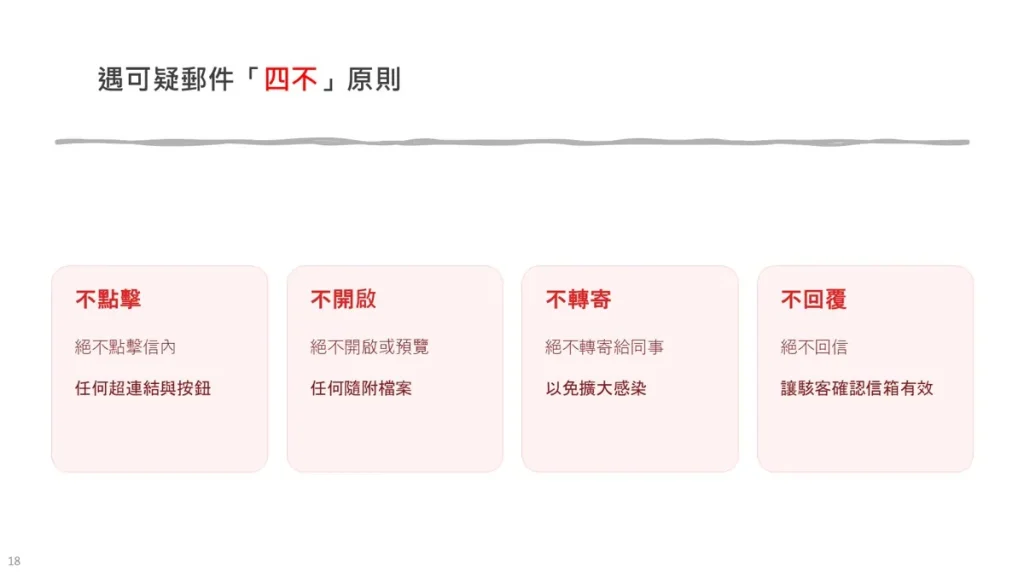
課程歸納出一個簡單的判斷起點:「我應該收到這封信嗎?」從寄件者、連結、附件與信件內容是否合理逐一檢視,並搭配「不點擊、不開啟、不轉寄、不回覆」的四不原則,讓同仁遇到可疑郵件時有清楚的行動準則。萬一不小心點擊,最重要的是儘速通報,讓資安人員及早處理。
重點二:AI 讓詐騙更難分辨
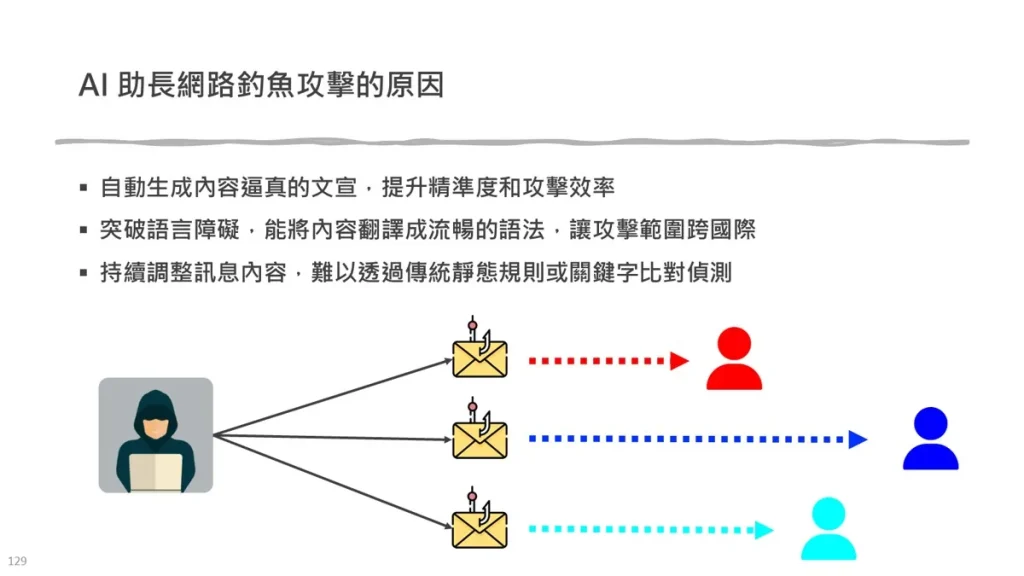
課程也特別談到 AI 帶來的新變化。生成式 AI 能快速產出文句通順、內容逼真的詐騙訊息,突破過去「錯字連篇、語法怪異」的破綻,再加上深偽影像與聲音複製技術,詐騙集團假冒主管、親友的門檻大幅降低。
也因為如此,單靠「看起來像不像」已經不夠,更需要養成查證的習慣,例如透過其他管道向本人確認,而不是依訊息中提供的聯絡方式回覆。
輕鬆互動,讓觀念變成習慣
為了讓同仁保持專注,課程在各單元之間穿插輕鬆的小問答,在笑聲中帶出下一個主題。課程最後以「觀念認知到習慣養成」作結:資安防護不只是資訊單位的工作,而是每位同仁在日常中保護自己、也保護組織的習慣。
資安意識,是組織最基本的防線
再完善的技術防護,仍可能因為一封郵件、一則簡訊而被突破。定期的資安教育訓練,能幫助同仁在面對可疑訊息時多一分判斷力,也是落實資通安全管理的重要一環。
Musk-IS 可依政府機關與企業的需求,規劃資安教育訓練課程與社交工程演練,從課程內容到演練情境,都能配合單位的實際環境調整。歡迎參考我們的 資安教育訓練課程,或 與我們聯繫 討論貴單位的需求。