群暉勒索攻擊懶人包:舊版 DSM 遭鎖定,企業 NAS 該檢查的 6 件事
這波群暉勒索攻擊的起點,是群暉科技(Synology)在 2026 年 10 月 29 日發布的聲明:攻擊者正利用 2024 年 12 月前已修補的弱點,鎖定仍執行舊版 DiskStation Manager(DSM)的 NAS,企圖加密資料並勒索贖金。仍在使用未更新 DSM 的企業,應立即更新並檢查 NAS 是否對外開放。
群暉 NAS 在台灣中小企業很普遍,群暉勒索事件因此影響面很廣;這類設備常用來存放共用檔案、備份與監視器錄影。以下整理事件時間軸、需要更新的 DSM 版本、企業該檢查的 6 件事,以及已被加密時的處理方式(資訊截至 2026 年 10 月 31 日)。若想確認對外設備還有哪些未修補弱點,可參考我們的弱點掃描服務。
群暉勒索攻擊事件經過:時間軸
這次被利用的弱點並不新。群暉在 2024 年 11 月發布安全性公告 Synology-SA-24:20,並在 12 月前陸續完成各版本修補;近兩年後,仍未更新的設備成了勒索攻擊的目標。
| 日期 | 事件 | 來源 |
|---|---|---|
| 2024 年 11 月 5 日 | 發布 Synology-SA-24:20,嚴重等級 Critical,弱點於 Pwn2Own 2024 由台灣 DEVCORE 研究團隊等回報 | 群暉安全性公告 |
| 2024 年 11 月至 12 月 | 陸續釋出 DSM 7.2.1、7.1、6.2 的修補版本 | 群暉安全性公告 |
| 2026 年 10 月 29 日 | 群暉發布聲明,呼籲仍執行舊版 DSM 的使用者立即更新並啟用自動更新 | 群暉新聞稿 |
| 2026 年 10 月 30 日 | iThome 報導此波攻擊為 C3RB3R 勒索軟體;群暉更新知識中心的 NAS 安全強化指南 | iThome;群暉知識中心 |
SA-24:20 包含三個弱點,最嚴重的 CVE-2024-10441 為 CVSS 9.8,攻擊者不需登入即可遠端執行任意程式碼。截至 10 月 31 日,群暉未公布受害設備數量、地區,也未明確說明這波攻擊實際利用的是哪一個 CVE。
哪些群暉 NAS 有風險?DSM 修補版本對照
只要 DSM 版本低於下表的修補版本,就屬於這次群暉聲明所指的高風險設備。請登入 DSM,在「控制台 > 更新與還原」確認目前版本。
| DSM 版本系列 | 需更新至(或以上) | 嚴重等級 |
|---|---|---|
| DSM 7.2.2 | 7.2.2-72806-1 | Critical |
| DSM 7.2.1 | 7.2.1-69057-6 | Critical |
| DSM 7.2 | 7.2-64570-4 | Critical |
| DSM 7.1 | 7.1.1-42962-7 | Critical |
| DSM 6.2 | 6.2.4-25556-8 | Moderate |
上表是修補該弱點的最低版本,實務上應更新到該機型可安裝的最新版本。部分老機型已無法升級到 DSM 7 系列,這類設備除了修補,更應評估汰換時程。
和 PHP2Shell 有關嗎?要分開處理
群暉表示,這次勒索攻擊與 PHP 弱點無關。不過,群暉另外針對 PHP 漏洞 PHP2Shell 發布 Synology-SA-26:14,影響 NAS 上的 PHP 7.3 至 8.4、Mail Station 與 Synology Calendar 等套件。
換句話說,NAS 有兩件事要做:DSM 本身要更新,用到 Web Station、WordPress、phpMyAdmin、Mail Station 等套件的,還要到「套件中心」更新 PHP。群暉說明 PHP 7.3 已停止支援不再修補,Mail Station 則須手動更新。
企業該檢查的 6 件事
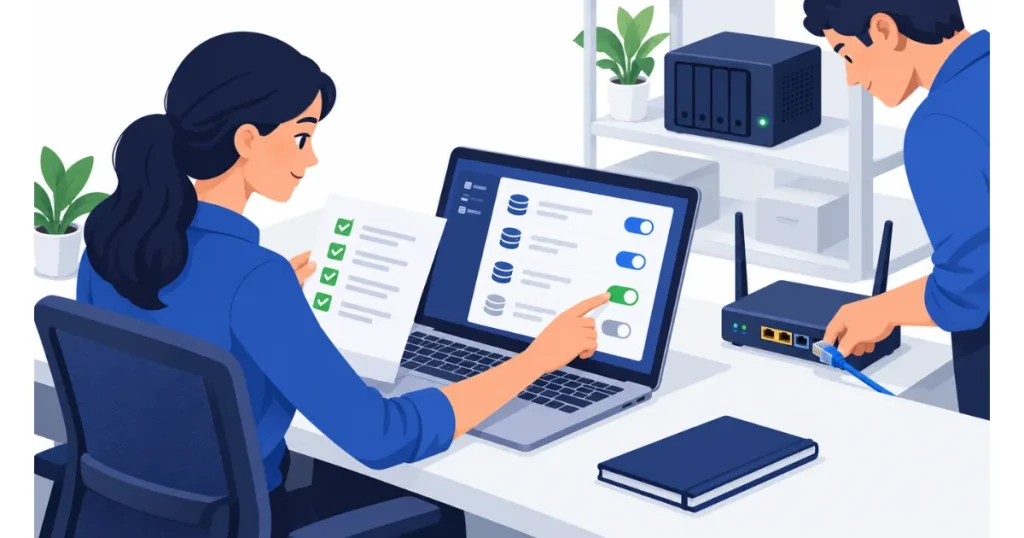
以下依群暉知識中心〈如何提升 Synology NAS 安全性?〉整理成檢查清單,IT 人員可在半天內逐項確認:
- ☐ 更新 DSM 至修補版本,並啟用自動更新;用到 PHP 相關套件的一併更新。
- ☐ 確認 DSM 管理介面沒有直接開放到網際網路;遠端管理改用 VPN,路由器只開必要的連接埠。
- ☐ 停用預設的 admin 帳號,並啟用密碼強度規則。
- ☐ 啟用雙重驗證,並在「控制台 > 安全性 > 保護」開啟自動封鎖。
- ☐ 以 Snapshot Replication 定期建立快照,支援的機型設定不可竄改快照或 WriteOnce。
- ☐ 用 Hyper Backup 把資料備份到異地 NAS 或雲端,遵循 3-2-1 原則。
其中最容易被忽略的是第 2 項。很多企業為了讓同事在外面也能存取檔案,直接在路由器把 5000、5001 連接埠轉到 NAS,等於把管理介面放在網路上讓全世界掃描。把 NAS 納入公司的修補管理流程,比事後補救省力得多。
NAS 已經被加密怎麼辦?
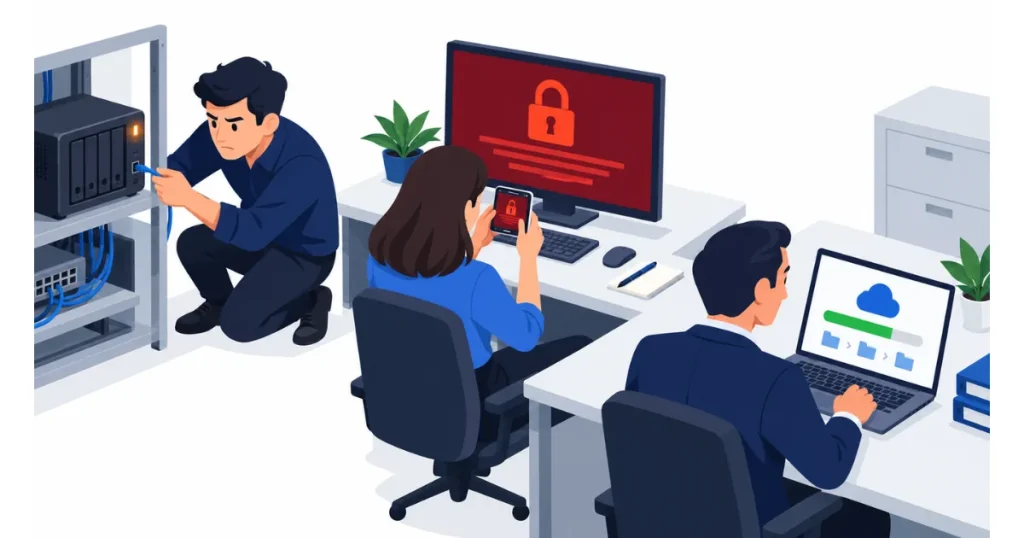
若檔案已被加密或出現勒索訊息,先把 NAS 從網路斷開,保留畫面截圖與系統紀錄,不要急著重灌或刪除檔案。安裝更新無法還原已被加密的資料,能救回資料的通常只有事前的快照與異地備份。
確認範圍時,也要檢查同網段的其他設備與共用帳號是否有異常。接著依資安事件處理流程評估影響範圍:NAS 上若存有客戶或員工個資,可能涉及個資法的通知義務;若屬資安法適用對象,也要依規定通報。是否支付贖金,執法機關普遍不建議,付款也不保證能取得解密金鑰。
群暉勒索事件對企業的影響:NAS 不能只是「放著用」
這次事件最值得企業警惕的,是修補兩年的弱點仍能被拿來勒索。NAS 常被當成家電,買來設定好就沒人再管,卻存放著公司最重要的檔案與備份。
我們建議把 NAS、防火牆、印表機等設備都列進資產清冊,指定負責人,至少每季確認一次韌體版本,並定期以弱點掃描檢查對外開放的服務。想請人協助盤點對外設備的風險,可以先請顧問看一下現況。
群暉 NAS 勒索攻擊常見問題
我的群暉 NAS 有沒有受影響?
先登入 DSM,在「控制台 > 更新與還原」查看版本號;低於 Synology-SA-24:20 列出的修補版本,就屬於高風險設備,應立即更新。若 DSM 管理介面曾直接開放到網際網路,即使已更新,也建議檢查帳號清單、登入紀錄與共用資料夾是否有異常。
付贖金能拿回資料嗎?
不一定。支付贖金不保證攻擊者會提供可用的解密工具,也可能讓企業再次成為目標,執法機關普遍不建議支付。真正能救回資料的,是事前設定好的快照與異地備份,這也是這次事件後最該補強的地方。
家用或辦公室小型 NAS 也要處理嗎?
要。攻擊者是以掃描找出舊版 DSM,不會區分企業或家用。只要 DSM 版本未更新、管理介面又對外開放,不論規模大小都可能被鎖定;小型辦公室更常沒有異地備份,一旦被加密,損失往往更難挽回。
參考資料
- Synology 呼籲盡速更新 DSM,避免過時版本暴露於風險 – 群暉 2026 年 10 月 29 日聲明。群暉科技
- Synology-SA-24:20 DSM (PWN2OWN 2024) – 受影響版本、修補版本與 CVE 細節。群暉科技 · 2024 年 11 月 5 日首發
- 如何提升 Synology NAS 安全性? – 帳號、防火牆、快照與備份等強化設定。群暉知識中心 · 2026 年 10 月 30 日更新
- Synology-SA-26:14 PHP2Shell – NAS 上 PHP 相關套件的修補版本。群暉科技
- 群暉NAS遭C3RB3R勒索軟體攻擊,原廠呼籲用戶盡速更新DSM系統 – 事件報導。iThome · 2026 年 10 月 30 日