ISO 42001 是什麼?AI 管理系統認證費用與 ISO 27001 整合
ISO 42001(ISO/IEC 42001:2023)是全球第一個人工智慧管理系統(AI Management System,AIMS)國際標準,規範組織在開發、提供或使用 AI 時,如何訂定 AI 政策、評估 AI 風險與對個人和社會的影響,並持續管理與改善。它和 ISO 27001 一樣可以由第三方驗證,架構也相同,已有 ISMS 的企業可以在既有制度上擴充。
這篇寫給開發或導入 AI 功能的軟體、SaaS 與金融科技公司。需要從差距分析、AI 風險與影響評估到驗證準備的完整協助,可以參考我們的 ISO 42001 驗證輔導;已有 ISO 27001 的企業,也能把兩套制度整合建置。
重點整理
- ISO 42001 適用於使用、開發、監督或提供 AI 產品服務的組織,不限於 AI 開發商。
- 驗證機構的要求另有 ISO/IEC 42006:2025 規範,台灣 2026 年起已有企業陸續取得證書。
- 條文架構和 ISO 27001 相同,可以整合文件、稽核與管理審查。
ISO 42001 是什麼?
ISO/IEC 42001:2023 是 ISO 與 IEC 在 2023 年 12 月發布的 AI 管理系統標準,規定組織建立、實施、維持與持續改善 AI 管理系統的要求。標準前言說明,它適用於使用、開發、監督或提供 AI 產品與服務的組織,並採風險導向,讓組織依 AI 用途決定管控程度。
它不是技術規格,不規定模型或演算法,管的是「組織怎麼負責任地使用 AI」,例如自動化決策不透明、系統持續學習而改變行為等問題。
| 項目 | ISO 42001 | ISO 27001 |
|---|---|---|
| 管理對象 | AI 系統的開發、提供與使用 | 資訊安全 |
| 核心評估 | AI 風險評估+AI 系統影響評估 | 資訊安全風險評估 |
| 附錄 A | 38 項控制措施 | 93 項控制措施 |
| 驗證機構依據 | ISO/IEC 42006:2025 | ISO/IEC 27006-1:2024 |
| 條文架構 | 第 4 至 10 章,與 ISO 27001 相同 | 第 4 至 10 章 |
ISO 42001 的主要要求有哪些?
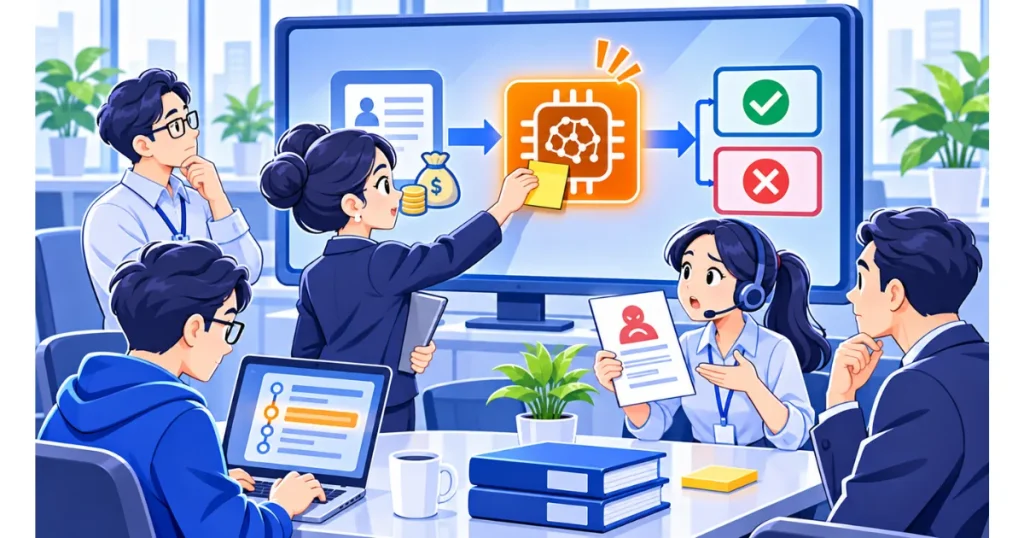
ISO 42001 的要求可以歸納為四件事:界定角色、訂定 AI 政策、做風險與影響評估,再用附錄 A 控制措施處理風險並寫進適用性聲明。
- 確認角色:第 4.1 條,例如 AI 提供者、開發者、使用者或資料提供者。
- AI 政策:第 5.2 條,由最高管理階層訂定。
- 風險與影響評估:第 6.1.2 條 AI 風險評估;第 6.1.4 條 AI 系統影響評估,評估對個人、群體與社會的影響。
- 控制措施:附錄 A 的 38 項控制措施,涵蓋 AI 政策、資源、生命週期、資料與第三方關係等 9 個控制目標。
實務上,第一次導入最花時間的是 AI 系統盤點,很多企業連用了哪些外部模型都沒有清單。
哪些企業需要 ISO 42001?
ISO 42001 適合三類企業:把 AI 做進產品或服務賣給客戶的業者、用 AI 做出影響客戶權益決定的業者,以及需要向國際客戶證明 AI 治理的供應商。單純使用一般 AI 工具辦公的企業,通常先訂內部 AI 使用政策即可。
台灣已有實例:DNV 在 2026 年 2 月宣布,翱騰國際成為全台第一家取得 ISO/IEC 42001 證書的技術服務商;同年 6 月,SGS 也為資誠與希達數位核發證書。
一般而言,國際客戶開始在問卷中詢問 AI 治理,或 AI 結果會影響貸款、保險、招募等重大決定時,就值得評估導入。
ISO 42001 如何與 ISO 27001 整合?
ISO 42001 和 ISO 27001 都採用 ISO 管理系統的共同架構,第 4 至 10 章的條文順序一致,所以文件管制、內部稽核、管理審查與矯正措施可以共用。標準前言也說明,AI 管理系統應整合到組織既有的流程與管理架構中。
| 可以共用 | 需要新建立 |
|---|---|
| 文件管制、內部稽核、管理審查、矯正措施 | AI 政策 |
| 風險評估方法的框架 | AI 系統影響評估 |
| 供應商管理流程 | AI 系統清冊與生命週期管理 |
| 資訊安全控制(存取、加密、日誌) | 訓練資料品質與來源管理 |
整合時最常見的錯誤是只把 AI 當成一項資訊資產,忽略偏誤、不透明與誤用等需要影響評估處理的問題。ISO 27001 的整體架構可參考 ISO 27001 的說明。
ISO 42001 認證流程怎麼走?
ISO 42001 的認證流程和其他管理系統相近:建置制度並運作一段時間、完成內部稽核與管理審查,再由驗證機構進行兩階段稽核,通過後取得證書並接受定期追查。驗證機構本身須符合 ISO/IEC 42006:2025 的要求。
實務上的順序是:盤點 AI 系統、界定範圍與角色、建立 AI 政策與評估文件、運作並完成內稽,最後接受第一階段文件審查與第二階段現場稽核。選擇驗證機構時,可確認其 ISO 42001 驗證是否經認證機構認可。
ISO 42001 費用受哪些因素影響?
ISO 42001 的費用由輔導、驗證與內部人力三部分組成,金額主要取決於範圍內的 AI 系統數量、組織角色(開發者通常比單純使用者複雜)、員工人數與據點,以及是否已有 ISO 27001 可以整合。
實務上,影響最大的是 AI 系統的數量與複雜度:一個內部客服機器人和十個面向客戶的 AI 產品,評估工作量差很多。ISO 27001 的費用結構可參考 ISO 27001 費用。
ISO 42001 導入準備度檢查清單
下面 8 項可以快速判斷準備度,打勾越少,越建議先從 AI 盤點與政策做起。
| # | 檢查項目 | 依據 | 已完成 |
|---|---|---|---|
| 1 | 有完整的 AI 系統清單,含外部模型與 API | 4.1、附錄 A | ☐ |
| 2 | 已判定公司在每個 AI 系統中的角色 | 4.1 | ☐ |
| 3 | 有經管理階層核定的 AI 政策 | 5.2 | ☐ |
| 4 | 有 AI 風險評估方法 | 6.1.2 | ☐ |
| 5 | 有 AI 系統影響評估流程 | 6.1.4 | ☐ |
| 6 | 訓練與測試資料有來源與品質管理 | 附錄 A | ☐ |
| 7 | 與 AI 供應商的合約寫明責任分工 | 附錄 A | ☐ |
| 8 | 已有 ISO 27001 或類似管理系統可整合 | 第 4 至 10 章 | ☐ |
ISO 42001 的 2 個常見誤解
誤解一:只有開發 AI 的公司才需要
標準前言寫明適用於使用、開發、監督或提供 AI 的組織。把外部模型整合進自家產品的 SaaS 業者,同樣有風險與影響需要管理。
誤解二:有 ISO 27001 就等於管好 AI
ISO 27001 處理的是資訊安全,不涵蓋 AI 的偏誤、透明度與對社會的影響,這正是 AI 系統影響評估要補上的。
ISO 42001 常見問題
ISO 42001 是強制的嗎?
不是。ISO 42001 是自願性國際標準,台灣目前沒有法規強制企業取得。2026 年 1 月 14 日公布施行的人工智慧基本法,提出隱私保護、資料治理等原則,但沒有指定特定驗證。企業導入多半來自客戶要求或國際市場需求。
沒有開發 AI 也需要嗎?
不一定。只用生成式 AI 工具辦公的企業,先訂 AI 使用政策通常就夠;把外部 AI 整合進產品或用來做出影響客戶的決定,才值得評估導入。
可以和 ISO 27001 一起驗證嗎?
可以。兩套標準架構相同,許多驗證機構提供整合稽核,文件與內稽也能共用。選擇協助廠商時,可參考 ISO 27001 顧問公司 的評估重點。
ISO 42001 有中文版或課程嗎?
正式標準需向 ISO 或其授權單位購買。多家驗證機構開設 ISO 42001 主導稽核員等課程,但課程證照屬於個人,和組織驗證是兩回事。
參考資料
- ISO/IEC 42001:2023 Information technology — Artificial intelligence — Management system – 第 4 至 10 章與附錄 A。ISO · 2023 年 12 月
- ISO/IEC 42006:2025 – AI 管理系統稽核與驗證機構要求。ISO · 2025 年 7 月
- 翱騰國際成為全台第一家取得 ISO/IEC 42001 證書之技術服務商 – 台灣首家技術服務商取得證書。DNV · 2026 年 2 月 2 日
- ISO/IEC 42001 人工智慧管理系統 – 標準介紹與購買、訓練資訊。BSI 台灣