台灣個資法是什麼?企業必懂的個資法重點、罰則與最新修法
個資法(正式名稱《個人資料保護法》)是台灣規範個人資料蒐集、處理與利用的法律,目的是避免人格權受侵害,同時促進個人資料的合理利用。只要公司、診所、補習班或非營利組織會接觸到客戶、員工、會員的姓名、電話或病歷,就在個資法的規範範圍內。
這部法律在 2023 年與 2025 年各修正過一次,網路上的整理常把兩次修法混在一起,導致很多企業搞不清楚「現在要做什麼」與「之後才要做什麼」。這篇依全國法規資料庫的條文,把現行規定與尚未施行的新制分開說明,最後附上一份企業可以直接照著做的合規步驟。若需要專人協助盤點與建置制度,可參考我們的 個資法顧問 服務。
重點整理
- 只要會接觸客戶、員工或會員的個人資料,公司、診所、補習班與非營利組織都在個資法的規範範圍內。
- 當事人請求查詢、閱覽或複製,企業應在 15 日內決定;請求更正、停止利用或刪除,應在 30 日內決定(第 13 條)。
- 未採行適當安全措施,可處新臺幣 2 萬元以上 200 萬元以下罰鍰,屆期未改正可按次處 15 萬元以上 1,500 萬元以下(第 48 條)。
- 2025 年 11 月公布的修正條文施行日期由行政院另定,在此之前仍以現行條文為準。
個資法是什麼?立法目的與適用對象
個資法規範所有「蒐集、處理、利用」個人資料的行為,適用對象分成公務機關與非公務機關兩類。依第 2 條,非公務機關是指公務機關以外的自然人、法人或其他團體,所以民間企業、私立學校、補習班、醫療院所、協會與基金會都包含在內。
有兩種情況不適用。第一是自然人為單純個人或家庭活動目的處理個資,例如私人通訊錄;第二是在公開場所或公開活動中蒐集、且沒有與其他個資結合的影音資料(第 51 條第 1 項)。
另一個常被忽略的規定在第 51 條第 2 項:公務機關及非公務機關在中華民國領域外,對中華民國人民的個資進行蒐集、處理或利用,也適用本法。換句話說,台灣企業的海外子公司若處理台灣客戶或台籍員工的資料,同樣要遵守個資法。
哪些資料屬於個人資料?一般個資與特種個資
個人資料是指「得以直接或間接方式識別該個人」的資料。第 2 條列舉了姓名、出生年月日、身分證字號、護照號碼、特徵、指紋、婚姻、家庭、教育、職業、聯絡方式、財務情況、社會活動等。重點在「間接識別」:單獨一筆員工編號或會員帳號看似匿名,但只要能與其他資料比對出是誰,就屬於個資。
其中有六類被第 6 條列為特種個資,原則上不得蒐集、處理或利用,只有在法律明文規定、經當事人書面同意等例外情形下才可以。
| 類型 | 內容 | 法律要求 |
|---|---|---|
| 一般個資 | 姓名、生日、身分證字號、聯絡方式、職業、財務情況、社會活動等 | 須有特定目的,並符合第 19 條(蒐集、處理)、第 20 條(利用)的要件 |
| 特種個資 | 病歷、醫療、基因、性生活、健康檢查、犯罪前科 | 原則禁止,僅限第 6 條所列例外,例如法律明文規定、經當事人書面同意 |
實務上最容易踩線的是員工健康檢查報告。很多 HR 習慣把全份報告收進人事檔案,但依第 6 條,健康檢查屬於特種個資,企業應先確認蒐集的法律依據,並只保留真正需要的項目。
蒐集、處理、利用的合法要件與特定目的
民間企業蒐集或處理一般個資,必須先有「特定目的」,再符合第 19 條第 1 項所列八種情形之一。最常用的是:法律明文規定、與當事人有契約或類似契約關係且已採取適當安全措施、當事人自行公開的資料、經當事人同意,以及對當事人權益無侵害。
利用則由第 20 條規範:原則上只能在蒐集的特定目的必要範圍內利用。要做目的外利用,例如把售後服務名單拿來推銷新產品,必須符合第 20 條第 1 項的例外,最常見的是取得當事人同意。
行銷有獨立的規定。依第 20 條第 2、3 項,當事人表示拒絕行銷時,企業應立即停止利用其個資行銷;首次行銷時,也必須提供當事人表示拒絕的方式,並負擔所需費用。電子報底部的「取消訂閱」連結與簡訊的退訂方式,就是這條規定的實踐。
告知義務與當事人權利
向當事人直接蒐集個資時,企業必須依第 8 條明確告知六件事:機關或公司名稱、蒐集目的、個資類別、利用的期間、地區、對象及方式、當事人可行使的權利與方式,以及不提供個資對其權益的影響。網站會員註冊頁、應徵表單與活動報名表,都是最需要檢查告知內容的地方。
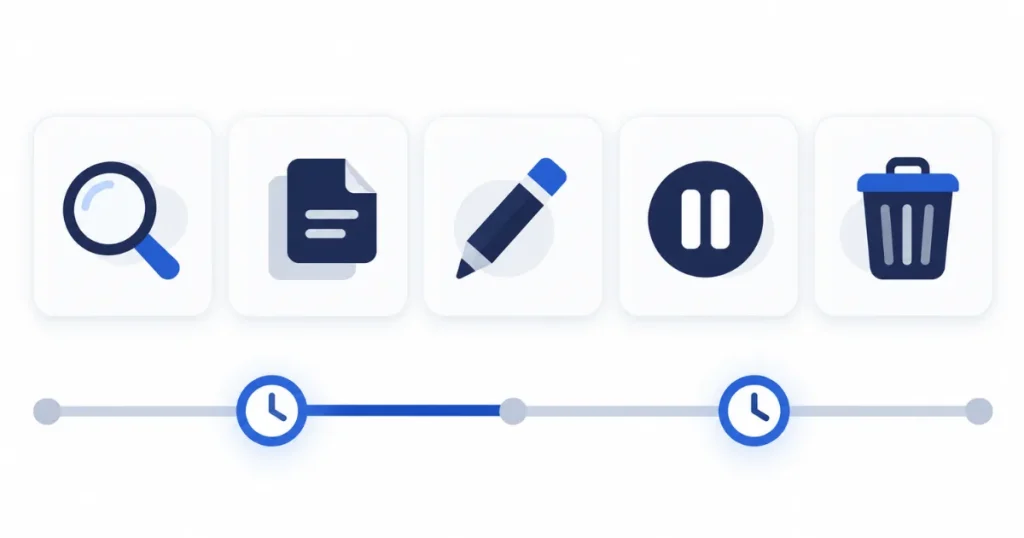
當事人則依第 3 條享有五項權利,而且不得預先拋棄或以契約限制:
- 查詢或請求閱覽。
- 請求製給複製本。
- 請求補充或更正。
- 請求停止蒐集、處理或利用。
- 請求刪除。
回覆期限規定在第 13 條。查詢、閱覽、複製的請求,應在 15 日內決定准駁,必要時可延長一次、最多 15 日;更正、停止利用、刪除的請求,應在 30 日內決定,必要時可延長最多 30 日,延長時都要以書面通知原因。很多企業的客服並不知道有法定期限,建議把這兩個時限寫進客服 SOP。
安全維護義務與個資外洩應變
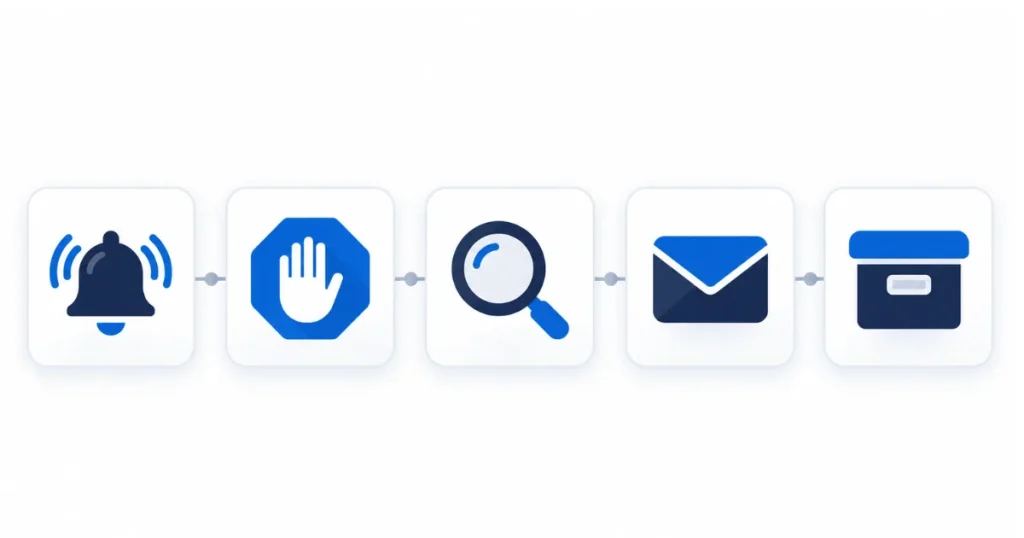
現行第 27 條要求保有個人資料檔案的非公務機關,應採行適當的安全措施,防止個資被竊取、竄改、毀損、滅失或洩漏;中央目的事業主管機關也可以指定業者訂定「個人資料檔案安全維護計畫」。因此電商、金融、補習班等行業,除了個資法本身,還要查看所屬主管機關訂定的安全維護辦法。
發生外洩時,現行第 12 條的義務是:查明後以適當方式通知當事人。尚未施行的 2025 年修正條文則進一步要求,符合一定通報範圍時,非公務機關還要向主管機關通報,並採取即時有效的應變措施、記錄事實與影響、保存相關紀錄以備查驗。
雖然新制還沒上路,從實務角度建議現在就把「誰判斷、多久內通知、通知內容寫什麼、紀錄存哪裡」寫成流程。等施行日期公布後,只要依主管機關訂定的辦法補上通報時限與格式即可。
違反個資法的罰則:行政、民事、刑事
違反個資法的責任分成行政罰、民事賠償與刑事責任三層。以下是現行條文對非公務機關的規定。
| 責任 | 情形 | 現行規定 |
|---|---|---|
| 行政罰(第 47 條) | 違反特種個資限制、蒐集處理要件、利用要件,或違反國際傳輸限制命令 | 處 5 萬元以上 50 萬元以下罰鍰,並令限期改正,屆期未改正按次處罰 |
| 行政罰(第 48 條) | 未依規定告知、未回應當事人請求、未通知外洩、行銷未提供拒絕方式等 | 先令限期改正,屆期未改正按次處 2 萬元以上 20 萬元以下罰鍰 |
| 行政罰(第 48 條) | 未採行適當安全措施,或未依指定訂定安全維護計畫 | 處 2 萬元以上 200 萬元以下罰鍰並令限期改正;屆期未改正按次處 15 萬元以上 1,500 萬元以下;情節重大者直接處 15 萬元以上 1,500 萬元以下 |
| 負責人連帶(第 50 條) | 公司依第 47~49 條受罰 | 代表人、管理人或其他有代表權人,除能證明已盡防止義務外,並受同一額度罰鍰 |
| 民事賠償(第 29、28 條) | 違法侵害當事人權利 | 企業須負賠償責任,除非能證明無故意或過失;難以證明損害時,每人每一事件 500 元以上 2 萬元以下;同一原因事實合計最高 2 億元,所涉利益超過 2 億元者以所涉利益為限 |
| 刑事責任(第 41 條) | 意圖不法利益或損害他人利益,違法蒐集、處理、利用而足生損害 | 5 年以下有期徒刑,得併科 100 萬元以下罰金 |
最高 1,500 萬元的罰鍰常被說成是「新法」,其實這是 2023 年修正第 48 條的結果,依第 56 條自公布日起施行,已經是現行規定。
另外常被問到的是「個資法是告訴乃論嗎」。依第 45 條,個資法刑事責任原則上須告訴乃論,但違反第 41 條的罪不在此限。也就是說,最常見的違法蒐集、利用個資罪,即使當事人沒有提告,檢察官也可以追訴。
最新修法與個人資料保護委員會
台灣正從「各行業主管機關分別管」走向「單一獨立機關集中管」。2023 年修法增訂第 1-1 條,明定主管機關為個人資料保護委員會(個資會);個資會籌備處於 2023 年 12 月 5 日揭牌,截至 2026 年 9 月,官方網站仍以籌備處名義運作。
民國 114 年(2025 年)11 月 11 日,總統公布個資法部分條文修正。依個資會籌備處公告,這次修正的施行日期由行政院另定;全國法規資料庫目前也標示「最後生效日期:未定」。這批尚未施行的修正重點如下:
| 項目 | 現行(2023 年 5 月 31 日修正版) | 2025 年修正(施行日期未定) |
|---|---|---|
| 主管機關 | 各中央目的事業主管機關、直轄市及縣市政府 | 個資會;自個資會成立之日起六年內,經行政院公告範圍的業者仍可由原目的事業主管機關管轄(第 51-1 條) |
| 外洩處理 | 查明後通知當事人(第 12 條) | 通知當事人,符合一定範圍時並應通報主管機關,且須採取應變措施與保存紀錄 |
| 安全維護 | 第 27 條 | 移至第 20-1 條,安全維護辦法由主管機關訂定;第 27 條刪除 |
| 公務機關監督 | 無專章 | 新增行政監督專章,公務機關須提報實施情形並接受稽核(第 21-1 條以下) |
對企業來說,最值得提早準備的是外洩通報。施行後,通報不再只是通知客戶,而是要在一定時限內向主管機關報告,沒有事前流程的公司很難臨時應付。
企業個資法合規 5 步驟
個資法的要求散落在數十個條文中,但企業實際要做的事可以歸納成五步。下表也可以當作內部自我檢查的起點:
| 步驟 | 要做什麼 | 對應條文 | 自我檢查問題 |
|---|---|---|---|
| 1. 個資盤點 | 列出各部門蒐集哪些個資、目的、存放位置、保存期限、誰能存取 | 第 5、19 條 | 我們說得出公司有哪些個資、放在哪裡嗎? |
| 2. 確認依據與告知 | 檢查每種個資的蒐集依據,修正表單與隱私權政策的告知內容 | 第 6、8、19、20 條 | 每一張表單都有完整的六項告知嗎? |
| 3. 安全維護措施 | 存取權限、加密、備份、委外廠商管理;屬指定行業者訂定安全維護計畫 | 第 4、27 條 | 委外廠商是否簽了個資保護條款? |
| 4. 當事人權利流程 | 建立查詢、更正、刪除、拒絕行銷的受理窗口與 15/30 日回覆流程 | 第 3、13、20 條 | 客服知道法定回覆期限嗎? |
| 5. 外洩應變 | 制定通知程序、紀錄格式,並預留新制通報機制 | 第 12 條 | 發生外洩時,誰在幾小時內做決定? |
第 3 步特別提醒一點:依第 4 條,受委託處理個資的廠商「視同委託機關」,但這不代表委託方可以撇清責任。把會員系統交給外包廠商維運的企業,仍應在合約中約定安全要求與稽核權。
企業該從哪裡開始?
如果只能先做一件事,建議從個資盤點開始。盤點完才知道哪些表單要改告知、哪些資料根本不該留、哪些廠商要補合約。中小企業可以先挑客戶資料最多的一個部門試做,通常一到兩週就能看出主要缺口。
跨國經營的企業還要多想一步:台灣個資法、歐盟 GDPR、韓國 PIPA 與越南個資法的要求並不相同,同一份員工或客戶資料可能同時受多部法律規範。若需要一套能同時對應多地法規的做法,可以參考 台灣個資法合規顧問 與 歐盟 GDPR 合規顧問 的服務內容,或 從一場 30 分鐘的諮詢開始。
個資法常見問題
哪些資料算個資?
只要能直接或間接識別特定自然人的資料都算個資,包括姓名、身分證字號、電話、電子郵件、職業、財務情況與社會活動等。單看無法識別、但與其他資料比對後能找出是誰的資料,例如會員編號或員工代號,也屬於個資。法人的資料,例如公司統一編號,則不屬於個資法所稱的個人資料。
個資外洩一定要通報嗎?
依現行第 12 條,企業應在查明後以適當方式通知受影響的當事人。向主管機關通報的義務,規定在 2025 年 11 月公布、施行日期尚未確定的修正條文中。若所屬行業的目的事業主管機關訂有安全維護辦法,也應確認其中是否另有通報規定。
公司違反個資法會被罰多少?
依現行第 47、48 條,罰鍰從 2 萬元起,違反安全維護義務時最高可處 200 萬元;屆期未改正或情節重大者,可處 15 萬元以上 1,500 萬元以下。公司受罰時,代表人除非能證明已盡防止義務,也會被處同一額度罰鍰。
個資法是告訴乃論嗎?
依第 45 條,個資法的刑事責任原則上須告訴乃論,但違反第 41 條的罪除外。第 41 條處罰的是意圖不法利益或損害他人利益而違法蒐集、處理、利用個資,且足生損害於他人的行為,最重可處 5 年以下有期徒刑,檢察官可以主動追訴。
個資法新修正條文什麼時候施行?
2025 年 11 月 11 日公布的修正條文,施行日期由行政院另定。截至 2026 年 9 月,全國法規資料庫仍標示生效日期未定,個資會也仍以籌備處形式運作。企業目前應遵守現行條文,同時提早準備外洩通報等新制要求。
參考資料
- 個人資料保護法(全國法規資料庫) – 最新修正條文,部分條文施行日期未定。法務部全國法規資料庫 · 2025 年 11 月 11 日修正
- 個人資料保護法(現行版本) – 2023 年 5 月 31 日修正版本條文。法務部全國法規資料庫 · 2023 年 5 月 31 日修正
- 個人資料保護法部分條文修正案公布 – 修正條文施行日期由行政院另定。個人資料保護委員會籌備處 · 2025 年 11 月 11 日
- 個人資料保護委員會籌備處揭牌 – 籌備處成立。行政院 · 2023 年 12 月 5 日