NIST CSF 2.0 是什麼?與 ISO 27001 比較與對照
NIST CSF 2.0 是美國國家標準與技術研究院(NIST)於 2024 年 2 月 26 日發布的網路安全框架(Cybersecurity Framework),以治理、識別、保護、偵測、回應、復原六大功能,描述組織管理網路安全風險應達成的成果。它是自願採用的框架,沒有驗證制度,適用於任何規模與產業。
台灣企業最常在兩種情況碰到 NIST CSF:美國客戶的供應商問卷用 CSF 的分類提問,或董事會希望用一張圖看懂公司的資安狀況。這篇說明 CSF 2.0 的六大功能與 2.0 版的新變化,並和 ISO 27001 逐項比較、提供一份對照表,幫你判斷兩者該怎麼搭配。想把兩套框架整合進同一套制度,可以參考我們的 ISO 27001 驗證輔導。
重點整理
- NIST CSF 2.0 由 NIST 於 2024 年 2 月 26 日發布,包含治理、識別、保護、偵測、回應、復原六大功能與 22 個類別。
- 2.0 版新增「治理」功能,並把適用對象從關鍵基礎設施擴大到所有組織。
- CSF 不能驗證;ISO 27001 是可由第三方驗證的管理系統標準。兩者常搭配使用,而不是二選一。
- NIST 官方的繁體中文譯本,由台灣經濟部標準檢驗局翻譯,可在 NIST 網站免費下載。
NIST CSF 2.0 是什麼?
NIST CSF 是一套描述「網路安全應該達成哪些成果」的分類架構,由核心(Core)、剖繪(Profiles)與層級(Tiers)三部分組成。它只說明要達成什麼,不規定用什麼方法達成,具體做法可對照 NIST 線上提供的實作範例與參考資料。
CSF 最早在 2014 年為美國關鍵基礎設施發布,1.1 版於 2018 年更新。2.0 版在文件中明確表示,適用於任何規模、產業與成熟度的組織。NIST 官方中文譯本由經濟部標準檢驗局翻譯,所以「剖繪」「層級」等用詞,都可以直接沿用官方譯法。
六大功能:治理、識別、保護、偵測、回應、復原
NIST CSF 2.0 的核心以六大功能組織所有網路安全成果,其中「治理」位於中心,決定組織如何執行其他五項功能。六大功能之下共有 22 個類別,每個類別再細分為子類別。
| 功能 | 代碼 | 目標 | 類別舉例 |
|---|---|---|---|
| 治理(GOVERN) | GV | 建立、溝通並監督網路安全風險管理策略、期望與政策 | 組織背景、風險管理策略、角色與職責、政策、監督、供應鏈風險管理 |
| 識別(IDENTIFY) | ID | 了解目前的網路安全風險 | 資產管理、風險評鑑、改善 |
| 保護(PROTECT) | PR | 以防護措施管理風險 | 身分管理與存取控制、意識與訓練、資料安全、平台安全、技術基礎架構韌性 |
| 偵測(DETECT) | DE | 發現並分析可能的攻擊與入侵 | 持續監控、不利事件分析 |
| 回應(RESPOND) | RS | 對偵測到的事故採取行動 | 事故管理、事故分析、事故回應的報告與溝通、事故緩解 |
| 復原(RECOVER) | RC | 恢復受影響的資產與運作 | 事故復原計畫執行、事故復原溝通 |
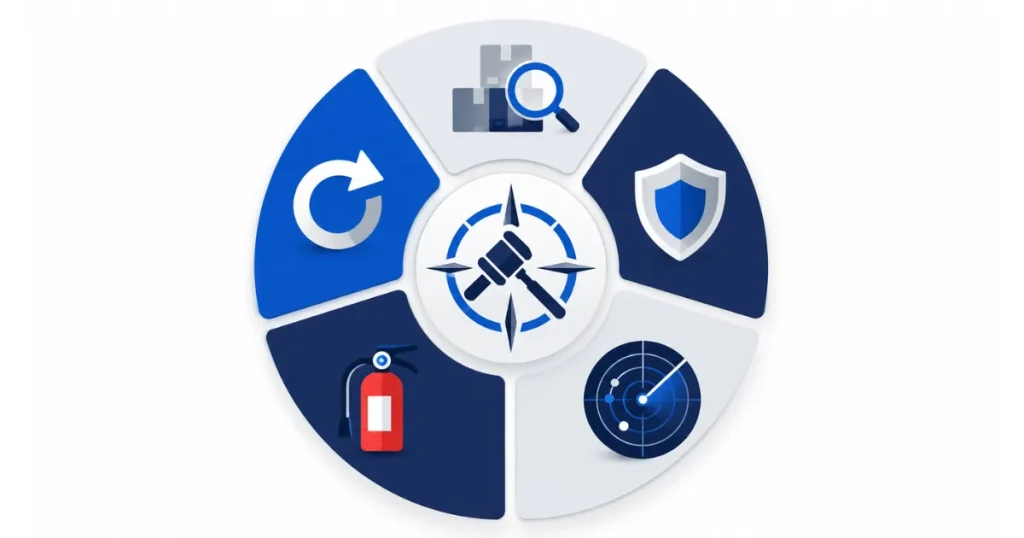
除了核心,CSF 還用「層級」描述組織風險管理的成熟度,分為部分(層級 1)、風險告知(層級 2)、可重複(層級 3)與適應性(層級 4);「剖繪」則用來描述組織目前與目標狀態,找出差距再排定優先順序。
CSF 2.0 版新增了什麼?
2.0 版最大的變化是新增「治理」功能,把風險管理策略、角色職責、政策與監督從技術項目中拉出來,放在最上層。其次是適用範圍擴大到所有組織,並把供應鏈風險管理提升為治理功能下的獨立類別。
| 變化 | 1.1 版 | 2.0 版 |
|---|---|---|
| 功能數 | 5 項 | 6 項,新增治理 |
| 適用對象 | 以關鍵基礎設施為主 | 所有規模與產業的組織 |
| 供應鏈風險 | 識別功能下的一個類別 | 治理功能下的網路安全供應鏈風險管理(GV.SC) |
| 配套資源 | 以文件為主 | 線上提供實作範例、快速入門指導、參考資料與社群剖繪 |
供應鏈風險被放進治理功能,代表 NIST 把它視為管理層要負責的議題,而不只是 IT 的工作。供應鏈風險的實際攻擊手法與防範,可以參考 供應鏈攻擊 一文。
NIST CSF 與 ISO 27001 比較
NIST CSF 與 ISO 27001 最大的差別,在於 CSF 是描述成果的框架、不能驗證,ISO 27001 則是可由第三方驗證的管理系統標準。CSF 適合拿來溝通與評估成熟度,ISO 27001 適合證明「公司有一套持續運作的制度」。
| 比較項目 | NIST CSF 2.0 | ISO/IEC 27001:2022 |
|---|---|---|
| 發布單位 | 美國 NIST | ISO 與 IEC |
| 性質 | 網路安全成果的分類框架 | 資訊安全管理系統(ISMS)要求標準 |
| 能否驗證 | 不能,沒有驗證制度 | 能,由獲認可的驗證機構稽核發證 |
| 結構 | 6 項功能、22 個類別 | 第 4~10 條管理要求,附錄 A 共 93 項控制措施 |
| 成熟度評估 | 以層級 1~4 描述 | 無層級,重點是要求是否符合 |
| 取得成本 | 免費下載 | 標準需購買,驗證需付費 |
| 常見用途 | 對董事會與客戶溝通、成熟度評估 | 客戶要求證書、供應商稽核、建立制度 |
CSF 與 ISO 27001 對照表:兩者如何搭配?
最常見的搭配方式,是用 ISO 27001 建立可驗證的管理系統,再用 CSF 的六大功能對董事會或美國客戶說明資安狀況。下表是類別層級的概略對照,詳細的子類別對應,可查閱 NIST 網站上的參考資料目錄。
| CSF 2.0 類別 | 對應的 ISO 27001:2022 內容 |
|---|---|
| 治理:組織背景、風險管理策略 | 第 4 條組織背景、第 6 條規劃 |
| 治理:角色與職責、政策、監督 | 第 5 條領導、附錄 A 5.1–5.4、第 9 條績效評估 |
| 治理:供應鏈風險管理 | 附錄 A 5.19–5.23 |
| 識別:資產管理 | 附錄 A 5.9 資訊及其他相關資產清冊 |
| 識別:風險評鑑、改善 | 第 6.1、8.2 條風險評鑑,第 10 條改善 |
| 保護:身分管理與存取控制 | 附錄 A 5.15–5.18、8.5 |
| 保護:意識與訓練 | 附錄 A 6.3 |
| 保護:資料安全、平台安全 | 附錄 A 8.10–8.13、8.8、8.9 |
| 偵測:持續監控、不利事件分析 | 附錄 A 8.15、8.16、5.25 |
| 回應:事故管理 | 附錄 A 5.24–5.28 |
| 復原:事故復原 | 附錄 A 5.29、5.30、8.13 |
實務上,已經有 ISO 27001 的企業,用這份對照表就能回答多數以 CSF 分類的客戶問卷,不需要另建一套制度。CSF 的層級則可以補足 ISO 27001 沒有的「成熟度」說法,方便向管理層說明下一年要從層級 2 提升到層級 3。
誰適合用 NIST CSF?
NIST CSF 2.0 適合三種企業:有美國客戶或美國母公司、需要向董事會說明資安成熟度,以及還沒有能力一次導入 ISO 27001、想先做自我評估的企業。若客戶明確要求證書,CSF 無法取代 ISO 27001。
對台灣中小企業來說,CSF 的價值在於免費、好溝通。可以先用它做一次自我評估,畫出目前與目標的差距;等客戶開始要求證書,再以 ISO 27001 建立可驗證的制度,前面的評估結果都能沿用。導入 ISO 27001 的預算規劃,可以參考 ISO 27001 費用 的拆解。
有客戶寄來 NIST 問卷時,該怎麼回應?
收到以 NIST CSF 分類的問卷時,先把題目對應到公司現有的 ISO 27001 控制措施與紀錄,再找出沒有對應的項目補強。多數題目都能用既有的政策、程序與稽核紀錄回答。
如果公司還沒有任何制度,可以把這份問卷當成差距分析的起點。想一次建立能同時回應 CSF 與 ISO 27001 的制度,可以參考我們的 ISO 27001 驗證輔導,或 直接與顧問聊聊貴公司的狀況。
NIST CSF 2.0 常見問題
NIST CSF 可以驗證嗎?
不行。NIST CSF 是自願採用的框架,NIST 沒有建立驗證制度,也不核發證書。企業可以自行評估或請第三方做成熟度評估,但結果只是評估報告,不是證書;需要可驗證的證明時,通常會選擇 ISO 27001。
台灣企業需要 NIST CSF 嗎?
台灣法規沒有要求一般企業採用 NIST CSF。但有美國客戶或美國母公司的企業,常會收到以 CSF 分類的供應商問卷;想向董事會說明資安成熟度的企業,也可以用 CSF 的六大功能與層級作為報告架構。
有 ISO 27001 還需要 NIST CSF 嗎?
不一定需要另外導入。ISO 27001 的控制措施已能對應 CSF 的大部分類別,只要建立一份對照表,就能用同一套制度回答 CSF 問卷。若需要描述成熟度,可以借用 CSF 的層級,補足 ISO 27001 沒有的部分。
NIST CSF 2.0 有中文版嗎?
有。NIST 官方網站提供 CSF 2.0 的繁體中文譯本,由台灣經濟部標準檢驗局經 NIST 授權翻譯,為美國政府官方譯本,可免費下載。用詞如「剖繪」「層級」與英文版的 Profiles、Tiers 對應。
參考資料
- The NIST Cybersecurity Framework (CSF) 2.0(NIST CSWP 29) – 六大功能、類別、剖繪與層級。NIST · 2024 年 2 月 26 日
- NIST 網路安全框架(CSF)2.0 中文譯本 – 經濟部標準檢驗局翻譯之官方譯本。NIST
- CSF 2.0 Informative References – CSF 與其他標準的對照目錄。NIST