弱點掃描是什麼?企業弱點掃描流程、工具與頻率建議
弱點掃描(Vulnerability Scanning)是用自動化工具比對企業的伺服器、網通設備、網站與端點,找出已公開的弱點、缺少的修補程式與不安全的設定,再依風險排出修補順序。它回答的是「哪些地方有已知的洞」,而不是「駭客能不能真的打進來」。
IT 主管最常問:工具下載得到,自己掃就好,還是要委外?答案取決於資產數量、誰來判讀報告,以及有沒有法規或客戶要求的佐證。這篇從類型、流程、工具、頻率到報告判讀一次說明,想直接了解範圍與做法,可以參考我們的 弱點掃描服務。
重點整理
- 弱點掃描找出大範圍的已知弱點,是弱點管理循環中「發現」的一步,掃完之後還要驗證、修補與複掃,才算完成。
- 依民國 115 年 1 月 7 日修正的資通安全責任等級分級辦法,A 級特定非公務機關的全部核心資通系統每年要辦理弱點掃描二次,B 級每年一次,C 級每二年一次。
- 判斷修補順序不能只看 CVSS 分數,還要看資產是否對外、弱點是否已被實際利用(例如列入 CISA KEV 清單)。
- 免費工具適合小範圍自我檢查,但有授權限制,也不會幫你排除誤報、解讀結果。
弱點掃描是什麼?
弱點掃描是一種資訊安全評估作業:以掃描工具探測指定範圍內的主機、服務與應用程式,比對公開的弱點資料(例如 CVE 編號),產出附嚴重程度的弱點清單與修補建議。英文常寫作 Vulnerability Scanning,業界也常稱為弱掃或 VA(Vulnerability Assessment)。
能發現的問題包括已公開的軟體弱點、停止支援的作業系統、未安裝的更新、不必要對外開放的連接埠與過時的 TLS 設定;商業邏輯漏洞、權限設計錯誤這類需要人推理的問題,則找不到。
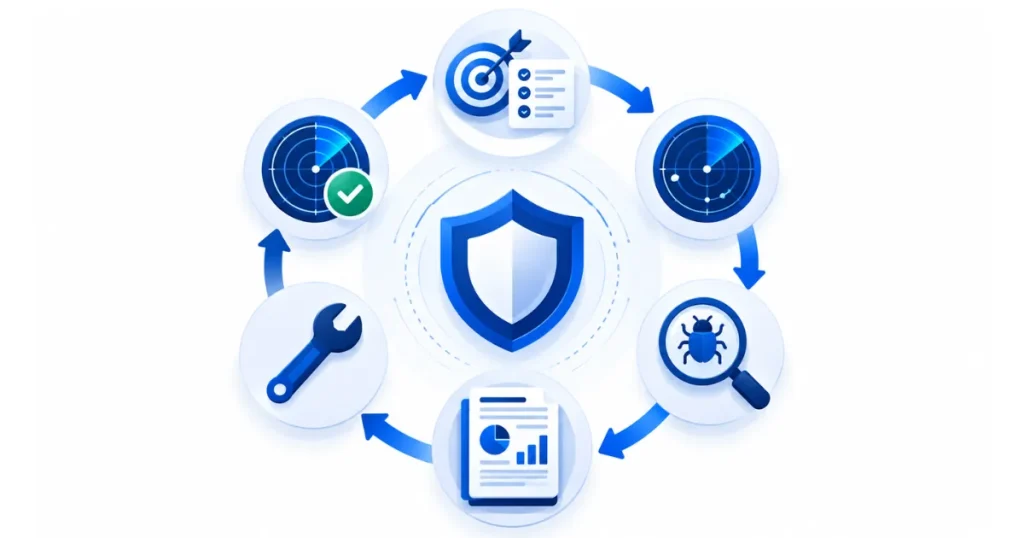
弱點掃描與弱點管理常被混用,但範圍不同。弱點管理是持續的循環:盤點資產、掃描、排序、修補、複掃,再回到盤點。分級辦法在 115 年修正時新增「資通安全弱點管理」項目,備註把它定義為結合資訊資產管理與弱點管理、掌握整體風險情勢的作業;政府機關常聽到的 VANS(資安弱點通報機制)就是這個概念。ISO/IEC 27002:2022 的控制措施 8.8「技術脆弱性管理」,要求的也是這整個循環,而不只是掃描這個動作。
弱點掃描有哪些類型?
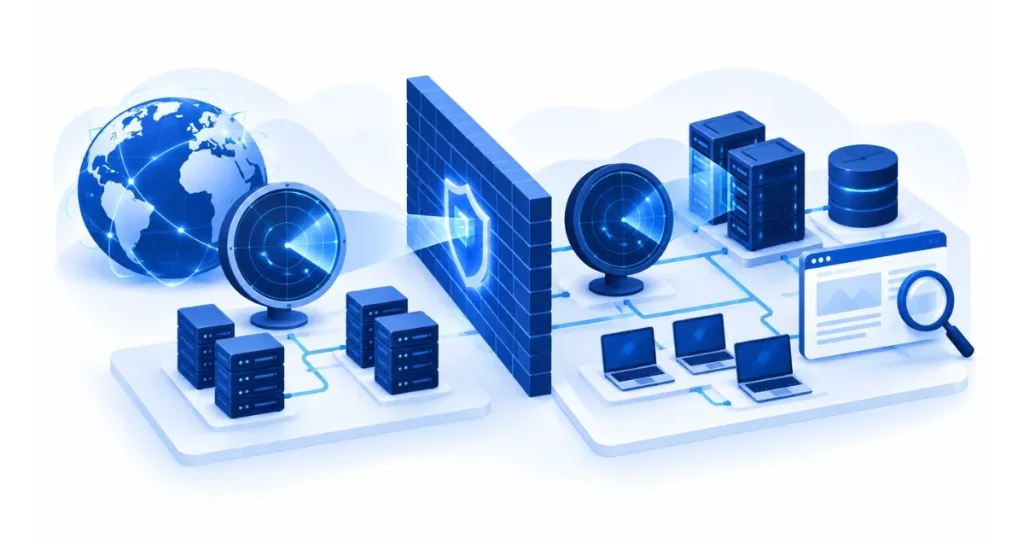
依「從哪裡看」與「看什麼」,弱點掃描可分成外部掃描、內部掃描與 Web 弱點掃描;依「有沒有登入」,又分成有帳號掃描與無帳號掃描。不同類型回答不同的問題,範圍要依企業的資產配置來組合。
| 類型 | 檢查對象 | 能看到什麼 | 適合誰先做 |
|---|---|---|---|
| 外部掃描 | 對外的公有 IP、網域、VPN、郵件與網站伺服器 | 攻擊者在沒有任何帳號時看得到的服務與弱點 | 有官網、電商、對外 API 的企業 |
| 內部掃描 | 內網伺服器、網通設備、資料庫、使用者電腦 | 一台電腦或一組帳號被入侵後,攻擊者能橫向利用的弱點 | 有多個據點、ERP 與檔案伺服器的企業 |
| Web 弱點掃描 | 網站、Web 應用程式、API | 過時元件、安全標頭、TLS 設定與部分常見的 Web 弱點 | 自行開發或委外開發系統的企業 |
| 有帳號掃描 | 以唯讀帳號登入主機後檢查 | 已安裝軟體的實際版本、缺少的修補與本機設定 | 想要結果準確、用於稽核佐證的企業 |
有帳號掃描(又稱憑證式掃描)的結果通常比無帳號掃描準確,因為工具能直接讀到軟體版本,而不是從對外的服務特徵去猜。實務上,我們建議對外資產先做無帳號的外部掃描,看攻擊者的視角;內部核心主機則用有帳號掃描,減少誤報。
執行流程:從資產清單到複掃
一次完整的弱點掃描有 6 個步驟,從界定範圍開始,到複掃確認結束。只做第 2 步、把工具報告直接交給 IT,是最常見也最浪費的做法。
- 界定範圍:列出要掃的 IP、網域、伺服器,標明外部或內部掃描,以及需要特別注意的老舊或敏感系統。
- 執行掃描:依範圍設定工具與掃描速度,在約定時段執行,並開放必要的存取權限。
- 分析與驗證:比對 CVE 與 CVSS、確認受影響的版本與資產,排除誤報(False Positive)。
- 撰寫報告:產出管理摘要與技術報告,列出風險分級與優先處理清單。
- 修補:由 IT 團隊依優先順序更新、升級或調整組態,暫時無法修補的採取緩解措施。2026 年 10 月的PHP 漏洞 PHP2Shell 就是一例:官方同時公布修補版本與暫時緩解設定。
- 複掃:修補完成後再掃一次,確認每項發現的狀態是已關閉或尚存,並決定下一個掃描週期。
第 1 步最常卡住。很多企業的資產清單停在幾年前的版本,掃描時才發現一台沒人認領的舊伺服器還開著。範圍也要用書面確認:掃描會主動探測系統,委外時應在合約或授權書中寫清楚可掃描的 IP、網域與時段;未經授權利用系統漏洞入侵他人電腦,是刑法第 358 條處罰的行為,邊界必須先講清楚。
常用弱點掃描工具與自己掃的限制
常見的弱點掃描工具有主機與網路類的 Tenable Nessus、Greenbone OpenVAS、Qualys、Rapid7,以及 Web 類的 ZAP。工具不難取得,難的是授權、誤報與判讀。
免費工具的限制要先看清楚。Tenable 官網說明,Nessus Essentials 最多只能掃 5 個 IP,而且僅限非商業用途,企業與顧問服務必須使用付費的 Nessus Professional。Greenbone 的免費版本 OPENVAS FREE 可以下載使用,但少了排程自動掃描、告警、API 與修補工單等企業功能。ZAP 是免費開源的 Web 應用程式掃描器,適合開發團隊檢查自己的網站,但不涵蓋主機與網通設備。
自己掃的真正限制在後面三件事。第一是誤報:工具從服務特徵推測版本,常把已經修補的系統列為有弱點,需要人工比對。第二是判讀:一份掃描報告動輒數百筆,哪幾筆要今天修、哪幾筆可以接受風險,工具無法替你決定。第三是佐證:客戶稽核或主管機關要看的,是有範圍、有日期、有複掃結果的報告,而不是工具匯出的原始清單。
我們在協助製造業客戶時常遇到這種情況:IT 每季自己跑一次掃描,報告存在資料夾裡,卻沒有人追蹤修補。第二年再掃,同樣的高風險弱點還在原地。問題不在工具,而在沒有把掃描接上修補與複掃的流程。
多久掃一次:法規與風險角度
弱點掃描的頻率,先看有沒有法定義務,再看資產的暴露程度。被核定資通安全責任等級的機關要遵守分級辦法的最低頻率;一般企業沒有法定頻率,實務上建議一般系統每季一次,重要系統更頻繁,並在重大變更後加掃。
依分級辦法附表,特定非公務機關的「全部核心資通系統」,A 級每年辦理弱點掃描二次,B 級每年一次,C 級每二年一次。特定非公務機關包括關鍵基礎設施提供者、公營事業與特定財團法人等,一般民營企業不在其中;同一份附表也要求這些機關在知悉資通安全弱點時,適時修補或採行緩解措施。
法定頻率是最低標準,不是建議頻率。攻擊者掃描網路的速度遠比一年兩次快,下面是可以直接套用的掃描行事曆:
| 系統類型 | 建議掃描頻率 | 額外加掃時機 |
|---|---|---|
| 對外網站、API、VPN、郵件伺服器 | 每月 | 上線或改版前後;出現與使用中產品直接相關的重大弱點時 |
| 核心系統(ERP、CRM、資料庫) | 每季 | 系統升級、架構變更或移轉雲端後 |
| 一般內部伺服器與網通設備 | 每季 | 更換設備或更新韌體後 |
| 使用者端電腦 | 每季,或以資產管理工具持續檢查 | 大規模更新作業系統或軟體後 |
| 測試與開發環境 | 每次上線前 | 不需固定週期 |
被核定等級的機關,把法定次數放進上表的季度排程即可。每月掃描對外資產聽起來很多,但對外 IP 通常不多。
看懂弱點掃描報告:CVSS 與修補優先順序
讀弱點掃描報告,先看管理摘要與嚴重程度分布,再看優先處理清單,最後才看完整的技術發現。修補順序要綜合三個因素:CVSS 嚴重程度、資產是否對外,以及弱點是否已被實際利用。
CVSS(Common Vulnerability Scoring System)是 FIRST 維護的弱點嚴重程度評分標準,最新的 4.0 版於 2023 年 11 月 1 日發布。它把分數分成五級:0.0 為無,0.1 到 3.9 為低,4.0 到 6.9 為中,7.0 到 8.9 為高,9.0 到 10.0 為嚴重。FIRST 也建議使用者在基本分數之外,補上威脅與環境指標,才更貼近實際風險。
CVSS 之外,還有兩個參考值值得一起看。美國 CISA 的 KEV 清單(Known Exploited Vulnerabilities)收錄已確認在真實環境被利用的弱點,CISA 建議企業把它納入修補排序;FIRST 的 EPSS 則估算一個 CVE 在未來 30 天內被利用的機率,資料免費公開。以下是我們建議的修補優先順序,時限為企業內部目標,不是法規要求:
| 優先等級 | 判斷條件 | 建議處理方式 |
|---|---|---|
| 立即 | 列入 KEV,且位於對外系統 | 數天內修補;無法修補先關閉服務或加上防護規則 |
| 高 | CVSS 7.0 以上的對外系統,或列入 KEV 的內部系統 | 排入最近一次維護時段,2 週內完成 |
| 中 | CVSS 7.0 以上的內部系統,或 EPSS 機率偏高的中度弱點 | 當月修補週期內處理 |
| 例行 | CVSS 4.0 到 6.9 的一般弱點 | 隨例行更新處理,下次掃描時確認 |
| 列管 | 低度弱點,或停止支援、暫時無法更新的系統 | 記錄風險接受理由與緩解措施,排定汰換計畫 |
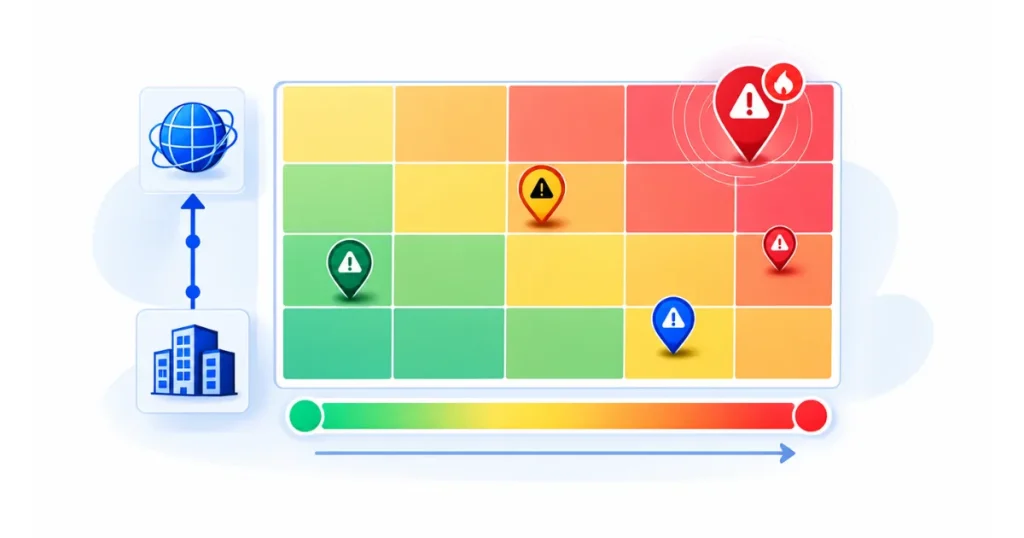
這張表最常改變的是內網的高分弱點。一台只在內網、沒有對外服務的測試主機,CVSS 9.8 的弱點仍然要修,但通常排在對外官網上一個已被利用的 7.5 分弱點之後。
弱點掃描 vs 滲透測試:怎麼分工?
弱點掃描用工具廣泛找出已知弱點,適合定期、大範圍執行;滲透測試 由專家在授權範圍內模擬攻擊,驗證弱點能否被利用、能串成什麼攻擊路徑。兩者互補,不能互相取代。
合理的分工是:弱點掃描當作每季的例行健康檢查,把已知弱點的數量壓下來;滲透測試每年針對最重要的對外系統做一次深度驗證,找出掃描工具看不到的邏輯漏洞。先掃描、修補,再做滲透測試,測試人員才不會把時間花在已知的低階問題上。
若企業連資產全貌都還沒掌握,可以先做一次 資安健診,從網路架構、惡意活動與設定面看整體缺口,再決定掃描範圍。攻擊者實際怎麼利用這些弱點,可以參考 駭客攻擊手法 的整理。
弱點掃描的 4 個常見誤解
最常聽到的說法是「報告沒有高風險,系統就安全」。其實掃描只能發現工具資料庫裡已知、而且掃得到的弱點;範圍外的資產、商業邏輯漏洞與被盜用的帳號,都不會出現在報告上。
第二種是「CVSS 分數最高的先修就對了」。FIRST 自己就建議補上威脅與環境指標;一個已被利用、位在對外系統的中高分弱點,常比內網的最高分弱點更急。
也有不少企業認為買了掃描工具,就等於有弱點管理。ISO/IEC 27002:2022 控制措施 8.8 與分級辦法新增的弱點管理項目,看重的都是盤點、修補與追蹤的持續運作,而不是工具本身。
最後是「我們不是被核定的機關,不用管頻率」。法定頻率只約束特定機關,但客戶的資安問卷、ISO 27001 稽核與供應鏈評估,常會要求提供定期掃描與複掃的佐證。
弱點掃描要自己做,還是委外?
資產少於數十台、IT 有人能判讀報告,自己用工具定期掃描是合理的起點;對外資產多、需要提供稽核佐證,或過去掃了卻沒有人追修補,委外的效益通常更高。不少企業採混合模式:平時自己掃,每季或每半年請外部單位做一次經驗證的完整掃描與複掃。
決定前先確認三件事:資產清單是否完整、誰負責判讀與追蹤修補、報告要給誰看。想依公司的系統規劃範圍與頻率,可以參考我們的 弱點掃描服務,或 從一場 30 分鐘的諮詢開始。
弱點掃描常見問題
弱點掃描會影響系統運作嗎?
大多數情況下影響有限,但不是零風險。掃描會發出大量探測,老舊系統、工控設備或效能吃緊的伺服器可能變慢甚至異常。執行前應確認範圍、時段與掃描速度,把敏感系統排除或改用低強度設定,並請系統負責人在掃描時段待命。
免費弱點掃描工具夠用嗎?
用於小範圍自我檢查可以,但要注意授權與功能限制。例如 Nessus Essentials 最多掃 5 個 IP,且僅限非商業用途;開源工具則需要自己維護與判讀。若結果要提供給客戶或稽核當佐證,或資產數量較多,仍需商用工具或委外服務。
弱點掃描報告要保存多久?
一般企業沒有統一的法定保存期限,實務上建議至少保留到下一次掃描與複掃完成,並保存連續數個週期的報告,以呈現弱點數量的變化趨勢。導入 ISO 27001 的企業,應依自己的文件化資訊管理程序訂定保存期限,並在稽核時能調閱。
弱點掃描和弱點管理有什麼不同?
弱點掃描是找出弱點的單一動作;弱點管理是包含資產盤點、掃描、排序、修補與複掃的持續循環。只掃描不追蹤修補,弱點會一直留在系統裡。
參考資料
- 資通安全責任等級分級辦法 – 附表二、四、六規定特定非公務機關弱點掃描頻率與資通安全弱點管理。全國法規資料庫 · 民國 115 年 1 月 7 日修正
- CVSS v4.0 Specification Document – CVSS 4.0 指標群組與嚴重程度分級。FIRST · 2023 年 11 月 1 日
- Exploit Prediction Scoring System(EPSS) – 預估 CVE 於 30 天內被利用的機率。FIRST
- Known Exploited Vulnerabilities Catalog – 已確認遭利用的弱點清單。美國 CISA
- NIST SP 800-40 Rev. 4: Guide to Enterprise Patch Management Planning – 企業修補管理規劃。NIST · 2022 年 4 月
- ISO/IEC 27002:2022 – 控制措施 8.8 技術脆弱性管理。ISO