駭客攻擊手法有哪些?企業最常遇到的 10 種網路攻擊
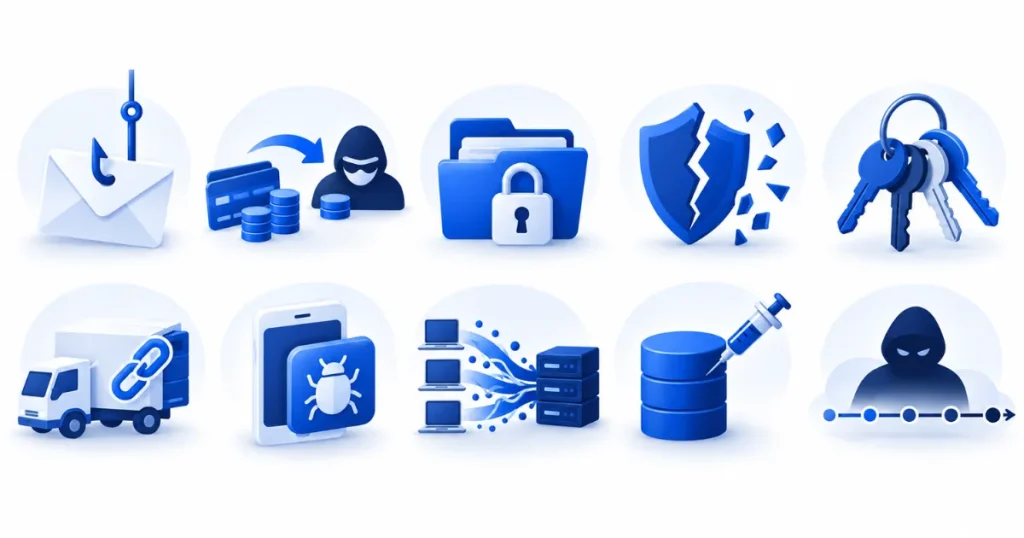
駭客攻擊手法雖然名目很多,企業最常遇到的其實集中在 10 種:網路釣魚、商業電子郵件詐騙(BEC)、勒索軟體、漏洞利用、撞庫與暴力破解、供應鏈攻擊、偽冒軟體與惡意程式、DDoS、網頁攻擊與 APT。依 Verizon 2026 年資料外洩調查報告(DBIR),利用漏洞入侵首度超越帳密竊取,成為外洩事件最主要的入口,占 31%。
對企業來說,與其記住每一種攻擊的名稱,不如知道「攻擊者通常從哪裡進來、出事前有什麼徵兆、預算該先放哪裡」。這篇整理 10 種常見攻擊的手法、徵兆與對應防護,並附台灣 2025 年的官方通報統計。想實際驗證系統會不會被這些手法打進來,可以參考我們的 滲透測試服務。
重點整理 – Verizon 2026 年 DBIR 指出,31% 的外洩事件從漏洞利用開始,涉及第三方的外洩占 48%。 – 數位發展部資安署統計,2025 年公務機關通報 726 件資安事件,非法入侵占 68.60%。 – 資安署點名的 5 大威脅包括偽冒通訊軟體、勒索軟體、供應鏈疏漏、網路邊緣設備漏洞與社交工程結合雲端濫用。 – 企業防護的優先順序,應依「攻擊者最常從哪裡進來」排列,而不是依產品清單。
駭客攻擊手法總覽:攻擊者從哪裡進來?
駭客攻擊手法可以依「入口」分成三大類:騙人(釣魚、BEC、社交工程)、找系統的洞(漏洞利用、網頁攻擊、邊緣設備)、借別人的門(盜用帳密、供應商與第三方)。勒索軟體、APT 則是攻擊者進來之後的目的與行動方式。
依 Verizon 2026 年 DBIR(分析 2025 年的外洩事件),漏洞利用占 31%,19 年來首次超越帳密竊取;涉及第三方的外洩比前一年增加 60%,占全部外洩的 48%。報告也提到,手機上的社交工程(假簡訊、假來電)成功率比傳統電子郵件釣魚高 40%。
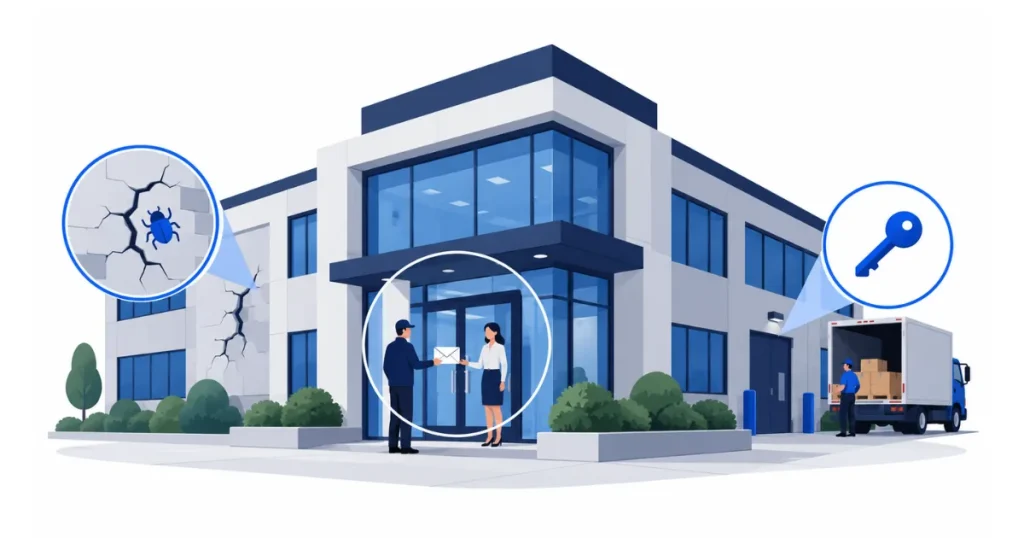
企業最常遇到的 10 種網路攻擊
下表整理 10 種常見駭客攻擊手法:怎麼進來、出事前常見的徵兆,以及最有效的第一道防護。每一種攻擊的細節與案例,可以從表後的段落延伸閱讀。
| # | 攻擊手法 | 怎麼進來 | 常見徵兆 | 第一道防護 |
|---|---|---|---|---|
| 1 | 網路釣魚 | 假郵件、簡訊、通訊軟體連結騙取帳密 | 員工反映收到假登入頁、異常登入 | 郵件過濾、多因子驗證、員工演練 |
| 2 | BEC 商業電子郵件詐騙 | 冒充主管或廠商要求改帳戶、匯款 | 臨時要求改收款帳戶、催促付款 | 匯款雙重確認、電話回撥驗證 |
| 3 | 勒索軟體 | 由漏洞、盜用帳號或釣魚進入後加密檔案 | 防毒被關閉、大量檔案改名 | 離線備份與還原演練、端點防護 |
| 4 | 漏洞利用 | 攻擊未修補的對外系統、VPN 與邊緣設備 | 不明對外連線、設備設定被改 | 盤點對外設備、優先修補 |
| 5 | 撞庫與暴力破解 | 用外洩帳密或常見密碼大量嘗試登入 | 登入失敗數暴增、陌生地點登入 | 多因子驗證、失敗次數限制 |
| 6 | 供應鏈攻擊 | 經由廠商軟體、維護帳號或遠端工具進入 | 廠商帳號在非約定時段登入 | 廠商存取控管、合約資安條款 |
| 7 | 偽冒軟體與惡意程式 | 從非官方網站下載假軟體或夾帶後門 | 新電腦出現不明程式、異常連線 | 軟體安裝申請與白名單 |
| 8 | DDoS 阻斷服務 | 大量流量癱瘓網站或服務 | 網站變慢或無法連線 | CDN 與流量清洗、應變計畫 |
| 9 | SQL 注入與網頁攻擊 | 利用網站程式缺陷讀取或竄改資料 | 資料庫出現異常查詢、網頁被竄改 | 安全開發、網頁應用程式防火牆、測試 |
| 10 | APT 進階持續性威脅 | 長期潛伏、逐步擴大權限竊取資料 | 管理帳號異常、資料定期外傳 | 日誌集中與監控、權限最小化 |
第 1、2 種都屬於 社交工程,攻擊的是人與流程,而不是系統。美國聯邦調查局網路犯罪投訴中心(IC3)2024 年報告中,BEC 有 21,442 件投訴,損失約 27.7 億美元,損失金額在所有類型中排名第二。第 5 種的原理與防護細節,可以參考 撞庫攻擊 一文。
勒索軟體與漏洞利用常是同一條攻擊鏈:攻擊者先利用 VPN、防火牆等網路邊緣設備的漏洞進入,再用盜來的管理帳號在內網移動,最後才加密檔案,並威脅公開竊得的資料。資安署點名的「自帶驅動程式」手法,是攻擊者自己帶入有漏洞的合法驅動程式,用來關閉防毒與端點防護。所以只靠防毒擋不住勒索軟體,入口的修補與帳號控管更關鍵。這種先潛伏、再逐步擴大權限的模式,在國家級駭客身上更明顯,也就是所謂的APT 攻擊。
供應鏈攻擊與偽冒軟體的共通點,是攻擊者利用了企業信任的對象。Verizon 統計涉及第三方的外洩已占 48%;資安署的案例中,維護廠商在主機上安裝遠端桌面軟體,最後遭暴力破解登入。很少企業盤點過「廠商可以從哪裡連進來」,這往往是防護最薄弱的一環。
DDoS 與網頁攻擊在公務機關的通報中各占約 5% 與 2.5%,比例不高,但對電商、訂票、線上金融等依賴網站營收的企業,停機的損失很直接。SQL 注入、跨網站腳本(XSS)等網頁攻擊多半源自開發時的程式缺陷,適合在上線前就測試出來。
台灣企業常見的駭客攻擊趨勢
台灣的官方統計以公務機關為主,但趨勢對企業同樣適用。數位發展部資安署統計,2025 年公務機關通報資安事件 726 件,比 2024 年少 29 件;其中非法入侵占 68.60%、設備問題 15.43%、阻斷服務 4.96%、網頁攻擊 2.48%。
資安署依 2025 年的通報案例提出 5 大威脅,每一項在民間企業都很常見:
| 資安署點名的威脅 | 企業的對應做法 |
|---|---|
| 換新電腦時從非官方網站下載偽冒通訊軟體,被植入後門 | 軟硬體安裝採申請審核,只從官方來源下載 |
| 勒索團體以「自帶驅動程式」手法關閉防護 | 定期弱點掃描與修補、維持端點防護更新 |
| 維護廠商在主機裝遠端桌面軟體,遭暴力破解登入 | 訂定供應商安全規範,控管廠商遠端存取 |
| 網路邊緣設備的漏洞或設定風險 | 盤點設備型號與韌體版本,對外連線採白名單 |
| 社交工程結合雲端服務濫用 | 郵件過濾與沙箱檢測,限制雲端硬碟分享權限 |
公司被駭客攻擊的徵兆有哪些?
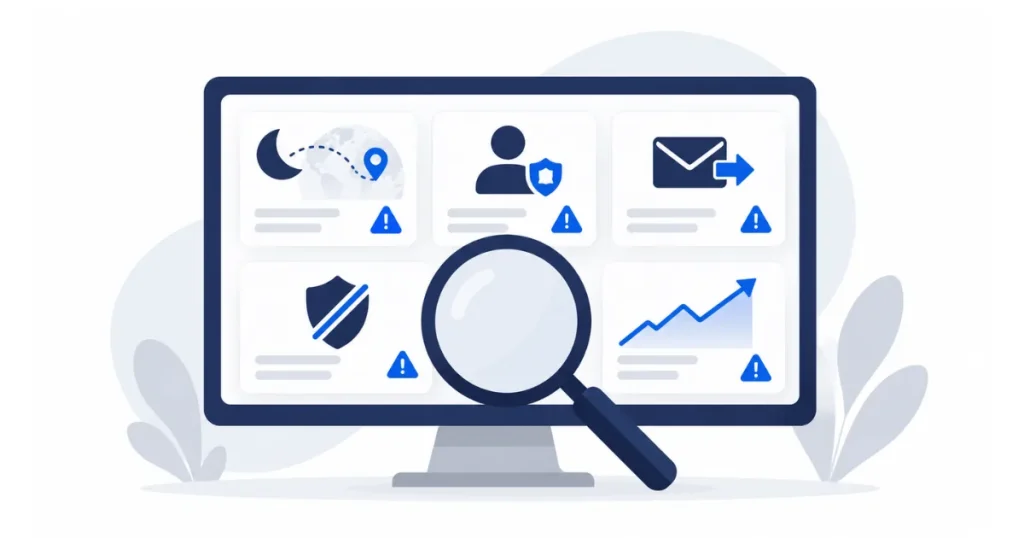
被入侵的企業,多半不是先看到勒索畫面,而是更早就有小徵兆被忽略。實務上,以下 8 種跡象只要出現一項,就值得立即追查:
| # | 徵兆 | 可能代表 |
|---|---|---|
| 1 | 陌生國家或深夜時段的成功登入 | 帳密已外洩或被撞庫 |
| 2 | 出現沒人建立的管理員帳號 | 攻擊者在建立持久據點 |
| 3 | 信箱多了自動轉寄或刪除規則 | 信箱遭盜用,可能準備 BEC |
| 4 | 防毒或端點防護被停用 | 勒索軟體準備發動 |
| 5 | 主機出現不明的遠端連線工具 | 攻擊者或廠商帳號遭濫用 |
| 6 | 夜間對外傳輸量異常增加 | 資料正在外流 |
| 7 | 客戶反映收到以公司名義寄出的可疑信件 | 網域或信箱被冒用 |
| 8 | 大量檔案被改名或無法開啟 | 勒索軟體已在加密 |
這些徵兆要靠日誌與監控才看得到。如果公司沒有集中保存登入與網路紀錄,入侵可能在數週甚至數月後才被發現;定期 資安健診 可以先檢查這些紀錄與設定是否到位。
企業防護的優先順序怎麼排?
預算有限時,防護要依「攻擊者最常從哪裡進來」排序。對照 Verizon 的入口統計與資安署的威脅,多數企業可以依下面 5 步依序補強。
| 順序 | 做什麼 | 主要擋住 |
|---|---|---|
| 1 | 盤點並修補對外系統、VPN 與網路邊緣設備 | 漏洞利用、勒索軟體入口 |
| 2 | 所有對外登入與管理帳號啟用多因子驗證 | 釣魚、撞庫、暴力破解 |
| 3 | 離線備份並定期演練還原 | 勒索軟體造成的停擺 |
| 4 | 控管廠商帳號、遠端工具與軟體來源 | 供應鏈攻擊、偽冒軟體 |
| 5 | 匯款雙重確認、員工演練與日誌監控 | BEC、社交工程、APT |
做完基本防護後,最直接的驗證方式是請專業人員模擬攻擊。滲透測試 會在授權範圍內實際嘗試上表的攻擊手法,確認哪些防護真的有效。
不確定公司擋得住哪些攻擊,該怎麼確認?
不確定公司擋得住哪些攻擊時,先做兩件事:列出所有對外開放的系統與設備,以及確認哪些帳號還沒有多因子驗證。這兩份清單通常就能指出最大的缺口,再決定要先做弱點掃描、資安健診,還是直接做滲透測試。
想知道哪些攻擊手法對貴公司的系統最有威脅,可以參考我們的 滲透測試服務,或 直接與顧問聊聊貴公司的狀況。
駭客攻擊手法常見問題
最常見的駭客攻擊是哪一種?
依 Verizon 2026 年 DBIR,外洩事件最常見的入口是漏洞利用,占 31%,首次超越帳密竊取。台灣資安署統計的 2025 年公務機關通報事件中,非法入侵占 68.60% 為最大宗。對一般員工來說,最常碰到的則是網路釣魚與各種詐騙訊息。
被駭了要先做什麼?
先隔離受影響的電腦或系統,但不要直接關機或重灌,以免破壞證據;接著變更相關帳號密碼並登出所有工作階段,保存日誌,再聯絡資安廠商協助調查。若涉及客戶個資,要依個資法評估通知當事人的義務;適用資安法的單位,還要依規定時限通報。
怎麼知道公司有沒有被入侵?
看日誌裡的異常:陌生地點或深夜的成功登入、沒人建立的管理員帳號、信箱的自動轉寄規則、被停用的防毒、不明的遠端工具與夜間大量對外傳輸。若公司沒有集中保存日誌,就很難判斷,建議先透過資安健診建立基本的監控與紀錄。
參考資料
- 2026 Data Breach Investigations Report – 漏洞利用 31%、第三方 48% 等發現。Verizon · 2026 年 5 月 19 日
- Agencies report 726 cybersecurity incidents last year – 資安署 2025 年公務機關通報統計與 5 大威脅。Taipei Times · 2026 年 5 月 25 日
- FBI IC3 2024 Internet Crime Report – BEC 投訴件數與損失金額。FBI IC3 · 2025 年