APT 攻擊是什麼?進階持續性威脅的手法、步驟與防禦
APT 攻擊(Advanced Persistent Threat,進階持續性威脅)是指資源充足、技術成熟的攻擊者,鎖定特定組織長期潛伏,持續竊取資料或為破壞預作準備的攻擊行動。它和一般駭客攻擊最大的不同,是目標明確、不急著得手,而且被發現後還會調整手法繼續嘗試。
對台灣企業來說,APT 並不遙遠:國家安全局的報告指出,2025 年中國對台灣關鍵基礎設施的網路侵擾平均每天 263 萬次。這篇說明 APT 的特性、常見的 7 個攻擊步驟與手法、台灣常被鎖定的產業,以及企業怎麼提早發現。想驗證防線能否擋住這類攻擊,可以參考我們的 滲透測試服務。
重點整理 – NIST 將 APT 定義為擁有高度技術與大量資源、長期反覆追求目標,並會因應防守方調整手法的攻擊者。 – APT 常見的攻擊步驟可用 Lockheed Martin 的「網路攻擊鏈」7 個階段理解,從偵察到達成目的。 – 國安局 2025 年報告指出,漏洞攻擊占中國對台網路侵擾的五成以上,能源、醫院與通訊傳播是重點目標。 – 企業防禦的重點不只是擋在門外,而是縮短攻擊者在內部潛伏而不被發現的時間。
APT 攻擊是什麼?
APT 攻擊是由擁有高度技術與大量資源的對手發動,透過多種攻擊途徑在目標組織內建立並擴大據點,以持續竊取資訊,或為日後破壞關鍵業務預作準備。這是美國國家標準與技術研究院(NIST)SP 800-30 引用 SP 800-39 的定義。
定義裡還有一句很關鍵:APT 會長時間反覆追求目標,並隨著防守方的應對調整手法。所以清除一台中毒電腦,不代表事件結束;攻擊者可能早已在其他主機、帳號或設備上留了後路。
APT 的特性:和一般駭客攻擊差在哪?
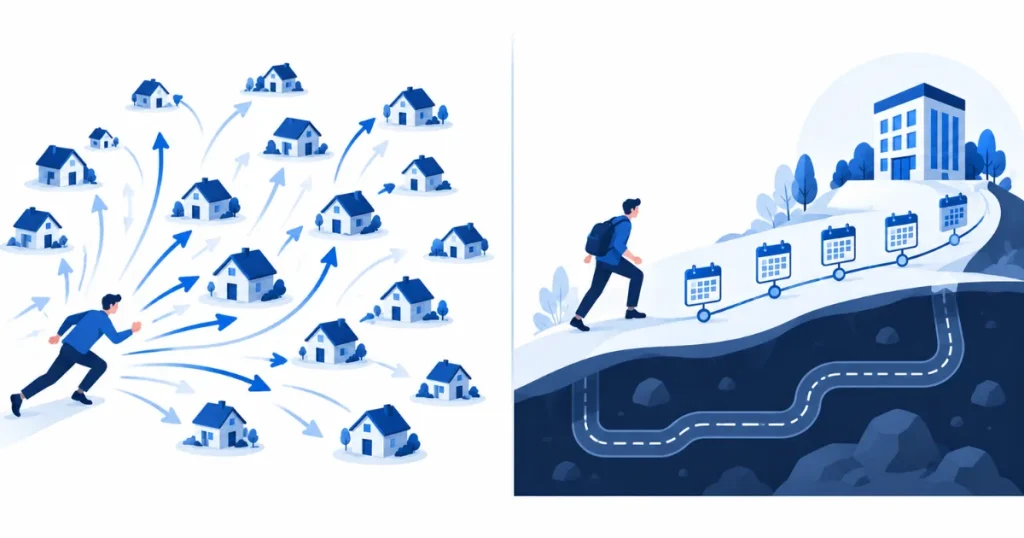
APT 的三個字母分別代表進階(Advanced)、持續(Persistent)與威脅(Threat):手法成熟、願意長期潛伏,背後通常是國家級或組織化的團隊。一般駭客攻擊多半求快、廣撒網,APT 則是挑選目標、慢慢滲透。
| 比較項目 | 一般駭客攻擊 | APT 攻擊 |
|---|---|---|
| 目標 | 廣撒網,誰中就攻擊誰 | 鎖定特定組織、產業或人員 |
| 目的 | 勒索、詐財為主 | 竊取情報、技術,或為破壞預作準備 |
| 時間 | 數小時到數天 | 數月到數年 |
| 手法 | 現成工具、已知漏洞 | 量身打造的社交工程、零時差漏洞、合法工具 |
| 被發現後 | 換下一個目標 | 調整手法繼續嘗試 |
美國網路安全暨基礎設施安全局(CISA)在 2024 年 2 月的聯合警告中指出,中國駭客組織 Volt Typhoon 在部分受害單位的網路中潛伏「至少五年」,主要利用系統內建的合法工具活動,以混入正常網路行為、避免被偵測。
APT 攻擊的常見步驟
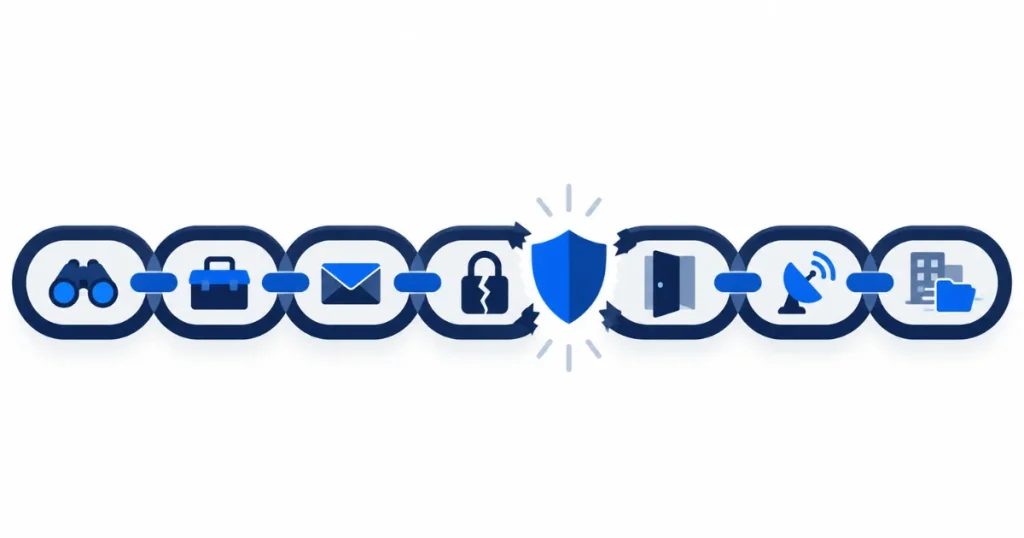
APT 攻擊的步驟,常用 Lockheed Martin 提出的「網路攻擊鏈」(Cyber Kill Chain)說明,共 7 個階段:偵察、武器化、遞送、漏洞利用、安裝、命令與控制(C2),以及達成目的。防守方在任何一個階段攔下,都能中斷整個攻擊。
| 步驟 | 攻擊者在做什麼 | 可能被發現的跡象 | 企業的對應措施 |
|---|---|---|---|
| 1. 偵察 | 蒐集員工、廠商、對外系統資訊 | 對外系統被大量掃描 | 減少對外暴露、盤點公開資訊 |
| 2. 武器化 | 準備惡意文件或漏洞利用工具 | 企業端看不到 | 掌握漏洞情資、提早修補 |
| 3. 遞送 | 魚叉式釣魚信、惡意網站、USB | 員工收到量身打造的信件 | 郵件過濾、員工通報機制 |
| 4. 漏洞利用 | 觸發程式或邊緣設備漏洞 | 設備出現異常設定或程序 | 修補邊緣設備、端點防護 |
| 5. 安裝 | 植入後門、建立持久據點 | 新的排程、服務或管理帳號 | 端點偵測與回應(EDR)、帳號稽核 |
| 6. 命令與控制 | 被入侵主機定期連回攻擊者伺服器 | 規律的對外連線、異常網域查詢 | 對外連線白名單、DNS 監控 |
| 7. 達成目的 | 橫向移動、竊取或破壞資料 | 夜間大量傳輸、權限異常提升 | 網路分段、資料外洩監控 |
Lockheed Martin 的白皮書也指出,該公司觀察到 APT 最常用的三種遞送方式是電子郵件附件、網站與 USB 隨身碟。要更細緻地對照攻擊行為,業界常用 MITRE ATT&CK 框架,目前的企業版把攻擊行為分成 15 個戰術類別。
APT 攻擊的常見手法
APT 攻擊的手法通常是多種組合:先用社交工程或漏洞取得入口,再用合法工具與竊來的帳號在內部移動。國安局分析 2025 年中國對台的網路侵擾,歸納出 4 大手法:軟硬體漏洞攻擊、分散式阻斷服務攻擊(DDoS)、社交工程攻擊與供應鏈攻擊,其中漏洞攻擊占五成以上。
魚叉式釣魚是最傳統的入口:攻擊者研究目標的職務與往來對象,寄出看似合作夥伴或主管的信件,細節可參考 社交工程 一文。網路邊緣設備漏洞則是近年的主流,VPN、防火牆與路由器直接面對網際網路,又常因擔心中斷服務而延後更新。
進入內部後,APT 常採「就地取材」(Living off the Land):不帶自製惡意程式,而是使用系統內建的指令與管理工具,讓行為看起來像一般 IT 維運。這也是只靠防毒軟體很難發現 APT 的原因。各種攻擊手法的比較,可以參考 駭客攻擊手法 的整理。
台灣常被 APT 鎖定的產業
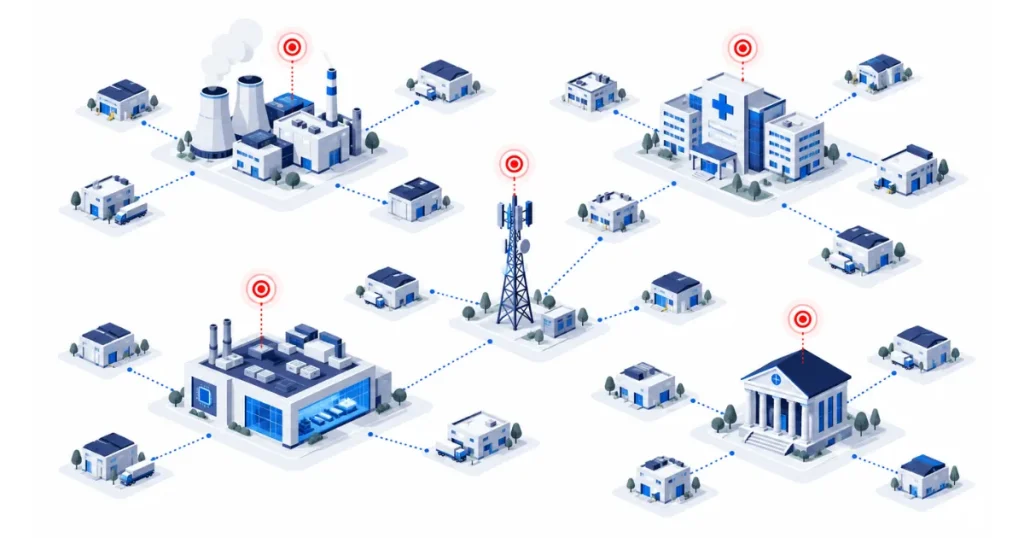
國安局 2025 年報告統計的 9 大類關鍵基礎設施中,能源、緊急救援與醫院是增幅最明顯的領域;通訊產業則遭利用網通設備漏洞,潛入業者與協力廠商系統。報告點名的主要駭客組織包括 BlackTech、Flax Typhoon、Mustang Panda、APT41 與 UNC3886。
| 產業 | 為什麼被鎖定 | 企業要特別注意 |
|---|---|---|
| 能源與通訊 | 影響民生與社會運作 | 工控與網通設備的漏洞修補 |
| 醫院與醫療機構 | 病歷等敏感資料、營運不能中斷 | 備份、網路分段、醫療設備盤點 |
| 半導體、科技與其供應商 | 技術與產業規劃情報 | 供應商連線管理、研發資料存取控管 |
| 政府與其委外廠商 | 政策與機敏資訊 | 委外維護帳號與遠端工具控管 |
| 金融與保險 | 大量個資與金流資訊 | 管理帳號的多因子驗證、異常交易監控 |
供應鏈是另一個常被忽略的缺口:大型企業防護嚴密時,攻擊者會轉向防護較弱的協力廠商。替科技業、醫療院所或政府單位提供系統與維護服務的中小企業,即使自己不是最終目標,也可能成為 APT 的跳板。
企業如何防禦與偵測 APT?
防禦 APT 的關鍵,不只是擋在門外,而是假設攻擊者可能已經進來,盡快發現並縮小影響。實務上可以依下面 6 個方向,從最常見的入口開始補強:
| 方向 | 具體做法 |
|---|---|
| 守住入口 | 盤點並優先修補 VPN、防火牆等網路邊緣設備;對外服務最小化 |
| 保護帳號 | 管理帳號與遠端存取啟用多因子驗證;定期檢視特權帳號 |
| 看得見內部 | 集中保存日誌、導入端點偵測與回應(EDR),留意合法工具的異常使用 |
| 限制擴散 | 網路分段,重要系統與一般辦公網路分開 |
| 管好廠商 | 控管廠商帳號、遠端工具與連線時段 |
| 定期驗證 | 以滲透測試或紅隊演練模擬攻擊,檢查偵測與應變能力 |
如果還沒有日誌集中與基本監控,可以先從 資安健診 開始,確認哪些紀錄缺漏、哪些設備沒有更新。已具備監控與應變流程的企業,則可以用 滲透測試 或紅隊演練,驗證防線在真實攻擊下是否有效。
擔心被 APT 盯上,現在該先檢查什麼?
擔心被 APT 盯上,先檢查三件事:對外的 VPN、防火牆與路由器是否都已更新到最新版本;管理帳號與廠商的遠端連線有沒有多因子驗證;過去三個月的登入與對外連線紀錄是否還找得到。這三項沒做到,潛伏的攻擊者就很難被發現。
想確認現有防線能否偵測 APT 常用的手法,可以參考我們的 滲透測試服務,或 先請顧問看一下現況。
APT 攻擊常見問題
APT 攻擊和一般駭客攻擊差在哪?
一般駭客攻擊多半廣撒網、求快,目的通常是勒索或詐財;APT 攻擊則鎖定特定組織,願意花數月甚至數年潛伏,目的是竊取情報或為破壞預作準備。APT 被發現後也不會放棄,而是調整手法繼續嘗試,所以清除單一中毒主機不代表事件結束。
中小企業會遇到 APT 嗎?
會,而且常是以跳板的身分。APT 鎖定的大型企業與關鍵基礎設施防護較嚴密,攻擊者會轉向替它們提供系統、維護或零組件的中小企業,再利用彼此的連線或帳號進入。替科技業、醫療院所或政府單位服務的廠商,特別需要管好遠端連線與帳號。
紅隊演練能模擬 APT 嗎?
可以。紅隊演練以模擬真實對手的方式,嘗試達成特定目標,並檢驗企業的偵測與應變能力,正適合用來模擬 APT 的潛伏與橫向移動。不過紅隊演練較適合已有監控與應變機制的企業;基礎防護還沒到位時,先做資安健診與滲透測試會更有效率。
參考資料
- Advanced Persistent Threat – NIST Glossary – APT 定義(引自 SP 800-30、SP 800-39)。NIST
- Intelligence-Driven Computer Network Defense(Cyber Kill Chain 白皮書) – 網路攻擊鏈 7 階段。Lockheed Martin
- MITRE ATT&CK Enterprise Tactics – 企業版攻擊戰術分類。MITRE
- PRC State-Sponsored Actors Compromise and Maintain Persistent Access to U.S. Critical Infrastructure – Volt Typhoon 聯合警告。CISA · 2024 年 2 月 7 日
- 中國APT駭客鎖定臺灣9大關鍵基礎設施而來,每日侵擾次數達263萬次 – 國安局 2025 年網駭威脅分析報導。iThome · 2026 年 1 月