香港個人資料(私隱)條例 PDPO 是什麼?台灣企業必懂的 6 項保障資料原則
香港《個人資料(私隱)條例》(第 486 章,英文簡稱 PDPO)是香港規範個人資料蒐集、保存、使用與查閱的法律,核心是附表 1 的 6 項保障資料原則,由個人資料私隱專員公署執法。在香港有分公司、門市或會員的台灣企業,都要依這 6 項原則處理資料。
很多台灣企業以為照台灣個資法做就夠了,但香港的直接促銷要先取得同意,查閱資料要在 40 日內回覆,這兩點和台灣不同。需要同時檢視兩地落差,可參考我們的 個資法顧問 服務。
重點整理 – 個人資料(私隱)條例有 6 項保障資料原則,涵蓋從蒐集到查閱的完整流程。 – 違反保障資料原則本身不是犯罪;不遵從執行通知、違規直接促銷、「起底」才屬刑事罪行。 – 截至 2026 年 10 月,香港沒有強制外洩通報,第 33 條跨境移轉限制也尚未實施。
PDPO 是什麼?
PDPO 是香港在 1995 年通過、1996 年 12 月生效的個資法,也是亞洲最早的全面性個資法之一。2012 年修訂加入直接促銷專章,2013 年 4 月 1 日施行;2021 年再修訂,將「起底」列為刑事罪行。
條例中的「個人資料」,指與一名在世人士有關、可確定其身分,且以可供查閱及處理方式記錄的資料。「資料使用者」是控制個資蒐集、持有、處理或使用的人,相當於 GDPR 的控制者。「資料處理者」代他人處理個資,條例不直接規範,而是要求資料使用者以合約或其他方法管住處理者。
台灣公司在香港有客戶,PDPO 管得到嗎?
在香港設分公司、門市,或從香港控制個資處理的台灣企業,就是 PDPO 下的資料使用者。條例沒有 GDPR 第 3 條那種明文域外適用條款,而是看私隱專員公署有沒有管轄連結。
依條例第 39 條,投訴人居於香港、資料使用者能在香港或從香港控制有關個資、事發時投訴人在香港,或行為影響投訴人在香港取得的權利,符合任一項,公署就可以受理調查。實務上,香港業務持續成長的企業,建議一開始就照 PDPO 設計表單與流程。
個人資料(私隱)條例的 6 項保障資料原則
6 項保障資料原則規定在條例附表 1,依序管蒐集、保存、使用、保安、透明與查閱。下表把每項原則翻成企業要做的事:
| 原則 | 條例要求 | 企業該做的事 |
|---|---|---|
| 第 1 原則:收集目的及方式 | 合法、公平地蒐集;必需、足夠但不超乎適度;告知目的與可能移轉對象類別 | 備妥收集個人資料聲明,表單只留必要欄位 |
| 第 2 原則:準確性及保留期間 | 資料要準確;保存不超過目的所需時間 | 訂保存期限,到期刪除 |
| 第 3 原則:資料的使用 | 未經當事人自願、明示同意,不得用於新目的 | 新用途先取得同意 |
| 第 4 原則:資料的保安 | 防止未獲准許或意外的查閱、處理、刪除、喪失或使用 | 存取控制、加密傳輸、人員管理 |
| 第 5 原則:透明度 | 公開個資政策、持有的資料種類與主要用途 | 網站公開私隱政策 |
| 第 6 原則:查閱及改正 | 當事人可查閱、要求改正,被拒時要獲告知理由 | 建立查閱資料要求處理流程 |
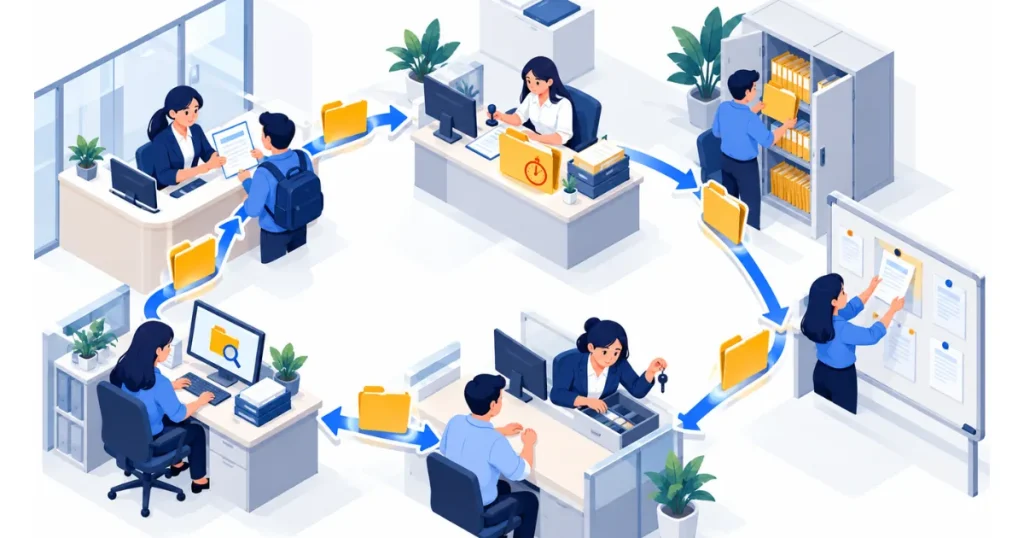
第 2 與第 4 原則都寫明,不論處理者在香港或香港以外,都要用合約約束保存期限與保安。把香港會員資料交給台灣總部或雲端廠商處理時,這兩條最常被檢視。
第 6 原則由條例第 19 條補充:收到查閱資料要求後 40 日內要依從,做不到須在期限前書面說明理由。要求不是以中文或英文書面提出,或未採用公署指明的格式,可以拒絕,但同樣要在 40 日內書面通知。第 26 條另要求刪除不再需要的個資,違反即屬罪行,最高罰款港幣 1 萬元。
直接促銷:為什麼一定要先取得同意?
PDPO 對直接促銷採「先同意、後使用」。依條例第 6A 部,使用個資促銷前,須告知擬用的資料種類與促銷標的類別,並提供免費回覆同意的途徑。表示不反對可算同意,但私隱專員公署明確指出,沉默不構成同意。
實務上最常出問題的三件事:
- 會員註冊頁預設勾選「同意接收優惠資訊」。
- 首次發送促銷時,沒有告知當事人可以要求停止;當事人可隨時要求停止,不論先前是否同意過。
- 把會員名單提供給關係企業做促銷。提供給第三方須取得書面同意。
違規使用個資做直接促銷,最高可處罰款港幣 50 萬元及監禁 3 年;為得益而提供給第三方,最高罰款港幣 100 萬元及監禁 5 年。
香港個資傳回台灣總部,要注意什麼?
條例第 33 條原本限制把個資移轉到香港以外,但至今尚未實施。目前把香港客戶或員工資料傳回台灣,不需事先取得許可,也沒有法定的白名單地區。
不過其他原則仍然適用。蒐集時要依第 1 原則告知資料可能移轉給哪類人士,例如「本集團位於台灣的關係企業」;移轉後的用途要在原始目的範圍內,否則依第 3 原則另取得同意;接收方若代你處理資料,要依第 2、4 原則以合約約束。私隱專員公署在 2022 年 5 月發布建議合約條文範本,可以直接改寫成集團內的資料傳輸協議。
罰則有多重?私隱專員公署怎麼執法?
違反保障資料原則本身不構成罪行。私隱專員公署調查後若認定違規,會發出執行通知要求改正;不遵從才構成犯罪,首次定罪最高罰款港幣 5 萬元及監禁 2 年,再次定罪最高港幣 10 萬元,持續違反另按日罰款。
未經資料使用者同意披露其個資以謀利,以及導致當事人受傷害的「起底」,最高都可罰港幣 100 萬元及監禁 5 年。依條例第 66 條,當事人也可以向區域法院申索賠償,損害包括感情上的傷害。
外洩通報目前不是法定義務,但公署建議主動通報。依立法會政制事務委員會 2026 年 2 月 13 日會議紀要,公署 2025 年接獲 246 宗機構外洩通報,比 2024 年的 203 宗增加兩成一;公署正與政府研究強制通報與行政罰款,但截至 2026 年 5 月,討論時間仍「尚待確定」。香港發生事故時,可沿用 個資外洩怎麼辦 的應變步驟,再依公署指引通報。
PDPO 與台灣個資法差在哪?
兩部法律原則相近,差別在執法方式與幾個關鍵期限。已依台灣 個資法 建立制度的企業,可用下表找出要補強的地方:
| 比較項目 | 香港 PDPO | 台灣個資法(現行條文) |
|---|---|---|
| 主管機關 | 個人資料私隱專員公署 | 各中央目的事業主管機關;個人資料保護委員會籌備中 |
| 敏感個資 | 未另設類別 | 第 6 條特種個資,原則禁止蒐集 |
| 行銷 | 使用前須取得同意 | 當事人拒絕後應立即停止 |
| 查閱期限 | 40 日 | 15 日,必要時延長 15 日 |
| 外洩通報 | 無法定義務 | 第 12 條通知當事人;部分產業另定 72 小時通報 |
| 跨境傳輸 | 第 33 條未實施 | 第 21 條,主管機關可限制 |
| 違規後果 | 執行通知為主,特定行為屬刑事罪行 | 行政罰鍰為主,最高新臺幣 1,500 萬元 |
台灣罰則細節可參考 個資法 罰則;查閱流程可沿用 個資法 要求刪除 一文的做法,再把期限與拒絕通知改成香港版本。
台灣企業對 PDPO 最常見的 2 個誤解
- 「第 33 條禁止把資料傳出香港」:這一條尚未實施,但傳回台灣仍要符合告知、用途與保安原則。
- 「客戶沒反對就能寄促銷」:PDPO 要求使用前先取得同意,沉默不算同意。
香港 PDPO 常見問題
台灣公司在香港有客戶,要遵守 PDPO 嗎?
在香港有據點,或從香港控制個資處理,就要遵守。只在台灣透過網路接香港訂單時,條例沒有明文域外條款,但香港客戶投訴時,公署仍可能依第 39 條受理,建議比照遵守。
PDPO 有外洩通報義務嗎?
截至 2026 年 10 月沒有。72 小時是 GDPR 的規定;香港公署只建議通報並提供網上表格,強制通報仍在修例研究階段。
PDPO 和 GDPR 差在哪?
GDPR 有明文域外適用、72 小時外洩通報、特殊類別個資,以及最高全球營業額 4% 或 2,000 萬歐元的行政罰款。PDPO 都沒有,違規主要靠執行通知與刑事罪行處理。
個人資料(私隱)條例有多少項保障原則?
6 項,規定在附表 1:收集目的及方式、準確性及保留期間、資料的使用、資料的保安、透明度、查閱及改正。
在香港有業務的台灣企業,第一步該做什麼?
先盤點香港端蒐集了哪些個資、傳到哪裡、誰在用,再補上收集個人資料聲明、直接促銷同意書與處理者合約。這三份文件補齊,PDPO 最常見的缺口就解決了一大半。
想確認台灣與香港能不能共用一套制度,可以 先請顧問看一下現況。
參考資料
- 第 486 章《個人資料(私隱)條例》 – 附表 1 保障資料原則、第 19、33、35C、35J、39、50A、64、66 條。香港電子版香港法例
- 《個人資料(私隱)條例》條例簡介 – 定義、6 項原則、直接促銷與罰則。個人資料私隱專員公署
- 資料外洩事故通報 – 外洩通報非法定義務、通報方式。個人資料私隱專員公署
- 政制事務委員會會議紀要(2026 年 2 月 13 日) – 2025 年外洩通報數字與修例方向。香港立法會