SonicWall SSL VPN 漏洞懶人包:CVE-2026-19868 可繞過 MFA,企業該怎麼檢查
SonicWall 漏洞 CVE-2026-19868 出現在 SonicOS 防火牆的 SSL VPN 服務:若 SSL VPN 登入啟用了 SAML 驗證,持有其他驗證方式有效帳密的人,可能繞過 SAML 控制,連透過 SAML 實施的多因子驗證(MFA)也一併繞過。SonicWall 表示已調查到可能遭利用的通報,美國 CISA 也在 11 月 6 日將它列入已遭利用漏洞清單。
使用 SonicWall 第 7 代或第 8 代防火牆的企業,這週要做的事很明確:確認韌體版本,盡快更新到 7.3.4-7013 或 8.2.3-8015 以上;暫時無法更新的,依原廠建議停用防火牆上的 LDAP、RADIUS 與 TACACS+ 驗證伺服器。下面整理事件經過、受影響版本、為什麼 MFA 會被繞過,以及檢查清單;需要定期盤點對外設備的弱點,可參考我們的 弱點掃描服務。
資訊截至 2026 年 11 月 10 日。本文會隨原廠後續公告更新。
SonicWall 漏洞經過:時間軸
這次 SonicWall 漏洞是原廠先發布修補、後公開細節。以下日期依 SonicWall 資安公告 SNWLID-2026-0014 與 iThome 報導整理:
| 日期 | 經過 |
|---|---|
| 10 月 20 日 | SonicWall 釋出第 7 代防火牆的 SonicOS 7.3.4-7013(依 iThome 報導) |
| 11 月 3 日 | SonicWall 發布安全通知,預告第 7、8 代防火牆有多項漏洞(依 iThome 報導) |
| 11 月 5~6 日 | 資安公告第 1 版發布(修訂紀錄為 11 月 5 日,公告頁標示首次發布為 11 月 6 日),同一份公告列出 7 個 SonicOS 漏洞 |
| 11 月 6 日 | CISA 將 CVE-2026-19868 列入已遭利用漏洞清單,要求美國聯邦機關 14 天內處理;加拿大網路安全中心同日發布警示 |
| 11 月 9 日 | 公告更新為第 1.1 版,修訂 CVE-2026-19868 的暫時措施 |
SonicWall 在公告中寫道,PSIRT 已調查一份「可能遭利用」的通報,但沒有說明攻擊發生的時間。所以目前無法確定攻擊是否發生在修補釋出之前,也就不能直接把它稱為零日攻擊。
哪些設備與版本受影響?
這次 SonicWall 漏洞影響 SonicOS 第 7 代與第 8 代防火牆,包含硬體與虛擬版(NSv)。下表依原廠公告整理受影響與已修補的版本,先登入防火牆管理介面確認目前的韌體版本。
| 產品線 | 主要型號 | 受影響版本 | 修補版本 |
|---|---|---|---|
| 第 7 代硬體 | TZ 270~670、NSa 2700~6700、NSsp 10700~15700 | 7.3.3-7015 及更舊 | 7.3.4-7013 以上 |
| 第 7 代虛擬 | NSv 270、470、870(ESX、KVM、Hyper-V、AWS、Azure) | 7.3.3-7015 及更舊 | 7.3.4-7013 以上 |
| 第 8 代硬體 | TZ 80~680、NSa 2800~5800 | 8.2.2-8015 及更舊 | 8.2.3-8015 以上 |
| 第 8 代虛擬 | NSv XS、S、M、L | 8.2.2-8015 及更舊 | 8.2.3-8015 以上 |
CVE-2026-19868 只影響「SSL VPN 登入啟用 SAML」的設備,原廠評分 7.1。但同一份公告還有其他 6 個漏洞,其中兩個管理介面漏洞評分 8.8、一個 SSL VPN 預先驗證的緩衝區溢位可造成服務中斷。換句話說,沒開 SAML 的企業,也應該一起更新。
為什麼 MFA 會被繞過?
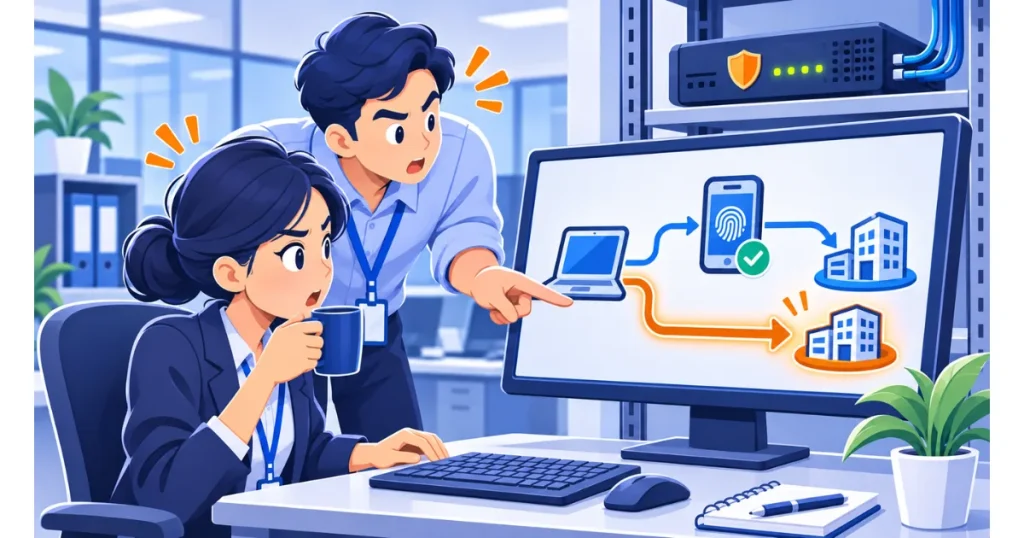
原廠對 CVE-2026-19868 的說明是:持有「其他驗證方式」有效帳密的使用者,可能繞過 SAML 驗證控制;若 MFA 是透過 SAML 實施,MFA 也會一併被繞過。原廠的暫時措施是停用 LDAP、RADIUS 與 TACACS+ 驗證伺服器,可以看出問題出在多種驗證方式並存。
實務上,很多企業導入雲端身分服務、用 SAML 加上 MFA 保護 VPN 時,防火牆上舊的 LDAP 或 RADIUS 設定並沒有刪掉。從使用者的角度看,登入畫面已經要求手機確認;但只要另一條驗證路徑還在,攻擊者手上一組外洩的網域帳密,就可能是進入內網的鑰匙。
這也提醒企業,MFA 擋不擋得住,要看「所有登入路徑」是否都經過它。導入 多因子驗證 時,記得把舊的驗證方式一起盤點並關閉。
無法立刻更新時,先做哪些暫時措施?
暫時無法更新韌體的企業,原廠建議:若有使用 SAML 驗證,停用或刪除防火牆上所有啟用中的 LDAP、RADIUS 與 TACACS+ 驗證伺服器。設定路徑在 Device → Users → Settings → Authentication,分別進入 RADIUS、LDAP、TACACS+ 的伺服器清單停用。
停用之前,要先確認有沒有其他服務依賴這些驗證伺服器,例如管理員登入、無線網路或其他 VPN 群組,避免改完後員工無法連線。暫時措施只針對 CVE-2026-19868,其他 6 個漏洞仍要靠更新韌體修補;管理介面也不應開放在網際網路上。
更新本身要排進緊急修補流程,而不是等下一次例行維護。防火牆更新常需要短暫中斷,實務上可先在離峰時段更新備援機,再切換主機。例行與緊急修補怎麼分,可參考 修補管理 的做法。
SonicWall 漏洞企業檢查清單
以下 6 項可以直接交給網管執行,前 3 項建議今天完成,越早確認越好。
| 項目 | 怎麼做 | 完成標準 |
|---|---|---|
| 1. 確認型號與版本 | 登入管理介面查看 SonicOS 版本 | 列出所有防火牆與版本,含分公司與雲端 NSv |
| 2. 確認 SAML 是否啟用 | 檢查 SSL VPN 的登入驗證方式 | 知道哪些設備走 SAML、哪些仍用其他驗證 |
| 3. 更新韌體 | 第 7 代更新至 7.3.4-7013 以上,第 8 代至 8.2.3-8015 以上 | 所有設備版本達標 |
| 4. 暫時措施 | 無法更新者停用 LDAP、RADIUS、TACACS+ 驗證伺服器 | 確認沒有服務中斷 |
| 5. 檢查登入紀錄 | 比對防火牆 SSL VPN 登入紀錄與身分服務的 SAML 登入紀錄 | 找出沒有對應 SAML 紀錄的 VPN 登入 |
| 6. 處理可疑帳號 | 對可疑登入的帳號重設密碼、撤銷工作階段 | 留下處理紀錄 |
第 5 項是判斷是否已被入侵的重點:如果某個帳號在防火牆上有 VPN 登入,身分服務卻沒有同一時間的 SAML 登入與 MFA 驗證,就值得深入調查。原廠目前沒有公布入侵指標,這是比對時最務實的做法。
這次 SonicWall 漏洞之後,網管該留下什麼習慣?
把所有對外設備,包括防火牆、VPN、NAS 與郵件閘道,列成一張清冊,記錄型號、版本與管理介面是否對外開放。下一次原廠發布公告時,就能在當天回答「我們有沒有中」。這也是定期 弱點掃描 最實際的價值:先知道自己有什麼,才知道該先修什麼。
需要在重大漏洞公告後安排額外掃描、確認修補是否生效,可以了解我們的 弱點掃描服務,或 先請顧問看一下現況。
SonicWall 漏洞常見問題
沒有啟用 SAML,也要更新嗎?
要。CVE-2026-19868 只影響 SSL VPN 啟用 SAML 的設備,但同一份公告還有 6 個漏洞,包括兩個評分 8.8 的管理介面漏洞,以及可讓 SSL VPN 服務中斷的預先驗證漏洞。只要設備版本落在受影響範圍內,就應更新到 7.3.4-7013 或 8.2.3-8015 以上。
已經有 MFA,為什麼還會被繞過?
因為 MFA 只保護經過它的登入路徑。依原廠說明,若防火牆同時啟用 SAML 與 LDAP、RADIUS 等其他驗證方式,持有其他方式有效帳密的人,可能繞過 SAML,而透過 SAML 實施的 MFA 也就一併被繞過。所以除了更新,也要檢查防火牆上是否還留著舊的驗證設定。
怎麼知道防火牆有沒有被入侵?
原廠目前沒有公布入侵指標。實務上可以比對防火牆的 SSL VPN 登入紀錄與身分服務的 SAML 登入紀錄,找出有 VPN 連線卻沒有對應 SAML 與 MFA 驗證的帳號,再檢查這些連線後續存取了哪些內部系統。發現可疑時,重設帳號密碼並撤銷工作階段,必要時啟動資安事件應變流程。
參考資料
- SonicWall SonicOS Affected by Multiple Vulnerabilities(SNWLID-2026-0014) – 受影響版本、修補版本與暫時措施。SonicWall PSIRT · 2026 年 11 月 5 日發布,11 月 9 日更新
- Known Exploited Vulnerabilities Catalog – CVE-2026-19868 列入已遭利用漏洞清單。CISA · 2026 年 11 月 6 日
- SonicWall修補SSL-VPN身分驗證繞過漏洞,原廠示警可能遭利用 – 修補時程與事件說明。iThome · 2026 年 11 月 9 日