公司資料外洩了嗎?資料外洩查詢方法與暗網監控
資料外洩查詢,是指企業確認員工帳密、客戶個資或內部資料是否已被竊取、出現在外洩資料庫或暗網的方法。最快的做法是用 Have I Been Pwned 等服務查詢公司網域的電子郵件,再搭配登入紀錄與系統日誌確認是否真的遭到入侵。
懷疑資料外洩時,最怕的是只做資料外洩查詢、卻沒有後續處理。查到帳密外洩,要立刻改密碼並啟用多因子驗證;確認個資外洩,依個資法還有通知當事人的義務。這篇整理外洩的常見跡象、查詢工具、暗網監控能做到什麼,以及確認外洩後的 5 個處理步驟。需要協助建立外洩應變流程,可以參考我們的 個資法顧問 服務。
重點整理
- 公司網域的帳密是否外洩,可用 Have I Been Pwned 的網域查詢功能檢查,驗證網域所有權後可查全部信箱並設定提醒。
- 暗網監控能及早發現外洩的帳密與資料,但無法刪除已外流的資料;Google 的暗網報告功能已於 2026 年 2 月停止提供。
- 確認外洩後,先控制損害、保全證據,再確認範圍與法律義務,最後通知當事人並檢討改善。
- 依現行個資法第 12 條,個資外洩應查明後以適當方式通知當事人,內容包括被侵害的事實與已採取的因應措施。
資料外洩的常見跡象
資料外洩很少有人主動通知,多半是從異常現象開始察覺。以下幾種跡象只要出現一項,就值得立即查詢,並保留相關紀錄。
| 跡象 | 可能代表什麼 |
|---|---|
| 員工收到不是自己發起的多因子驗證請求 | 密碼已外洩,有人正在嘗試登入 |
| 出現來自陌生國家或異常時段的登入紀錄 | 帳號已被盜用 |
| 客戶反映收到提到訂單內容的詐騙訊息 | 客戶資料可能已外流 |
| 信箱出現陌生的轉寄規則 | 攻擊者在監看郵件往來 |
| 系統出現大量對外傳輸或異常下載 | 資料正在被搬走 |
| 收到勒索訊息,聲稱握有公司資料 | 遭勒索軟體攻擊或資料被竊 |
在台灣中小企業,最常見的起點,是電商客戶接到能說出訂單內容的假客服電話。這代表外洩的是訂單資料本身,處理要優先。
資料外洩查詢方法:帳密與個資怎麼查?
企業最常用的資料外洩查詢方法有三種:用外洩資料庫查詢公司網域的帳密、檢查自家系統的登入與存取紀錄,以及委託暗網監控服務。前者免費且快速,後兩者才能確認是否真的被入侵。
| 查詢方法 | 能查什麼 | 適合誰 |
|---|---|---|
| Have I Been Pwned 網域查詢 | 公司網域的信箱是否出現在已知外洩事件中 | 所有企業,IT 人員可自行操作 |
| 瀏覽器或密碼管理工具的密碼檢查 | 儲存的密碼是否已外洩 | 員工自行檢查 |
| Have I Been Pwned 密碼查詢(Pwned Passwords) | 某組密碼是否出現在外洩資料中 | 員工自行檢查常用密碼 |
| 系統登入與稽核紀錄 | 是否有異常登入、異常下載或權限變更 | 有 IT 人員或委外維運的企業 |
| 暗網監控服務 | 公司網域、帳密、資料是否在暗網被販售或流傳 | 處理大量個資或曾遭攻擊的企業 |
Have I Been Pwned 的網域查詢,需要先證明公司擁有該網域,可用 DNS 紀錄、網站標記、上傳檔案或管理信箱等方式驗證。驗證後可以一次查出網域內所有曾出現在外洩事件中的信箱,並在出現新外洩時收到通知。
查到信箱出現在外洩事件中,不代表公司系統被入侵,多數是員工在其他網站使用公司信箱註冊,而那個網站外洩了。真正的風險在於員工重複使用密碼,所以查詢結果要搭配改密碼與多因子驗證一起處理。
暗網是什麼?暗網監控能做到什麼?
暗網是需要 Tor 等特殊軟體才能連上、搜尋引擎不會收錄的網路空間,常被用來販售外洩的帳密、個資與企業內部資料。暗網監控服務會持續掃描這些地方,發現與公司網域或關鍵字相關的資料時發出警示。
暗網監控有用,但能做到的事有限:
| 能做到 | 做不到 |
|---|---|
| 及早發現外洩的員工帳密,在被利用前重設 | 刪除已在暗網流傳的資料 |
| 發現公司資料被兜售,啟動調查與通報 | 涵蓋所有暗網論壇與私人群組 |
| 掌握資訊竊取惡意程式蒐集到的公司帳號 | 取代端點防護與存取控管 |
個人用戶過去常用的 Google 暗網報告,已於 2026 年 1 月停止掃描、2 月停止提供,Google 改為建議使用密碼檢查與安全性檢查功能。企業則應以網域層級的查詢與監控為主,而不是依賴個人工具。
確認外洩後的處理步驟
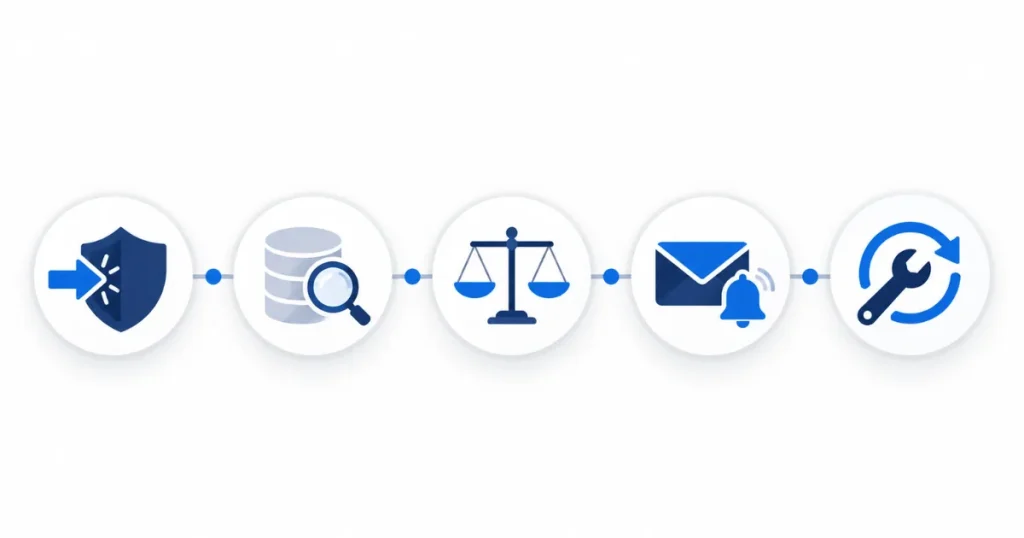
確認資料外洩後,處理順序很重要:先止血,再查清楚,最後才對外通知。以下 5 個步驟可以直接作為公司的應變流程。
- 控制損害並保全證據:重設外洩帳號密碼、撤銷登入工作階段、封鎖異常連線,同時保存系統日誌與相關紀錄,不要急著重灌主機。
- 確認範圍:外洩的是哪些系統、哪些資料、多少筆、涉及哪些當事人,以及外洩的時間點與途徑。
- 判斷法律義務:確認是否涉及個資、是否屬於資通安全事件、所屬產業的安全維護辦法是否要求通報主管機關。
- 通知與通報:依法通知當事人,並依所屬產業規定通報主管機關;必要時報警處理。
- 檢討改善:修補入侵途徑,更新應變流程,並保存整起事件的處理紀錄。
被資通安全管理法列管的特定非公務機關,時間壓力更大。依民國 115 年 1 月修正的《資通安全事件通報應變及演練辦法》第 11 條,特定非公務機關知悉資通安全事件後,應於 1 小時內依中央目的事業主管機關指定的方式通報。
個資法的通知義務:外洩要通知客戶嗎?
要。依現行個資法第 12 條,企業違反個資法規定,致個資被竊取、洩漏、竄改或其他侵害時,應查明後以適當方式通知當事人。依施行細則第 22 條,適當方式是指即時以言詞、書面、電話、簡訊、電子郵件等足以讓當事人知悉的方式;通知內容應包括個資被侵害的事實與已採取的因應措施。
如果當事人人數多、逐一通知的費用過高,施行細則也允許改用網路、新聞媒體或其他適當的公開方式。通知不完整或沒有通知,依個資法第 48 條,主管機關可限期改正,屆期未改正者按次處新臺幣 2 萬元以上 20 萬元以下罰鍰。
民國 114 年修正的個資法第 12 條,進一步要求符合一定範圍的外洩須通報主管機關,並採取應變措施與保存紀錄,但施行日期仍待行政院公布。現行制度、修法方向與罰則,可以參考 個資法 的完整整理。
| 情況 | 須做什麼 | 依據 |
|---|---|---|
| 客戶個資外洩 | 查明後即時通知當事人 | 個資法第 12 條、施行細則第 22 條 |
| 所屬產業的安全維護辦法要求通報 | 依辦法時限通報目的事業主管機關,例如數位經濟相關產業須在知悉後 72 小時內通報數位發展部 | 各產業個資安全維護辦法 |
| 屬資安法列管的特定非公務機關 | 知悉資安事件後 1 小時內通報 | 資通安全事件通報應變及演練辦法第 11 條 |
| 涉及歐盟當事人 | 72 小時內通報監管機關 | GDPR 第 33 條 |
懷疑外洩時,今天就能做的第一步
資料外洩查詢最務實的第一步,是今天就用 Have I Been Pwned 驗證公司網域,查一次所有信箱,並把出現在外洩事件中的帳號全部改密碼、啟用多因子驗證。這一步免費,半天就能完成。
接著把上面的 5 個步驟寫成公司的應變流程,指定誰負責判斷、誰負責通知、紀錄放在哪裡。如果想確認流程是否符合個資法與產業規定,可以參考我們的 個資法顧問,或 預約一次免費諮詢。
資料外洩查詢常見問題
怎麼查公司帳號有沒有外洩?
最簡單的方法是在 Have I Been Pwned 驗證公司網域後,使用網域查詢功能,一次列出所有出現在已知外洩事件中的公司信箱,並設定新外洩提醒。查到的帳號應立即改密碼並啟用多因子驗證,再檢查系統登入紀錄是否有異常。
暗網監控有用嗎?
有用,但有限度。暗網監控能及早發現外洩的帳密與被兜售的公司資料,讓企業在被利用前處理;但它無法刪除已外流的資料,也無法涵蓋所有暗網來源。處理大量個資或曾遭攻擊的企業較值得投資,一般企業先做好網域查詢與多因子驗證即可。
資料外洩要通知客戶嗎?
要。依現行個資法第 12 條,個資被竊取、洩漏或竄改時,應查明後以適當方式通知當事人;依施行細則第 22 條,應即時通知,內容包括被侵害的事實與已採取的因應措施。人數過多時,可改用網路或新聞媒體等公開方式。
資料外洩怎麼辦?第一步要做什麼?
第一步是控制損害:重設外洩帳號密碼、撤銷登入工作階段、封鎖異常連線,同時保存系統日誌作為證據。不要急著重灌主機或刪除檔案,否則後續很難確認外洩範圍與途徑。
參考資料
- 個人資料保護法施行細則第 22 條 – 外洩通知的方式與內容。全國法規資料庫
- 資通安全事件通報應變及演練辦法第 11 條 – 特定非公務機關 1 小時內通報。全國法規資料庫 · 民國 115 年 1 月 5 日修正
- Have I Been Pwned – 外洩資料查詢與網域監控服務。Troy Hunt