RoPA 處理活動紀錄怎麼建立?GDPR 第 30 條實務
RoPA(Records of Processing Activities,處理活動紀錄)是 GDPR 第 30 條要求企業建立的書面清冊,記錄公司為了哪些目的、處理哪些人的哪些個資、交給誰、保存多久,以及採取哪些安全措施。監管機關要求時,企業必須提出這份紀錄。
對有歐盟客戶或使用者的台灣企業來說,RoPA 是 GDPR 合規的起點:DPIA、隱私權政策、跨境傳輸與外洩應變,都要先知道自己處理了哪些資料。這篇依 GDPR 第 30 條,說明控制者與處理者各要記錄哪些欄位、盤點步驟、範例與更新頻率,並說明同一份紀錄能否用在台灣與越南。需要協助建立 RoPA,可以參考我們的 GDPR 合規顧問 服務。
重點整理
- RoPA 是 GDPR 第 30 條規定的處理活動紀錄,須以書面(包括電子形式)保存,並在監管機關要求時提出。
- 控制者要記錄 7 類資訊,處理者要記錄 4 類資訊,兩者欄位不同。
- 員工未滿 250 人的企業可能免除,但只要處理不是偶發的,或涉及特殊類別個資,就不能免除,多數企業實際上仍須建立。
- 同一份 RoPA 可以作為台灣個資法「界定個人資料之範圍」與越南 DPIA 的基礎,只要補上各國要求的欄位。
RoPA 是什麼?GDPR 第 30 條要求什麼?
RoPA 是企業所有個資處理活動的清單,每一列代表一項處理活動,例如「會員註冊」「訂單出貨」「員工薪資」。GDPR 第 30 條要求控制者與處理者各自維護這份紀錄,以書面或電子形式保存,並在監管機關要求時提供。
它在 GDPR 中的角色,是落實「當責」原則的基本文件:主管機關不需要先證明企業違規,企業要自己拿出紀錄證明知道自己在處理什麼。實務上,客戶的供應商稽核與資料處理協議,也常要求提供這份紀錄或其摘要。
控制者與處理者的 RoPA 欄位
GDPR 第 30 條把紀錄分成兩種:決定處理目的與方式的「控制者」,以及代表控制者處理個資的「處理者」。同一家公司可能同時是兩種角色,例如 SaaS 公司處理自家員工資料時是控制者,替客戶保存使用者資料時是處理者。
| 欄位 | 控制者(第 30 條第 1 項) | 處理者(第 30 條第 2 項) |
|---|---|---|
| 名稱與聯絡方式 | 控制者、共同控制者、歐盟代表人、DPO | 處理者、每一個委託的控制者、歐盟代表人、DPO |
| 處理目的 | 必填 | — |
| 當事人與個資類別 | 必填 | — |
| 處理類別 | — | 代各控制者執行的處理類別 |
| 接收者類別 | 必填,包括第三國或國際組織的接收者 | — |
| 跨境傳輸 | 傳輸到第三國或國際組織,以及必要時的保護措施文件 | 同左 |
| 刪除期限 | 盡可能記載 | — |
| 安全措施概述 | 盡可能記載第 32 條的技術與組織措施 | 盡可能記載 |
除了法定欄位,實務上多會再加幾欄:處理的法律依據、使用的系統、資料來源、負責部門,以及是否需要 DPIA。這些欄位不是第 30 條的明文要求,但能讓紀錄同時支援隱私權政策、當事人請求與風險評估。
小公司也要做 RoPA 嗎?
依 GDPR 第 30 條第 5 項,員工未滿 250 人的企業或組織可以不建立 RoPA,但有三個例外:處理可能對當事人權利自由造成風險、處理不是偶發的,或處理特殊類別個資與刑事資料。只要符合任一項,就仍須建立。未依規定建立或提供 RoPA,依 GDPR 第 83 條第 4 項,最高可處 1,000 萬歐元或前一會計年度全球營業額 2%,取其高者。
這個例外在實務上很少用得上。員工薪資、會員資料、電子報名單都是持續性的處理,不屬於「偶發」;所以就算公司只有 30 人,只要長期處理歐盟客戶或員工的資料,最好還是建立 RoPA。
RoPA 盤點步驟
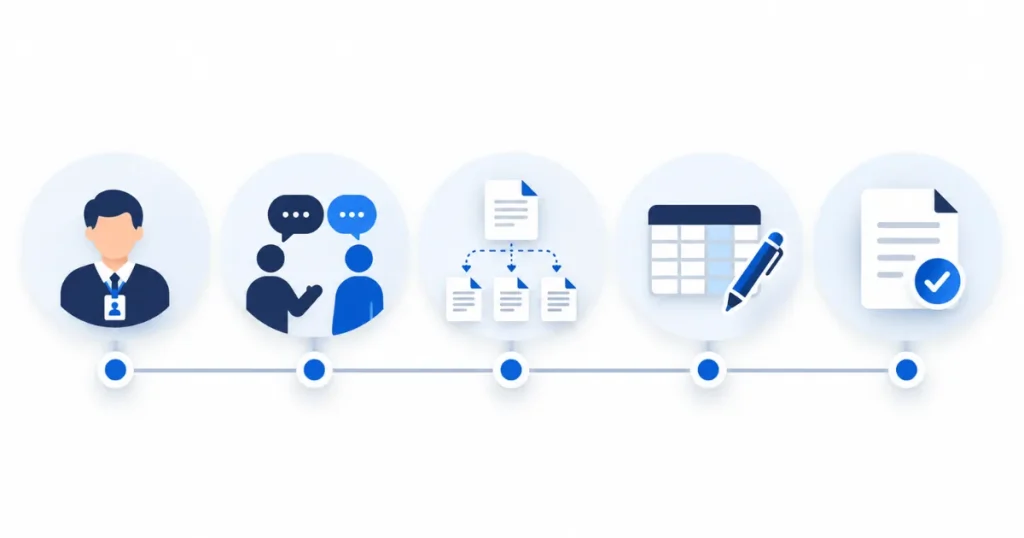
建立處理活動紀錄的關鍵不是表格,而是盤點。建議依以下 5 個步驟進行,從部門訪談開始,而不是從系統清單開始,因為同一個系統常被多個部門用於不同目的。
- 指定窗口:各部門指派一位熟悉業務流程的人,法務或 DPO 負責彙整。
- 部門訪談:逐一詢問各部門蒐集哪些個資、用來做什麼、存在哪個系統、交給哪些廠商。
- 拆成處理活動:以「目的」為單位拆分,例如行銷部的「電子報」與「抽獎活動」應分開記錄。
- 補齊欄位:確認接收者、跨境傳輸、保存期限與安全措施,缺資料的欄位標註待補。
- 檢核與核准:由法務或 DPO 檢查一致性,與隱私權政策、委外合約交叉比對後定版。
盤點時最常漏掉的是「看不見的處理」:網站分析工具、客服系統的通話錄音、門禁與監視器、求職者履歷。這些活動不屬於任何一個業務流程,訪談時要特別追問。
RoPA 範例:台灣電商的控制者紀錄
下面以一家對歐盟消費者銷售商品的台灣電商為例,示範控制者 RoPA 的寫法。實際使用時,每一列都應再補上負責部門、系統名稱與安全措施概述。
| 處理活動 | 目的 | 當事人/個資類別 | 法律依據 | 接收者 | 跨境傳輸 | 保存期限 |
|---|---|---|---|---|---|---|
| 會員註冊 | 建立帳號、提供服務 | 會員/姓名、電子郵件、密碼雜湊 | 契約履行 | 雲端主機商 | 傳至台灣,以標準契約條款保護 | 帳號刪除後 30 日 |
| 訂單出貨 | 履行訂單、開立發票 | 顧客/姓名、地址、電話、訂單內容 | 契約履行、法律義務 | 物流商、金流商 | 傳至台灣,以標準契約條款保護 | 依稅務法規保存 |
| 電子報 | 寄送行銷資訊 | 訂閱者/電子郵件、開信紀錄 | 同意 | 電子報平台 | 依平台合約 | 取消訂閱後刪除 |
| 員工薪資 | 發放薪資、扣繳稅款 | 員工/姓名、身分證號、帳戶、薪資 | 法律義務、契約履行 | 銀行、會計師 | 無 | 依勞動與稅務法規 |
保存期限欄位最容易寫成「依法保存」這類空泛的說法。建議寫出具體的期限或起算點,例如「帳號刪除後 30 日」,監管機關或客戶看到時才能判斷是否合理。
RoPA 多久更新一次?
GDPR 沒有規定固定的更新頻率,但紀錄必須反映現況。實務上建議兩種機制並行:有變更時隨時更新,以及每年至少全面檢視一次。
需要隨時更新的情況包括:推出新產品或新服務、導入新系統或更換供應商、開始新的跨境傳輸、改變保存期限,以及組織調整。最好把「是否需要更新紀錄」加進採購與新系統上線的檢查流程,否則一年後紀錄就會和現況脫節。
同一份 RoPA 能用在台灣、越南嗎?
可以作為基礎,但要補欄位。台灣個資法沒有「處理活動紀錄」這個名稱,但依個資法施行細則第 12 條第 2 項,適當的安全措施包括「界定個人資料之範圍」與「個人資料之風險評估及管理機制」,RoPA 正是界定範圍最直接的證明。
| 國家 | 相關要求 | 需要補充的內容 |
|---|---|---|
| 歐盟 | GDPR 第 30 條處理活動紀錄 | 以第 30 條欄位為主 |
| 台灣 | 個資法施行細則第 12 條:界定個資範圍、風險評估 | 蒐集的特定目的與個資類別代號、告知事項 |
| 越南 | 第 356/2025/NĐ-CP 號議定第 19 條 DPIA 報告須說明目的、個資類型、處理活動與資料流向圖 | 資料流向圖、取得同意的方式、保存與刪除政策 |
已經依 個資法 做過個資盤點的企業,可以直接把盤點表擴充成 RoPA;有越南據點的企業,RoPA 也是準備 越南個資法 影響評估文件的第一步。一份資料、多國共用,是最省力的做法。
第一份 RoPA 怎麼開始?
建議先挑一個部門試做。從人資或客服開始最容易,因為處理活動明確、系統單純,做完一個部門就能確定表格欄位,再推廣到全公司。
建立處理活動紀錄後,下一步通常是判斷哪些處理活動需要 DPIA,以及檢查隱私權政策是否和 RoPA 一致。如果想加快盤點速度,或需要同時符合 GDPR、台灣與越南的要求,可以參考我們的 GDPR 合規顧問,或 直接與顧問聊聊貴公司的狀況。
RoPA 常見問題
RoPA 要主動交給主管機關嗎?
不用主動提交。依 GDPR 第 30 條第 4 項,控制者與處理者只需在監管機關要求時提供 RoPA。但它必須隨時保持更新,客戶稽核或監管機關調查時,臨時補做通常來不及,也很難證明內容反映實際狀況。
RoPA 和個資盤點表一樣嗎?
內容高度重疊,但不完全相同。個資盤點表多半以系統或檔案為單位,RoPA 則以「處理目的」為單位,並要求記錄接收者、跨境傳輸、保存期限與安全措施。已有個資盤點表的企業,可以依 GDPR 第 30 條的欄位擴充成 RoPA。
RoPA 可以用 Excel 做嗎?
可以。GDPR 第 30 條第 3 項只要求以書面形式保存,包括電子形式,沒有指定工具。中小企業用 Excel 或共用試算表就足夠;處理活動超過上百項、或需要多人同時維護時,再考慮使用隱私管理平台。
參考資料
- Art. 30 GDPR – Records of processing activities – 控制者與處理者的紀錄要求與 250 人例外。GDPR 條文
- 個人資料保護法施行細則第 12 條 – 適當安全維護措施的 11 款內容。全國法規資料庫