惡意程式是什麼?木馬、蠕蟲、勒索病毒等 8 種類型與防護
惡意程式(Malware)是指被刻意放進系統、用來造成危害的軟體或韌體,包括病毒、蠕蟲、木馬程式、勒索軟體、間諜軟體等。它們的差別在於怎麼進來、會不會自己擴散,以及進來之後要做什麼:有的偷資料、有的加密檔案勒索、有的讓電腦變成攻擊別人的跳板。
一般人常把它們都叫「電腦病毒」,但對企業來說,分清楚類型很重要,因為處理方式不同:蠕蟲要先斷網阻止擴散,勒索軟體要先保住備份,木馬則要追查後門通往哪裡。這篇整理 8 種常見惡意程式、感染途徑、中毒徵兆與處理步驟。想確認公司目前的端點防護與備份是否到位,可以參考我們的 資安健診服務。
重點整理 – 依 NIST 的定義,惡意程式是為了造成危害,被刻意放進系統的硬體、韌體或軟體。 – 病毒需要附在其他程式上,蠕蟲能自行在網路擴散,木馬則偽裝成有用的程式,三者是最基本的區分。 – 資安署 2025 年點名的威脅中,包括偽冒通訊軟體夾帶後門,以及勒索團體關閉防護後再發動攻擊。 – 發現勒索軟體時,美國 CISA 建議先隔離受影響系統;無法斷網時才關機,因為關機會讓記憶體中的證據消失。
惡意程式是什麼?
惡意程式是為了危害目的,被刻意放進系統的硬體、韌體或軟體。這是美國國家標準與技術研究院(NIST)術語表的定義;NIST SP 800-83 也指出,惡意程式是多數主機最常見的外部威脅。英文 Malware 是 Malicious Software 的縮寫,中文也常稱為惡意軟體。
這類程式的目的大致分三種:竊取(帳密、資料、商業機密)、破壞或勒索(加密檔案、刪除資料、讓系統停擺)、利用(拿企業的電腦挖礦、發動攻擊或當跳板)。了解目的,才知道中毒後要優先保護什麼。
8 種常見的惡意程式類型
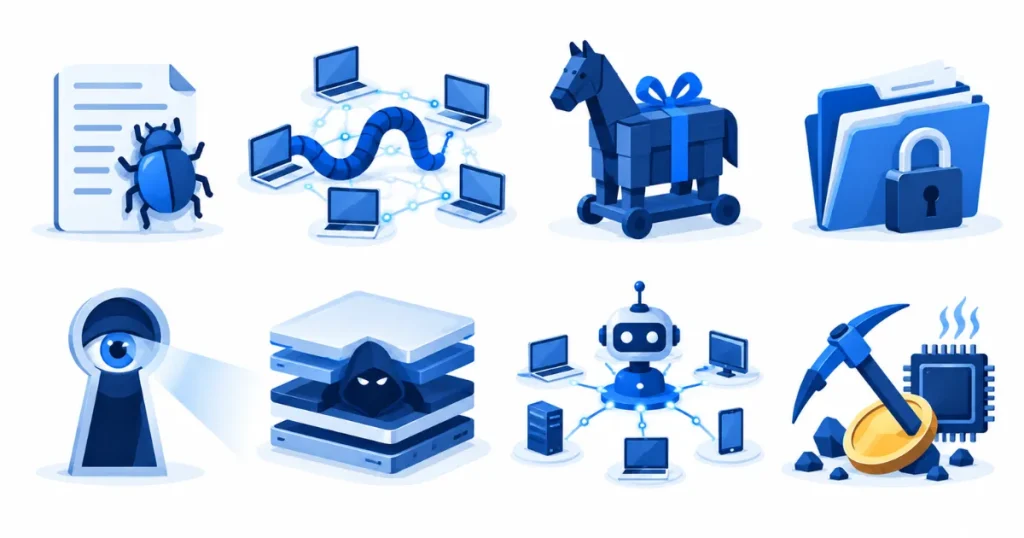
常見類型可以分成 8 種:病毒、蠕蟲、木馬程式、勒索軟體、間諜軟體、Rootkit、殭屍網路程式與挖礦程式。下表整理各自怎麼進來、會做什麼,以及最常見的徵兆。
| 類型 | 怎麼進來/擴散 | 進來後做什麼 | 常見徵兆 |
|---|---|---|---|
| 病毒(Virus) | 附在其他程式或檔案上,執行時感染 | 修改、損毀檔案 | 檔案異常、程式無法正常開啟 |
| 蠕蟲(Worm) | 不需人為操作,自行在網路中擴散 | 大量複製、耗盡資源,常夾帶其他惡意功能 | 網路流量暴增、多台電腦同時變慢 |
| 木馬程式(Trojan) | 偽裝成有用的軟體、文件或更新 | 開後門、讓攻擊者遠端控制 | 不明程式常駐、異常對外連線 |
| 勒索軟體(Ransomware) | 經由木馬、漏洞或盜用帳號進入 | 加密檔案勒索,常威脅公開竊得資料 | 大量檔案改名、出現勒索訊息 |
| 間諜軟體(Spyware) | 夾帶在其他軟體或經木馬安裝 | 暗中蒐集帳密、鍵盤輸入與瀏覽紀錄 | 帳號在陌生地點登入 |
| Rootkit | 攻擊者取得最高權限後安裝 | 隱藏攻擊者的活動,長期保持控制 | 防毒找不到但異常持續 |
| 殭屍網路程式(Bot) | 經由木馬或漏洞植入 | 讓電腦受遠端指揮,用來發動攻擊或寄垃圾信 | 對外大量連線、被列入黑名單 |
| 挖礦程式(Cryptojacking) | 經由漏洞或惡意網頁植入 | 偷用運算資源挖加密貨幣 | CPU 長時間滿載、電費與雲端費用增加 |
惡意程式的感染途徑
它們最常從四個地方進來:電子郵件附件與連結、假冒的軟體下載、未修補的系統漏洞,以及被盜用的遠端連線帳號。其中前兩種靠騙人,後兩種靠系統的缺口。
數位發展部資安署 2025 年點名的 5 大威脅中,第一項就是使用者換新電腦時,從非官方網站下載偽冒的通訊軟體,導致電腦被植入後門;另一項是勒索團體以「自帶驅動程式」手法關閉防護後再發動攻擊。前者是典型的木馬手法,可以用軟體安裝審核擋下;後者說明只靠防毒並不夠。
| 感染途徑 | 例子 | 第一道防護 |
|---|---|---|
| 郵件附件與連結 | 偽裝成發票、出貨通知的壓縮檔 | 郵件過濾、員工演練 |
| 假冒軟體下載 | 搜尋廣告上的假「官方下載」 | 只從官方來源安裝、安裝需審核 |
| 未修補漏洞 | VPN、伺服器、瀏覽器外掛 | 定期更新與弱點掃描 |
| 被盜用的遠端帳號 | 外洩的遠端桌面或 VPN 帳密 | 多因子驗證、限制來源 |
騙人的手法屬於 社交工程 的範圍;這類程式在整體攻擊中扮演的角色,可以參考 駭客攻擊手法 的整理。
電腦中毒的徵兆有哪些?
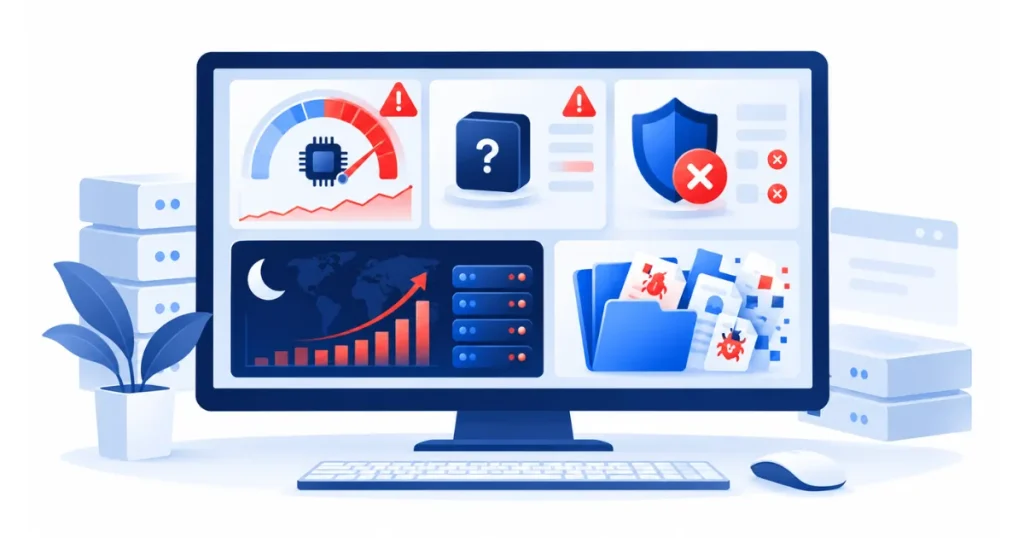
電腦中毒不一定會跳出警告。常見的徵兆是效能與網路的異常、帳號的異常,以及檔案的異常,下面 6 項出現任何一項,都值得交給 IT 檢查:
| 徵兆 | 可能的惡意程式 |
|---|---|
| 電腦突然變得很慢,CPU 長時間滿載 | 挖礦程式、蠕蟲 |
| 出現不認得的程式、瀏覽器外掛或排程 | 木馬程式、間諜軟體 |
| 防毒軟體被關閉、無法更新 | 勒索軟體的前置動作、Rootkit |
| 帳號在陌生地點或時段登入 | 間諜軟體、資訊竊取程式 |
| 網路流量在夜間異常增加 | 殭屍網路程式、資料外流 |
| 大量檔案副檔名被改、無法開啟 | 勒索軟體正在加密 |
企業怎麼防護惡意程式?端點、更新與備份
企業防護要同時做到三件事:讓它進不來(更新與安裝控管)、進來了能被發現(端點偵測與日誌)、真的被加密時還能復原(離線備份)。只有防毒軟體,通常只做到第一件事的一部分。
| 防護面向 | 做法 |
|---|---|
| 端點防護 | 防毒加上端點偵測與回應(EDR),並設定防止被關閉 |
| 更新修補 | 作業系統、瀏覽器、VPN 與伺服器定期更新,優先修補對外系統 |
| 安裝控管 | 一般員工不給管理員權限,軟體安裝需申請,只從官方來源下載 |
| 郵件與網路 | 郵件過濾、沙箱檢測,封鎖已知惡意網域 |
| 備份 | 重要資料保留離線、加密的備份,並定期測試還原 |
| 人員 | 訓練員工辨識可疑附件,並知道發現異常要向誰回報 |
美國網路安全暨基礎設施安全局(CISA)的 #StopRansomware 指南特別強調:重要資料要保留離線、加密的備份,並定期在災難復原情境下測試備份的可用性與完整性。很多企業有備份,卻和正式系統放在同一個網域,被加密時一起遭殃。這些設定是否到位,正是 資安健診 會檢查的項目。
發現惡意程式後怎麼處理?
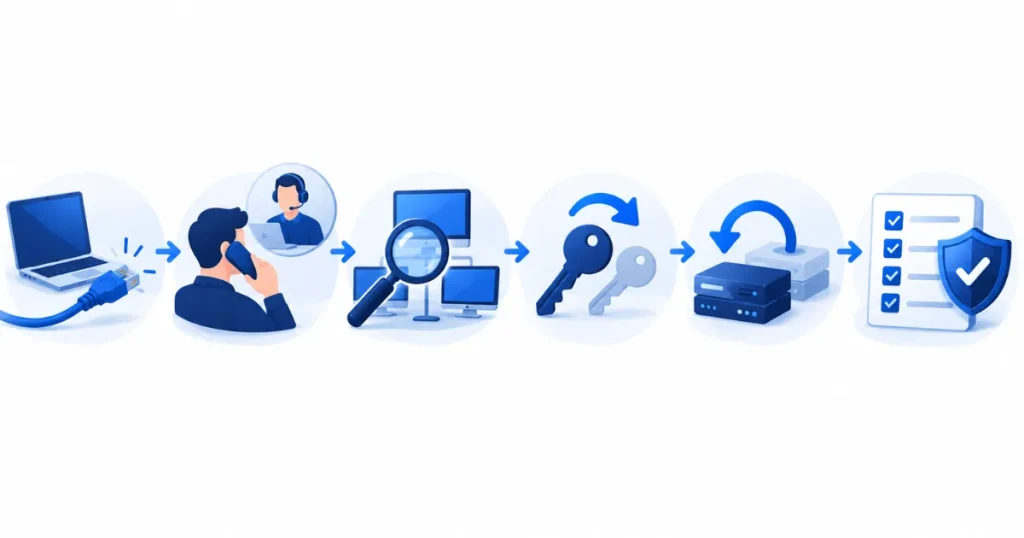
發現惡意程式時,第一步是隔離,而不是急著刪除或重灌。CISA 的勒索軟體應變建議是:先找出受影響的系統並立即隔離,必要時在交換器層級把網路斷開;只有無法斷網時才關機,因為關機會讓記憶體中的感染跡象與證據消失。
| 順序 | 做什麼 | 注意事項 |
|---|---|---|
| 1 | 拔網路線或斷開 Wi-Fi,隔離受影響的電腦 | 用電話等其他管道通知,避免驚動攻擊者 |
| 2 | 通報 IT 或資安窗口,記錄發現時間與現象 | 不要自行刪檔、重灌 |
| 3 | 確認擴散範圍,檢查其他電腦與伺服器 | 雲端資源可先做快照保存證據 |
| 4 | 變更可能外洩的帳號密碼 | 從乾淨的電腦操作 |
| 5 | 清除或重建系統,從乾淨備份還原 | 確認後門已清除再接回網路 |
| 6 | 評估法定義務並檢討改善 | 涉及個資或適用資安法時,依規定通知或通報 |
CISA 也明確表示不建議支付贖金:付款不保證能解密,也不保證資料不會外洩。若事件涉及客戶個資,依個資法要查明後通知當事人;適用《資通安全管理法》的特定非公務機關,則須在知悉後 1 小時內通報。
想確認公司擋得住惡意程式,先檢查哪三件事?
想確認公司擋得住惡意程式,先檢查三件事:員工電腦有沒有管理員權限、端點防護能不能被使用者或攻擊者關閉,以及最近一次備份還原測試是什麼時候。這三項沒做到,即使裝了防毒,遇到勒索軟體仍可能全面停擺。若懷疑已有長期潛伏的入侵者,可以進一步了解 APT 攻擊 的偵測方式。
想一次檢查端點、更新與備份的狀況,可以參考我們的 資安健診服務,或 預約一次免費諮詢。
惡意程式常見問題
木馬程式和病毒差在哪?
病毒會把自己的複本插入其他程式,被感染的程式執行時就會再傳染;木馬程式則不會自我複製,而是偽裝成有用的工具,騙使用者自己安裝。這是 NIST 對兩者的區分。實務上現在的攻擊程式常混合多種特性,例如先以木馬進入、再下載勒索軟體,所以分類主要是用來理解手法,而不是決定要不要處理。
防毒軟體夠用嗎?
不夠。防毒軟體主要依特徵比對已知的惡意程式,對新型變種、利用系統內建工具的攻擊,以及會先關閉防護的勒索團體效果有限。企業應搭配端點偵測與回應、定期更新、安裝控管與離線備份,並確保防護不能被一般使用者關閉。
惡意程式怎麼移除?
個人電腦可先斷網,再用更新後的防毒軟體完整掃描並移除;但企業電腦建議先隔離並交給 IT 處理,不要自行刪除,以免破壞證據或漏掉其他被感染的主機。遇到木馬、Rootkit 或勒索軟體時,最可靠的做法通常是重建系統,再從乾淨的備份還原資料。
木馬程式要怎麼清除?
木馬程式通常會留下後門,清除時除了刪除程式本身,還要檢查有沒有新增的帳號、排程與遠端連線工具,並變更可能外洩的密碼。企業環境中,建議由 IT 確認木馬的連線對象與擴散範圍,必要時重建受影響的電腦,確認乾淨後才接回網路。
參考資料
- Malware – NIST Glossary – 惡意程式定義;病毒、蠕蟲、木馬程式等術語另見同一術語表。NIST
- NIST SP 800-83 Rev. 1 – 桌上型與筆記型電腦惡意程式事件預防與處理指南。NIST · 2013 年 7 月
- #StopRansomware Guide – 勒索軟體預防與應變檢查表。CISA
- Agencies report 726 cybersecurity incidents last year – 資安署 2025 年 5 大威脅。Taipei Times · 2026 年 5 月 25 日