ISO 27001 導入流程 6 階段:從差距分析到取得證書
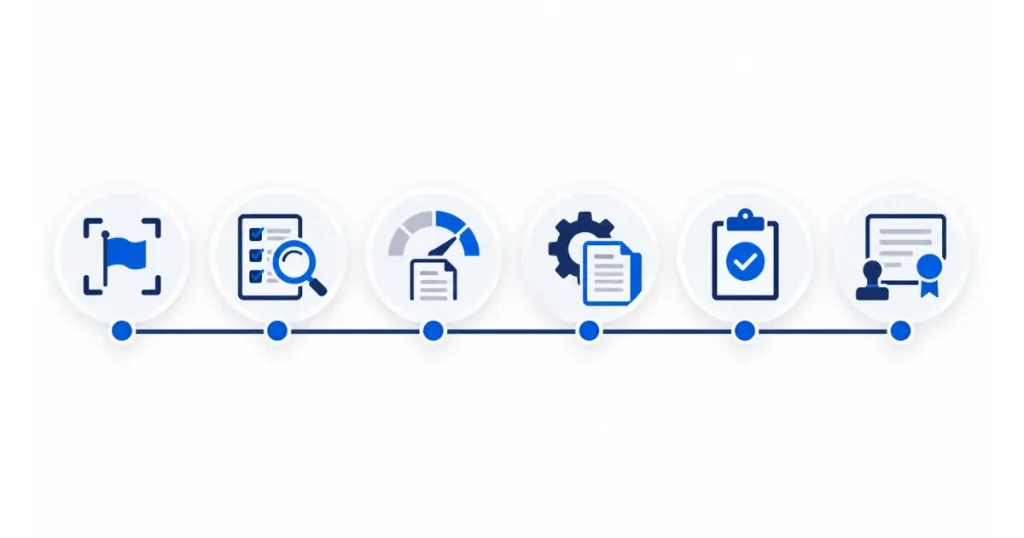
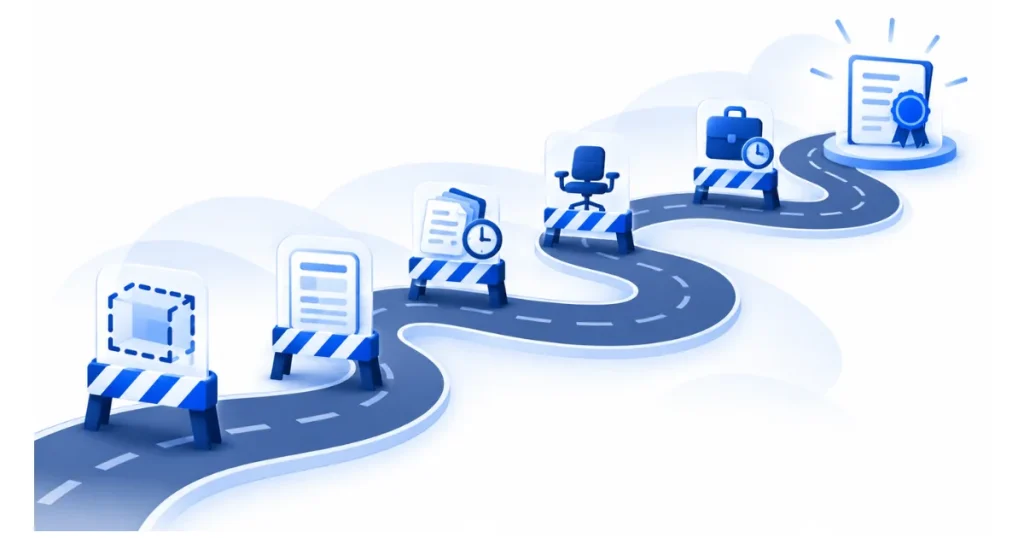
ISO 27001 導入流程可以分成 6 個階段:專案啟動與範圍界定、差距分析、風險評鑑與 SoA、建置與運作 ISMS、內部稽核與管理審查,最後是驗證機構的第一、二階段稽核。已有基礎的企業通常 4 到 6 個月可以取得驗證,從零開始建置則約 6 到 8 個月。
這篇寫給剛被指派負責 ISO 27001 的 IT 主管,把每個階段要做什麼、誰負責、交付什麼、大約多久整理成一張可以直接放進專案計畫的表。標準本身的條文與控制措施,可以先看 ISO 27001 的完整說明;若想請顧問陪同導入,可以參考我們的 ISO 27001 驗證輔導。
導入前的準備:先確認三件事
啟動 ISO 27001 導入流程前,先確認高階主管的支持、預計取得證書的期限,以及一位能協調各部門的專案負責人。這三件事沒有到位,後面每個階段都會因為等待決策而延誤。
另一個值得先做的,是用 5 個問題自我檢視:有沒有資產清冊、有沒有書面的資安政策、權限的核發與收回是否明確、是否定期備份並有事故處理程序、是否做過風險評鑑。符合越多,導入期程越短;尚未符合也能開始,只是建置階段會比較長。
下表是整個 ISO 27001 導入流程的總覽:
| 階段 | 主要工作 | 主要負責人 | 交付成果 | 參考時程 |
|---|---|---|---|---|
| 1. 專案啟動與範圍界定 | 確認目標、ISMS 範圍、利害關係人與職責 | 專案負責人、高階主管 | ISMS 範圍與導入計畫 | 第 1 至 2 週 |
| 2. 差距分析 | 對照標準第 4 至 10 條與附錄 A 檢視現況 | 專案小組、IT | 差距分析報告與改善路徑 | 第 2 至 4 週 |
| 3. 風險評鑑與 SoA | 盤點資產、評估風險、決定處理方式 | IT、各部門資產負責人 | 風險評鑑紀錄、風險處理計畫、SoA | 第 1 至 2 個月 |
| 4. 建置與運作 ISMS | 制定政策程序、落實控制措施、教育訓練 | 各部門、IT | 文件體系與運作紀錄 | 第 2 至 4 個月 |
| 5. 內部稽核與管理審查 | 執行內稽、矯正缺失、召開管理審查 | 內部稽核員、高階主管 | 內稽報告、管理審查紀錄、矯正措施 | 第 4 至 5 個月 |
| 6. 第三方驗證稽核 | 第一階段與第二階段稽核 | 專案負責人、驗證機構 | 稽核報告與證書 | 第 5 至 6 個月 |
時程以已有基礎、4 到 6 個月取得驗證的企業為例,階段 3 與 4 常會重疊進行。
階段 1:專案啟動與範圍界定
第一階段要決定 ISMS 涵蓋哪些部門、據點與系統,並確認導入計畫。範圍是 ISO 27001 導入流程中最重要的決定,它直接影響要寫多少文件,以及驗證機構要花多少稽核人天。
稽核人天依 ISO/IEC 27006-1:2024 附錄 C,按範圍內的人數與複雜度推算。常見的錯誤是一開始就把全公司納入;對多數企業而言,先納入客戶最在意的系統與部門,例如 SaaS 平台與其維運團隊,之後再擴大範圍,成本與時程都比較好控制。
階段 2:差距分析
差距分析是逐條對照 ISO/IEC 27001:2022 第 4 至 10 條的管理要求,以及附錄 A 的 93 項控制措施,找出現況與標準之間的落差,排出補強的先後順序。
這個階段的價值不在列出多少缺口,而在分辨「要新建」和「只要補文件」。很多企業其實已經在做備份、權限管理,只是沒有書面程序與紀錄;這類項目補齊文件即可,真正要花時間的是完全沒有做過的部分。
階段 3:風險評鑑與 SoA
風險評鑑是 ISO 27001 的核心:盤點資訊資產,評估每項資產面對的威脅與脆弱性,決定接受、降低、轉移或避免風險,再依結果產出風險處理計畫與適用性聲明(SoA)。
SoA 要說明附錄 A 每一項控制措施是否適用、為什麼適用或排除,以及實施狀況。驗證稽核時最常被追問的,就是「不適用」卻沒有理由的項目;排除任何一項,都要能回到風險評鑑的結果說明原因。
階段 4:建置與運作 ISMS
第四階段要制定政策、程序與表單,把控制措施落實到日常作業,並開始累積運作紀錄。文件寫完不代表完成。驗證機構要看的,是制度真的在運作的證據。
實務上,驗證機構通常希望看到約三個月的運作紀錄,才安排第二階段稽核;這是驗證機構的慣例,不是標準的硬性規定。這也是為什麼文件不必等到全部寫完才開始運作:先讓存取申請、變更管理、備份檢查這些流程跑起來,邊跑邊修。人員的 資安教育訓練 也要在這個階段完成並留下紀錄。
階段 5:內部稽核與管理審查
內部稽核依標準第 9.2 條,由不稽核自己工作的人,檢查 ISMS 是否符合標準與公司自己的規定;管理審查依第 9.3 條,由高階主管檢視 ISMS 的績效並做出決策。兩者都必須在驗證稽核前完成,並保留紀錄。
內部稽核發現的不符合事項,要依第 10.2 條分析原因、採取矯正措施。不要把內稽當成走過場:它是驗證前最後一次自己找問題的機會,內稽越認真,正式稽核越順利。
階段 6:第一階段與第二階段驗證稽核
驗證稽核分兩個階段。第一階段審查文件與準備度,確認 ISMS 範圍、風險評鑑與 SoA 是否完備;第二階段到現場訪談與抽查紀錄,確認制度確實運作。第二階段通過、不符合事項處理完成後,驗證機構才會發證。
ISO 27001 證書有效期為三年,第二年與第三年各有一次追查稽核,期滿前要辦理重新驗證。選擇驗證機構時,應確認對方的 ISO 27001 驗證業務有經過認證機構認可,證書才會被客戶接受;驗證機構收費的方式與範圍的關係,可以參考 ISO 27001 費用 的拆解。
ISO 27001 導入最常卡關的 5 個地方
ISO 27001 導入流程卡關,多半不是技術問題。問題通常出在範圍、人力與紀錄。下面是最常見的 5 個卡關點:範圍一開始太大、風險評鑑做成填表練習、文件寫完才開始運作、內部稽核找不到合適的人,以及高階主管只在最後一刻出現。
其中最常見的是第三個。不少企業前幾個月都花在寫文件,最後卡在「沒有運作證據」,只能延後一季再排第二階段稽核。第二個也很常見:風險評鑑套用範本,評出來的風險和公司實際的系統對不上,稽核員一問就露餡。
接到 ISO 27001 專案的第一週該做什麼?
第一週只做三件事:請高階主管確認目標與期限、列出可能納入範圍的系統與部門、找出各部門的窗口。有了這三份資料,就能和顧問或驗證機構討論範圍與時程,排出可以執行的專案計畫。
想依公司的系統與期限規劃導入路徑,可以參考我們的 ISO 27001 驗證輔導,或 從一場 30 分鐘的諮詢開始。
ISO 27001 導入流程常見問題
導入 ISO 27001 要多久?
已有資產清冊、資安政策、權限管理、備份與風險評鑑等基礎的企業,從導入到取得驗證通常需要 4 到 6 個月;從零開始建置約 6 到 8 個月。實際時間取決於範圍大小、系統複雜度,以及是否需要累積約三個月的運作紀錄。
可以自己導入不找顧問嗎?
可以。ISO 27001 沒有要求一定要找顧問,有資安經驗、能投入時間的團隊可以自行導入。要注意的是,依 ISO/IEC 17021-1,驗證機構不得同時提供管理系統顧問服務。若決定找顧問,可以參考 ISO 27001 顧問公司 的挑選重點。
第一次驗證沒通過怎麼辦?
多數情況不是「沒通過」,而是稽核發現不符合事項,需要在驗證機構規定的期限內提出並完成矯正。一般而言,主要不符合事項須完成矯正並經確認後才會發證,次要不符合事項則提出矯正計畫即可,實際做法以驗證機構的規定為準。
參考資料
- ISO/IEC 27001:2022 – 資訊安全管理系統要求,第 4 至 10 條與附錄 A。ISO · 2022 年 10 月
- ISO/IEC 27006-1:2024 – ISMS 驗證機構要求與稽核人天計算。ISO · 2024 年
- ISO/IEC 17021-1:2015 – 驗證機構不得提供管理系統顧問服務的公正性要求。ISO · 2015 年