釣魚網站是什麼?7 個辨識特徵、常見詐騙手法與企業防範
釣魚網站是仿冒銀行、雲端服務、物流、政府機關或公司內部系統登入頁的假網站,目的是騙取帳號密碼、驗證碼、信用卡或個資。辨識的關鍵在網址的網域,不在版面像不像,也不在有沒有鎖頭圖示。
對企業來說,一位員工在假的 Microsoft 365 登入頁輸入帳密,攻擊者就可能進入整個信箱與雲端硬碟。這篇整理 7 個辨識特徵、常見手法、誤入之後的處理步驟,以及企業可以做的防護。想測試員工面對真實情境的反應,可以參考我們的 社交工程演練服務。
重點整理
- 判斷釣魚網站最可靠的是看完整網域;美國 FBI 早在 2019 年就提醒,網址有 https 或鎖頭不代表網站安全。
- 釣魚網站常透過郵件、簡訊、通訊軟體、搜尋廣告與 QR Code 引流,FBI 在 2022 年也警告詐騙者會買搜尋廣告冒充品牌。
- 誤輸入帳密後,要從官方管道改密碼、登出所有裝置並通知 IT;同一組密碼用在其他網站也要一起換。
- 簡訊或 App 驗證碼仍可能被釣魚網站即時騙走;美國 CISA 指出,FIDO/WebAuthn 是目前唯一廣泛可用、能抵抗釣魚的多因子驗證。
釣魚網站是什麼?
它是 社交工程 攻擊中用來「收網」的那一步:先用郵件、簡訊或廣告把人引到假網頁,再讓對方自己輸入資料。它不需要入侵任何系統,只需要使用者相信眼前的頁面是真的。
企業最常遇到的是假登入頁,例如「文件已分享給您,請登入查看」的 Microsoft 365 或 Google 頁面。進階的手法會把假網頁做成真網站的中繼代理,即時轉送帳密與驗證碼,並取得登入後的工作階段 Cookie,讓一般的簡訊或 App 驗證碼也擋不住。
釣魚網站 7 個辨識特徵
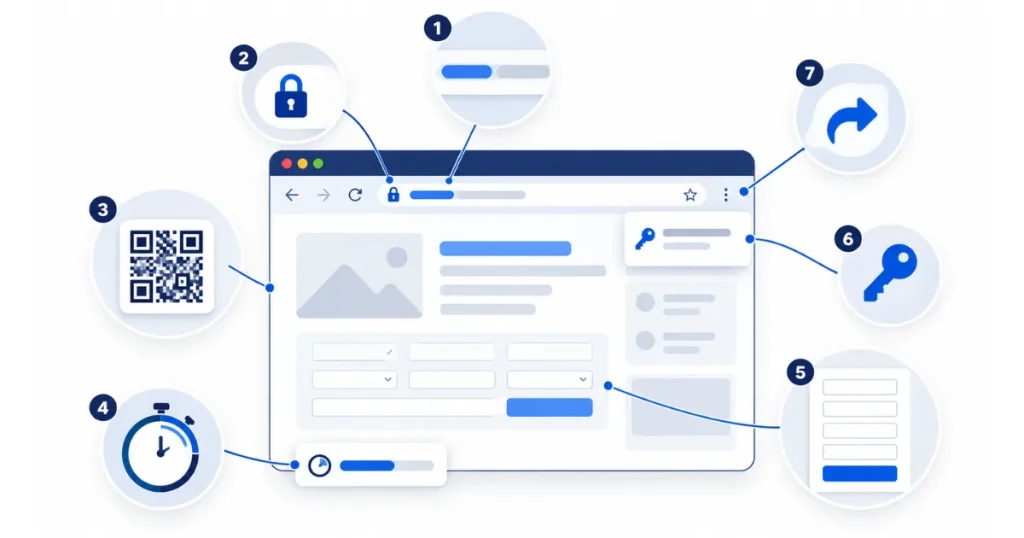
辨識的順序是先看網址,再看「你是怎麼來到這裡的」以及「它要你做什麼」。下面 7 個特徵可以印出來貼在辦公室,任何一項符合就先停下來。
| # | 特徵 | 怎麼檢查 |
|---|---|---|
| 1 | 網域拼字相近或多了字 | 逐字看主網域,例如把官方網域放在子網域前段、拼錯一個字母或改用少見的結尾 |
| 2 | 有鎖頭不代表安全 | https 只代表連線加密,詐騙網站一樣能申請憑證 |
| 3 | 從簡訊、廣告或 QR Code 進入 | 需要登入時,改用書籤或自己輸入官網網址 |
| 4 | 製造急迫感 | 「帳號即將停用」「包裹無法投遞」「限時退款」都是常見話術 |
| 5 | 要的資料超出需要 | 登入頁卻要信用卡安全碼、身分證或簡訊驗證碼 |
| 6 | 密碼管理工具沒有自動填入 | 平常會自動填入的帳號突然不填,通常代表網域不對 |
| 7 | 送出後顯示錯誤或跳回真網站 | 輸入後出現「密碼錯誤」或直接轉到官方首頁,要立刻當成已外洩處理 |
第 6 點在企業特別實用。密碼管理工具依網域比對,不會被相似的版面騙過,等於多了一位不會分心的檢查員。
釣魚網站常見手法:假登入頁、假客服、廣告與 QR Code
假網頁本身的樣子大同小異,差別在引流方式。下表整理企業與員工最常碰到的 5 種手法。
| 手法 | 怎麼引人進入 | 常見例子 |
|---|---|---|
| 假登入頁 | 郵件或通訊軟體傳來「文件分享」「信箱容量已滿」 | 仿冒 Microsoft 365、Google、公司 VPN 登入頁 |
| 假客服與假電商 | 假冒客服來電或私訊,引導到「退款」頁面 | 要求輸入信用卡或網銀資料 |
| 搜尋引擎廣告 | 買關鍵字廣告,排在真網站前面 | 搜尋銀行、軟體下載或加密貨幣交易所時點到假網站 |
| QR Code | 印在海報、停車單、郵件附件上 | 掃描後直接開啟假登入或付款頁 |
| 中繼代理(AiTM) | 和假登入頁一樣引流,但即時轉送到真網站 | 連驗證碼一起騙走,取得登入後的工作階段 |
搜尋廣告這一招常被低估。FBI 網路犯罪投訴中心(IC3)在 2022 年 12 月 21 日的公告中指出,詐騙者購買搜尋廣告、使用相似網域,引導到與真網站一模一樣的頁面,並建議直接輸入已知網址,而不是從搜尋結果點進去。
常見誤解:有鎖頭、有驗證碼就安全?
很多人以為網址有鎖頭、帳號開了驗證碼,就不怕假網頁。這兩個想法都不正確,以下 4 個誤解最常見:
| 誤解 | 實際情況 |
|---|---|
| 「有 https 鎖頭就是安全網站」 | FBI 在 2019 年 6 月 10 日的公告中提醒,詐騙者越來越常為假網站加上憑證,不能因為有鎖頭就相信 |
| 「開了多因子驗證就不怕」 | 美國 CISA 2022 年的說明把簡訊、App 驗證碼與推播列為仍可能被釣魚的類型,FIDO/WebAuthn 才能抵抗釣魚 |
| 「只是點進去,沒輸入就沒事」 | 多數情況風險較低,但頁面仍可能誘導下載檔案;實務上仍建議通報 IT 留紀錄 |
| 「別人仿冒我們的網站不關我的事」 | 客戶在假網站被騙,最後會找上被仿冒的公司,影響商譽與客服量 |
誤入釣魚網站、輸入帳密後怎麼辦?
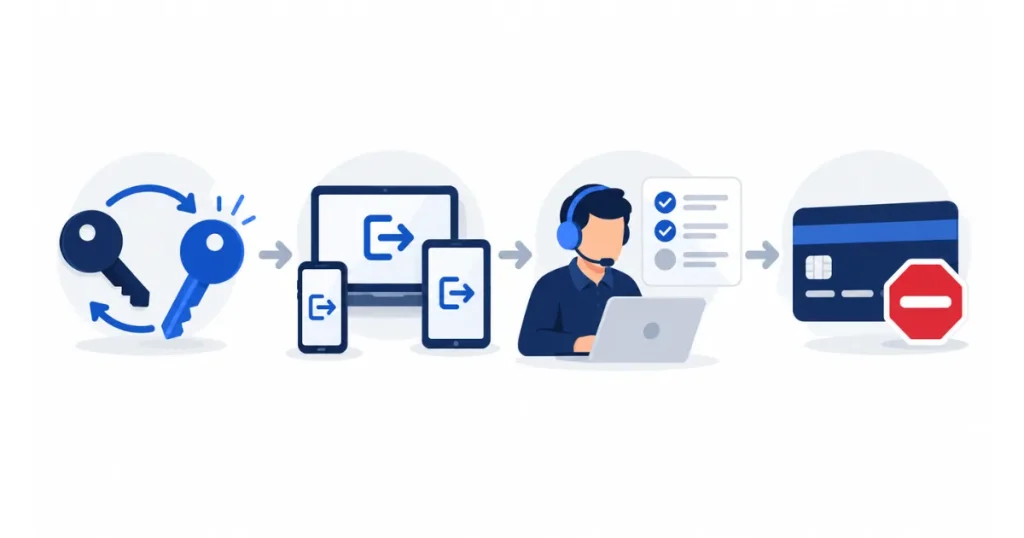
發現自己在假網頁輸入了資料,最重要的是「從官方管道」立刻更換,並讓 IT 知道,不要因為怕被責怪而隱瞞。處理方式依輸入的資料而定:
| 輸入了什麼 | 立即要做的事 |
|---|---|
| 只點開,沒有輸入 | 關閉頁面,若有下載檔案不要開啟,通知 IT 檢查 |
| 公司帳號密碼 | 自己輸入官網網址改密碼、登出所有裝置;IT 檢查登入紀錄、多因子驗證裝置與郵件轉寄規則 |
| 同一組密碼用在其他網站 | 其他網站一起換,避免被拿去做 撞庫攻擊 |
| 信用卡或網銀資料 | 立即聯絡銀行停卡或止付,檢查近期交易 |
| 身分證、地址等個資 | 撥打 165 反詐騙諮詢專線,留意後續的冒名詐騙 |
如果被盜的是處理客戶資料的帳號,公司還要評估是否構成個資事故,通知與通報的步驟可以參考 個資外洩怎麼辦 的整理。
企業怎麼防範釣魚網站?
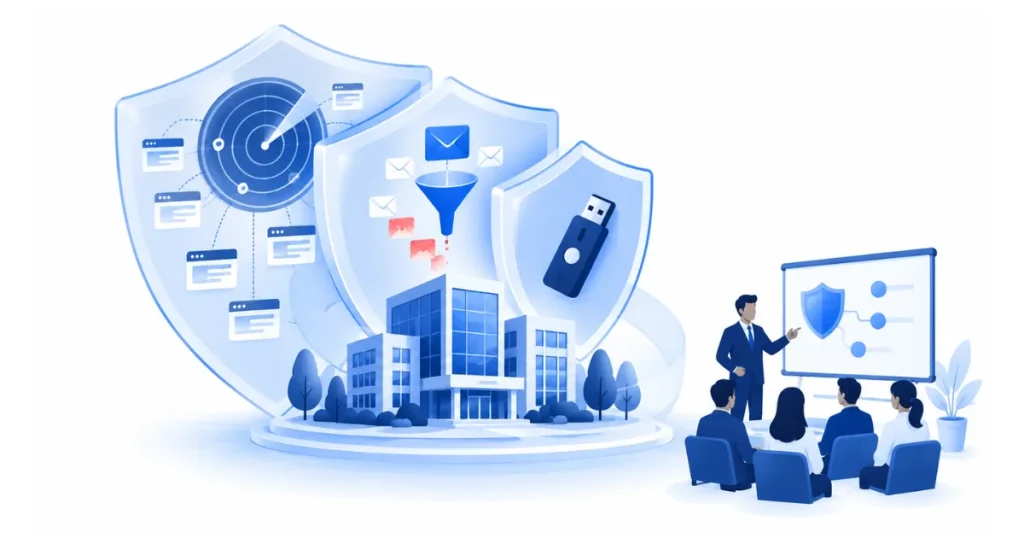
企業的防護要同時做三層:讓員工不容易點到、點到也不容易輸入、輸入了也不容易被冒用。單靠教育訓練或單靠工具都不夠。
| 措施 | 做法 | 主要防什麼 |
|---|---|---|
| 網域監控 | 監控與公司名稱相似的新註冊網域,常見拼錯的網域可先註冊 | 有人仿冒公司官網騙客戶 |
| 郵件驗證 | 設定 SPF、DKIM 與 DMARC | 冒用公司網域寄出的釣魚信 |
| 郵件與網頁過濾 | 啟用郵件閘道的連結檢查、DNS 或網頁過濾 | 員工點到已知的惡意網址 |
| 抗釣魚的多因子驗證 | 管理員與高權限帳號優先改用 FIDO 安全金鑰或通行金鑰 | 驗證碼被即時騙走 |
| 教育訓練與演練 | 用模擬的假登入頁測試員工會不會輸入、會不會通報 | 員工在忙碌時的直覺反應 |
發現仿冒網站時,可以透過內政部警政署 165 全民防騙網、數位發展部「網路詐騙通報查詢網」通報,並向瀏覽器的安全瀏覽服務回報,讓更多人看到警告。
員工只要記住一個原則:登入不從連結進
所有需要登入或付款的動作,都從書籤、公司入口網站或自己輸入的網址進入,不從郵件、簡訊、廣告或 QR Code 的連結進。這一條做到,大部分假網頁就失去作用。
想知道員工面對假登入頁時會怎麼做,可以 直接與顧問聊聊貴公司的狀況,規劃一次受控的演練。
釣魚網站常見問題
怎麼檢查網站是不是真的?
先逐字核對網域,再用 Google 透明度報告的安全瀏覽網站狀態,或數位發展部「網路詐騙通報查詢網」查詢。新架設的假網站可能還沒被收錄,查不到不代表安全;最保險的做法是關閉頁面,自己輸入官網網址。
點進釣魚網站會中毒嗎?
多數這類網站的目的是騙你輸入資料,單純開啟頁面的風險較低;但有些頁面會誘導下載檔案或安裝程式,開啟後就可能感染惡意程式。只要點過可疑連結,都建議通報 IT,讓他們確認有沒有下載或異常連線。
公司網域被仿冒怎麼辦?
保存仿冒網址、截圖與發現時間,向 165 全民防騙網與數發部的網路詐騙通報查詢網通報,並向網域註冊商或主機商的濫用窗口檢舉。同時在官網與社群公告正確網址,提醒客戶不要在其他網址輸入資料。
為什麼釣魚網站會顯示「密碼錯誤,請重新輸入」?
實務上常見的目的是讓受害者再輸入一次,確認密碼沒有打錯,或騙到第二組常用密碼;之後再轉回真網站,讓人以為只是系統異常。看到這種情況,應直接當成密碼已外洩處理。
參考資料
- Cyber Actors Exploit ‘Secure’ Websites in Phishing Campaigns – 釣魚網站使用憑證,不能因鎖頭或 https 就信任。FBI IC3 · 2019 年 6 月 10 日
- Cyber Criminals Impersonating Brands Using Search Engine Advertisement Services – 以搜尋廣告冒充品牌導向假網站。FBI IC3 · 2022 年 12 月 21 日
- Implementing Phishing-Resistant MFA – 各類多因子驗證的抗釣魚能力,FIDO/WebAuthn。CISA · 2022 年 10 月
- 數發部網路詐騙通報查詢網 – 可疑網址查詢與通報。數位發展部
- 165 全民防騙網 – 詐騙通報與防詐資訊。內政部警政署
- Google 透明度報告:安全瀏覽網站狀態 – 查詢網址是否被標記為不安全。Google