DPO 資料保護長是什麼?職責、資格與委外模式比較
DPO 是什麼?DPO(Data Protection Officer,資料保護長)是企業指定、負責監督個資保護合規的人員:提供內部建議、監督法規遵循、協助影響評估,並擔任主管機關與當事人的聯絡窗口。是否「必須」設置,取決於適用哪一國的法律:歐盟 GDPR 只在特定情況強制,越南個資法則要求組織指定個資保護人員或委外,台灣個資法目前沒有要求民間企業設置 DPO。
對有歐盟客戶或在越南設有據點的台灣企業來說,DPO 已經不是選配,而是會被稽查的項目。這篇整理 DPO 的定義、哪些企業必須設置、職責、資格與獨立性要求,以及內部聘任和委外的比較。想直接了解委外方案,可以參考我們的 DPO 委外服務。
重點整理 – GDPR 第 37 條規定,公務機關、核心業務需大規模定期且系統性監控當事人,或大規模處理特種個資的組織,必須指定 DPO。 – 越南個資法第 33 條要求組織指定合格的個資保護部門或人員,或委託外部服務;小型企業與新創可在 2026 年起 5 年內自行選擇是否適用,但處理敏感個資、大量個資或提供個資處理服務者除外。 – 越南第 356/2025 號議定規定,內部個資保護人員須具大專以上學歷、至少 2 年相關經驗,並受過個資保護訓練;外部個人服務提供者則須至少 3 年經驗。 – GDPR 與越南法都允許以服務契約委外,但企業仍要確保 DPO 具備足夠的專業與獨立性。
DPO 是什麼?各國怎麼稱呼?
DPO 是由企業指定,負責監督個資保護合規並擔任內外聯絡窗口的角色。這個名稱來自歐盟 GDPR;其他國家的法律用語不同,越南稱為「個人資料保護人員或部門」,韓國《個人資訊保護法》(PIPA)稱為「個人資訊保護責任者」(CPO),但核心任務相近。
| 法域 | 名稱 | 民間企業是否強制 | 依據 |
|---|---|---|---|
| 歐盟 | 資料保護長(DPO) | 符合特定條件才強制 | GDPR 第 37 條 |
| 越南 | 個資保護部門、人員,或外部服務 | 原則上要求,小型企業有 5 年選擇期 | 個資法第 33 條、第 38 條 |
| 韓國 | 個人資訊保護責任者(CPO) | 個資處理者應指定 | PIPA 第 31 條 |
| 台灣 | 無專法名稱 | 未強制設置 DPO | 個資法未規定 |
處理歐盟當事人個資的台灣企業,是否受 GDPR 規範,可以先參考 GDPR 的適用範圍說明;在越南設有據點的台商,則要特別注意 越南個資法 的要求。
哪些企業必須設置 DPO?
是否必須設置 DPO,要分別看各國法律。依 GDPR 第 37 條第 1 項,有三種情況必須指定:處理者為公務機關;核心業務需要大規模、定期且系統性地監控當事人;核心業務是大規模處理特種個資或犯罪相關個資。
越南的要求範圍較廣。依越南個資法第 33 條第 2 項,機關、組織有責任指定符合能力條件的個資保護部門或人員,或委託提供個資保護服務的組織、個人。同法第 38 條給小型企業、新創企業 5 年選擇期,微型企業與家庭經營戶則不必適用,但提供個資處理服務、直接處理敏感個資或處理大量當事人個資者,不適用這些豁免。
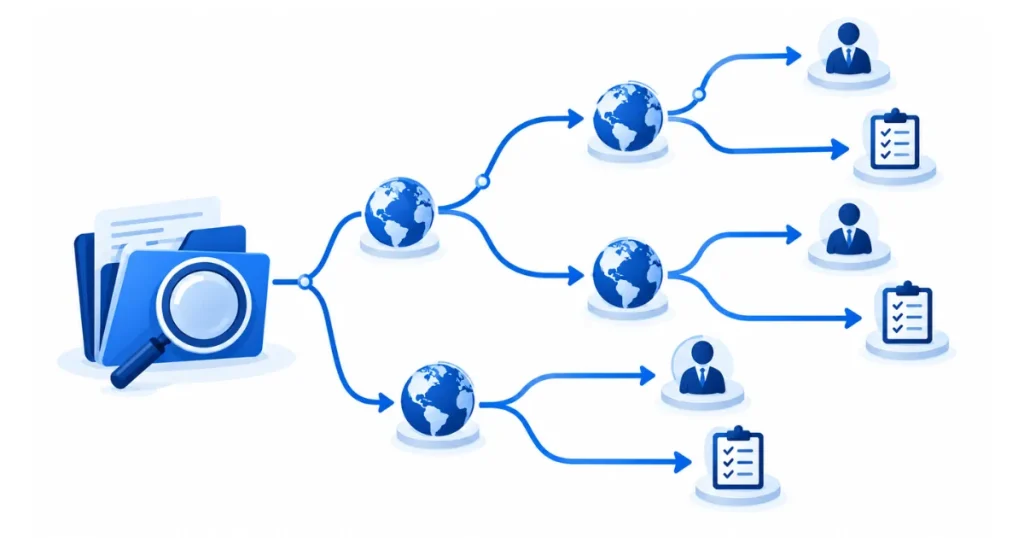
下面這張判斷表,可以快速確認貴公司的情況:
| 問題 | 是 | 否 |
|---|---|---|
| 1. 是否處理歐盟境內當事人的個資,並受 GDPR 規範? | 看第 2 題 | 看第 3 題 |
| 2. 核心業務是否大規模監控當事人,或大規模處理健康等特種個資? | GDPR 強制設置 DPO | GDPR 不強制,但仍建議指定負責人 |
| 3. 是否在越南有據點或處理越南當事人個資? | 看第 4 題 | 看第 5 題 |
| 4. 是否為小型、新創或微型企業,且未處理敏感、大量個資,也不提供個資處理服務? | 可依第 38 條暫不適用 | 應指定個資保護人員或委外 |
| 5. 是否在韓國處理個資? | 應指定 CPO | 依台灣個資法,無須設 DPO,但應配置管理人員 |
DPO 的職責有哪些?
弄清楚 DPO 是什麼之後,最常被問的是它到底要做哪些事。DPO 的職責可以概括為四件事:提供建議、監督合規、處理評估文件,以及擔任內外窗口。GDPR 第 39 條列出 5 項任務;越南第 356/2025 號議定第 14 條則把個資保護人員的任務寫得更具體,包括製作影響評估文件與回報違規。
| 職責 | GDPR 第 39 條 | 越南第 356/2025 號議定第 14 條 |
|---|---|---|
| 建議 | 告知並建議企業與員工應遵守的義務 | 參與制定個資保護政策、流程與表單 |
| 監督 | 監督法規與內部政策遵循,包括責任分配、訓練與稽核 | 參與定期的合規狀況評估,提出改善與風險控管措施 |
| 評估 | 應要求就資料保護影響評估提供建議並監督執行 | 製作個資處理影響評估與跨境傳輸影響評估文件 |
| 窗口 | 與主管機關合作,擔任主管機關的聯絡窗口 | 接收並回報個資違規,配合主管機關要求 |
| 當事人 | 當事人可就個資相關事項聯絡 DPO | 參與落實當事人權利 |
| 訓練與技術 | 監督員工訓練 | 參加個資保護課程,參與技術保護措施與緊急應變計畫 |
其中,評估文件是越南台商最常卡關的工作:DPIA 與 越南個資跨境傳輸 影響評估,都由個資保護人員負責製作,並在規定期限內送交主管機關。
DPO 需要什麼資格?獨立性怎麼確保?
DPO 的資格,GDPR 只做原則性規定,越南則訂了具體門檻。GDPR 第 37 條第 5 項要求,DPO 應依專業能力指定,特別是具備資料保護法律與實務的專業知識;越南第 356/2025 號議定第 13 條則規定了學歷、年資與訓練條件。
| 條件 | GDPR | 越南(內部人員) | 越南(外部個人服務提供者) |
|---|---|---|---|
| 學歷 | 未規定 | 大專(cao đẳng)以上 | 大專以上 |
| 經驗 | 具資料保護專業知識 | 至少 2 年法務、資訊、資安、風險管理、法遵或人資等相關經驗 | 至少 3 年相關經驗 |
| 訓練 | 企業應協助維持專業 | 須受過個資保護法律與專業訓練 | 須受過深入的個資保護訓練 |
| 指定方式 | 公開聯絡方式並通知主管機關 | 以正式書面文件指定,並簽保密協議 | 簽約並對外公開服務提供者資訊 |
獨立性是 GDPR 的重點。依第 38 條,DPO 執行職務時不得接受指示,不得因執行職務被解任或處罰,並直接向最高管理階層報告;DPO 可以兼任其他工作,但企業要確保不會產生利益衝突。實務上,由資訊長或行銷主管兼任 DPO,常被認為有利益衝突,因為他們本身就決定個資的處理方式。
內部聘任 vs 委外,怎麼選?
GDPR 與越南法都允許委外:GDPR 第 37 條第 6 項規定,DPO 可以是員工,也可以依服務契約執行職務;越南個資法第 33 條同樣允許委託外部組織或個人。選擇時,主要看個資處理規模、內部人力與預算。
| 比較項目 | 內部聘任 | 委外 DPO |
|---|---|---|
| 對業務的了解 | 熟悉內部流程與人員 | 需時間了解,靠定期會議與文件 |
| 專業深度 | 視個人背景,跨國法規較難兼顧 | 可取得法律與技術兼具的團隊 |
| 獨立性 | 容易與原本職務衝突 | 較容易維持獨立 |
| 成本 | 全職薪資、訓練與流動風險 | 依處理規模計費,較有彈性 |
| 法定條件 | 企業須自行確認學歷、年資與訓練 | 越南外部服務者門檻較高(3 年經驗;組織須至少 3 名合格人員) |
| 適合對象 | 個資處理量大、需要每天處理請求的企業 | 中小型企業、跨國據點多、尚無合格人選的企業 |
越南第 356/2025 號議定第 16 條也允許兩者並行:企業可以同時指定內部人員,並委託外部組織提供服務。對台商來說,常見做法是由當地人資或法務擔任內部窗口,再由外部團隊負責評估文件與法規更新。
DPO 委外服務包含哪些內容?
DPO 委外服務不只是在文件上掛名,而是實際承擔監督、建置、訓練與對外代表的工作。Musk-IS 的 DPO 委外服務提供兩種模式:企業尚無人員時全面委外,或為既有的內部 DPO 提供顧問與專業支援。
| 服務項目 | 內容 |
|---|---|
| 監督 | 監督個資的蒐集、保存、處理與分享,找出流程中的風險 |
| 建置 | 建立內部政策、程序與合規文件,檢視與第三方的合約 |
| 評估 | 製作 DPIA、跨境傳輸影響評估等文件 |
| 訓練 | 員工教育訓練,擔任日常個資問題的諮詢窗口 |
| 代表 | 主管機關要求時出面說明,準備稽查文件,協助回覆客戶與母公司的審查 |
| 更新 | 法規或業務變動時,更新政策與程序 |
選擇委外服務時,要確認提供者符合當地法定條件。以越南為例,提供個資保護服務的組織須至少有 3 名合格人員,並能提出證明服務能力的資料。
沒有指定 DPO 會被罰嗎?
以越南為例,會。越南第 330/2026 號議定(2026 年 8 月 19 日施行)第 57 條規定,機關、組織未以正式文件指定個資保護人員或成立個資保護部門,或指定的人員不符合學歷、年資與訓練條件,可處 2,000 萬至 3,000 萬越南盾罰鍰,並須限期改正;未與個資保護人員簽保密協議或未提供訓練,則處警告或 1,000 萬至 2,000 萬越南盾罰鍰。
這只是「人員指定」本身的罰則。若因缺乏專人而連帶違反其他義務,依越南個資法第 8 條,一般違規的罰鍰上限為 30 億越南盾,違反跨境傳輸規定的上限則為前一年度營業額的 5%。
在越南的台商,DPO 現在該怎麼安排?
在越南的台商,現在可以先做三件事:確認是否屬於可暫不適用的小型或微型企業;若需要指定,盤點當地是否有符合學歷、2 年經驗與訓練條件的人選;沒有合格人選時,簽訂外部服務契約,並以正式文件公告人員或服務提供者資訊。
想確認貴公司的 DPO 該內部指定還是委外,可以參考我們的 DPO 委外服務,或 先請顧問看一下現況。
DPO 常見問題
所有企業都要 DPO 嗎?
不是。GDPR 只要求公務機關,以及核心業務涉及大規模監控或大規模處理特種個資的組織設置 DPO;越南原則上要求組織指定個資保護人員或委外,但小型企業與新創有 5 年選擇期;台灣個資法則沒有要求民間企業設置 DPO。是否需要,要看適用哪一國的法律。
DPO 可以兼任嗎?
可以,但要避免利益衝突。GDPR 第 38 條允許 DPO 執行其他職務,只要企業確保不會產生利益衝突;實務上,決定個資處理目的與方式的主管,例如資訊長、行銷主管,通常不適合兼任。越南則要求被指定的人員具備規定的學歷、經驗與訓練,並以正式文件指定職責。
台灣個資法有要求 DPO 嗎?
現行個資法沒有要求民間企業設置 DPO。不過,個資法施行細則第 12 條把「配置管理之人員及相當資源」列為適當安全措施的事項之一,部分產業的安全維護辦法也要求指定專人負責安全維護計畫。另外,民國 114 年 11 月修正公布、施行日期待定的個資法第 18 條,要求公務機關設置個人資料保護長,個資會籌備處已預告相關辦法草案;這項要求針對公務機關,不包括民間企業。所以台灣企業雖不必用 DPO 這個名稱,仍應指定專責人員。
參考資料
- GDPR Article 37–39 – DPO 的指定、地位與任務。歐盟 · 2016 年
- 越南個資法(第 91/2025/QH15 號) – 第 8 條罰則、第 33 條個資保護人員、第 38 條小型企業。越南國會 · 2025 年 6 月 26 日通過
- 越南第 356/2025/NĐ-CP 號議定 – 第 13 至 16 條個資保護人員與服務提供者條件。越南政府 · 2025 年 12 月 31 日
- 越南第 330/2026/NĐ-CP 號議定 – 網路安全與個資保護行政罰則,第 57 條人員指定。越南政府 · 2026 年 8 月 19 日
- 個人資料保護法施行細則第 12 條 – 適當安全維護措施事項。全國法規資料庫
- 預告訂定「個人資料保護長及相關人員職掌職能條件及訓練辦法」草案 – 公務機關個資長的職掌與資格。個人資料保護委員會籌備處 · 民國 115 年 1 月 22 日