ISO 27701 認證流程:從個資盤點到取得驗證
ISO 27701 認證流程從界定範圍與個資盤點開始,接著判定控制者或處理者角色、建置隱私資訊管理系統(PIMS)、執行內部稽核與管理審查,最後由驗證機構進行兩階段稽核後發證。已有 ISO 27001 基礎的企業,建置期約 4 到 6 個月;從零開始約 6 到 8 個月,驗證機構的稽核另需 4 到 8 週。
決定導入之後,最常聽到的問題是「第一個月到底要做什麼」。下面依階段說明每一步的工作、交付成果與容易出錯的地方,適合正要寫專案計畫的個資窗口或資訊主管。標準本身的架構與 2025 年版的變化,可以先看 ISO 27701 的完整解析;需要顧問全程陪同時,可參考 ISO 27701 驗證輔導。
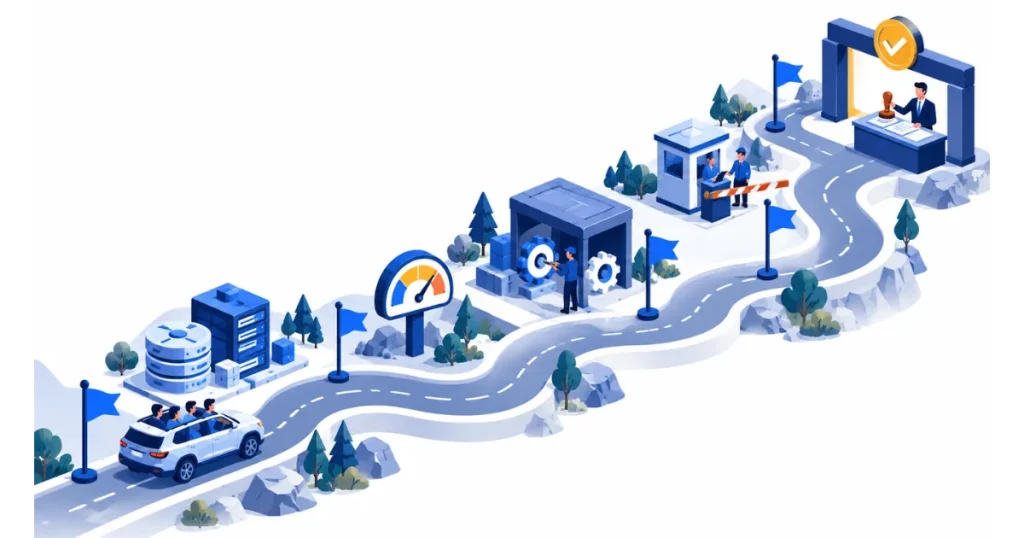
ISO 27701 認證流程總覽:6 個階段各要交出什麼?
ISO 27701 認證流程可分為 6 個階段,每個階段都有明確的交付成果。驗證機構稽核時看的就是這些文件與紀錄,把交付成果當成專案的里程碑,比單純排時間更好管理。
| 階段 | 主要工作 | 交付成果 | 參考時程(已有 ISO 27001) |
|---|---|---|---|
| 1. 專案啟動與界定範圍 | 確認目標、PIMS 範圍、利害關係人與職責 | 雙方確認的導入計畫 | 第 1 至 2 週 |
| 2. 現況評估與差距分析 | 對照 ISO/IEC 27701 要求檢視現有制度,完成個資盤點與角色判定 | 差距分析報告、個資清冊 | 第 1 個月 |
| 3. 風險評鑑與文件建置 | 評估與個資相關的風險,建立政策、程序與表單 | 風險評鑑紀錄、整套文件 | 第 2 至 3 個月 |
| 4. 系統導入與教育訓練 | 讓程序實際運作,完成人員訓練 | PIMS 運作紀錄、訓練紀錄 | 第 3 至 5 個月 |
| 5. 內部稽核與完善 | 執行內稽與管理審查,矯正不符合事項 | 內稽報告、管理審查紀錄 | 第 5 至 6 個月 |
| 6. 驗證稽核 | 驗證機構進行第一、二階段稽核 | ISO/IEC 27701 證書 | 建置完成後 4 至 8 週 |
各階段的週數是以 4 到 6 個月完成建置為例的參考排法,階段 3 與 4 實務上常會重疊。從零開始的企業整體約 6 到 8 個月,實務上多出來的時間主要花在階段 2 與 3。
第一步:個資盤點與控制者/處理者角色判定
個資盤點是 ISO 27701 導入流程的地基:逐一列出每個處理活動蒐集哪些個資、目的與依據、存放在哪個系統、保存多久、交給誰處理,再判斷企業在這個活動中是 PII 控制者還是 PII 處理者。角色決定了後續要套用哪一組控制措施。
同一家公司常常兩種角色都有。以台灣的 SaaS 業者為例,處理自家員工與客戶窗口資料時是控制者,替客戶保存其會員資料時則是處理者;兩邊的義務不同,處理者重點在依客戶指示處理、協助客戶回應當事人請求與事故通知。英國標準協會(BSI)台灣在 ISO 27701:2025 說明中也提到,驗證範圍可依實際的處理活動、流程或服務,以及組織扮演的角色來界定,不必再跟著 ISO 27001 的範圍走。
這一步最常見的錯,是把個資盤點做成系統清單。驗證機構追問的往往是「這筆資料為什麼要留五年」,清冊裡沒有目的與保存期限,後面的告知、刪除流程都接不上。
建置 PIMS:隱私風險評鑑、文件與教育訓練
建置 PIMS 就是把盤點結果轉成制度:評估每個處理活動對當事人與企業的風險,從 ISO/IEC 27701:2025 附錄 A 的控制者、處理者與共通資安控制措施中選出適用項目,再寫成政策、程序與表單,並讓相關人員接受訓練。
台灣企業的文件可以直接對接個人資料保護法(個資法):蒐集時的告知內容對應第 8 條,當事人查詢、更正、刪除等請求對應第 3 條,安全措施對應第 27 條。實務上最需要新建的通常是三份程序:當事人請求的受理與回覆、委外處理的合約與監督、個資事故的通報與應變。
已有 ISO 27001 的企業也不能完全省略資安部分。BSI 的說明指出,PIMS 仍需要一份資訊安全計畫;若 ISO 27001 的控制措施已完整涵蓋 PIMS 範圍,計畫可以引用既有文件,範圍不一致時,則要寫明未涵蓋部分如何保護。這也是 ISO 27701 vs 27001 合併導入時最容易漏掉的接縫。
內部稽核與管理審查:證明 PIMS 真的在運作
ISO/IEC 27701:2025 採用 ISO 管理系統共通的第 4 至 10 條架構,因此和 ISO 27001 一樣,要在驗證前完成內部稽核與管理審查,並針對不符合事項採取矯正措施。稽核要抽的,是 PIMS 實際運作留下的紀錄。
台新銀行 2024 年 8 月公告取得 ISO/IEC 27701:2019 驗證時,揭露的做法很值得參考:先從「個人網路銀行」系統導入,成立專案小組,完成個資盤點、風險評估與教育訓練,執行個資侵害通報應變演練,並把相關紀錄留作稽核依據與隱私資訊 KPI。範圍先小、紀錄先跑起來,是金融業以外的企業也能照做的路徑。
內稽前可以先自問三件事:當事人請求有沒有實際受理紀錄、委外廠商有沒有簽過含個資條款的合約、事故通報有沒有演練過。三件都答不出來,正式稽核大概也會在這裡被開不符合事項。
驗證稽核怎麼進行?第一階段看文件,第二階段看運作
ISO 27701 驗證稽核分兩個階段。第一階段審查文件與準備度,確認範圍、角色判定、風險評鑑與適用控制措施是否完備;第二階段到現場訪談與抽查紀錄,確認制度確實運作。不符合事項處理完成後,驗證機構才會發證。
驗證機構本身也要符合標準:ISO 於 2025 年 10 月發布 ISO/IEC 27706:2025,規範稽核與驗證 PIMS 的機構,取代 ISO/IEC TS 27006-2:2021。選擇驗證機構時,先確認對方的 ISO 27701 驗證業務已獲認證機構認可(台灣為財團法人全國認證基金會 TAF),證書才容易被客戶接受;稽核人天與費用的估算方式,可參考 ISO 27701 費用 的拆解。
已有 ISO 27001 證書的企業,可以和驗證機構安排兩套系統合併稽核,減少重複訪談;整體的階段安排與 ISO 27001 導入流程 相同,差別在 PIMS 多了個資盤點與角色判定。
取得證書之後:追查稽核與 2019 年版轉版
ISO 27701 證書有效期為 3 年,期間通常每年一次追查稽核,期滿前要接受重新驗證稽核。拿到證書只是開始,PIMS 必須持續運作並保存紀錄,第一次追查稽核最常被開的不符合事項,就是取證後紀錄中斷。
持有 2019 年版證書的企業,還要規劃轉換到 2025 年版。國際認證論壇(IAF)給予 3 年轉換期,須在 2028 年 10 月前完成。轉版前先做條文與控制措施的差異分析,再把轉版稽核排進年度追查稽核,最省時間。
PIMS 專案開跑前,先準備好哪些資料?
正式啟動 ISO 27701 認證流程前,先準備三份資料:現有的個資相關規定與隱私權政策、主要系統與委外廠商清單、近一年的當事人請求或個資事故紀錄。這三份資料決定差距分析能做多快,也決定導入期程落在 4 到 6 個月還是 6 到 8 個月。
如果還不確定範圍該怎麼切、角色怎麼判,可以 先請顧問看一下現況,做一次免費現況檢視後再決定專案規模。
ISO 27701 認證流程常見問題
ISO 27701 可以和 ISO 27001 同時驗證嗎?
可以。ISO/IEC 27701:2025 是可獨立驗證的管理系統標準,企業可以單獨申請,也可以和 ISO 27001 安排多管理系統合併驗證。兩套系統共用第 4 至 10 條的管理架構,內部稽核、管理審查與矯正措施可以一起執行,合併稽核也能減少重複訪談同一批人員。
ISO 27701 導入要多久?
已有 ISO 27001 基礎的企業,建置期通常約 4 到 6 個月;從零開始建置約 6 到 8 個月。這段期間不含驗證機構 4 到 8 週的稽核時間。實際期程取決於範圍內的處理活動數量、是否同時扮演控制者與處理者,以及現有制度的完整程度。
ISO 27701 驗證機構怎麼選?
先確認驗證機構的 ISO 27701 驗證業務已獲認證機構認可,證書可在 IAF CertSearch 查詢;再看該機構的證書是否為您的客戶或海外合作夥伴所接受,以及稽核人天與費用。驗證機構依規定不能同時提供管理系統顧問服務,顧問與驗證必須由不同單位負責。
參考資料
- ISO/IEC 27701:2025 Privacy information management systems — Requirements and guidance – PIMS 要求與指引,第 2 版,可獨立導入。ISO · 2025 年 10 月
- ISO/IEC 27706:2025 Requirements for bodies providing audit and certification of PIMS – PIMS 驗證機構要求,取代 ISO/IEC TS 27006-2:2021。ISO · 2025 年 10 月
- 個人資料保護法 – 第 3、8、27 條:當事人權利、告知義務與安全措施。法務部全國法規資料庫
- 台新銀行取得 ISO 27701 認證 – 從個人網路銀行系統先行導入的做法。台新銀行 · 2024 年 8 月 16 日