GDPR 72 小時個資外洩通報流程
GDPR 個資外洩通報的規則是:控管者知悉個資外洩後,應在 72 小時內通報主管機關,除非外洩「不太可能」對當事人造成風險;若可能造成高風險,還要儘速通知當事人;不論是否通報,每一起外洩都要留下紀錄。這三層義務分別規定在 GDPR 第 33 條與第 34 條。
台灣企業最常見的誤解,是「公司不在歐盟,就不用通報」。只要因為對歐盟境內的人提供商品或服務而適用 GDPR,第 33、34 條就一併適用,而且沒有歐盟據點的企業,往往要向好幾個國家的主管機關分別通報。下面依時間順序整理 GDPR 個資外洩通報的判斷方式、內容與流程。需要協助建立應變程序,可參考我們的 GDPR 合規顧問 服務。
何時需要通報?先判斷風險等級
GDPR 第 4 條第 12 款把個資外洩定義為「導致個資遭意外或非法毀損、遺失、變更、未經授權揭露或存取的安全事件」。所以不只駭客入侵,誤寄郵件、遺失筆電,甚至勒索軟體讓資料暫時無法使用,都算外洩。
確定是外洩後,依風險決定要做幾件事:
| 風險等級 | 要做什麼 | 例子(依 EDPB 指引) |
|---|---|---|
| 不太可能造成風險 | 只需內部記錄 | 外洩的是已公開資料;資料以強加密保護且金鑰未外流 |
| 可能造成風險 | 72 小時內通報主管機關+記錄 | 客戶名單與聯絡資料遭未授權存取 |
| 可能造成高風險 | 通報主管機關+通知當事人+記錄 | 醫療、財務資料外洩,可能導致詐騙或身分盜用 |
歐洲資料保護委員會(EDPB)在第 9/2022 號指引中評估風險時,看的是外洩類型、資料敏感度與數量、能否辨識出個人、對當事人的後果,以及受影響人數。指引也明白寫著:拿不準時,應從嚴通報。
72 小時從什麼時候開始算?
72 小時從控管者「知悉」外洩時起算。EDPB 的解釋是:對發生了導致個資受損的安全事件,已有「合理程度的確定」時,就算知悉;不必等到查清所有細節。
接到客戶、媒體或系統警示後,可以先做短期調查確認是否真的外洩,這段期間還不算知悉,但調查必須立刻開始。指引舉的例子很直接:遺失一支未加密的 USB 隨身碟,發現遺失的當下就已知悉;第三方寄來證據說收到了你客戶的個資,也是當下就知悉。
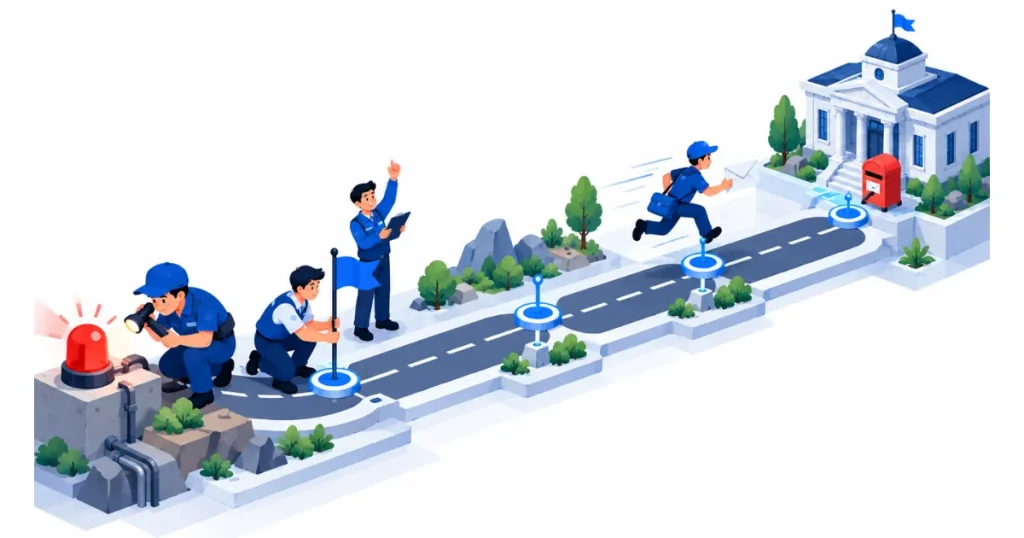
外洩若發生在受託廠商(處理者)那裡,GDPR 第 33 條第 2 項要求處理者「無不當延遲」通知控管者,不需要先自己評估風險。實務上,這個時限要寫進委外合約,否則廠商拖兩天才告知,你的 72 小時已經過了大半。
通報主管機關要寫哪些內容?
GDPR 個資外洩通報至少要包含第 33 條第 3 項的四項內容:外洩的性質(包括受影響當事人與個資紀錄的類別及大約數量)、資料保護長或其他聯絡窗口、可能的後果,以及已採取或計畫採取的處理措施。
資訊不齊沒關係,第 33 條第 4 項允許分階段提供。比較好的做法是在 72 小時內先送出已知內容,再補充調查結果,而不是為了湊齊資料而逾期。真的超過 72 小時,通報時必須附上延遲理由。
最容易出錯的是「報給誰」。EDPB 指引在 2023 年修訂時明確表示:在歐盟沒有據點、只有指定代表人的企業,不適用主導監管機關(one-stop-shop)機制,必須向每一個有當事人受影響的會員國主管機關通報。客戶分布在 10 國,就可能要填 10 份表單。
什麼情況要通知當事人?
外洩可能對當事人造成高風險時,GDPR 第 34 條要求控管者無不當延遲直接通知當事人,用清楚易懂的語言說明外洩性質、聯絡窗口、可能後果與處理措施,並建議當事人能做什麼,例如更改密碼、留意詐騙電話。
有三種情況可以免除通知:資料已加密等方式處理而無法被讀取;事後措施已讓高風險不再可能發生;個別通知需要不成比例的努力時,改以公開公告等同樣有效的方式告知。EDPB 也提醒,只發新聞稿或公司部落格文章,不算有效通知,應優先使用電子郵件、簡訊等直接管道。
不用通報的外洩,也要留紀錄嗎?
要。GDPR 第 33 條第 5 項要求記錄所有外洩,包括事實、影響與補救措施,讓主管機關日後能查核。判斷「不太可能造成風險」而沒有通報的事件,正是主管機關最常調閱的紀錄。
EDPB 指引表示,紀錄可以併入第 30 條的 RoPA,只要能清楚辨識並隨時調出。實務上建議另外記下判斷理由與判斷人,避免事後說不清楚為什麼不通報。
GDPR 72 小時通報流程:6 個步驟
下面把 GDPR 個資外洩通報拆成 6 步,時間點以「知悉」為起算,負責人可依公司規模調整。
| 步驟 | 時間點 | 做什麼 | 負責人 |
|---|---|---|---|
| 1. 偵測與初步調查 | 發現異常後立即 | 保留證據、圍堵擴散、確認是否涉及個資 | IT/資安 |
| 2. 確認知悉並開始計時 | 有合理確定時 | 記錄知悉時間,召集應變小組 | 資安負責人 |
| 3. 風險評估 | 24 小時內 | 判斷風險等級、受影響國家與人數 | 法務+DPO |
| 4. 通報主管機關 | 72 小時內 | 依國別送出首次通報,未知事項註明後補 | DPO/法務 |
| 5. 通知當事人 | 高風險時儘速 | 直接通知並提供防護建議 | 客服+公關 |
| 6. 補充通報與記錄 | 事件結束前後 | 補充調查結果、更新外洩紀錄、檢討改善 | 資安+法務 |
事前準備做好,72 小時才不會只剩填表時間:
- ☐ 列出歐盟客戶分布的國家,以及各國主管機關的通報管道
- ☐ 準備通報主管機關與通知當事人的範本(含英文版)
- ☐ 委外合約寫明廠商通知時限與配合義務
- ☐ 指定應變小組與 24 小時聯絡人,含夜間與假日
- ☐ 建立外洩紀錄表,含判斷理由欄位
- ☐ 每年至少做一次桌上演練
同一起事件若也涉及台灣當事人,還要依 個資法 與所屬產業的安全維護辦法通知或通報,兩套程序最好整合在同一份應變計畫裡。
GDPR 通報期限會改成 96 小時嗎?
目前不會,現行規定仍是 72 小時。歐盟執委會在 2025 年 11 月 19 日提出的「數位綜合法案」(Digital Omnibus,COM(2025) 837)中,建議只在外洩可能造成高風險時才通報主管機關、期限放寬為 96 小時,並透過單一窗口提交;外洩紀錄義務則維持不變。
歐盟理事會已在 2026 年 10 月 21 日通過協商立場,但還要與歐洲議會協商,通過後也需要一段過渡期。在正式公布前,企業的流程仍應以 72 小時設計。
GDPR 個資外洩通報常見問題
小外洩也要通報嗎?
看風險,不看規模。只影響一位客戶,但外洩的是病歷或信用卡資料,仍可能需要通報;反之,數量多但都是已公開的資料,可能只需記錄。不論結果如何,都要寫進外洩紀錄。
超過 72 小時怎麼辦?
仍然要通報,並在通報中說明延遲的理由。逾期本身可能被視為違反第 33 條,最高可處 1,000 萬歐元或全球年營業額 2%(取高者),各國裁罰案例可參考 GDPR 罰則。
要通報哪一國的主管機關?
在歐盟有主要據點的企業,原則上向主要據點所在國的主管機關通報。沒有歐盟據點的台灣企業,即使已指定代表人,也要向每一個有當事人受影響的會員國主管機關通報。
歐盟客戶多的台灣公司,現在該先準備什麼?
先做兩件事:盤點歐盟客戶分布在哪些國家,以及確認委外廠商的合約有沒有寫通知時限。這兩項決定了外洩發生時,你要通報幾個國家、手上還剩多少時間。
想確認現有應變程序能否在 72 小時內完成,可以 預約一次免費諮詢,我們會用一起模擬事件帶你的團隊走一遍。
參考資料
- Regulation (EU) 2016/679(GDPR) – 第 4 條第 12 款、第 33 條、第 34 條、第 83 條。EUR-Lex
- Guidelines 9/2022 on personal data breach notification under GDPR, Version 2.0 – 知悉的認定、風險評估、非歐盟控管者的通報對象。EDPB · 2023 年 3 月 28 日
- Procedure 2025/0360/COD(Digital Omnibus, COM(2025) 837) – 第 33 條修正提案的立法進度。EUR-Lex