SEMI E187 是什麼?半導體設備資安標準與 ISO 27001 對照
SEMI E187 是 SEMI 國際半導體產業協會在 2022 年 1 月發布的晶圓廠設備資安標準,全名「Specification for Cybersecurity of Fab Equipment」,規範設備的作業系統維護與更新、網路安全、端點保護與資訊安全監控四大面向。它針對的是「設備產品」本身,和管理企業整體資安制度的 ISO 27001 不同,有 ISO 27001 證書並不代表設備符合 E187。
設備與零組件供應商最常遇到的情況,是晶圓廠在採購規格裡加上 E187,卻不知道要準備什麼、去哪裡驗證。下面整理 E187 的要求、與 ISO 27001 的對照、台灣 2026 年上路的驗證制度,以及供應商的準備步驟;若同時需要建立企業層級的資安管理制度,可參考 ISO 27001 驗證輔導。
SEMI E187 是什麼?
SEMI E187 是半導體晶圓廠設備的資安基準標準,由 SEMI Taiwan 半導體資安委員會與台積電合作,結合上下游供應鏈與產官學研共同制定。依 SEMI 2023 年刊出的說明,它是 SEMI 首度打造的國際性資安標準,也是首個由台灣主導制定的半導體國際標準。
晶圓廠機台一用就是十多年,機台電腦常使用已停止安全性更新的作業系統;2018 年台積電生產設備遭病毒感染、部分產線受影響,促成了標準的制定。E187 讓晶圓廠在採購時有一致的檢驗依據。
誰需要符合 SEMI E187?
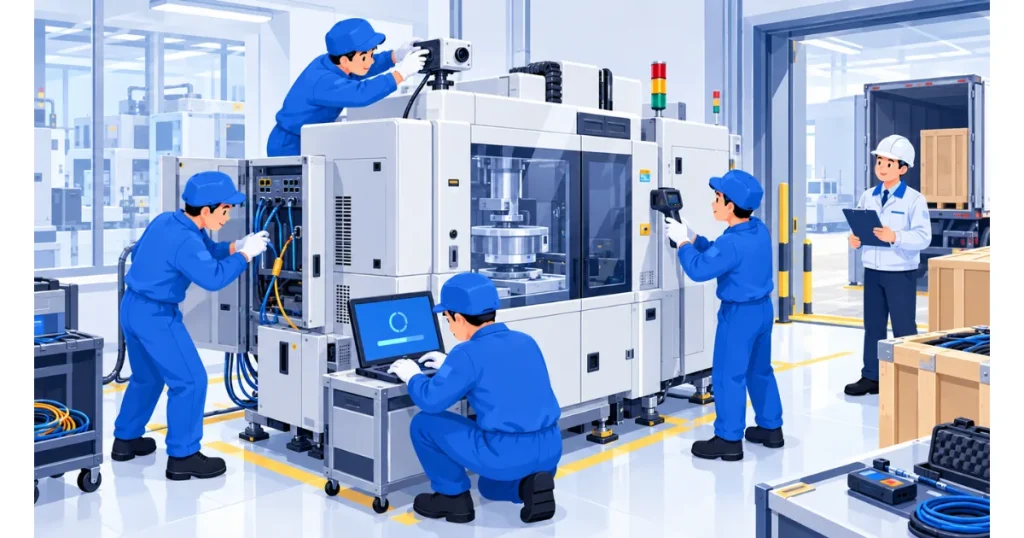
需要符合 SEMI E187 的,主要是供應晶圓廠製程、量測、搬運等設備的製造商與供應商,以及替這些設備整合電腦與網路模組的系統整合商。台灣的驗證制度文件把「設備」定義為直接參與半導體製造過程,具備控制、處理、量測或搬運功能的機電整合設備,包含內建的控制系統與網路通訊模組。
E187 不是法律強制標準,而是透過客戶的採購規範要求;是否需要,取決於晶圓廠客戶的合約或規格書。
SEMI E187 四大要求重點
SEMI E187 的要求分為四個面向:作業系統維護與更新、網路安全、端點保護,以及資訊安全監控。共通的精神是設備交付時不能帶著已知風險進廠,使用期間也要能被修補與監控。
作業系統方面,SEMI 資安委員會委員撰寫的導讀指出,供應商不得出貨使用已終止支援作業系統的設備,並要說明軟體升級與修補的方式。網路安全方面,要移除或關閉不必要的服務,並提供網路組態、通訊協定與連接埠的文件。端點保護方面,出貨前要完成弱點與惡意程式掃描,並支援晶圓廠安裝與管理的防惡意程式機制,搭配身分鑑別與存取控制。資訊安全監控方面,設備要能記錄安全相關事件的日誌,供晶圓廠監控。
SEMI E187 與 ISO 27001 對照
SEMI E187 和 ISO 27001 的最大差別在對象:E187 驗證的是一台設備產品是否具備資安功能,ISO 27001 驗證的是企業的資訊安全管理系統。兩者在技術控制上可以互相對應,但無法互相取代。
| E187 面向 | 設備端要做到什麼 | 可對應的 ISO/IEC 27001:2022 附錄 A |
|---|---|---|
| 作業系統維護與更新 | 不使用已終止支援的作業系統,提供升級與修補方式 | 8.8 技術脆弱性管理、8.19 作業系統上軟體之安裝、8.32 變更管理 |
| 網路安全 | 關閉不必要服務,提供網路組態與連接埠文件 | 8.9 組態管理、8.20 網路安全、8.21 網路服務之安全、8.22 網路區隔 |
| 端點保護 | 出貨前弱點與惡意程式掃描,支援防惡意程式與存取控制 | 8.1 使用者端點裝置、8.5 安全鑑別、8.7 防範惡意軟體 |
| 資訊安全監控 | 記錄安全相關事件日誌 | 8.15 日誌記錄、8.16 監視活動 |
| 驗證方式 | 設備產品驗證,依 ISO/IEC 17065 | 管理系統驗證,依 ISO/IEC 17021-1 |
已經導入 ISO 27001 的設備商,好處是企業內的弱點管理、變更管理與供應商管理流程已經存在,可以直接延伸到設備的開發與出貨流程。缺的通常是設備層級的技術文件與出貨前掃描紀錄。
設備供應商的準備步驟
設備供應商準備 SEMI E187,可以依下列順序進行,核心是把「每一台出貨設備的資安狀態」變成可以提出的文件與紀錄:
- 盤點:列出所有機型的控制電腦、作業系統版本與原廠支援期限。
- 規劃更新:作業系統接近終止支援的機型,排定升級或替代方案。
- 強化:關閉不必要的服務與連接埠,整理網路組態與通訊協定文件。
- 出貨前檢查:建立弱點掃描與惡意程式掃描程序,每台出貨都留下紀錄。
- 端點與監控:確認設備可相容晶圓廠的防惡意程式工具,並能輸出安全日誌。
- 送測與驗證:向實驗室申請測試,取得報告後向驗證機構申請驗證。
第 4 步可沿用既有的 弱點掃描 能力,改以「機型」為單位執行。實務上最容易卡關的是第 2 步:老機型的控制軟體與舊版作業系統綁在一起,必須提早排入產品路線圖。
SEMI E187 認證與驗證方式
台灣的「SEMI E187 半導體設備資安標準驗證制度」V1.0 於 2026 年 3 月 23 日公布,由數位發展部數位產業署與 SEMI 共同擁有。制度採產品驗證架構:設備商先向實驗室申請測試,再持測試報告向驗證機構申請驗證;實驗室依 ISO/IEC 17025、驗證機構依 ISO/IEC 17065 由財團法人全國認證基金會(TAF)認證。
依制度文件,符合性證書有效期為三年,至少每三年執行一次後市場監督,可展延一次;設備涉及資安功能的重大改變視為新案。2026 年 8 月,資策會啟用全球首座 SEMI E187 資安檢測實驗室,下一階段將核發首批驗證標章。
標準本身也在改版。SEMI 在 2026 年 8 月說明,E187 的重大修訂將引入三個累進的安全等級(SL1 至 SL3),並與 IEC 62443 系列對齊,預計今年進入投票階段;設備商規劃產品路線時,可以先以 SL1 的基準要求為目標。
客戶要求 E187,供應商第一步該做什麼?
第一步是向客戶確認三件事:要求的是哪一版 E187、需要第三方驗證證書還是自我宣告與測試報告,以及適用於哪些機型。確認後再盤點各機型的作業系統支援期限,這份清單會直接決定準備時間的長短。
設備資安只是供應鏈要求的一部分,晶圓廠通常也會稽核供應商自身的資安管理,相關風險可參考 供應鏈攻擊 的說明。如果想同時規劃 E187 與企業層級的資安制度,可以 預約一次免費諮詢。
SEMI E187 常見問題
SEMI E187 是強制的嗎?
不是法律規定的強制標準。SEMI E187 是產業標準,是否需要符合取決於晶圓廠客戶的採購規範與合約要求。不過台灣已由數位發展部數位產業署與 SEMI 建立驗證制度,主要晶圓廠也積極推動,設備供應商愈早準備,愈能避免在投標或驗收時被卡住。
有 ISO 27001 就符合 SEMI E187 嗎?
不符合。ISO 27001 驗證的是企業的資訊安全管理系統,SEMI E187 驗證的是個別設備產品是否具備作業系統更新、網路安全、端點保護與監控等資安功能,兩者的驗證依據也不同(ISO/IEC 17021-1 與 ISO/IEC 17065)。不過 ISO 27001 的弱點管理與變更管理流程,可以支援 E187 的準備工作。
SEMI E188 是什麼?
SEMI E188 是 2022 年 2 月發布的「Specification for Malware Free Equipment Integration」,規範設備交付與後續維護過程中,如何避免把惡意程式帶進製造廠,與 E187 同期發布、互為配套。E187 著重設備本身的資安基準,E188 則著重設備整合與支援活動中的惡意程式防範。
參考資料
- SEMI E187 半導體設備資安標準驗證制度 V1.0 – 驗證架構、證書效期與後市場監督。數位發展部數位產業署、SEMI · 民國 115 年 3 月 23 日
- SEMI 攜手產業強化半導體供應鏈資安防護 – E187 四大重點與制定背景。SEMI · 2023 年 4 月 5 日
- Major Revision of SEMI E187: Introducing Tiered Security Levels – SL1 至 SL3 安全等級與 IEC 62443 對齊。SEMI · 2026 年 8 月 20 日
- SEMI E188 Specification for Malware Free Equipment Integration – 惡意程式防範規格。SEMI