紅隊演練是什麼?與滲透測試差異及費用
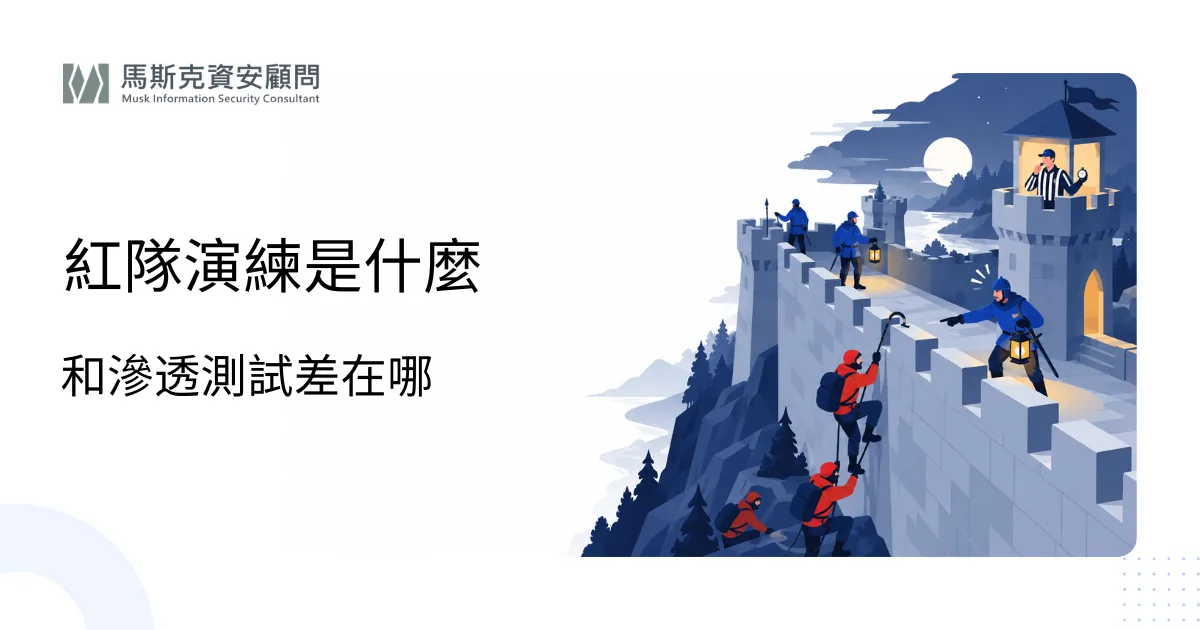
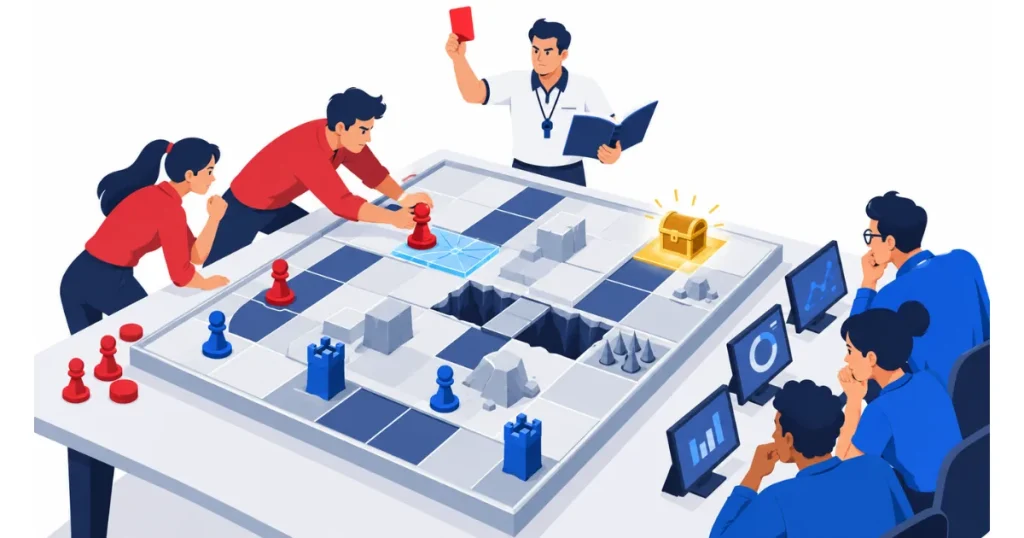
紅隊演練(Red Team Exercise)是由第三方團隊扮演真實攻擊者,在不影響營運的前提下,用各種攻擊手法嘗試達成指定目標,例如取得核心系統控制權或竊取機密資料,藉此檢驗企業的偵測、防禦與應變能力。它和滲透測試最大的差別在於:滲透測試找漏洞,紅隊演練測的是整個防禦體系擋不擋得住。
已經做過幾輪滲透測試的金融、保險與大型企業,常會問下一步是不是該做紅隊演練。下面整理兩者差異、演練流程、適合對象與費用結構,幫你判斷時機。仍在建立基礎防護的企業,可以先參考我們的 滲透測試服務。
一句話結論:想知道「系統有哪些可被利用的漏洞」選滲透測試;已有 SOC 或資安團隊、想驗證「真的被攻擊時能不能發現並擋下」,才是做紅隊演練的時機。
紅隊演練是什麼?
它以攻擊者的戰術、技術與程序(TTPs)進行的擬真攻擊,目標不是列出所有漏洞,而是找出一條通往重要資產的路徑。美國 NIST 將它定義為反映真實情境、模擬對手試圖破壞組織任務或業務流程的演練。
數位發展部在 113 年第 5 次共同供應契約首次加入「紅隊演練服務」組別,採購規範的寫法很具體:在一般人員不知情下,至少執行外網與內網入侵情境,目標是取得至少 1 個指定系統的控制權(如核心系統、AD 目錄服務、防火牆)與至少 1 項指定資訊資產(如機密文件、個資、原始碼)。
紅隊、藍隊與滲透測試有什麼差別?
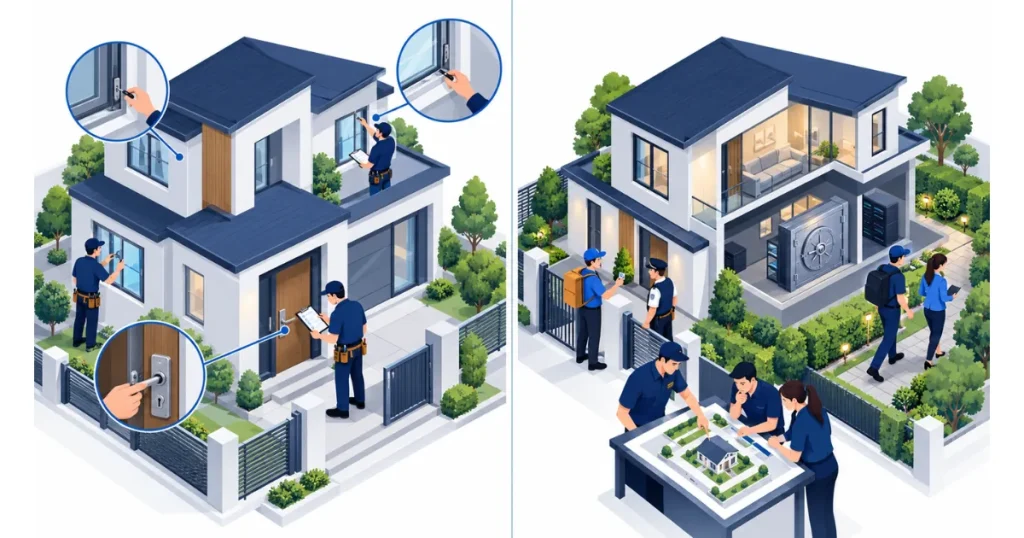
紅隊負責攻擊,藍隊是企業的防守方(資安監控、IT 與應變人員),滲透測試則是針對指定系統找出可利用漏洞的檢測。三者回答的問題不同。
| 比較項目 | 滲透測試 | 紅隊演練 |
|---|---|---|
| 要回答的問題 | 這些系統有哪些可被利用的漏洞? | 真正被攻擊時,我們發現得了、擋得住嗎? |
| 範圍 | 指定的 URL、IP 或 App | 人員、實體場所、系統與雲端,視約定而定 |
| 藍隊是否知情 | 通常知情 | 一般人員不知情 |
| 手法 | 以技術檢測為主 | 技術、社交工程、橫向移動等組合 |
| 時程 | 數天到數週 | 共契規範初測至少 4 週,加上複測 |
| 產出 | 漏洞清單與修補建議 | 攻擊路徑、偵測與回應時間、防禦缺口 |
想先了解滲透測試的類型與流程,可以參考 滲透測試 的說明。
紅隊演練的流程與規則
依共契規範,整個流程大致分為計畫、演練、報告與複測四段,並以 MITRE ATT&CK 框架的 14 種攻擊戰術規劃手法,從偵察、初始存取、提權、橫向移動到資料滲漏。
- 計畫:訂購後 30 個日曆天內勘查範圍,提出演練工作計畫書,約定目標、範圍與禁區。
- 演練:初測至少 4 週,每天記錄工作日誌;藍隊可選擇「監控不阻擋」或「監控並阻擋」。
- 報告與修補:發現重大漏洞立即通知,其餘寫入報告並附修補建議。
- 複測與還原:半年內完成初測與複測各 1 次,演練後清除測試帳號、資料與工具。
最重要的規則是「可能影響營運的動作要先取得同意」。實務上會另設一個知情的白隊或窗口,負責核准高風險行動,必要時喊停。社交工程手法若納入範圍,也要事先約定可接觸的對象,相關手法可參考 社交工程 一文。
哪些企業適合做紅隊演練?
適合已有基本防護與監控能力、想驗證實戰效果的企業。金管會「金融資安行動方案 2.0」即鼓勵已建置 SOC 並達一定規模的金融機構,定期以紅藍隊演練、入侵與攻擊模擬檢驗監控與防禦的有效性。
| 狀況 | 建議 |
|---|---|
| 尚未定期做弱點掃描與滲透測試 | 先做滲透測試,紅隊演練會很快攻破,價值有限 |
| 有 SOC 或 24 小時監控、已修補過幾輪滲透測試 | 適合做紅隊演練,驗證偵測與應變 |
| 金融、保險、關鍵基礎設施、大型電商 | 列入年度或兩年一次的演練計畫 |
| 擔心特定威脅,如 APT 攻擊 或勒索軟體 | 以該威脅的手法設計情境 |
紅隊演練費用受哪些因素影響?
這類演練多以專案總價計價,共契也是以「一式」總價報價,而不是像滲透測試以標的數量乘人天。影響費用的主要因素有範圍大小、演練期間、目標數量、是否納入社交工程或實體入侵,以及團隊資格。
共契對團隊的要求可以看出成本來源:至少 1 位專案負責人與 3 位檢測人員,每位要有 3 年以上滲透測試或紅隊經驗,至少 3 人持有 OSCP、OSEP、CRTO 等實機考試證照,並有 1 人具備漏洞研究或國際競賽實績。一般而言,整體投入會明顯高於單一系統的滲透測試;滲透測試的計價方式可參考 滲透測試費用。
演練前要準備什麼?
先確認範圍、目標與規則,再確認藍隊有能力記錄自己的偵測過程。下面的清單可以在洽詢廠商前先自我檢查:
- ☐ 已完成至少一次滲透測試並修補高風險漏洞
- ☐ 有資安監控或日誌集中機制,能事後比對偵測時間
- ☐ 決定演練目標(要保護的系統或資料)與不可碰的禁區
- ☐ 指定知情窗口,能在演練中核准或喊停
- ☐ 高階主管書面授權,並與法務確認委外合約與保密條款
- ☐ 安排演練後的檢討會,讓紅藍雙方對照攻擊時間軸
紅隊演練常見問題
紅隊演練要多久?
依共契規範,初測至少 4 週,加上計畫與複測,整個專案半年內完成。民間委託可依範圍調整,但時間太短就難以模擬真實攻擊者的耐心。
中小企業需要紅隊演練嗎?
多數不需要。沒有資安監控人員時,演練結果大多只會證明「擋不住也看不到」,把預算先用在滲透測試、修補與監控機制,效益更高。
會影響正常營運嗎?
規範要求在不影響系統運作的前提下進行,可能影響業務的動作須先取得同意,演練後也要清除測試帳號與工具。事前約定禁區與喊停機制,就能把風險降到最低。
第一次考慮紅隊演練,先問自己哪個問題?
先問:「如果今天被入侵,我們多久會發現?」答不出來,代表監控與日誌還沒到位,這時更適合先做滲透測試與補強監控;答得出來,紅隊演練就能幫你驗證這個答案是不是真的。
不確定公司現在的成熟度適合哪一種檢測,可以 先請顧問看一下現況。
參考資料
- 113 年共同供應契約資通安全服務品項採購規範 – 第 7 組紅隊演練服務的範圍、流程與人員資格。數位發展部數位產業署共同供應契約(得標廠商公告)
- 金管會發布「金融資安行動方案」2.0 – 鼓勵金融機構辦理紅藍隊演練。金融監督管理委員會 · 民國 111 年 12 月
- Red team exercise – Glossary – 紅隊演練定義。NIST CSRC
- MITRE ATT&CK – 攻擊戰術與技術框架。MITRE