ISMS 資訊安全管理系統是什麼?PDCA 架構與建置要點
ISMS(Information Security Management System,資訊安全管理系統)是企業用來有系統地管理資訊安全風險的一套制度:由政策、權責、風險評鑑、控制措施、文件紀錄與定期檢討組成,讓資安不靠個人記性,而是有人負責、有人檢查、持續改善。國際上最通用的 ISMS 要求標準是 ISO/IEC 27001。
很多人把 ISMS 想成一套軟體,或一疊為了驗證才寫的文件。實際上,ISMS 管的是人、政策與技術三件事怎麼一起運作。這篇說明 ISMS 的組成、PDCA 架構、和 ISO 27001 的關係,以及建置時最容易卡住的地方;準備導入的企業,也可參考我們的 ISO 27001 驗證輔導。
重點整理 – ISMS 是一套管理制度,不是產品;ISO/IEC 27001 規定的是一套 ISMS 必須符合的要求。 – ISMS 的核心是風險評鑑:先找出風險,再決定採用哪些控制措施,ISO/IEC 27001:2022 附錄 A 共有 93 項控制措施可供對照。 – PDCA 是理解 ISMS 運作的常用框架,但 2013 年版起,ISO 27001 已不再明文要求採用 PDCA 模型。 – 依資通安全責任等級分級辦法,A、B 級機關的核心資通系統須導入 CNS 27001 或 ISO 27001 等 ISMS,並在 3 年內完成公正第三方驗證。
ISMS 是什麼?和一般資安措施有什麼不同?
ISMS 是一套持續運作的管理機制,用來決定「要保護什麼、面對哪些風險、由誰做哪些措施、怎麼確認有效」。一般的資安措施是單點的,例如裝防火牆、換防毒軟體;ISMS 則把這些措施放進一個會定期檢查與改善的制度裡。
差別最容易從「人離職」看出來。沒有 ISMS 的公司,帳號停用靠 IT 記得;有 ISMS 的公司,人資的離職流程會觸發帳號停用,權限審查會抽查有沒有漏掉,內部稽核再檢查流程有沒有被執行。資安的基本概念,例如機密性、完整性與可用性,可參考 資安是什麼 的說明。
ISO 官方對 ISO/IEC 27001 的說明也是這個方向:以全面的方式處理資訊安全,同時檢視人員、政策與技術。換句話說,只買設備、不改流程,不算建立了 ISMS。
ISMS 的 PDCA 架構怎麼運作?
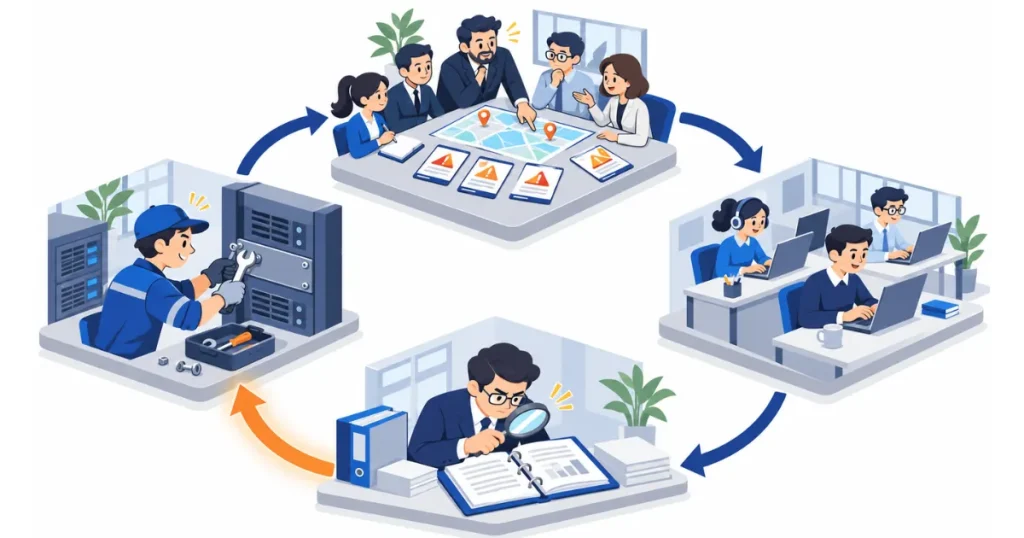
PDCA 是規劃(Plan)、執行(Do)、檢查(Check)、行動(Act)四個階段的循環,用來說明 ISMS 如何持續改善。ISO 27001 的第 4 到第 10 條大致可以對應到這四個階段,下表是常見的對照方式。
| 階段 | 做什麼 | 對應 ISO 27001 條文 |
|---|---|---|
| Plan 規劃 | 了解組織與利害關係人、界定範圍、訂政策與目標、做風險評鑑與風險處理 | 第 4、5、6 條 |
| Do 執行 | 配置資源與人員、教育訓練、文件管理、落實控制措施 | 第 7、8 條 |
| Check 檢查 | 監督量測、內部稽核、管理審查 | 第 9 條 |
| Act 行動 | 處理不符合事項、矯正措施、持續改善 | 第 10 條 |
要注意的是,2005 年版的 ISO 27001 明文採用 PDCA 模型,2013 年版起改採 ISO 管理系統的共通架構,不再要求企業一定用 PDCA,只要求持續改善。PDCA 仍是很好用的說明工具,但稽核員不會因為你沒畫 PDCA 圖而開缺失。
ISMS 由哪些部分組成?
一套 ISMS 最少要有範圍、政策、權責、風險評鑑與處理、資安目標、控制措施、文件與紀錄、監督與稽核、管理審查與改善。少了其中一塊,制度就轉不起來,例如有政策沒有稽核,就沒人知道政策有沒有被執行。
| 組成 | 回答的問題 | 常見產出 |
|---|---|---|
| 範圍 | 管哪些部門、系統、地點 | 範圍聲明 |
| 政策與權責 | 公司對資安的承諾,誰負責 | 資安政策、組織表 |
| 風險評鑑與處理 | 有哪些風險、要怎麼處理 | 風險清單、風險處理計畫、適用性聲明(SoA) |
| 目標 | 要達到什麼程度、怎麼量測 | 資安目標與 KPI |
| 控制措施 | 具體做哪些防護 | 存取控制、備份、弱點管理等程序 |
| 文件與紀錄 | 怎麼證明有做 | 程序書、表單、執行紀錄 |
| 稽核與審查 | 有沒有效、要改什麼 | 內部稽核報告、管理審查紀錄 |
範圍是第一個要決定的事,範圍定錯,後面的風險評鑑與文件都會跟著偏。怎麼切範圍、切太大或太小的後果,可參考 ISMS 導入範圍 的整理。
ISMS 和 ISO 27001 是什麼關係?
ISMS 是管理制度本身,ISO/IEC 27001 是國際標準化組織訂定的 ISMS 要求事項:它規定一套 ISMS 要具備哪些要素,企業依標準建立 ISMS 後,可以請驗證機構稽核並取得證書。沒有 ISO 27001,企業也能建 ISMS;但要對外證明,通常就會依 ISO 27001 來做。
台灣也有對應的國家標準 CNS 27001。依資通安全責任等級分級辦法(民國 115 年 1 月 7 日修正),A 級與 B 級的公務機關與特定非公務機關,全部核心資通系統要導入 CNS 27001 或 ISO 27001 等資訊安全管理系統標準,初次核定後 2 年內導入、3 年內完成公正第三方驗證。標準條文與驗證流程的完整說明,可參考 ISO 27001。
關於 ISMS 的 3 個常見誤解
第一個誤解是「ISMS 就是四階文件」。台灣常見的政策、程序書、作業說明、表單紀錄四階架構,是實務上整理文件的習慣,不是 ISO 27001 的要求。標準明文要求保存的文件化資訊約 14 項,其他由企業依需要決定,ISMS 手冊也不是必要文件。
第二個誤解是「ISMS 是資訊部的事」。風險評鑑需要業務部門判斷資料的重要性,人員管理需要人資配合,委外管理需要採購參與;只靠資訊部,ISMS 很快就只剩文件。
第三個誤解是「拿到證書就完成了」。驗證證書有效期間內,驗證機構每年都會做監督稽核,看的是制度有沒有持續運作;建置時寫好的程序如果沒有被執行,第一次監督稽核就會被發現。
ISMS 建置要點:從哪裡開始?
建置 ISMS 建議從範圍與風險評鑑開始,而不是從寫文件開始。先決定要管哪些業務與系統,盤點資訊資產並評估風險,再依風險挑選控制措施;文件只是把已經在做、或決定要做的事寫下來。
實務上,最容易卡住的是三個地方:主管不參與、風險評鑑做成填表作業、文件寫得比實際做的還多。主管不參與,資源與決策就推不動;風險評鑑只填分數不討論,選出來的控制措施就和真正的風險脫節;文件寫太多,日後每一條都要拿得出紀錄,反而成了負擔。已有基礎的企業,從導入到取得驗證通常需要 4 到 6 個月,從零開始約 6 到 8 個月。
想建立 ISMS,第一週先做什麼?
先回答三個問題:要保護的最重要資訊是什麼、放在哪些系統、誰有權限碰到。把答案寫成一頁,就是範圍與資產盤點的起點;再找一位能做決定的主管擔任負責人,ISMS 就有了開始運作的條件。
若想確認公司的 ISMS 規劃是否符合驗證要求,可以了解我們的 ISO 27001 驗證輔導,或 預約一次免費諮詢。
ISMS 常見問題
ISMS 一定要驗證嗎?
不一定。ISMS 是管理制度,企業可以自行建置運作而不申請驗證。需要驗證的情況通常有兩種:法規要求,例如資通安全管理法下的 A、B 級機關須在期限內完成公正第三方驗證;或客戶、招標要求提供 ISO 27001 證書。沒有這些要求時,先把制度做起來,再決定何時驗證也可以。
ISMS 和 ISO 27001 一樣嗎?
兩者是不同層次的東西。ISMS 是企業實際運作的資訊安全管理制度,ISO/IEC 27001 是規定 ISMS 應符合哪些要求的國際標準。可以說 ISO 27001 是 ISMS 的規格書,企業依這份規格建置的 ISMS,才能由驗證機構稽核並發證。實務上,一家公司通常維持一套 ISMS,再依需要擴充到其他標準。
ISMS 四階文件一定要做嗎?
不一定。四階文件是台灣常見的文件分層方式,分為政策、程序書、作業說明與表單紀錄,方便管理與查找,但 ISO 27001 沒有規定文件要分幾階。標準要求的是必要的文件化資訊要存在並受控管,規模小的公司把政策與程序合併成一份,也能通過驗證。
ISMS 證照和公司的 ISO 27001 證書有什麼不同?
ISMS 證照通常指個人參加主導稽核員(Lead Auditor)等訓練課程取得的結訓或資格證書,證明的是個人能力;ISO 27001 證書則是驗證機構核發給組織的驗證證書,證明的是公司的 ISMS 符合標準。企業取得驗證不需要每位員工都有證照,但內部稽核員需要具備適當能力。
ISMS 和 PIMS 有什麼不同?
ISMS 管的是所有資訊的安全,PIMS(隱私資訊管理系統)管的是個人資料的保護,對應的標準是 ISO/IEC 27701。兩者可以共用風險評鑑、內部稽核與管理審查等管理機制,差別在 PIMS 多了個資處理的控制措施。要先導入哪一套,可參考 ISO 27701 vs 27001 的比較。
參考資料
- ISO/IEC 27001:2022 Information security management systems — Requirements – ISMS 要求事項與標準說明。ISO · 2022 年 10 月
- 資通安全責任等級分級辦法 – 附表一至四 A、B 級導入資訊安全管理系統與驗證期限。全國法規資料庫 · 民國 115 年 1 月 7 日修正