供應鏈攻擊是什麼?常見類型、真實案例與企業防範
供應鏈攻擊,是指駭客不直接攻擊目標企業,而是先入侵它信任的軟體廠商、委外廠商、開源套件或設備供應商,再透過正常的更新、連線或交付管道進入目標企業。因為入口來自「信任的對象」,一般的防護很難攔下。
對台灣的軟體公司與製造業來說,這種風險特別真實:一方面自己會被當成攻擊客戶的跳板,另一方面也大量依賴外部系統、維運廠商與設備商。這篇整理供應鏈攻擊的常見類型、國際與台灣案例、難防的原因,以及一份 10 題的供應商資安檢查表。想把供應商管理納入整體資安制度,可以參考我們的 ISO 27001 驗證輔導。
重點整理
- 供應鏈攻擊常見 4 種途徑:軟體更新、開源套件、委外廠商與硬體或設備。
- 2020 年 SolarWinds 事件中,被植入後門的 Orion 更新可能安裝在不到 1.8 萬名客戶的系統上;2024 年 XZ Utils 開源套件也被發現遭植入後門。
- 難防的原因在於攻擊來自受信任的管道,例如有合法簽章的更新程式,或擁有遠端權限的維運廠商。
- ISO 27001:2022 附錄 A 的 5.19 至 5.22 專門規範供應商資安,是建立供應商管理制度的現成框架。
供應鏈攻擊是什麼?
供應鏈攻擊(Supply Chain Attack)是利用企業與外部供應者之間的信任關係發動的攻擊。駭客先攻下防護較弱的一環,例如軟體開發商的建置環境、維運廠商的遠端帳號,再藉由這條信任管道,把惡意程式或存取權限帶進真正的目標。
和一般駭客攻擊最大的差別在於「入口」。一般攻擊多半直接打企業的對外系統或寄釣魚信給員工;供應鏈攻擊則從企業本來就允許的管道進來,像是官方更新、廠商的 VPN 帳號或採購進來的設備,所以防火牆與防毒軟體常常不會示警。
供應鏈攻擊的常見類型
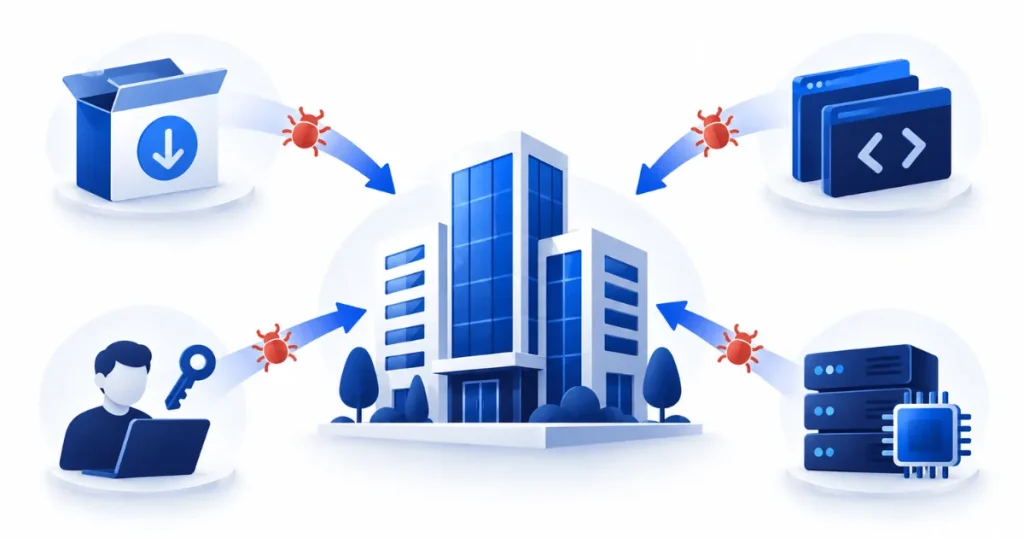
供應鏈攻擊依入侵管道,大致可以分成 4 種類型。台灣企業最常接觸到的是軟體更新與委外廠商這兩類。
| 類型 | 攻擊方式 | 企業可能受害的情境 |
|---|---|---|
| 軟體更新 | 入侵軟體商的建置或更新伺服器,在正式更新中植入惡意程式 | 安裝網管、遠端管理或財會軟體的官方更新 |
| 開源套件 | 在開源專案或套件庫中植入惡意程式碼,或上架名稱相似的假套件 | 開發團隊在產品中引用有問題的套件 |
| 委外廠商 | 盜用系統整合商、維運廠商或客服外包的帳號與遠端連線 | 廠商以共用帳號遠端維護 ERP、官網或主機 |
| 硬體與設備 | 設備、韌體或廠商安裝的軟體帶有惡意程式或漏洞 | 新產線設備、監視器或網通設備連上內網 |
供應鏈攻擊案例:國際與台灣
以下幾起事件,是說明供應鏈攻擊最常被引用的案例。它們的共通點是:受害企業本身並沒有做錯什麼特別的事,只是信任了原本應該可信的來源。
| 事件 | 時間 | 經過 | 教訓 |
|---|---|---|---|
| SolarWinds Orion | 2020 年 | 網管軟體 Orion 的更新被植入後門;依 SolarWinds 向美國證管會提交的文件,可能安裝受影響版本的客戶少於 1.8 萬名 | 官方更新也可能有問題,要能偵測異常連線 |
| 華碩 ShadowHammer | 2018 至 2019 年 | 依 Kaspersky 的調查,ASUS Live Update 工具被植入後門,並以合法簽章透過官方更新伺服器散布,鎖定約 600 組特定 MAC 位址 | 合法簽章不等於安全 |
| 台積電機台中毒 | 2018 年 8 月 | 台積電說明,新機台安裝軟體後未先隔離確認無毒就連上網路,WannaCry 變種擴散到廠內機台,影響當季營收 | 新設備上線前要隔離檢查 |
| Kaseya VSA | 2021 年 7 月 | 勒索軟體集團 REvil 利用遠端管理軟體 VSA 地端版的漏洞,透過使用它的 IT 委外服務商散布勒索軟體;依 Kaseya 的說明,受影響的直接客戶少於 60 家、下游企業少於 1,500 家 | 委外維運商的管理工具,等於握有所有客戶的鑰匙 |
| XZ Utils | 2024 年 3 月 | 被廣泛使用的 Linux 壓縮套件 5.6.0 與 5.6.1 版遭植入後門(CVE-2024-3094),由微軟工程師 Andres Freund 意外發現 | 開源套件的維護者也可能是攻擊者 |
台積電的案例和典型的駭客入侵不同,官方說明這是操作失誤而非駭客攻擊;但它提醒製造業,產線設備與廠商安裝的軟體,正是供應鏈中最容易被忽略的一環。
為什麼供應鏈攻擊難防?
供應鏈攻擊難防,是因為它利用的是企業本來就必須信任的東西。企業不可能停止更新軟體、不用開源套件,也不可能不讓維運廠商連線,所以重點不是「不信任」,而是讓信任有範圍、可監控、能撤銷。
台灣中小企業最常見的弱點有三個。第一,維運廠商長期使用同一組共用帳號遠端連線,沒有多因子驗證,也沒有連線紀錄。第二,沒有供應商清單,不知道哪些廠商能碰到哪些系統與資料。第三,合約只寫功能與價格,沒有資安要求,出事時無法要求廠商配合調查。
企業怎麼防範供應鏈攻擊?
防範供應鏈攻擊,可以從四件事著手:盤點供應商、限制廠商權限、把資安要求寫進合約,以及持續監控異常。這四件事不需要昂貴設備,關鍵在於制度與紀錄。
- 盤點供應商:列出所有能接觸公司系統、資料或網路的廠商,依風險分級。
- 限制權限:廠商帳號一人一號、啟用多因子驗證、只在需要時開放遠端連線,並保留連線紀錄。
- 合約要求:寫明資安事件通知時限、配合稽核、資料返還與刪除,以及再委外的限制。
- 持續監控:追蹤軟體版本與已知漏洞,新設備上線前先隔離檢查,定期檢視廠商表現。
軟體公司還要多做一件事:建立自家產品的軟體物料清單(SBOM),掌握產品使用了哪些開源套件與版本。像 XZ Utils 這類事件發生時,才能在幾小時內回答客戶「我們有沒有受影響」。
供應商資安檢查表:10 題快速評估
下面 10 題可以直接用來評估現有或新的供應商。答「否」的題目越多,代表該廠商的風險越高,應優先要求改善或限制其權限。
| # | 檢查題目 | 是 / 否 |
|---|---|---|
| 1 | 廠商是否取得 ISO 27001 等資安驗證,且驗證範圍涵蓋提供給我們的服務? | ☐ |
| 2 | 廠商帳號是否一人一號,並啟用多因子驗證? | ☐ |
| 3 | 遠端連線是否只在需要時開放,並保留連線紀錄? | ☐ |
| 4 | 合約是否寫明資安事件的通知時限? | ☐ |
| 5 | 合約是否允許我們稽核或要求提供稽核報告? | ☐ |
| 6 | 廠商是否會再委外,且再委外須經我們同意? | ☐ |
| 7 | 合約結束時,是否約定返還與刪除我們的資料? | ☐ |
| 8 | 廠商是否有修補漏洞與更新軟體的固定流程? | ☐ |
| 9 | 交付的軟體是否附元件清單或可說明使用的開源套件? | ☐ |
| 10 | 廠商人員是否接受資安教育訓練並簽署保密協議? | ☐ |
ISO 27001 對供應商管理的要求
ISO 27001:2022 附錄 A 有 4 項控制措施專門處理供應商資安,另有 2 項與雲端服務和委外開發相關。已導入 ISO 27001 的企業,可以直接用這些控制措施建立供應鏈攻擊的防線。
| 控制措施 | 內容 |
|---|---|
| 5.19 供應商關係中的資訊安全 | 建立供應商資安管理的流程,識別供應商帶來的風險 |
| 5.20 供應商協議中的資訊安全 | 在合約中明訂資安要求 |
| 5.21 ICT 供應鏈的資訊安全 | 管理軟硬體與服務供應鏈的資安風險 |
| 5.22 供應商服務的監控、審查與變更管理 | 定期檢視供應商表現與服務變更 |
| 5.23 使用雲端服務的資訊安全 | 管理雲端服務的取得、使用與退出 |
| 8.30 委外開發 | 指導、監控與審查委外的系統開發 |
對軟體公司而言,取得 ISO 27001 也能回應客戶的供應商稽核,這也是 ISO 27001 好處 中最常被提到的一項。
防範供應鏈攻擊,第一週可以做什麼?
第一週就能做的,是列出所有能遠端連進公司、或能碰到公司資料的廠商,確認每家的帳號是否一人一號、有沒有多因子驗證。這張清單通常能在一週內完成,也最快能降低供應鏈攻擊的風險。
接著用上面的 10 題檢查表評估高風險廠商,並在下次續約時補上資安條款。如果想把供應商管理納入完整的資安管理制度,可以參考我們的 ISO 27001 驗證輔導,或 先請顧問看一下現況。
供應鏈攻擊常見問題
供應鏈攻擊和一般駭客攻擊差在哪?
差在入口。一般攻擊多半直接攻擊企業的對外系統或員工;供應鏈攻擊則先入侵企業信任的軟體商、委外廠商或設備供應商,再透過官方更新、廠商帳號或交付的設備進入企業,因此較難被防火牆與防毒軟體察覺。
中小企業會被當成跳板嗎?
會。駭客想攻擊大型客戶時,常選擇防護較弱的中小型供應商作為入口,例如替大企業維護系統的軟體公司或系統整合商。這也是越來越多大型企業在採購時要求供應商提供資安驗證或填寫資安問卷的原因。
怎麼要求廠商做資安?
最有效的方式是寫進合約:明訂資安事件通知時限、配合稽核、帳號與權限管理、資料返還與刪除,以及再委外需經同意。再搭配定期的供應商評估,例如本文的 10 題檢查表,或要求廠商提供 ISO 27001 證書與驗證範圍。
參考資料
- SolarWinds Form 8-K(2020 年 12 月 14 日) – Orion 受影響客戶數說明。美國證管會 EDGAR
- Operation ShadowHammer – ASUS Live Update 供應鏈攻擊通報。CERT-EU · 2019 年
- CVE-2024-3094 – XZ Utils 後門漏洞。美國 NVD
- ISO/IEC 27001:2022 – 附錄 A 供應商關係控制措施。ISO