社交工程是什麼?常見攻擊手法與企業社交工程演練指南
社交工程(Social Engineering)是利用人性而非技術漏洞的攻擊手法:攻擊者冒充主管、同事、廠商或客服,用急迫、權威或好奇心誘導員工點連結、給密碼、改匯款帳號。因為它攻擊的是人的判斷,防火牆與防毒軟體很難完全擋下。
對台灣企業來說,最常見的損失不是系統被駭,而是一封看似正常的信讓財務人員把貨款匯到錯誤帳戶。這篇整理 6 種常見社交工程攻擊手法與真實案例,說明企業社交工程演練怎麼做、該看哪些指標,並附一份員工可以直接貼在桌上的可疑訊息 SOP。想實際衡量公司的人為風險,可以參考我們的 社交工程演練服務。
重點整理
- 社交工程利用急迫、權威、信任與好奇心,常見管道包括電子郵件、簡訊、電話、視訊會議與實體接觸。
- 依美國 FBI 網路犯罪申訴中心(IC3)2024 年報告,商業電子郵件詐騙(BEC)的申訴損失約 27.7 億美元,是金額第二高的犯罪類型。
- 企業社交工程演練的重點不是抓出誰點了信,而是衡量點擊率與「通報率」,再依結果設計訓練。
- 依《資通安全事件通報應變及演練辦法》,公務機關每半年要辦一次社交工程演練;特定非公務機關則須配合主管機關辦理的演練。
社交工程是什麼?
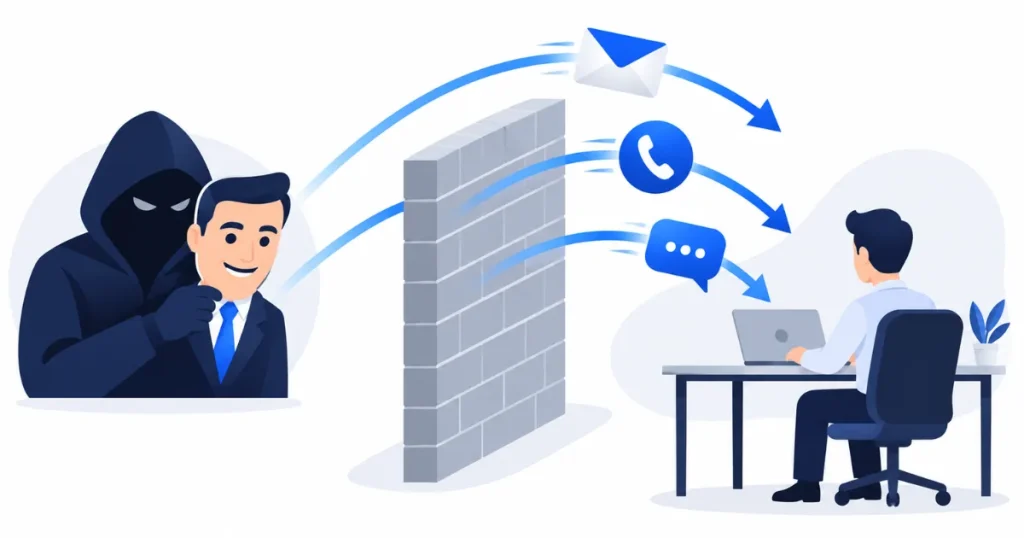
社交工程是透過心理操弄、冒用身分或營造情境,誘使人做出不安全行為的攻擊方式。攻擊者不一定要找到系統漏洞,只要說服一位員工交出帳密、開啟附件或核准付款,就能繞過企業層層的技術防護。
攻擊者最常利用四種心理:急迫(「今天下班前一定要匯款」)、權威(冒充老闆或主管機關)、信任(冒充熟悉的廠商或同事)與好奇或恐懼(「您的帳號將被停用」)。網路上常見「社交工程是利用通訊協定弱點的攻擊」這類說法並不正確,它利用的是人,不是協定。
6 種常見社交工程攻擊手法
依管道與目標不同,企業最常遇到的手法有 6 種。財務、採購、人資與 IT 管理員,是最常被鎖定的對象。
| 手法 | 怎麼進行 | 常見情境 |
|---|---|---|
| 1. 釣魚郵件(Phishing) | 大量寄送偽裝成通知、發票或登入頁的郵件 | 假冒 Microsoft 365 要求重新登入 |
| 2. 魚叉式釣魚(Spear Phishing) | 針對特定人員,用公開資訊量身打造內容 | 寄給財務主管的假報價單附件 |
| 3. 商業電子郵件詐騙(BEC) | 冒充主管或廠商,要求匯款或變更收款帳戶 | 「供應商」通知銀行帳號已更換 |
| 4. 簡訊釣魚(Smishing) | 以簡訊或通訊軟體傳送惡意連結 | 假物流、假稅務通知 |
| 5. 語音釣魚(Vishing) | 以電話或視訊冒充 IT、主管或客戶 | 假 IT 人員要求提供驗證碼 |
| 6. 實體社交工程 | 尾隨進入辦公區、留下隨身碟、冒充維修人員 | 跟著員工刷卡進門 |
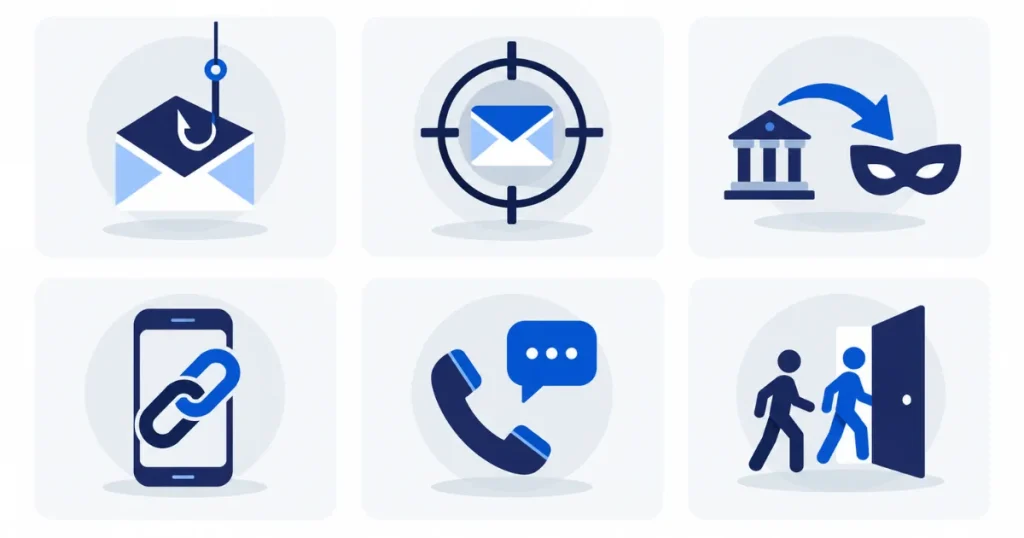
這些手法常搭配「假託」(Pretexting):攻擊者先編好一個合理的故事,例如「我是新來的 IT,正在更新系統」,再一步步索取資料;留下貼著「薪資表」標籤的隨身碟引人插入,則稱為誘餌攻擊(Baiting)。
BEC 最需要警覺,因為它常常沒有連結、沒有附件,只是一封看起來很正常的信。依 FBI IC3 的 2024 年報告,BEC 申訴件數有 21,442 件,申訴損失約 27.7 億美元。台灣有大量跨國貿易與供應鏈往來的製造業與貿易商,正是這類詐騙最喜歡的目標。
AI 讓這類攻擊更難辨識。攻擊者可以產生沒有錯字的釣魚信,甚至以深偽影音冒充主管;企業使用生成式 AI 的其他風險,可以參考 AI 資安風險 的整理。
社交工程案例:真實事件與教訓
以下兩起事件,說明攻擊者如何繞過技術防護。它們的共通點是:攻擊者沒有攻破系統,而是讓員工自己把門打開。
| 事件 | 經過 | 教訓 |
|---|---|---|
| Arup 深偽視訊詐騙(2024) | 英國工程顧問公司 Arup 香港員工收到「財務長」訊息後,參加一場由 AI 生成影像與聲音的視訊會議,分 15 次匯出共 2 億港元。Arup 已於 2024 年 5 月證實受害 | 視訊會議也可能是假的,大額匯款要透過獨立管道再確認 |
| Twitter 帳號劫持(2020) | 依 Twitter 官方說明,攻擊者以「電話魚叉式釣魚」鎖定少數員工,取得內部工具權限,影響 130 個帳號 | IT 與客服人員是高價值目標,內部工具要嚴格控管權限 |
這兩起事件的公司都有完整的資安設備。真正失守的,是「收到看似合理的要求時,沒有一套必須執行的驗證流程」。
為什麼技術防護擋不住社交工程?
技術防護擋的是惡意程式與異常連線,但這類郵件常常沒有惡意程式,電話與視訊更不經過郵件閘道。只要員工相信對方是真的,就會用自己的合法權限完成攻擊者要的動作。
這也是多因子驗證(MFA)仍可能被繞過的原因:攻擊者打電話冒充 IT,請員工念出驗證碼,或在假登入頁即時轉送驗證碼。所以防護要分兩層:技術上盡量攔截與限制權限,流程上則規定「匯款、改帳號、給驗證碼」這類動作,一定要透過獨立管道再確認。
企業社交工程演練怎麼做?
社交工程演練,是在企業核准的範圍內,以受控方式寄出模擬釣魚郵件、簡訊或電話,衡量員工的真實反應,再依結果設計訓練。它的目的不是處罰犯錯的人,而是找出意識、流程與控制機制的缺口。
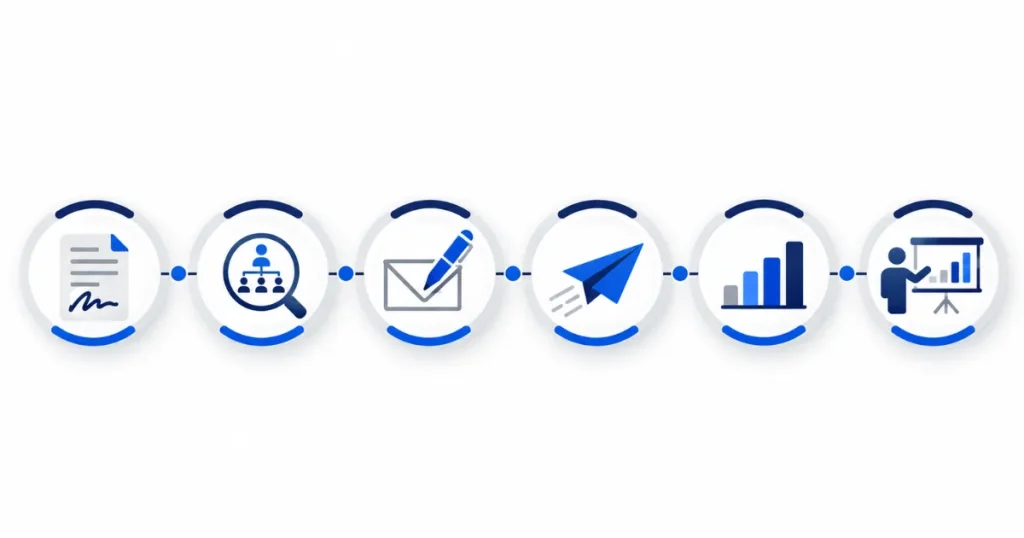
一次完整的演練,通常分成 6 個步驟:
- 界定範圍:確認參與族群、模擬管道、可蒐集的資料與停止條件,並簽訂測試規範(Rules of Engagement)。
- 分析背景:了解營運模式,找出高風險族群,並檢視攻擊者可能利用的公開資訊。
- 設計情境:依企業實際業務設計模擬內容,執行前由企業書面核准。
- 執行演練:依約定時間與範圍寄出,並指定知情窗口處理員工的詢問或非預期狀況。
- 分析結果:依部門與職務彙整指標,找出需優先加強的族群。
- 報告與訓練:簡報結果、安排訓練,並規劃後續追蹤演練。
演練不應蒐集或保存員工的真實密碼。若要評估「在假登入頁輸入帳密」的行為,模擬系統應只記錄有輸入動作,而不保存密碼內容。
演練指標:開信率、點擊率、通報率
演練最常看 4 個指標:開信率、點擊率、輸入率與通報率。其中最值得追蹤的是通報率,因為它反映員工是否願意、也知道怎麼把可疑訊息交給資安窗口。
| 指標 | 意義 | 注意事項 |
|---|---|---|
| 開信率 | 打開模擬郵件的比例 | 部分郵件程式會擋圖片或自動預覽,數字僅供參考 |
| 點擊率 | 點擊連結或附件的比例 | 最常被拿來比較,但不是唯一指標 |
| 輸入率 | 在假登入頁輸入帳密的比例 | 只記錄動作,不保存密碼 |
| 通報率 | 主動通報可疑郵件的比例 | 比點擊率更能反映組織的防禦能力 |
| 通報時間 | 從收信到第一人通報的時間 | 越短,資安團隊越早能攔截真實攻擊 |
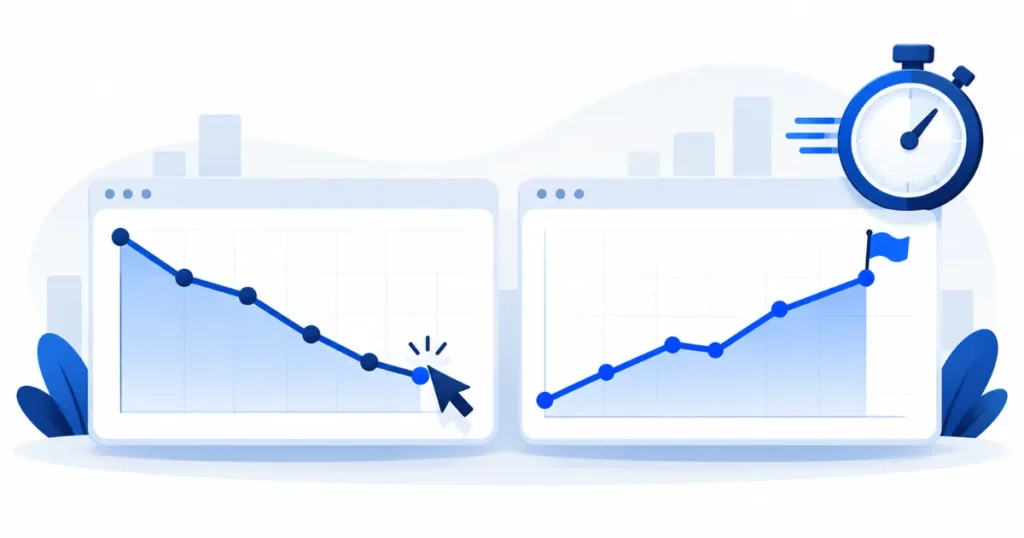
點擊率很難降到零,但只要有一位員工在幾分鐘內通報,資安團隊就能刪除同一封信、封鎖網域,讓其他人來不及上當。所以比較各次演練時,要同時看兩條線:點擊率是否下降、通報率是否上升。
演練後的教育訓練與追蹤
演練結束後的 1 到 2 週,是員工印象最深的時候。建議在這段時間內公開說明這次的偽裝手法與辨識重點,但不公開點名個人;點擊比例較高的部門,再安排針對其業務情境的專屬訓練。
訓練內容最好直接使用演練中的真實情境,例如財務部門練習辨識「供應商變更帳戶」的信,IT 管理員練習應對假冒同事的電話。年度課程與時數規劃,可以參考 資安教育訓練 的整理;訓練後再安排一次追蹤演練,才能確認是否真的有改善。
員工遇到可疑訊息的 SOP
員工收到可疑郵件、簡訊或電話時,最需要的是一個簡單、不用思考就能照做的流程。下面這份 SOP 可以直接印出來,貼在財務、採購與客服人員的座位旁。
| 步驟 | 動作 |
|---|---|
| 1. 停 | 不點連結、不開附件、不回覆,也不要在電話中提供驗證碼或密碼 |
| 2. 看 | 檢查寄件者網域是否多一個字母、是否要求緊急匯款或變更帳戶、是否要求保密 |
| 3. 查 | 用公司通訊錄或原本的聯絡方式回撥確認,不使用信中或來電提供的電話 |
| 4. 報 | 用郵件的「回報釣魚」按鈕或轉寄給資安窗口,說明收到的時間與內容 |
| 5. 已經點了 | 立刻通報 IT,依指示中斷網路或修改密碼;越早通報,損害越小 |
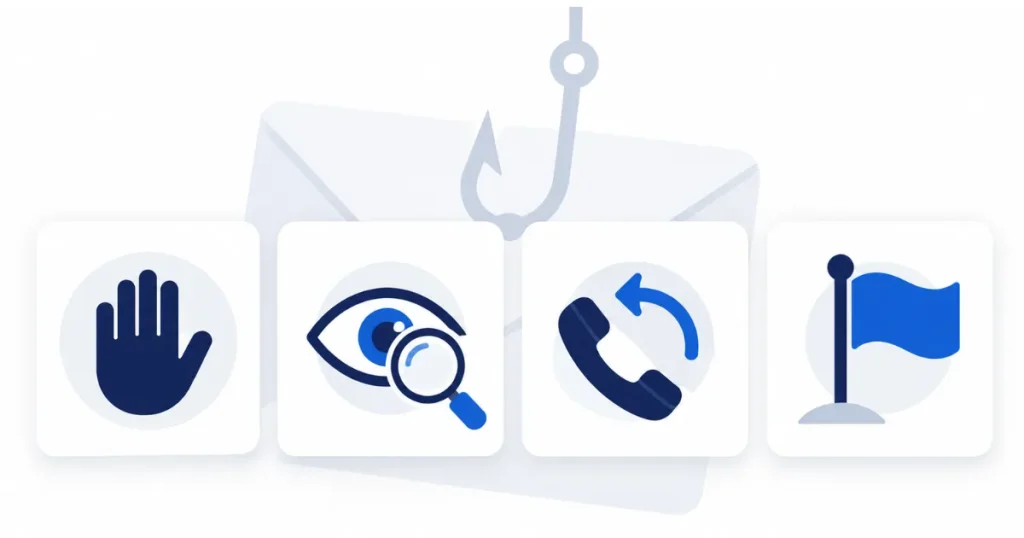
這份 SOP 有效的前提,是員工通報後不會被責備。如果「點了才通報」會被處罰,員工就會選擇不說,企業反而失去最早的預警。
第一次辦社交工程演練,要先確定什麼?
第一次辦演練,先確定三件事:要衡量哪些族群、用哪些管道、以及誰是知情窗口。多數企業從電子郵件釣魚演練開始,涵蓋全體員工,再針對財務與主管加做 BEC 情境。
演練前也可以先做一次 資安健診,確認郵件過濾、帳號權限與多因子驗證是否到位,讓演練結果反映的是「人」,而不是設定缺失。如果想依公司業務設計情境並追蹤改善,可以參考我們的 社交工程演練服務,或 預約一次免費諮詢。
社交工程常見問題
社交工程演練多久做一次?
一般企業建議每年至少 1 到 2 次,並在教育訓練之後、人員大幅異動之後,或出現新型詐騙手法時加做。公務機關依《資通安全事件通報應變及演練辦法》第 10 條,則須每半年辦理一次社交工程演練。
點了釣魚演練信會被處分嗎?
不建議處分。演練的目的是找出需要加強的族群與流程,不是究責個人;處分會讓員工害怕通報,反而降低組織的預警能力。實務上多以安排補強訓練取代處分,並在報告中只呈現部門或族群的統計結果。
社交工程演練是法規要求嗎?
對公務機關是。依民國 115 年 1 月修正的《資通安全事件通報應變及演練辦法》第 10 條,公務機關每半年要辦一次社交工程演練;第 16 條則要求特定非公務機關配合中央目的事業主管機關辦理的演練。一般民間企業沒有法定義務,但常被客戶稽核或 ISO 27001 的資安意識要求列為佐證。
社交工程和網路釣魚一樣嗎?
不完全一樣。網路釣魚是社交工程最常見的一種,主要透過電子郵件或網頁;社交工程則涵蓋更廣,還包括電話、簡訊、視訊會議與實體接觸,例如尾隨進入辦公室或冒充維修人員。
參考資料
- 資通安全事件通報應變及演練辦法 – 第 10、16 條社交工程演練規定。全國法規資料庫 · 民國 115 年 1 月 5 日修正
- 2024 IC3 Internet Crime Report – BEC 申訴件數與損失。FBI 網路犯罪申訴中心 · 2025 年
- Arup revealed as victim of US$25 million deepfake scam involving Hong Kong employee – 深偽視訊詐騙案例。CNN · 2024 年 5 月 16 日