個資外洩怎麼辦?企業通報義務與應變 6 步驟
個資外洩怎麼辦?企業應依序做 6 件事:控制損害、保全證據、調查範圍、評估影響、通報主管機關並通知當事人,最後檢討改善。依現行個資法第 12 條,個資外洩時應查明後以適當方式通知當事人;屬於電子商務、軟體、資料處理等數位經濟產業的業者,嚴重事故還要在知悉後 72 小時內通報數位發展部。
面對「個資外洩怎麼辦」,最怕的不是外洩本身,而是處理順序錯了:急著重灌主機讓證據消失、還沒查清楚就對外發聲,或拖到媒體報導才通知客戶。這篇依法條與產業辦法原文,整理應變 6 步驟、通報對象與期限、通知當事人要寫什麼,並附一份依時間點排列的檢查清單。需要協助建立應變程序,可以參考我們的 個資法顧問 服務。
重點整理
- 應變順序是控制損害、保全證據、調查、評估、通報與通知、檢討改善,先止血再對外說明。
- 依個資法第 12 條與施行細則第 22 條,應查明後即時通知當事人,內容包括被侵害的事實與已採取的因應措施。
- 數位經濟相關產業的業者,事故危及正常營運或大量當事人權益時,須在知悉後 72 小時內通報數位發展部;其他產業依各自主管機關的辦法辦理。
- 有歐盟、越南或韓國當事人時,還要同時處理當地 72 小時的通報期限。
個資外洩怎麼辦?第一個小時要做什麼
個資外洩怎麼辦,第一個小時的目標只有兩個:阻止外洩繼續擴大,以及把證據留下來。這段時間不需要寫新聞稿,也不需要急著找人究責,最重要的是讓對的人知道、並啟動應變程序。
第一個小時,請依序完成:
- 通知資安或 IT 負責人與管理層,啟動事故應變小組。
- 停用疑似外洩的帳號、撤銷登入工作階段,封鎖異常連線或對外傳輸。
- 保存系統日誌、郵件紀錄與截圖,不要重灌主機或刪除檔案。
- 記下發現的時間與方式,作為之後所有期限的起算依據。
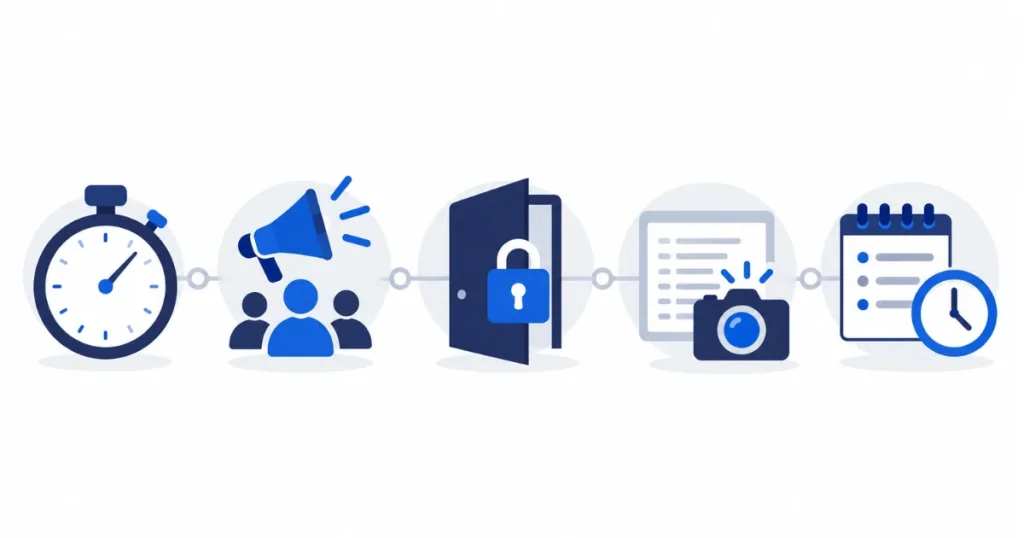
個資外洩應變 6 步驟:從止血到改善
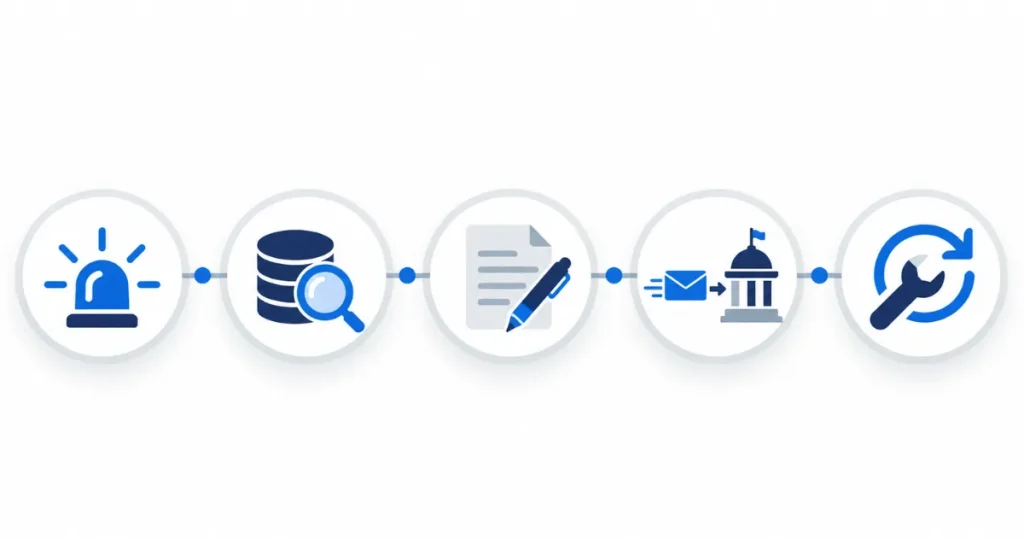
個資外洩的應變可以分成 6 個步驟,前兩步在第一天內完成,第三到第五步盡量在 72 小時內完成,第六步則在事件結束後進行。下表整理每一步的重點與負責人。
| 步驟 | 要做什麼 | 主要負責 |
|---|---|---|
| 1. 控制損害 | 停用外洩帳號、封鎖入侵途徑、暫停受影響的服務 | IT |
| 2. 保全證據 | 保存日誌、映像檔與相關紀錄,記錄處理過程 | IT、法務 |
| 3. 調查範圍 | 確認外洩的系統、資料類型、筆數、當事人與時間點 | IT、個資窗口 |
| 4. 評估影響 | 判斷是否涉及特種個資、是否可能造成財產損失或詐騙 | 法務、個資窗口 |
| 5. 通報與通知 | 依產業辦法通報主管機關,查明後通知當事人 | 法務、管理層 |
| 6. 檢討改善 | 修補漏洞、更新流程,保存整起事件的紀錄 | 全體 |
調查範圍時,最常被忽略的是「受委託的廠商」。若外洩發生在客服、物流或雲端廠商那一端,依個資法第 4 條,受委託處理個資者視同委託機關,企業仍要負起通知責任,所以合約中最好事先寫明廠商的通知時限。外洩的查詢工具與跡象,可以參考 資料外洩查詢 的整理。
要不要通報?通報給誰、期限多久?
個資外洩後要面對兩種義務:通知當事人,以及通報主管機關。現行個資法第 12 條規定的是通知當事人;通報主管機關的時限,則規定在各產業主管機關訂定的個資安全維護辦法中,所以要先確認公司屬於哪個產業。
| 對象 | 義務 | 期限 | 依據 |
|---|---|---|---|
| 當事人 | 查明後以適當方式通知 | 即時 | 個資法第 12 條、施行細則第 22 條 |
| 數位發展部 | 事故危及正常營運或大量當事人權益時通報 | 知悉後 72 小時內 | 數位經濟相關產業個人資料檔案安全維護管理辦法第 8 條 |
| 其他產業主管機關 | 依各產業的安全維護辦法 | 依各辦法規定 | 個資法第 27 條授權的各產業辦法 |
| 資安法列管的特定非公務機關 | 資通安全事件通報 | 知悉後 1 小時內 | 資通安全事件通報應變及演練辦法第 11 條 |
數位經濟相關產業的辦法,適用於電子購物及郵購業、軟體出版業、電腦程式設計與諮詢服務業、資料處理與網站代管業、其他資訊服務業,以及第三方支付服務業。無法在 72 小時內通報,或當下無法提供全部資訊時,應附上延遲理由,或分階段補充。
民國 114 年修正的個資法第 12 條,另要求符合一定範圍的外洩須通報個資會,但施行日期仍待行政院公布;現行制度與修法方向,可以參考 個資法 的完整整理。
通知當事人要寫什麼?
依個資法施行細則第 22 條,通知當事人的內容至少要包括「個資被侵害的事實」與「已採取的因應措施」,可用言詞、書面、電話、簡訊、電子郵件等足以讓當事人知悉的方式。人數過多、逐一通知費用過高時,可改用網路或新聞媒體公告。
實務上,一份清楚的通知可以包含下列內容:
| 段落 | 內容 |
|---|---|
| 發生了什麼 | 發現的時間、外洩的資料類型,例如姓名、電話、訂單內容 |
| 我們做了什麼 | 已採取的措施,例如封鎖入侵途徑、重設密碼、報警 |
| 您可以做什麼 | 提醒更改密碼、留意假冒客服的詐騙電話與簡訊 |
| 如何聯絡我們 | 專線電話或信箱,以及查詢處理進度的管道 |
通知也不能以「責任還沒釐清」為由拖延。國家發展委員會民國 109 年 8 月 3 日發法字第 1090017079 號函指出,外洩的個資若由平台業者與網路賣家共同蒐集,即使尚未確認雙方違法責任,平台業者發現外洩後仍應查明事實,並以適當方式迅速通知當事人。
通知時要避免兩件事:用「可能」「疑似」把責任說得模糊,以及承諾還沒做到的事。當事人最需要知道的,是自己要提防什麼詐騙、該找誰詢問。
跨國企業:GDPR、越南法的通報期限
有海外當事人的企業,同一起外洩可能要同時符合多國規定。歐盟、越南與韓國都有 72 小時的期限,而且起算點與通報對象各不相同,最好事先整理成一張表。
| 法域 | 通報主管機關 | 通知當事人 |
|---|---|---|
| 台灣 | 依產業辦法,例如數位經濟業 72 小時 | 查明後即時通知 |
| 歐盟 GDPR | 知悉後 72 小時內(第 33 條) | 高風險時不得無故延遲(第 34 條) |
| 越南 | 發現後 72 小時內(個資法第 23 條) | 位置、生物特徵資料等情形 72 小時內 |
| 韓國 | 特定情形 72 小時內 | 72 小時內 |
越南的通報對象、第 08 號範本與當事人通知規定,可以參考 越南個資外洩通報 一文。
72 小時應變檢查清單
下表依時間點整理應變工作,可以直接放進公司的事故應變程序。各時間點以「知悉外洩」為起算。
| 時間 | 要完成的事 |
|---|---|
| 0–1 小時 | 啟動應變小組、控制損害、保全證據、記錄發現時間 |
| 24 小時內 | 初步確認外洩系統、資料類型與大約筆數;判斷所屬產業的通報規定 |
| 48 小時內 | 準備主管機關通報內容與當事人通知稿;確認是否涉及海外當事人 |
| 72 小時內 | 完成主管機關通報;查明後通知當事人;需要時報警 |
| 事後 | 修補漏洞、更新程序、教育訓練,保存完整紀錄 |
外洩過後,怎麼避免再發生?
事件結束後的檢討,重點是找出「為什麼沒有更早發現」與「為什麼擋不住」,而不是找出犯錯的人。常見的改善方向包括:啟用多因子驗證、刪除不需要保存的舊資料、檢視委外廠商的權限,以及把這次的經驗寫進應變程序並演練。
真正有效的預防,是在事情發生前就把上面的檢查清單、通知範本與聯絡名單準備好。如果想確認公司的應變程序是否符合個資法與所屬產業的辦法,可以參考我們的 個資法顧問,或 預約一次免費諮詢。
個資外洩常見問題
個資外洩一定要通知客戶嗎?
要。依現行個資法第 12 條,企業違反個資法規定,致個資被竊取、洩漏、竄改或其他侵害時,應查明後以適當方式通知當事人;施行細則第 22 條要求即時通知,內容包括被侵害的事實與已採取的因應措施。人數過多時,可改用網路或新聞媒體公告。
個資外洩通報期限是幾小時?
看產業。數位經濟相關產業(電商、軟體、資料處理、第三方支付等)的業者,事故危及正常營運或大量當事人權益時,須在知悉後 72 小時內通報數位發展部;資安法列管的特定非公務機關,資通安全事件須在 1 小時內通報。其他產業依各自主管機關的辦法辦理。
個資外洩會被罰多少?
依現行個資法第 48 條,未依規定通知當事人,主管機關會先限期改正,屆期未改正者按次處新臺幣 2 萬元以上 20 萬元以下罰鍰;未採行適當安全措施,可處 2 萬元以上 200 萬元以下,屆期未改正或情節重大者,可處 15 萬元以上 1,500 萬元以下。另外還可能面臨當事人的民事求償。
個人的個資外洩了怎麼辦?
先更改受影響帳號的密碼並啟用多因子驗證,特別是重複使用同一組密碼的其他帳號;接著留意假冒客服、退款或包裹通知的詐騙電話與簡訊。接到可疑來電時,可撥打 165 反詐騙諮詢專線查證。
參考資料
- 個人資料保護法施行細則第 22 條 – 通知當事人的方式與內容。全國法規資料庫
- 數位經濟相關產業個人資料檔案安全維護管理辦法 – 第 8 條 72 小時通報。行政院公報 · 數位發展部
- 資通安全事件通報應變及演練辦法第 11 條 – 特定非公務機關 1 小時內通報。全國法規資料庫