撞庫攻擊是什麼?憑證填充的原理與企業防護方法
撞庫攻擊是攻擊者拿其他網站外洩的帳號密碼,用自動化工具到你的網站或系統大量嘗試登入,英文稱為 credential stuffing,中文也叫憑證填充攻擊。它能成功,是因為很多人在不同服務使用同一組帳密;攻擊者不必破解你的系統,只要你的會員重複使用了外洩的密碼就夠了。
對電商、會員平台與 SaaS 業者來說,撞庫最常見的症狀是「客戶沒登入過,帳號卻被盜用」:點數被換走、收件地址被改。這篇說明撞庫的原理、偵測方法與事後的個資法義務。帳號權限與 MFA 是否到位,也是 資安健診服務 會檢視的重點。
重點整理 – 撞庫攻擊是拿別處外洩的真實帳密大量嘗試登入,密碼再複雜,只要重複使用就會被試中。 – 偵測要看登入紀錄的整體變化,例如登入失敗數暴增、大量不存在的帳號、同一來源試登大量帳號。 – 防護以多因子驗證為主,再加上失敗次數限制、機器人防護與外洩密碼比對。 – 帳號內個資被存取,要當作個資事件處理;數位經濟產業的嚴重事故須在 72 小時內通報數位發展部。
撞庫攻擊是什麼?
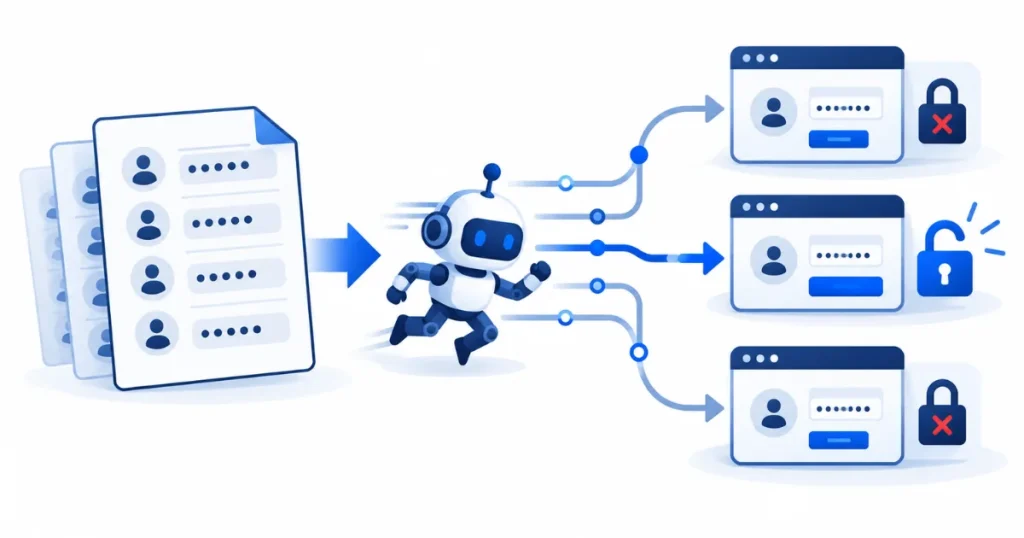
撞庫攻擊(憑證填充攻擊)是指攻擊者把從其他服務外洩取得的「帳號+密碼」組合,拿到另一個不相關的服務上逐一測試登入。OWASP 的定義是:測試從其他網站外洩取得的帳號與密碼組合。
一次撞庫通常分成四步:取得外洩清單、用腳本或機器人自動送出登入請求、篩出登入成功的帳號,最後轉賣帳號或直接盜用。外洩清單的來源不只有其他網站的資料外洩,也包括網路釣魚等 社交工程 手法騙到的帳密。
撞庫和暴力破解有什麼差別?
暴力破解是在不知道密碼的情況下猜密碼;撞庫則是拿已經存在的真實帳密直接試。所以要求使用者設定長而複雜的密碼,可以擋暴力破解,卻擋不住撞庫:只要這組密碼在別的網站也用過並且外洩,再複雜也一樣會被試中。
| 攻擊方式 | 怎麼做 | 每個帳號試幾次 | 密碼強度有沒有用 |
|---|---|---|---|
| 暴力破解 | 對同一帳號猜大量密碼 | 很多次 | 有用 |
| 密碼噴灑 | 用少數常見密碼試大量帳號 | 很少 | 有用,常見密碼會被列入黑名單 |
| 撞庫攻擊 | 用外洩的真實帳密逐組登入 | 通常一次 | 幫助不大,關鍵是密碼有沒有重複使用 |
因為每個帳號往往只試一次,傳統「同一帳號錯 5 次就鎖定」的規則,對撞庫幾乎沒有作用。
為什麼撞庫攻擊越來越常見?
撞庫攻擊常見,是因為它便宜又能大量進行。外洩的帳密清單在黑市流通,數量動輒上百萬組;Cloudflare 的說明提到,許多估計的成功率約只有 0.1%,但一百萬組帳密仍可能換到約一千個可用帳號。
另一個原因是攻擊工具會把請求分散到大量 IP 位址與裝置特徵,讓每一筆看起來都像一般使用者,單純封鎖 IP 很難擋住。
企業怎麼偵測撞庫攻擊?
撞庫很難從單筆登入看出來,要看登入紀錄的整體變化;OWASP 也建議各項防護都要記錄數量指標。實務上可設定以下告警條件:
| 偵測指標 | 異常的樣子 |
|---|---|
| 登入失敗數 | 短時間內大幅高於平常 |
| 不存在的帳號 | 大量登入請求使用系統中沒有的帳號 |
| 同一來源多帳號 | 同一 IP 或裝置嘗試登入大量不同帳號 |
| 新地點與新裝置 | 成功登入來自從未出現過的國家或裝置 |
| 登入後行為 | 登入後立刻改密碼、改信箱或收件地址、兌換點數 |
英國資訊專員辦公室(ICO)處理的 23andMe 案就是例子:撞庫從 2023 年 4 月開始,公司 7 月曾調查個別異常活動,卻沒發現是持續的攻擊,直到 10 月員工在 Reddit 看到資料被兜售,才確認外洩。
防護撞庫攻擊的 8 項檢查清單
防護撞庫攻擊最有效的方法是多因子驗證(MFA),OWASP 認為它是對抗多數密碼類攻擊最好的防禦。但沒有單一措施能完全擋住,下面 8 項可以逐一檢查目前做到哪些。
| # | 防護措施 | 說明 | 已做到 |
|---|---|---|---|
| 1 | 啟用 MFA | 至少在新裝置、異常地點與高風險操作時要求 | ☐ |
| 2 | 比對外洩密碼 | 設定密碼時比對外洩密碼清單,命中就拒絕 | ☐ |
| 3 | 限制失敗次數 | 依帳號與來源限制失敗次數,逐步加長等待 | ☐ |
| 4 | 機器人防護 | 對可疑登入顯示 CAPTCHA,或使用機器人管理服務 | ☐ |
| 5 | 裝置與風險判斷 | 新裝置或特徵不符時,要求額外驗證 | ☐ |
| 6 | 不用電子郵件當帳號 | 帳號名稱不可預測,外洩清單就難直接使用 | ☐ |
| 7 | 通知使用者 | 新裝置登入、密碼正確但 MFA 失敗時,主動通知使用者 | ☐ |
| 8 | 登入監控與告警 | 依上一節的指標設定告警,並保存登入紀錄 | ☐ |
美國國家標準與技術研究院(NIST)SP 800-63B 也要求,密碼要和包含過去外洩密碼的黑名單比對,且連續驗證失敗的次數上限不得超過 100 次;同時規定不得要求使用者定期更換密碼,只有在有證據顯示密碼外洩時才強制變更。
員工的電子郵件與雲端帳號同樣會被撞庫;帳密是否外洩,可以參考 資料外洩查詢 一文;帳號與權限是否有缺口,則屬於 資安健診 的檢查範圍。
撞庫發生後怎麼處理?有哪些個資法義務?
確認遭撞庫後,先止血再釐清範圍:重設受影響帳號的密碼、登出所有工作階段,再從登入紀錄找出哪些帳號被成功登入、改了哪些資料,並保存紀錄作為證據。
帳號裡的姓名、電話、地址與訂單紀錄被他人存取,就要當作個資事件處理。依現行個資法第 12 條,企業違反個資法規定,致個資被竊取、洩漏、竄改或其他侵害時,應查明後以適當方式通知當事人;依施行細則第 22 條,通知內容包括被侵害的事實與已採取的因應措施。是否「違反規定」,常取決於企業有沒有依第 27 條採取適當的安全措施。
屬於電子購物、軟體、資料處理等數位經濟產業的業者,若事故危及正常營運或大量當事人權益,依數位經濟相關產業個人資料檔案安全維護管理辦法第 8 條,須在知悉後 72 小時內通報數位發展部。完整的應變步驟,可以參考 個資外洩怎麼辦 一文。
ICO 於 2025 年 6 月對 23andMe 處以 231 萬英鎊罰款,理由包括未強制使用多因子驗證、未使用不可預測的帳號名稱,以及缺乏有效的監控偵測機制。密碼在別處外洩,不代表企業沒有責任。
會員帳號常被盜用,該先檢查哪裡?
會員帳號常被盜用,先檢查三件事:登入頁有沒有失敗次數與機器人限制、MFA 涵蓋了哪些帳號與操作、登入紀錄是否完整保存且有人在看。
想知道目前帳號與登入防護還缺哪些,可以參考我們的 資安健診服務,或 直接與顧問聊聊貴公司的狀況。
撞庫攻擊常見問題
撞庫攻擊算個資外洩嗎?
帳號被成功登入,帳號內的個資就被未經授權的人存取,應當作個資事件處理。企業違反個資法規定致個資被竊取或洩漏時,須依第 12 條查明後通知當事人;數位經濟產業的嚴重事故,還要在 72 小時內通報數位發展部。
只要開 MFA 就夠了嗎?
MFA 是最有效的單一措施,但不是全部。攻擊者仍可能用釣魚網站即時騙取驗證碼,或改攻沒有啟用 MFA 的舊帳號與 API。建議搭配失敗次數限制、機器人防護與登入監控,並定期確認 MFA 的涵蓋範圍。
怎麼知道帳密有沒有外洩?
可以用外洩資料庫查詢服務,確認公司網域的電子郵件是否出現在外洩事件中;會員系統則可在設定或變更密碼時比對已外洩密碼清單。登入紀錄出現大量不存在的帳號,也代表外洩帳密可能正在被測試。
參考資料
- 個人資料保護法(現行條文) – 第 12 條通知當事人、第 27 條安全措施。法務部全國法規資料庫
- 個人資料保護法施行細則 – 第 22 條通知方式與內容。法務部全國法規資料庫
- Credential Stuffing Prevention Cheat Sheet – 撞庫與密碼噴灑的防護措施。OWASP
- 數位經濟相關產業個人資料檔案安全維護管理辦法 – 第 8 條 72 小時通報。行政院公報 · 數位發展部
- NIST SP 800-63B – 外洩密碼黑名單與驗證失敗次數限制。NIST
- 23andMe fined £2.31 million for failing to protect UK users’ genetic data – 撞庫攻擊裁罰案。ICO · 2025 年 6 月 17 日